

Was kostet eine Website ohne CAPTCHA?
Mehr, als die meisten Teams erwarten. Bots, die ein ungeschütztes Formular oder Login erreichen, verursachen Chargebacks, Spam-Aufräumarbeit, Support-Tickets und Mehrkosten beim Hosting, und sie gefährden das Vertrauen deiner Kunden und deine rechtliche Lage. In den Beispielen unten kostet ein einzelner Betrugsvorfall 7.000 bis 8.000 €, alltäglicher Spam rund 3.000 € Arbeitszeit im Jahr und eine Nacht mit Fake-Registrierungen 500 € an SMS-Gebühren, während ein CAPTCHA für 10.000 Verifizierungen im Monat 36 € kostet.
Manche Organisationen glauben noch immer, ihre Website sei zu klein, um ins Visier zu geraten. Andere befürchten, ein CAPTCHA könnte Kunden nerven. Moderne CAPTCHAs arbeiten meist im Hintergrund: Sie trennen echte Nutzer mit Proof-of-Work und Verhaltensanalyse von Bots, und echte Nutzer merken davon kaum etwas. Wer auf diese grundlegende Abwehr verzichtet, lädt eine ganze Reihe automatisierter Angriffe ein, von Brute-Force-Logins und betrügerischen Transaktionen bis zu großen Spam-Kampagnen.
CAPTCHAs verstehen
Definition und Zweck
CAPTCHA steht für Completely Automated Public Turing test to tell Computers and Humans Apart. Seine Aufgabe ist es, echte menschliche Besucher von automatisierten Skripten und Bots zu unterscheiden. Die ersten CAPTCHAs zeigten Texträtsel oder verzerrte Buchstaben zum Abtippen, in der Annahme, dass nur ein Mensch diesen Test zuverlässig besteht.
Wie moderne (unsichtbare) CAPTCHAs funktionieren
Seit den ersten Text- und Bild-CAPTCHAs hat sich die Technik stark weiterentwickelt. Moderne unsichtbare CAPTCHAs nutzen Proof-of-Work und Erkennungsalgorithmen, um bottypisches Verhalten zu erkennen. Statt den Nutzer ein Rätsel lösen zu lassen, wertet das CAPTCHA Signale wie Mausbewegungen, Verweildauer und IP-Reputation aus. Wirkt eine Anfrage verdächtig, erhöht das CAPTCHA den Rechenaufwand, den der Browser leisten muss. Das bremst Bots aus und macht Angriffe in großem Stil teuer. Echte Besucher bemerken in der Regel keinen zusätzlichen Schritt.
Die Rolle von CAPTCHAs in der Cybersicherheit
CAPTCHAs sind die Türsteher von Websites, Formularen und Login-Seiten. Indem sie prüfen, ob ein Mensch vor dem Bildschirm sitzt, schützen sie vor Spam, Fake-Registrierungen, Brute-Force-Loginversuchen und ähnlichem Missbrauch. Ein CAPTCHA ist nicht die einzige Sicherheitsmaßnahme, die eine Organisation braucht, aber eine günstige Möglichkeit, einen großen Teil automatisierter Angriffe herauszufiltern. Selbst wenn eine Website schon eine Firewall oder ein Threat-Detection-System hat, ist das CAPTCHA oft das Erste, auf das eine automatisierte Anfrage trifft, und es stoppt den Missbrauch, bevor er größer wird.
Häufige Gründe, warum CAPTCHAs fehlen
Manche Unternehmen befürchten, ein CAPTCHA verschlechtere die Nutzererfahrung. Andere halten sich für zu klein oder zu speziell, um angegriffen zu werden. Die erste Sorge haben unsichtbare CAPTCHAs weitgehend ausgeräumt, und Bots suchen ihre Ziele nicht nach Größe aus. Wie die nächsten Abschnitte zeigen, geht eine Website ohne CAPTCHA Risiken ein, die über die Sicherheit hinausgehen und ihre Finanzen, ihren Ruf und sogar ihre rechtliche Position betreffen.
Häufige Bedrohungen ohne CAPTCHA
Bot-Angriffe und Spam
Websites ohne CAPTCHA sind ein leichtes Ziel für Bots. Sie können große Mengen Spam über Kontaktformulare, Blog-Kommentare und Registrierungsseiten einschleusen. Manche Spammer lassen Bots Links zu anderen Seiten posten. Wirkt deine Domain dadurch wie eine Spam-Schleuder, kann das zu einer Abstrafung durch Suchmaschinen führen. Mit der Zeit senkt Spam den Wert und die Glaubwürdigkeit der Inhalte einer Website. Außerdem kostet er Arbeitszeit, weil jemand Fake-Einsendungen von Hand löschen und Kommentare moderieren muss.
Brute-Force-Loginversuche
Bei einem Brute-Force-Angriff probiert ein Bot eine Kombination aus Nutzername und Passwort nach der anderen, bis er in ein Konto kommt. Steigt das Angriffsrisiko, etwa bei einer Welle von Login-Anfragen, erhöht ein modernes CAPTCHA die Proof-of-Work-Schwierigkeit. Jeder weitere Versuch kostet den Bot dann mehr Rechenzeit, was den Angriff verlangsamt oder stoppt. Eine Website ohne diesen Schutz lässt die Versuche einfach weiterlaufen und gibt Angreifern mehr Zeit, gültige Zugangsdaten zu treffen und an Nutzerdaten zu kommen.
Credential Stuffing und Kontoübernahmen
Credential Stuffing ist eine Variante von Brute Force. Angreifer nehmen Nutzernamen und Passwörter, die bei einem Dienst geleakt wurden, und probieren sie bei anderen aus. Sie setzen darauf, dass Menschen ihre Passwörter wiederverwenden. Auch hier gilt: Ohne CAPTCHA können diese Skripte Tausende oder sogar Millionen Kombinationen aus Nutzername und Passwort testen und jeden Treffer ausnutzen.
Gefälschte Kontoregistrierungen
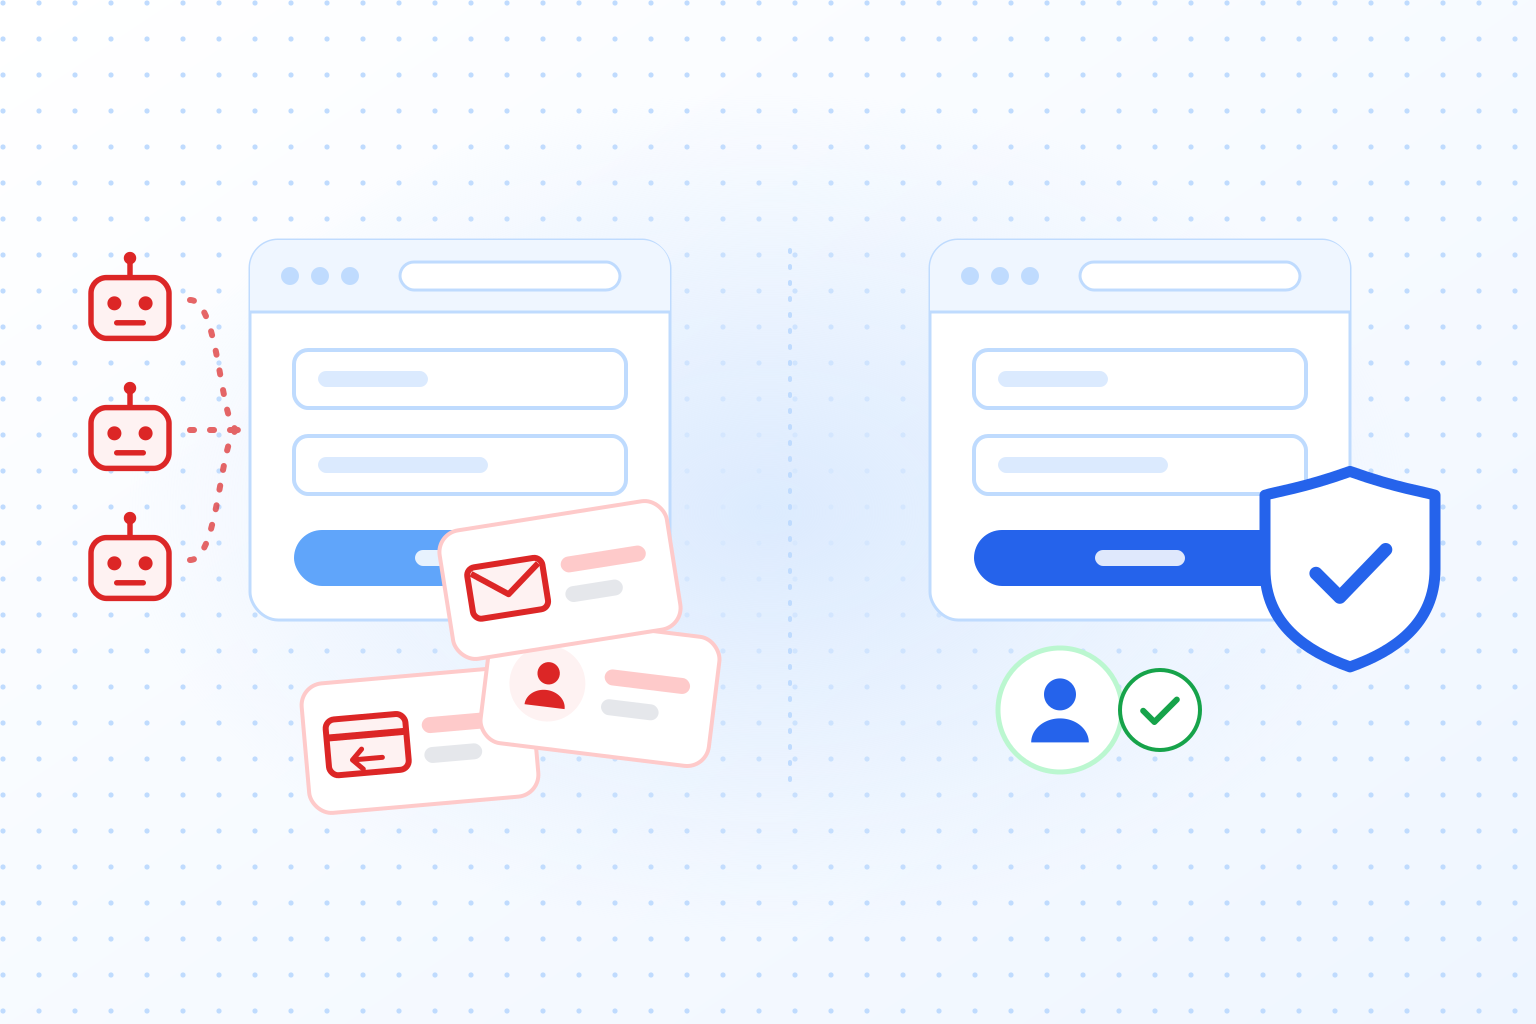
Bots legen Tausende betrügerische Konten an, um Aktionen auszunutzen, irreführende Inhalte zu verbreiten oder eine Plattform von innen anzugreifen. In sozialen Netzwerken zeigt sich das als Spam in Direktnachrichten oder als schädliche Links in Beiträgen. Im E-Commerce werden Fake-Registrierungen genutzt, um Rabattcodes oder Empfehlungsboni zu missbrauchen. Ein CAPTCHA, das leise im Hintergrund arbeitet, kann solche Massenregistrierungen blockieren, bevor sie zum Problem für den Support werden. Wie du Fake-Accounts verhindern kannst, zeigt unser Leitfaden zum Registrierungsprozess im Detail.
Schädliches Content-Scraping
Beim bösartigen Scraping geht es darum, geschützte Daten, E-Mail-Adressen von Nutzern oder andere vertrauliche Informationen zu stehlen. Scraping-Tools können eine Website verlangsamen, den Wettbewerbsvorteil eines Unternehmens untergraben und die Privatsphäre der Nutzer verletzen. CAPTCHAs, die den Rechenaufwand mit dem Risiko erhöhen, wirken gut gegen Scraping im großen Stil, weil jede weitere Seite den Bot mehr kostet.
Zusammengenommen lädt eine Website ohne CAPTCHA eine lange Liste automatisierter Angriffe ein. Sie bringen zusätzliche Kosten, Mehrarbeit für das Team, offengelegte Nutzerdaten und Schaden für die Marke. Viele Organisationen unterschätzen, wie schnell solche Angriffe eskalieren und wie lange und teuer das Aufräumen dauert. Ein CAPTCHA einzubauen, fühlt sich vielleicht nach zusätzlichem Aufwand an, doch ohne eins wird es auf Dauer meist teurer.
Finanzielle und operative Auswirkungen
Direkte finanzielle Verluste
Ohne CAPTCHA kann der Umsatz direkt leiden. Wenn Bots Fake-Registrierungen abschließen oder betrügerische Transaktionen durchführen, entstehen Zahlungsstreitigkeiten, Chargebacks und Warenbetrug. Bei Online-Shops frisst Betrug in großem Stil die Marge auf, und Zahlungsanbieter können die Transaktionsgebühren erhöhen, wenn sie ungewöhnlich viele strittige Zahlungen sehen. Spam und Fake-Bestellungen binden außerdem Lagerbestand und Arbeitszeit und machen den ganzen Betrieb weniger effizient. All das ist Aufwand, den eine funktionierende Schutzmaßnahme verhindert hätte.
Mehr Aufwand im Kundensupport
Der Support spürt einen Bot-Angriff oft als Erstes. Er bekommt Beschwerden über Bestellungen, die niemand aufgegeben hat, über Spam-Nachrichten und über Kontoänderungen, die sich niemand erklären kann. Jedes Ticket kostet Geld, in Form von Löhnen und von Zeit, die für andere Arbeit fehlt. Ist das Team ständig mit Bot-Problemen beschäftigt, leidet auch der Support für echte Kunden.
Belastung der Infrastruktur
Bots belasten auch deine Infrastruktur. Viele automatisierte Skripte, die gleichzeitig auf deine Seite zugreifen, erzeugen Lastspitzen und machen die Seite für echte Nutzer langsamer. Auf kleineren Websites kann Bot-Traffic sogar wie ein Denial-of-Service-Angriff wirken. Manche Unternehmen zahlen am Ende für größere Hosting-Pakete oder ein Content-Delivery-Netzwerk, um die Last zu bewältigen. Mit einem CAPTCHA von Anfang an wäre ein großer Teil dieses Traffics abgewiesen worden, bevor er zum Problem wurde.
Produktivitätsverlust im Team
Administratoren, Moderatoren und Sicherheitsverantwortliche verbringen viel Zeit damit, Logs zu analysieren, IP-Adressen zu sperren und Spam zu entfernen. Der größte Teil dieser Arbeit lässt sich mit einfachen Maßnahmen von Anfang an vermeiden. Jede Stunde, die mit dem Löschen von Fake-Konten oder der Untersuchung kleinerer Vorfälle vergeht, fehlt für Produkt, Marketing oder Kundenservice. Kleinere Unternehmen haben oft kein eigenes Security-Team. Dann landen diese Aufgaben bei Leuten, die eigentlich Vertrieb, Marketing oder Produktentwicklung voranbringen sollten. Auf Dauer bremst das das ganze Unternehmen.
Praxisbeispiele für Kosten
Beispiel: Betrugsangriff
Stell dir einen mittelgroßen Online-Händler vor, der von einem einzigen botgetriebenen Betrugsvorfall getroffen wird:
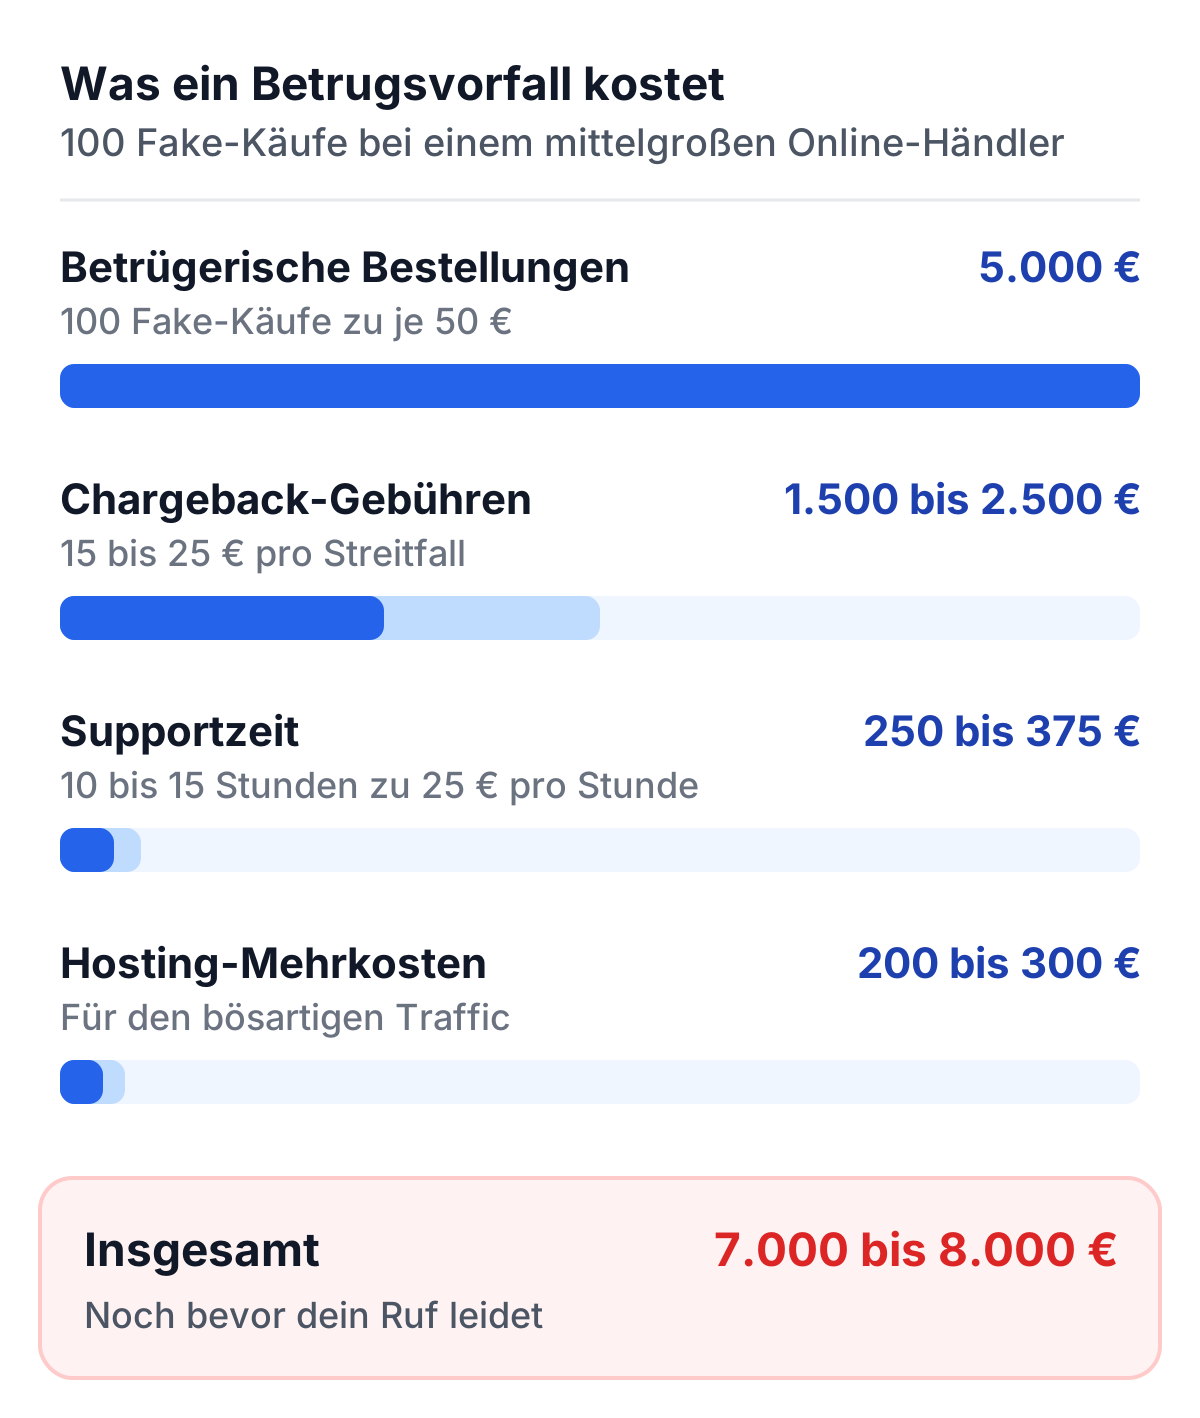
- Betrügerische Bestellungen: 100 Fake-Käufe zu je 50 € = 5.000 € an Produktverlusten oder Chargebacks.
- Chargeback-Gebühren: 15 bis 25 € pro Streitfall bei 100 Bestellungen = 1.500 bis 2.500 € Bankgebühren.
- Supportzeit: 10 bis 15 Stunden für Kundenbeschwerden zu 25 € pro Stunde = 250 bis 375 €.
- Hosting-Mehrkosten: 200 bis 300 € für den bösartigen Traffic.
Insgesamt kann schon ein relativ kleiner Vorfall 7.000 bis 8.000 € an direkten Kosten verursachen.
Beispiel: alltäglicher Spam
Nimm ein kleines Unternehmen, dessen Kontaktformular 3.000 Spam-Nachrichten im Monat erhält:
- Sichtung: Braucht dein Team etwa 10 Sekunden, um eine Nachricht zu überfliegen und zu löschen, sind das 30.000 Sekunden, also über 8 Stunden im Monat.
- Personalkosten: Bei 30 € pro Stunde sind das rund 250 € im Monat oder 3.000 € im Jahr.
Die größeren Kosten lassen sich schwerer beziffern: echte Anfragen, die zwischen dem Spam untergehen oder zu spät beantwortet werden. Zum Vergleich: Der Solo-Plan von TrustCaptcha kostet 36 € im Monat für 10.000 Verifizierungen und blockiert den meisten Spam, bevor er in deinem Postfach landet.
Beispiel: kurzer Angriff
Angenommen, ein Bot findet ein Registrierungsformular, das einen Bestätigungscode per SMS verschickt. In einer einzigen Nacht legt er 5.000 Fake-Konten an, und jedes löst eine SMS aus:
- SMS-Gebühren: Bei angenommenen 0,10 € pro Nachricht sind das 500 € für eine Nacht, und Nachrichten an manche internationalen Nummern kosten deutlich mehr.
- Aufräumen: Tausende Fake-Konten, die du finden und löschen musst, dazu eine Kundendatenbank und ein Newsletter-Verteiler voller Datenmüll.
Diese Masche heißt SMS-Pumping und kann unbemerkt bleiben, bis die Rechnung kommt. Ein CAPTCHA am Formular prüft jede Registrierung, bevor eine SMS rausgeht, sodass die meisten Bot-Registrierungen gar keine auslösen.
Reputations- und Vertrauensschäden
Schwindendes Kundenvertrauen
Nutzer erwarten von jeder Website ein grundlegendes Maß an Sicherheit. Zeigt eine Seite regelmäßig Spam oder lässt sie verdächtige Links in Nutzerbeiträgen zu, zweifeln Besucher an ihrer Sicherheit. Schon ein einziges kompromittiertes Konto kann Unruhe auslösen, wenn sich herumspricht, dass persönliche Daten in Gefahr sein könnten. Die Wahrnehmung zählt: Ein Unternehmen, das solche Probleme scheinbar ignoriert, riskiert treue wie neue Kunden, weil sie sich nicht mehr geschützt fühlen.
Negative Öffentlichkeit
Große Datenpannen oder wiederholte Bot-Angriffe können zu PR-Krisen werden. Kunden teilen schlechte Erfahrungen in sozialen Medien und auf Bewertungsplattformen, und diese Aufmerksamkeit kann monate- oder jahrelang nachwirken und dein Marketing überlagern. Schlagzeilen über eine Sicherheitslücke tauchen oft noch Jahre später auf, wenn jemand nach deinem Firmennamen sucht. Manche Organisationen geben am Ende viel Geld für Schadensbegrenzung, Rebranding oder PR-Kampagnen aus, alles wegen einer Sicherheitslücke, die sich hätte vermeiden lassen.
Auswirkungen auf Partnerschaften und Kooperationen
Unternehmen, die sensible Daten verarbeiten oder Zahlungen abwickeln, prüfen oft die Sicherheit möglicher Partner. Gilt deine Website als anfällig oder steht sie häufig unter automatisierten Angriffen, überlegen sich diese Partner einen Deal womöglich zweimal. Auch Werbepartner und Zahlungsanbieter können strengere Bedingungen oder zusätzliche Gebühren verlangen, wenn deine Plattform mit häufigen Betrugsfällen oder auffälligen Aktivitäten in Verbindung gebracht wird.
Ein beschädigter Ruf kann das Geschäftsergebnis genauso treffen wie direkte finanzielle Verluste. Nutzer, die sich nicht sicher fühlen, wandern ab, und Partner ziehen sich aus Geschäften zurück. Dieser Eindruck lässt sich nur schwer umkehren und kann jahrelang nachwirken. Finanzielle Rückschläge und Reputationsschäden zusammen kosten weit mehr, als ein zuverlässiges CAPTCHA gekostet hätte.
Rechtliche und Compliance-Risiken
Datenschutzvorschriften
Datenschutzgesetze wie die Datenschutz-Grundverordnung (DSGVO) in Europa verlangen geeignete technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten (Art. 32). Sie sagen nicht “du musst ein CAPTCHA verwenden”, erwarten aber, dass Organisationen die Daten sichern, die sie verarbeiten. Nach einer Datenpanne kann eine fehlende Grundsicherung wie Bot-Schutz auf Login- und Registrierungsformularen als Fahrlässigkeit gewertet werden, mit möglichen Bußgeldern oder Sanktionen. Wie das für deine Website aussieht, hängt vom Einzelfall ab. Das ist keine Rechtsberatung; frag deinen Datenschutzbeauftragten.
Branchenspezifische Anforderungen
Manche Branchen, etwa Finanzwesen und Gesundheitswesen, müssen strengere Standards erfüllen. Kommt es zu einem Vorfall, fragen Prüfer, Aufsichtsbehörden oder Branchenverbände womöglich, warum grundlegende Sicherheitskontrollen gefehlt haben.
Haftungsfragen
In Rechtsordnungen, die Klagen wegen Datenpannen oder Identitätsdiebstahl zulassen, kann deine Organisation haften, wenn sich nachweisen lässt, dass grundlegende, allgemein anerkannte Schutzmaßnahmen ignoriert wurden. Sammelklagen und andere Ansprüche können sich über Jahre ziehen und hohe Anwaltskosten und mögliche Vergleichszahlungen verursachen, vor allem wenn Nutzern finanzieller oder seelischer Schaden entstanden ist. Selbst wenn deine Organisation vor Gericht gewinnt, können die Kosten für Ruf und Finanzen erheblich sein.
Das kumulative Risiko
Ein einzelner kleiner Vorfall führt vielleicht zu keiner ernsten Strafe, aber wiederholte automatisierte Angriffe oder eine große Datenpanne können die Aufmerksamkeit einer Aufsichtsbehörde wecken. Organisationen, die bekannte Sicherheitslücken lange offen lassen, riskieren steigende Bußgelder und Haftung. Jede kurzfristige Entscheidung gegen ein CAPTCHA solltest du deshalb gegen diese möglichen langfristigen rechtlichen Folgen abwägen.
Gängige CAPTCHA-Lösungen im Vergleich
Klassisch vs. modern
Ältere CAPTCHAs ließen Nutzer verzerrten Text lesen oder passende Bilder auswählen. Das sorgte für Reibung und Frust. Moderne, unsichtbare CAPTCHAs lassen im Hintergrund Algorithmen laufen, die auffälliges Verhalten oder verdächtige Anfragen erkennen. Echte Nutzer merken meist gar nicht, dass ein CAPTCHA da ist, während Bots zeitaufwendige Proof-of-Work-Aufgaben erledigen müssen.
Proof-of-Work und Verhaltensanalyse
Proof-of-Work bremst Bots wirksam aus. Wirkt eine Anfrage normal, stellt die Website eine kleine Aufgabe; sieht sie nach einem Bot aus, steigt der Rechenaufwand. Die Verhaltensanalyse ergänzt Faktoren wie Verweildauer, Mausbewegungen und IP-Reputation. Zusammen ergibt das eine genauere Einschätzung jeder Anfrage, ohne dass der Nutzer etwas tun muss.
Weniger Reibung für Nutzer
Klassische CAPTCHAs können echte Nutzer vertreiben, wenn die Aufgaben zu oft kommen oder zu schwer sind. Unsichtbare CAPTCHAs verringern diese Reibung, weil die Prüfung fast vollständig unbemerkt abläuft. Damit ist die häufigste Beschwerde über CAPTCHAs ausgeräumt, nämlich dass sie echte Nutzer nerven. Mit modernen Ansätzen sind die Kosten eines CAPTCHAs, in Geld und in Nutzererfahrung, deutlich niedriger als früher.
Warum TrustCaptcha?
Eine Alternative zu klassischen Lösungen
TrustCaptcha ersetzt die alten CAPTCHAs, die Nutzer unterbrechen. Besucher müssen nie ein Rätsel lösen oder Bilder auswählen: Die Prüfung läuft im Hintergrund, während sie das Formular ausfüllen. Damit fällt die Reibung weg, die CAPTCHAs ihren schlechten Ruf eingebracht hat, und Sicherheit geht nicht auf Kosten des Komforts.
Geringe Kosten und hohe Skalierbarkeit
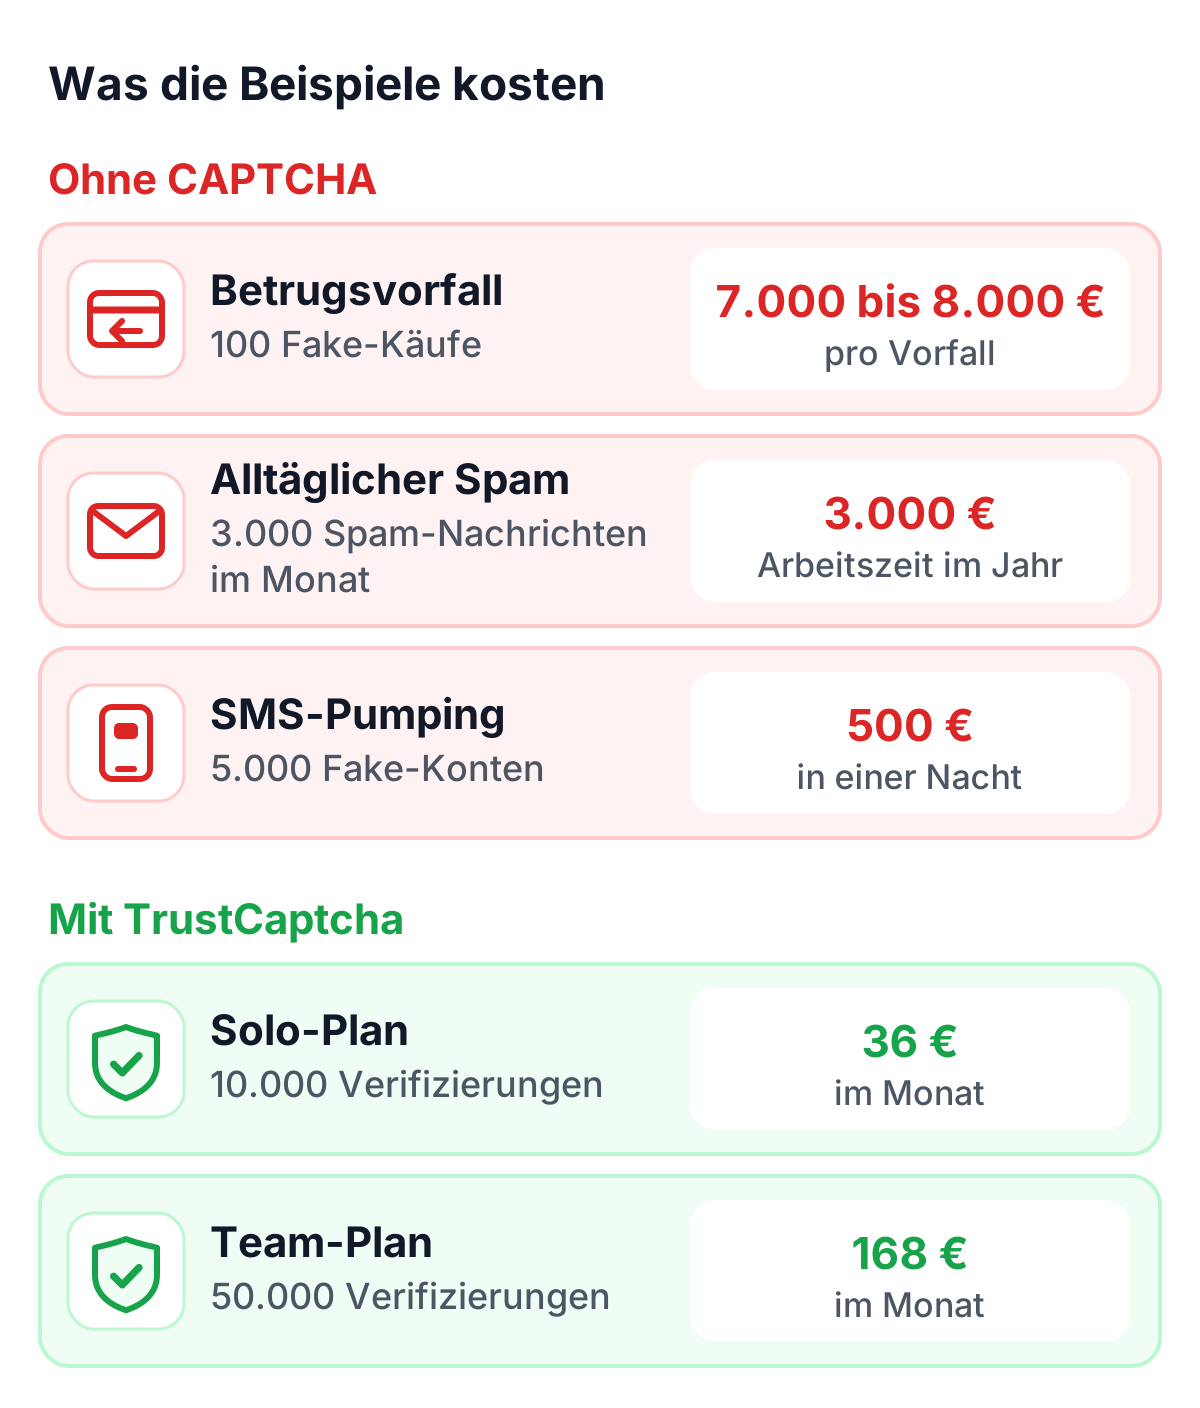
Kosten spielen eine Rolle, besonders für kleine und mittlere Unternehmen, die hohe Betrugsverluste oder dauerhaften Spam nicht einfach wegstecken. Die Pläne von TrustCaptcha wachsen mit deinem Traffic: 10.000 Verifizierungen im Monat kosten im Solo-Plan 36 €, 50.000 im Team-Plan 168 €. Ein Betrugsvorfall wie im Beispiel oben kostet dagegen Tausende Euro, und alltäglicher Spam summiert sich auf Tausende Euro Arbeitszeit im Jahr. Für einen Bruchteil davon halten Unternehmen den Großteil des bösartigen Traffics von ihrer Infrastruktur fern.
Datenschutz und Compliance
TrustCaptcha begrenzt die personenbezogenen Daten, die es erhebt, und beschränkt sich auf die Signale, die für die Bot-Erkennung nötig sind. Es setzt keine Cookies und verarbeitet Daten in EU-Rechenzentren. Das hilft Unternehmen, die Anforderungen der DSGVO zu erfüllen.
Einfache Integration
TrustCaptcha ist so gebaut, dass die Einrichtung einfach bleibt, egal ob du eine kleine WordPress-Seite oder eine große E-Commerce-Plattform betreibst. Entwickler folgen der Dokumentation und den Integrationsanleitungen, die Umsetzung dauert also nicht lange. Sobald es live ist, läuft es automatisch und braucht kaum Betreuung.
TrustCaptcha testen
Auf ein CAPTCHA zu verzichten, wirkt harmlos, bis ein großer automatisierter Angriff kommt. Die Beispiele oben zeigen, wie ein einzelner botgetriebener Betrugsvorfall 7.000 bis 8.000 € kosten kann, wie sich alltäglicher Spam auf rund 3.000 € im Jahr an Arbeitszeit summiert und wie eine Nacht mit Fake-Registrierungen 500 € an SMS-Gebühren verursacht. TrustCaptcha, ein moderner unsichtbarer CAPTCHA-Dienst, verarbeitet im Solo-Plan 10.000 Verifizierungen im Monat für 36 € und stoppt die meisten dieser Angriffe, bevor sie wachsen. Kein CAPTCHA zu nutzen, kostet weit mehr, als eins einzusetzen.
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und schütze deine Formulare, bevor die nächste Spam-Welle kommt.