Was ist ein CAPTCHA?
Ein CAPTCHA ist ein automatischer Test, der einen menschlichen Besucher von einem Bot unterscheidet. Es sitzt an den Formularen, die Bots gern missbrauchen (Registrierung, Login, Kontakt, Checkout), und lässt eine Anfrage erst durch, wenn der Besucher oder sein Browser den Test bestanden hat.
Du kennst sie: eine Reihe verzerrter Buchstaben zum Abtippen, ein Raster mit Fotos von Ampeln, eine Checkbox mit “Ich bin kein Roboter”. Die neueren bemerkst du gar nicht, weil sie im Hintergrund laufen, während du das Formular ausfüllst.
Dass es sie gibt, hat wirtschaftliche Gründe. Ein Bot, der zehntausend Fake-Accounts anlegt oder eine Million gestohlener Passwörter durchprobiert, lohnt sich nur, wenn jeder Versuch fast nichts kostet. Ein CAPTCHA gibt jedem Versuch einen Preis, und in der Masse bricht dieser Preis den Angriff.
Was ist eine CAPTCHA-Challenge?
Die CAPTCHA-Challenge ist die Aufgabe, die das CAPTCHA stellt, bevor eine Anfrage durchgeht. Das kann ein Bildraster zum Durchklicken sein, eine Checkbox, verzerrter Text zum Abtippen oder eine Rechenaufgabe, die der Browser löst, ohne dass der Besucher etwas sieht. Ein Mensch besteht sie leicht; ein Bot scheitert oder findet es zu teuer, sie tausendfach zu wiederholen.
Was ist eine CAPTCHA-Challenge-Response?
Die Challenge-Response ist die Antwort, die zurückkommt: die Buchstaben, die jemand eingetippt hat, die gewählten Kacheln oder das Ergebnis der Berechnung im Browser. Das CAPTCHA verpackt sie in ein signiertes Token, und dein Server prüft dieses Token beim CAPTCHA-Anbieter, bevor er das Formular annimmt.
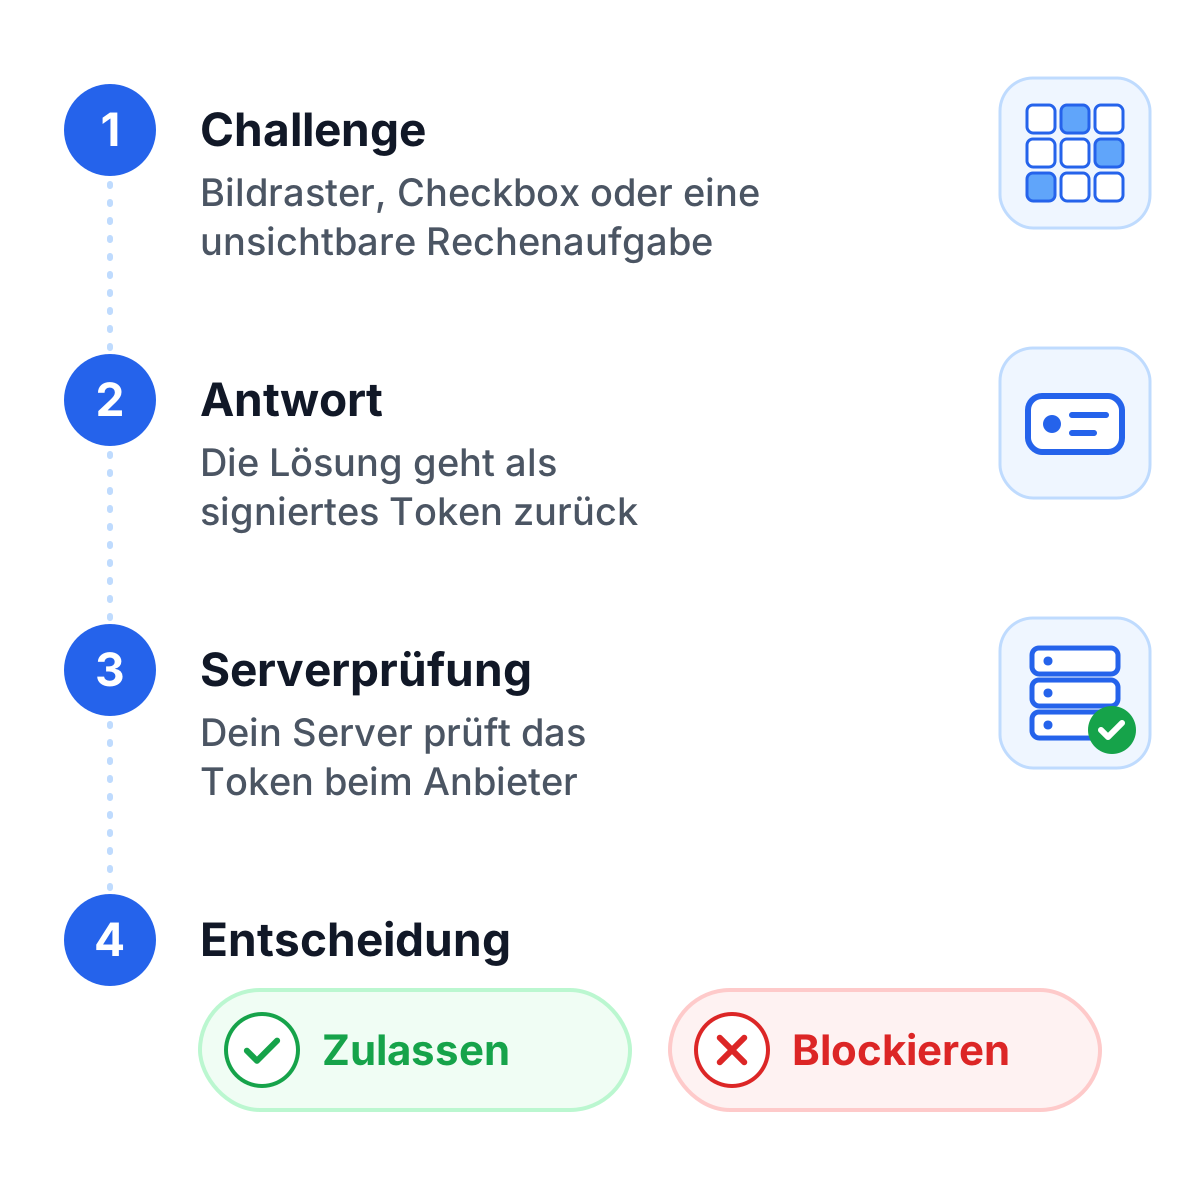
Auf diesen letzten Schritt kommt es an. Eine Antwort, die niemand auf dem Server prüft, schützt nichts, weil ein Bot den Browser einfach überspringen und das Formular direkt abschicken kann.
Was ist ein CAPTCHA-Code?
Mit “CAPTCHA-Code” sind zwei verschiedene Dinge gemeint. Bei einem Text-CAPTCHA ist es die Folge verzerrter Buchstaben und Zahlen, die du in das Feld eintippen sollst. Für Entwickler ist es die Integration: ein kleines Skript, das das CAPTCHA im Browser ausführt, und ein Serveraufruf, der das Token prüft.
Diese Integration hat immer dieselben zwei Teile, egal welche Art von Challenge du wählst. Das Client-Skript wird mit einem Site-Key geladen, läuft an der Stelle, die du festlegst (meist beim Absenden), und liefert ein Token. Dein Backend schickt dieses Token an die API des Anbieters und bekommt bestanden, nicht bestanden oder einen Score zurück. Die meisten Anbieter liefern beide Teile mit, der Code ist also kurz. Zeit kosten die Entscheidungen, wo das CAPTCHA sitzt und was mit Grenzfällen passiert.
Was ist ein CAPTCHA-Test?
Der CAPTCHA-Test ist die gesamte Prüfung, von der Challenge bis zur Entscheidung des Servers. Das T in CAPTCHA steht für Test, und der Name beschreibt es ziemlich genau: ein Turing-Test, den ein Computer selbstständig durchführt, um Menschen und Maschinen zu unterscheiden. Wenn eine Website dich bittet, “den CAPTCHA-Test abzuschließen”, will sie, dass du diese Prüfung bestehst, bevor sie deine Eingabe annimmt.
Was bedeutet CAPTCHA?
CAPTCHA ist die Abkürzung für “Completely Automated Public Turing test to tell Computers and Humans Apart”, auf Deutsch etwa: vollautomatischer öffentlicher Turing-Test, der Computer und Menschen unterscheidet.
Alan Turing schlug seinen Test 1950 vor, um zu fragen, ob eine Maschine als Mensch durchgehen kann. Ein CAPTCHA dreht die Frage um: Der Computer ist der Prüfer und will einen Beleg, dass du keine Maschine bist.
Luis von Ahn, Manuel Blum und Kollegen an der Carnegie Mellon University prägten den Begriff 2003. Einer der ersten Anwender war Yahoo, wo sich Bots tausendfach für kostenlose E-Mail-Konten registrierten. Die frühen CAPTCHAs zeigten ein verzerrtes Bild mit zufälligem Text: einfach genug für Menschen, zu schwer für die Texterkennung der damaligen Zeit.
Wie funktioniert ein CAPTCHA?
Jedes CAPTCHA folgt demselben Ablauf, egal was der Besucher sieht:
- Auslöser. Das CAPTCHA startet, wenn ein Besucher eine riskante Aktion erreicht: ein Formular absenden, ein Konto anlegen, ein Passwort zurücksetzen, bezahlen.
- Challenge. Das CAPTCHA stellt seine Aufgabe. Bei modernen Systemen passiert das im Hintergrund.
- Antwort. Der Besucher tippt, klickt oder wartet, während der Browser rechnet.
- Token. Das CAPTCHA macht aus dem Ergebnis ein signiertes Token und hängt es an das Formular.
- Prüfung. Dein Server fragt die API des Anbieters, ob das Token echt und noch gültig ist.
- Entscheidung. Je nach Ergebnis (bestanden, nicht bestanden oder ein Risiko-Score) nimmt deine Anwendung die Anfrage an, lehnt sie ab oder verlangt eine weitere Prüfung.
Die Schritte 5 und 6 laufen auf deinem Server, und genau dort entsteht die Sicherheit. Prüfungen, die nur im Browser laufen, lassen sich wiederholen oder überspringen.
CAPTCHA-Typen
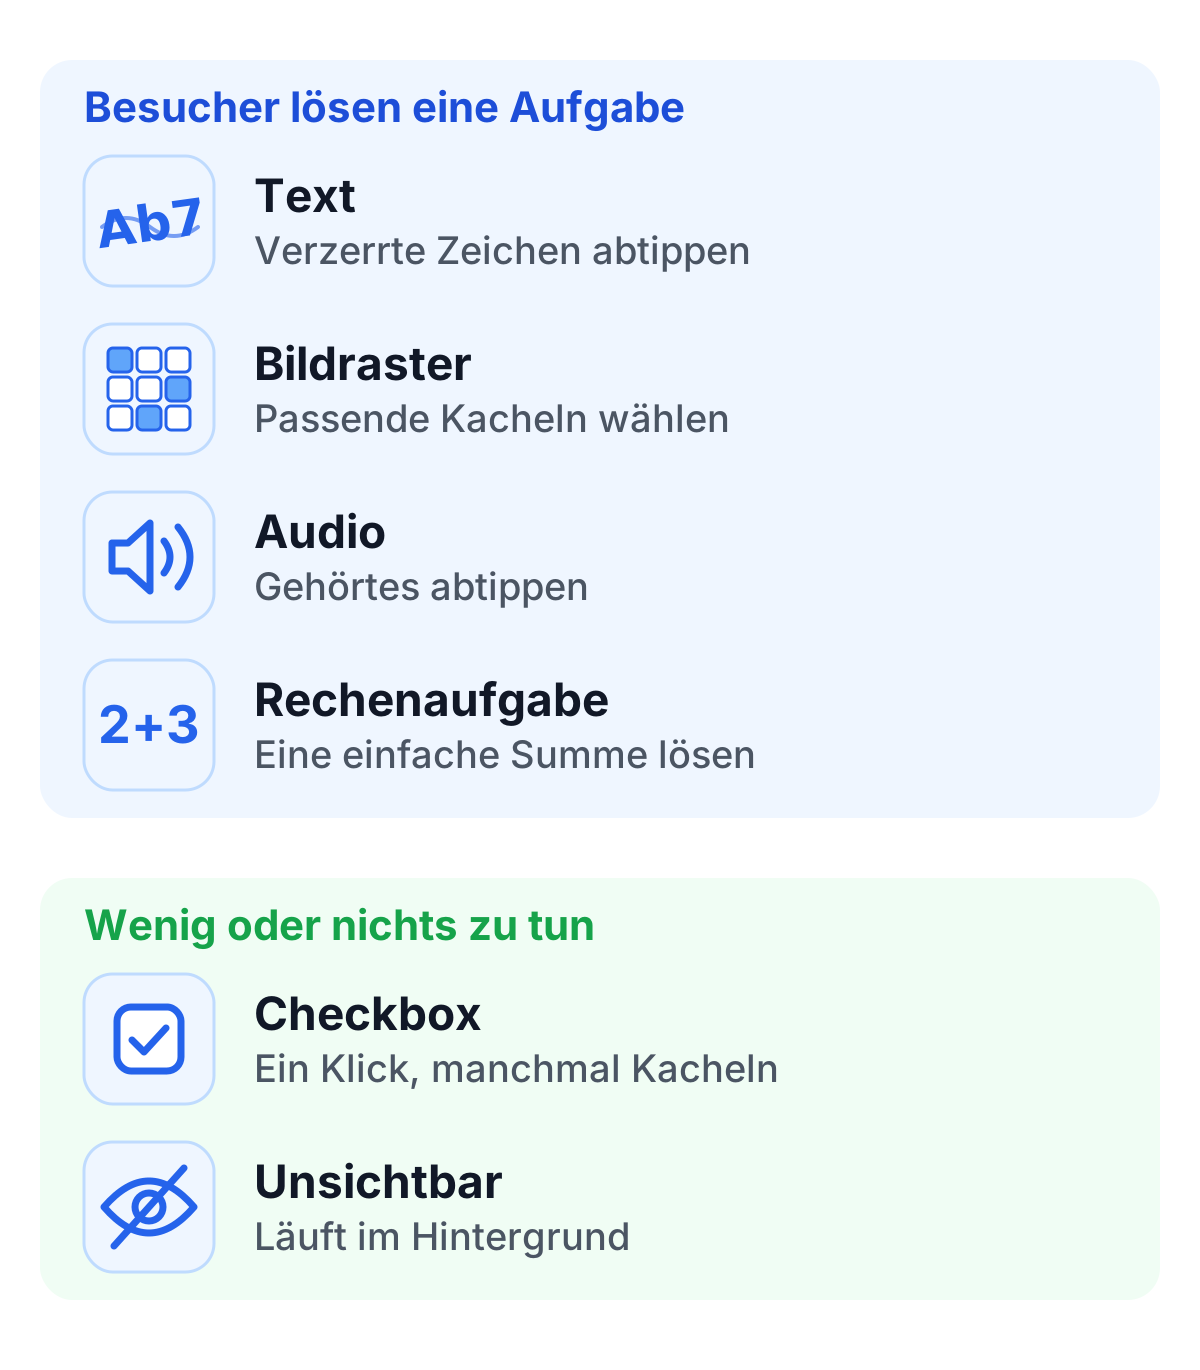
CAPTCHAs haben sich von verzerrtem Text zu Prüfungen entwickelt, die du nie siehst. Jeder Typ wägt Sicherheit, Bequemlichkeit und Barrierefreiheit anders ab.
Text-CAPTCHAs
Das ursprüngliche Format. Du siehst gestreckte, verbogene und verrauschte Buchstaben und Zahlen und tippst ab, was du liest. Die Verzerrung soll Texterkennungssoftware verwirren.
Text-CAPTCHAs gibt es noch, aber maschinelles Lernen liest sie inzwischen gut, Menschen dagegen oft nicht. In einer Stanford-Studie von 2010 waren sich drei Personen, die dasselbe CAPTCHA sahen, nur in 71 % der Fälle über die Lösung einig.
Bild-CAPTCHAs
Du wählst in einem Raster alle Bilder aus, die ein bestimmtes Objekt zeigen: Ampeln, Zebrastreifen, Fahrräder. Bilderkennung war für Bots früher schwerer als Textlesen, doch Computer Vision hat den Rückstand weitgehend aufgeholt.
Mit Googles reCAPTCHA v2 und seinen Straßenfotos wurden Bildraster zum Standard. Die meisten Menschen finden sie leichter als verzerrten Text. Trotzdem fügen sie jedem Formular einen sichtbaren Schritt hinzu und lassen alle scheitern, die die Bilder nicht sehen können.
Audio-CAPTCHAs
Audio-CAPTCHAs sind die barrierefreie Ausweichlösung für visuelle Challenges. Eine Aufnahme liest Buchstaben oder Zahlen vor, unterlegt mit Störgeräuschen, und du tippst ab, was du hörst. Spracherkennung löst sie, und die Aufnahmen sind oft so schwer zu verstehen, dass viele sehbehinderte Menschen trotzdem daran scheitern.
Mathe-CAPTCHAs
Ein Mathe-CAPTCHA fragt eine einfache Rechnung ab, etwa “2 + 3 = ?”, bevor das Formular rausgeht. Es ist schnell gebaut und braucht keine Bilder, aber ein Bot liest einfache Rechnungen so leicht wie einfachen Text. Schutz bietet es kaum.
Checkbox-CAPTCHAs
Die Checkbox “Ich bin kein Roboter” von reCAPTCHA v2 ist das bekannteste Beispiel. Der Klick selbst ist trivial. Entscheidend ist alles drumherum: Google veröffentlicht nicht die vollständige Liste, aber Mausbewegungen, Cookies und Browsersignale gehören dazu. Ist sich das System unsicher, zeigt es ein Bildraster. reCAPTCHA ist Googles CAPTCHA-Dienst, und wie CAPTCHA und reCAPTCHA zusammenhängen, erklärt CAPTCHA vs. reCAPTCHA.
Unsichtbare CAPTCHAs und Proof-of-Work
Ein unsichtbares CAPTCHA hat überhaupt keine sichtbare Aufgabe. Die Prüfung läuft, während der Besucher die Seite lädt oder das Formular ausfüllt.
Score-basierte Systeme geben jeder Anfrage einen Bot-Score, und dein Server entscheidet, was damit passiert: annehmen, ablehnen oder eine strengere Prüfung verlangen. Bei Proof-of-Work löst der Browser automatisch ein kleines kryptografisches Rätsel. Ein Rätsel kostet einen echten Besucher einen Moment Rechenzeit; eine Million Rätsel kosten eine Bot-Farm echtes Geld.
Wogegen CAPTCHAs schützen
Am besten wirken CAPTCHAs gegen Angriffe, die sich nur in der Masse lohnen:
- Formular-Spam: Bots, die Werbung und schädliche Links über Kontaktformulare und Kommentarfelder posten.
- Fake-Accounts: automatische Registrierungen für Spam, Missbrauch von Testphasen oder gefälschte Bewertungen.
- Credential Stuffing: Bots, die gestohlene Kombinationen aus Benutzername und Passwort an Login-Formularen ausprobieren.
- Brute Force: Passwörter an Login- und Reset-Seiten erraten.
- Scalping: Bots, die Tickets oder knappe Ware schneller kaufen als jeder Mensch.
- Manipulierte Umfragen und Abstimmungen.
Ein CAPTCHA prüft keine Identität, stoppt keinen menschlichen Angreifer und ersetzt keine Zugriffskontrolle. Angreifer können CAPTCHA-Farmen beauftragen, in denen Menschen Challenges für ein paar Cent lösen. Das CAPTCHA erhöht die Kosten der Automatisierung, es macht sie nicht unmöglich. Als weitere Schutzschicht sind ein Honeypot-CAPTCHA und Rate Limits günstige Ergänzungen.
Grenzen klassischer CAPTCHAs
Text- und Bild-CAPTCHAs haben drei gut belegte Probleme. Deshalb sind die meisten Anbieter zu unsichtbaren Prüfungen gewechselt.
Nutzererlebnis. Ein Rätsel mitten in der Registrierung hält auf. Wer daran scheitert oder es nicht versteht, geht. Die Folgen für die CAPTCHA-UX sind messbar und auf dem Smartphone noch größer, weil Bildraster dort fummelig sind.
Barrierefreiheit. Text- und Bild-Challenges setzen Sehen voraus. Blinde und sehbehinderte Menschen, Menschen mit Legasthenie oder bestimmten kognitiven Einschränkungen können sie oft nicht lösen. Seit dem 28. Juni 2025 gilt der European Accessibility Act für viele Verbraucherdienste in der EU, in Deutschland umgesetzt durch das Barrierefreiheitsstärkungsgesetz. Damit ist das auch eine rechtliche Frage.
Wirksamkeit. Maschinelles Lernen liest verzerrten Text besser als Menschen. 2014 berichteten Googles eigene Forscher, dass ihre Bilderkennung selbst die schwierigsten Text-reCAPTCHAs mit 99,8 % Genauigkeit löste. Bildraster gehen denselben Weg, und CAPTCHA-Farmen lösen alles, was ein Mensch lösen kann.
Wie du ein CAPTCHA auswählst
Ein CAPTCHA einzusetzen ist richtig. Das falsche einzusetzen schafft neue Probleme: abgebrochene Formulare, Beschwerden zur Barrierefreiheit und, für Unternehmen in der EU, Fragen zu Datenübermittlung und Einwilligung.
Der alte Kompromiss, mehr Sicherheit gegen mehr Reibung, gilt nicht mehr. Unsichtbare Systeme prüfen Besucher im Hintergrund mit Proof-of-Work und Verhaltenssignalen, und echte Besucher merken nichts davon.
Für Unternehmen in der EU entscheiden drei Fragen. Schickt das CAPTCHA Besucherdaten aus der EU heraus? Setzt es Cookies, die ein Consent-Banner brauchen? Zeigt es ein Rätsel, für das du eine barrierefreie Alternative brauchst? Ein cookie-freies, unsichtbares CAPTCHA mit Hosting in der EU beantwortet alle drei mit Nein. Genau das macht ein DSGVO-konformes CAPTCHA aus.
Unser Überblick zum besten CAPTCHA beantwortet diese drei Fragen für fünf bekannte Dienste nebeneinander.
TrustCaptcha: ein unsichtbares CAPTCHA aus der EU
TrustCaptcha prüft Besucher im Hintergrund mit Proof-of-Work und Bot-Scoring, ohne Rätsel und ohne Klick: Das Widget startet von selbst. Es setzt keine Cookies, verarbeitet Daten in EU-Rechenzentren, und jeder Kunde bekommt einen Auftragsverarbeitungsvertrag (AVV). Die Schwierigkeit des Proof-of-Work steigt mit dem Risiko der Anfrage, ein verdächtiger Bot zahlt also mehr als ein normaler Besucher.
TrustCaptcha testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und schütze deine Formulare, ohne deinen Besuchern ein Rätsel zu stellen.