Was ist ein Mathe-CAPTCHA?
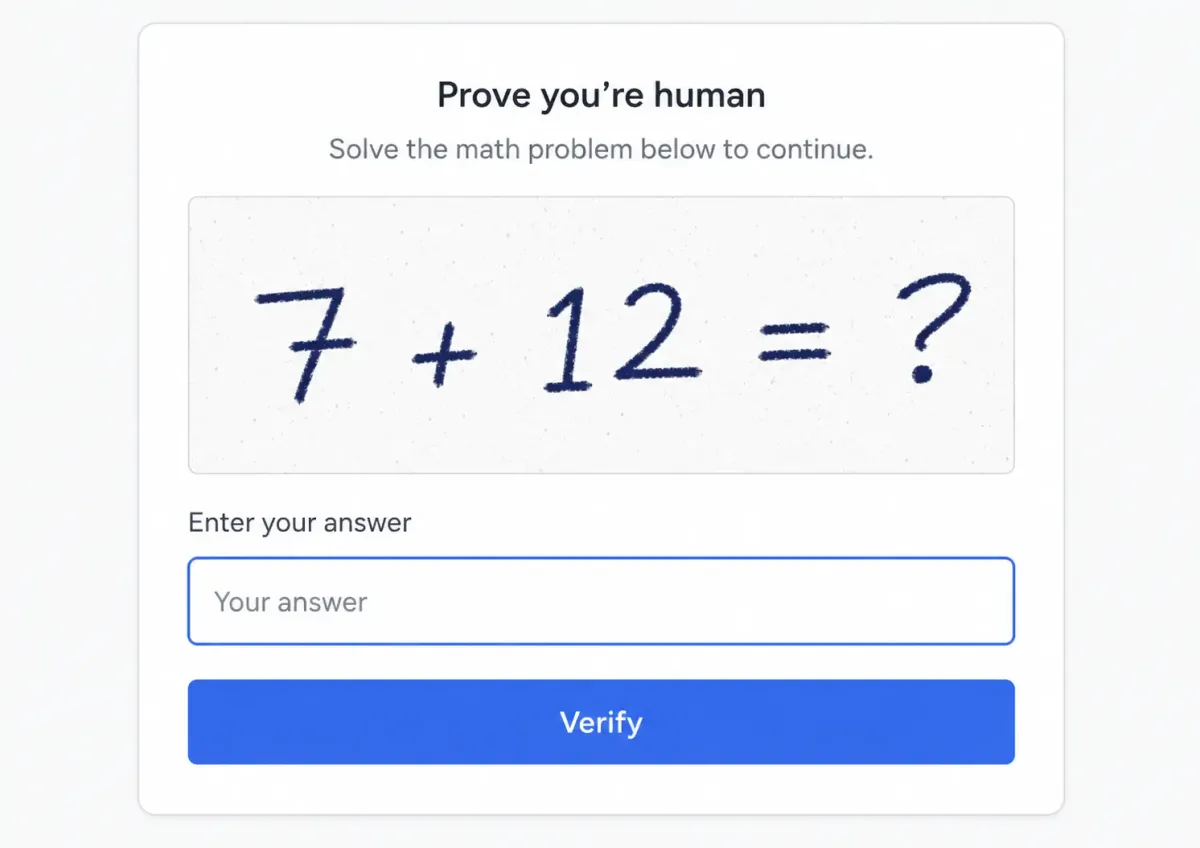
Ein Mathe-CAPTCHA ist ein Challenge-Response-Test, bei dem Besucher eine einfache Rechenaufgabe lösen müssen, bevor sie ein Webformular absenden können. Typische Fragen sehen so aus: “Was ist 4 + 9?”, “Löse: 15 − 7 = ?” oder “Gib das Ergebnis ein: 6 × 3.” Ist die Antwort richtig, geht das Formular durch. Ist sie falsch, wird die Eingabe als wahrscheinlicher Bot abgelehnt.
Die Idee ist dieselbe wie bei allen anderen CAPTCHA-Typen: ein Test, der für Menschen trivial und für Computer schwer ist. In den frühen 2000er-Jahren, als die meisten Bots starre Skripte waren, war eine Rechenaufgabe eine echte Hürde. Heute ist sie das nicht mehr. Dieser Artikel erklärt, wie solche Prüfungen funktionieren, wo ihre Sicherheits- und Barrierefreiheitsprobleme liegen und was du stattdessen einsetzen kannst.
Wie ein Mathe-CAPTCHA funktioniert
Die Umsetzung ist bewusst einfach. Das ist ein Hauptgrund, warum sie auf älteren Systemen noch so verbreitet ist.
- Aufgabe erzeugen: Der Server erzeugt eine zufällige Rechenaufgabe, meistens eine Addition oder Subtraktion, gelegentlich eine Multiplikation.
- Anzeige: Die Aufgabe erscheint im Formular, entweder als einfacher HTML-Text oder als Bild.
- Eingabe: Der Besucher liest die Aufgabe, rechnet das Ergebnis aus und tippt es in ein Feld ein.
- Prüfung: Beim Absenden vergleicht der Server den Wert mit der erwarteten Antwort und zeigt eine Fehlermeldung, wenn beide nicht übereinstimmen.
Beispiele für Mathe-CAPTCHAs
Diese Formate begegnen dir im Web am häufigsten:
Was ist 6 + 4?→ erwartete Antwort:1012 − 5 = ?(als Bild gerendert) → erwartete Antwort:7Gib die Summe von 8 und 3 ein:→ erwartete Antwort:11- Ein Number-CAPTCHA mit der Beschriftung
Gib das Ergebnis ein: 9 + 6→ erwartete Antwort:15
Der Reiz liegt in der Einfachheit: keine Drittanbieter-API, kein Konto, keine laufenden Kosten und nur wenige Zeilen Servercode. Deshalb steckt die Rechenaufgabe in älteren WordPress-Plugins, in Forensoftware und in unzähligen selbst gebauten PHP-Kontaktformularen. Viele Website-Betreiber haben ihr CAPTCHA seit dem Start der Website nicht mehr angesehen, und so ist die Aufgabe einfach noch als Standard da.
Sicherheit: die Realität
Die Rechenaufgabe sieht nach Schutz aus. Gegen einen Angreifer mit auch nur geringen technischen Kenntnissen bietet es keinen.
KI löst Rechenaufgaben sofort
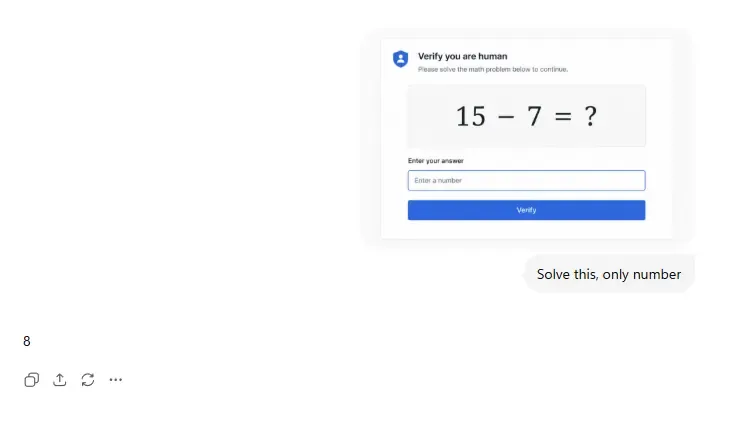
Die einfachste Probe: Mach einen Screenshot der Aufgabe und füge ihn in ChatGPT, Claude, Gemini oder ein anderes multimodales KI-Modell ein. Die Antwort steht da, bevor ein Mensch die Frage zu Ende gelesen hat.
Dafür braucht es kein Programmierwissen, keine Infrastruktur und keine speziellen Tools, nur einen KI-Assistenten, den heute jeder mit Internetzugang hat. Ein Bot-Betreiber, der einen KI-API-Aufruf zum Lesen des Bildes und zum Rechnen einbaut, kann das Ganze in weniger als einem Tag automatisieren. Die Annahme, auf der die Methode beruht, nämlich dass Rechnen für Computer schwer ist, ist seit Jahren falsch.
Steht die Aufgabe als HTML-Text statt als Bild im Formular, ist die Hürde noch niedriger. Ein Regex, der zwei Zahlen und einen Operator herausliest, plus die Rechnung selbst, löst jede Aufgabe in Millisekunden, ganz ohne KI.
Kostenlose Mathe-CAPTCHA-Solver gibt es längst
Eigene Mathe-CAPTCHA-Solver sind kostenlos verfügbar und werden aktiv gepflegt. Auf GitHub liegen Python-Bibliotheken und Browser-Erweiterungen, die Formulare automatisch absenden, indem sie Rechenaufgaben beantworten, und Spammer, Scraper und Bots für Massenübermittlungen nutzen sie.
Der Schutz hängt also davon ab, dass ein Angreifer diese Tools nicht kennt oder keine paar Stunden investieren will, um sie zu finden. Für eine Website mit sensiblen Daten, Registrierungen oder geschäftlichen Formularen ist das kein realistisches Bedrohungsmodell.
Wogegen eine Rechenaufgabe schützt und wogegen nicht
Fairerweise hält eine Rechenaufgabe noch ab:
- Sehr einfache Bots, die keinen Text auswerten können
- Die primitivsten “Ausfüllen und Absenden”-Skripte
Keinen Schutz bietet sie gegen:
- Jeden Bot mit einfachem OCR, Regex oder KI-Anbindung
- Automatisierte Scraper und Kontaktformular-Spammer
- Fake-Accounts bei der Registrierung, Credential Stuffing oder Carding-Bots
- Volumetrische Angriffe: Die Aufgabe kostet keine Rechenzeit, bremst keine Anfragen und wird unter Last nicht schwerer
Wichtiger noch: Ein Mathe-CAPTCHA erkennt keine Bots. Es prüft nur, ob die richtige Zahl eingegeben wurde. Ein Bot, der lesen und rechnen kann, besteht jedes Mal und kann so in wenigen Minuten 1.000 Formulare absenden. Es gibt keine Verhaltensanalyse, kein Proof-of-Work und kein Bot-Scoring, nur eine statische Frage mit vorhersehbarer Antwort. Für jedes ernsthafte Bedrohungsmodell ist das so gut wie gar kein CAPTCHA.
Barrierefreiheit: ein Compliance-Risiko für EU-Unternehmen
Sicherheit ist die eine Seite des Problems. Barrierefreiheit ist die andere, und sie hat zunehmend direkte rechtliche Folgen.
Kognitive Last und Nutzererlebnis
Schon eine einfache Rechenaufgabe reißt Menschen aus dem, was sie gerade tun. Sie müssen:
- Ihre Aufmerksamkeit auf das CAPTCHA lenken
- Einen mathematischen Ausdruck lesen und verstehen
- Im Kopf rechnen
- Das Ergebnis richtig eintippen, bevor sie zum restlichen Formular zurückkehren
Für die meisten dauert das nur ein paar Sekunden. Auch diese Sekunden erzeugen Reibung, denn jeder zusätzliche Schritt in einem Formular kostet Abschlüsse. Und die Aufgabe ist nicht für alle gleich leicht.
Menschen mit Dyskalkulie (einer Lernschwäche, die den Umgang mit Zahlen betrifft) fallen Rechenaufgaben deutlich schwerer als anderen. Menschen mit kognitiven Behinderungen, ADHS oder altersbedingten kognitiven Veränderungen können mit dem Kontextwechsel und der Rechnung Probleme haben. Solche Prüfungen bieten außerdem selten eine Audioversion oder einen anderen nicht-visuellen Ausweg. Wer einen Screenreader nutzt, steht dann vor einer Aufgabe, die sich nicht barrierefrei lösen lässt.
European Accessibility Act und WCAG 2.1
Das ist mehr als eine UX-Frage. Für Unternehmen in der Europäischen Union ist es auch ein rechtliches Risiko.
Der European Accessibility Act (EAA), die Richtlinie (EU) 2019/882, trat 2019 in Kraft und gilt seit dem 28. Juni 2025, in Deutschland umgesetzt durch das Barrierefreiheitsstärkungsgesetz (BFSG). Er legt Anforderungen an die Barrierefreiheit vieler Produkte und Dienstleistungen für Verbraucher in der EU fest, darunter den Onlinehandel. In der Praxis ist die Norm EN 301 549 der Maßstab, die WCAG 2.1 auf Stufe AA einbezieht.
Diese WCAG-2.1-Kriterien verfehlt eine Rechenaufgabe am ehesten:
- Erfolgskriterium 3.3.2 (Beschriftungen oder Anweisungen): Formulare müssen so klare Anweisungen geben, dass man sie ausfüllen kann. Ein unbeschriftetes Rechenfeld schafft das oft nicht.
- Die WCAG-Leitlinien zu CAPTCHAs sagen, dass ein CAPTCHA, wenn es eingesetzt wird, mindestens zwei verschiedene Modalitäten anbieten muss, zum Beispiel eine visuelle und eine Audioversion.
- Erfolgskriterium 1.1.1 (Nicht-Text-Inhalt): Ein CAPTCHA, das als Bild angezeigt wird, braucht eine Textalternative, die seinen Zweck beschreibt, und eine alternative Form für Menschen, die die primäre nicht nutzen können. Eine Rechenaufgabe als Bild ohne Audio- oder andere Alternative erfüllt das nicht.
Ein Mathe-CAPTCHA ohne Audioalternative und ohne barrierefreien Ausweg kann diese Kriterien verfehlen, und die Rechnung selbst bleibt eine Hürde für Menschen mit Dyskalkulie oder kognitiven Einschränkungen. Für EU-Unternehmen mit digitalen Angeboten für Verbraucher entsteht daraus ein konkretes Compliance-Risiko.
Wo du sie heute noch findest
Trotz dieser Schwächen sind sie noch weit verbreitet, vor allem weil sie in beliebten Tools als Standard mitkamen und vor Jahren eingerichtet wurden, ohne dass jemand sie wieder angesehen hat:
- WordPress-Kontaktformular-Plugins: ältere CAPTCHA-Plugins mit einfachen Rechenaufgaben sind noch auf vielen Websites installiert
- phpBB und andere Forensoftware: Frage-Antwort-Prüfungen bei der Registrierung, oft als einfache Rechenaufgabe eingerichtet
- Selbst gebaute PHP- und Python-Formulare: eine häufige Eigenlösung von Entwicklern, die keine Drittanbieter-Abhängigkeit wollen
- Behörden- und Institutionswebsites: ältere Websites, die vor heutigen CAPTCHA-Standards gebaut und nie aktualisiert wurden
- E-Commerce-Checkouts: ältere Magento-, PrestaShop- und WooCommerce-Installationen mit eigenem CAPTCHA-Code
Oft hat niemand die Rechenaufgabe bewusst als Sicherheitsmaßnahme gewählt. Es war damals die einfachste Option, und seitdem hat es niemand überprüft.
Was statt eines Mathe-CAPTCHAs verwenden?
Der richtige Ersatz hängt davon ab, wie viel Schutz deine Website braucht. Einen breiteren Überblick gibt unser Leitfaden zu CAPTCHA-Alternativen.
Honeypot-Felder
Ein Honeypot ist ein Formularfeld, das per CSS vor Menschen versteckt ist, das Bots beim Auslesen des HTML-Codes aber sehen. Kommt das Feld ausgefüllt zurück, wertet der Server die Anfrage als automatisiert und lehnt sie stillschweigend ab.
Honeypots:
- Verlangen keine Interaktion vom Besucher
- Erzeugen keine kognitive Last und keine Reibung
- Kosten nichts und brauchen nur wenige Codezeilen
- Wirken gegen einfache Bots
Die Grenze: Moderne Bots erkennen Honeypot-Felder und lassen sie bewusst aus. Ein Honeypot ist eine gute erste Schicht, hält allein aber keinen gezielten oder technisch versierten Angreifer auf. Wann ein Honeypot-CAPTCHA allein genügt, zeigt unser Leitfaden dazu.
Rate Limiting und serverseitige Signale
Wenn du Formularübermittlungen pro IP-Adresse, Sitzung oder Zeitfenster begrenzt, bremst du Bots, die auf Masse setzen. Zusammen mit serverseitigen Heuristiken (ungewöhnlich schnelle Übermittlung, wiederholt identische Inhalte, fehlender Referrer-Header) fängt das einen Teil des automatisierten Traffics ab, ohne dass Besucher etwas davon merken.
Rate Limiting wirkt am besten zusammen mit anderen Maßnahmen. Allein umgehen Bots es durch wechselnde IP-Adressen, und das schaffen die meisten mühelos.
TrustCaptcha: unsichtbarer Bot-Schutz, entwickelt für Europa
Für Websites, die zuverlässigen Bot-Schutz brauchen, ohne bei Barrierefreiheit oder Compliance Abstriche zu machen, geht TrustCaptcha einen anderen Weg.
Statt Besuchern eine Frage zu stellen, arbeitet TrustCaptcha im Hintergrund mit zwei Mechanismen, die sich ergänzen:
Proof-of-Work: Der Browser des Besuchers löst von selbst eine kryptografische Aufgabe. Echte Besucher merken nichts davon, denn TrustCaptcha startet früh und ist fertig, bevor sie das Formular ausgefüllt haben. Für Bots, die in großem Stil angreifen, macht der Rechenaufwand dieser Aufgaben die Massenautomatisierung unwirtschaftlich.
Bot-Scoring: Jede Anfrage wird anhand technischer und verhaltensbasierter Signale bewertet. Steigt das Risiko, etwa bei einer Welle automatisierter Übermittlungen, macht TrustCaptcha das Proof-of-Work schwerer. Das verteuert den Angriff, ohne für echte Besucher etwas zu ändern.
Für Besucher passiert also nichts: keine Frage, keine Rechnung, kein Bildrätsel, keine Unterbrechung. Für Bots steht da eine echte Hürde, die unter Last höher wird.
TrustCaptcha ist für die europäischen Compliance-Anforderungen gebaut:
- Cookie-frei: Das Widget setzt keine Cookies
- In der EU gehostet: Alle Daten werden in EU-Rechenzentren verarbeitet, ohne Übermittlung in Drittländer
- DSGVO: Jeder Kunde erhält einen Auftragsverarbeitungsvertrag (AVV)
- Barrierefrei von Grund auf: Es gibt keine visuelle oder kognitive Aufgabe, und das Widget ist darauf ausgelegt, WCAG 2.2 zu erfüllen und mit Screenreadern und anderen Hilfstechnologien zu funktionieren
Für EU-Unternehmen, die ein Mathe-CAPTCHA ersetzen und dabei den EAA und die DSGVO erfüllen müssen, ist TrustCaptcha ein barrierefreies CAPTCHA und ein DSGVO-konformes CAPTCHA in einer einzigen Integration.
Solltest du noch ein Mathe-CAPTCHA einsetzen?
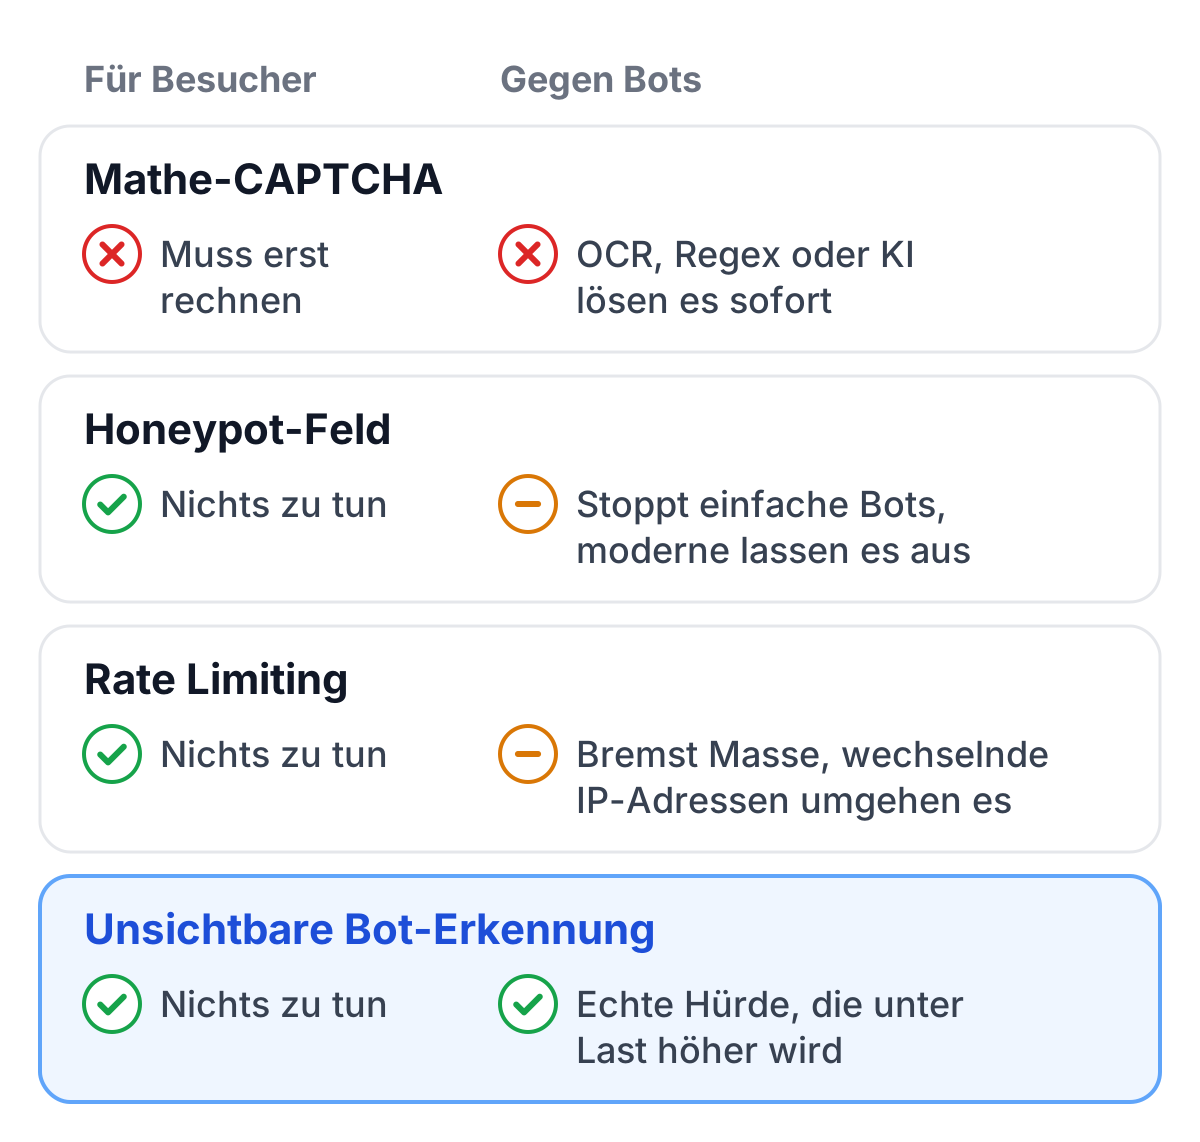
Rechenaufgaben waren in einer anderen Zeit ein sinnvolles Werkzeug. Heute haben sie drei Probleme zugleich: Jede KI und jeder Open-Source-Solver kommt an ihnen vorbei, sie belasten Besucher kognitiv, und sie schaffen nach EU-Recht ein Risiko bei der Barrierefreiheit.
Die besseren Ersatzlösungen verlangen von Besuchern gar nichts mehr. Honeypot-Felder, Rate Limiting und unsichtbare Bot-Erkennung sind alle besser als eine Rechenaufgabe. Wenn du echten Schutz und EU-Compliance brauchst, deckt unsichtbare Bot-Erkennung beides ab.
TrustCaptcha kostenlos testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, du kannst die Rechenaufgabe also ersetzen und in Ruhe sehen, wie sich deine Formulare verhalten. Teste TrustCaptcha kostenlos und schütze deine Formulare gegen Bots und Spam, ohne dass Besucher eine Aufgabe lösen müssen.