TrustCaptcha und BFSG-Compliance
TrustCaptcha ist ein unsichtbares CAPTCHA, das Logins, Registrierungen, Checkouts, Passwort-Resets und APIs vor automatisiertem Missbrauch schützt. Besucher bekommen kein Rätsel: Das Widget startet von selbst und prüft im Hintergrund. Damit baut die Prüfung keine Hürde in die Abläufe ein, für die das BFSG (Barrierefreiheitsstärkungsgesetz) und der European Accessibility Act (EAA) gelten.
Externer Verweis: BFSG-Übersicht (Bund)
Was das BFSG ist und warum CAPTCHAs wichtig sind
Das BFSG stellt Anforderungen an die Barrierefreiheit bestimmter Verbraucherprodukte und Dienstleistungen. Für digitale Dienste folgen daraus zwei Punkte:
- Wenn dein Dienst in den Anwendungsbereich fällt, müssen Menschen die zentralen Abläufe (registrieren, einloggen, kaufen, Support anfragen) auch mit assistiven Technologien und gängigen Einstellungen zur Barrierefreiheit abschließen können.
- Wenn die Anti-Bot-Schicht diese Abläufe blockiert, ist das ein Problem der Barrierefreiheit, ganz gleich, wie sicher die Lösung ist.
BFSG vs. EAA
Das BFSG setzt den European Accessibility Act (Richtlinie (EU) 2019/882) in deutsches Recht um. Die Richtlinie ist seit 2019 in Kraft, und beide gelten seit dem 28. Juni 2025. In der Praxis erfüllen Teams die Anforderungen über anerkannte Normen und überprüfbare Kriterien.
Wo klassische CAPTCHAs die Barrierefreiheit typischerweise brechen
CAPTCHA-Probleme tauchen meist genau dann auf, wenn Nutzer:innen eine wichtige Aktion abschließen wollen:
- Login, MFA-Einrichtung, Passwort-Reset
- Registrierung und Konto-Verifizierung
- Checkout und Zahlung
- Kontakt- und Support-Formulare, Angebotsanfragen, Terminbuchungen
Die Prüfung ist Teil dieser Abläufe und muss deshalb genauso barrierefrei sein wie der Rest.
Für wen das BFSG gilt
Ob du in den Anwendungsbereich fällst, hängt davon ab, welchen Dienst du anbietest und welchen Markt du bedienst. In der Praxis kommt das BFSG besonders häufig auf bei:
- E-Commerce / Webshops mit Endkund:innen
- Banking- und Zahlungsabläufen
- Telekommunikation und digitaler Kommunikation
- Personenverkehr und digitalen Diensten rund um Tickets
- Verbraucherorientierten digitalen Diensten, für die Pflichten zur Barrierefreiheit gelten
Was IT-Teams zuerst tun sollten
- Herausfinden, welche Angebote sich an Verbraucher:innen richten und möglicherweise erfasst sind.
- Die wichtigsten Nutzerwege auflisten (Login, Registrierung, Checkout, Support).
- Prüfen, ob jeder dieser Wege eine barrierearme Verifizierung und einen barrierearmen Ausweichweg hat.
Normen, auf die sich Teams stützen (und die Auditoren und Anbieter nennen)
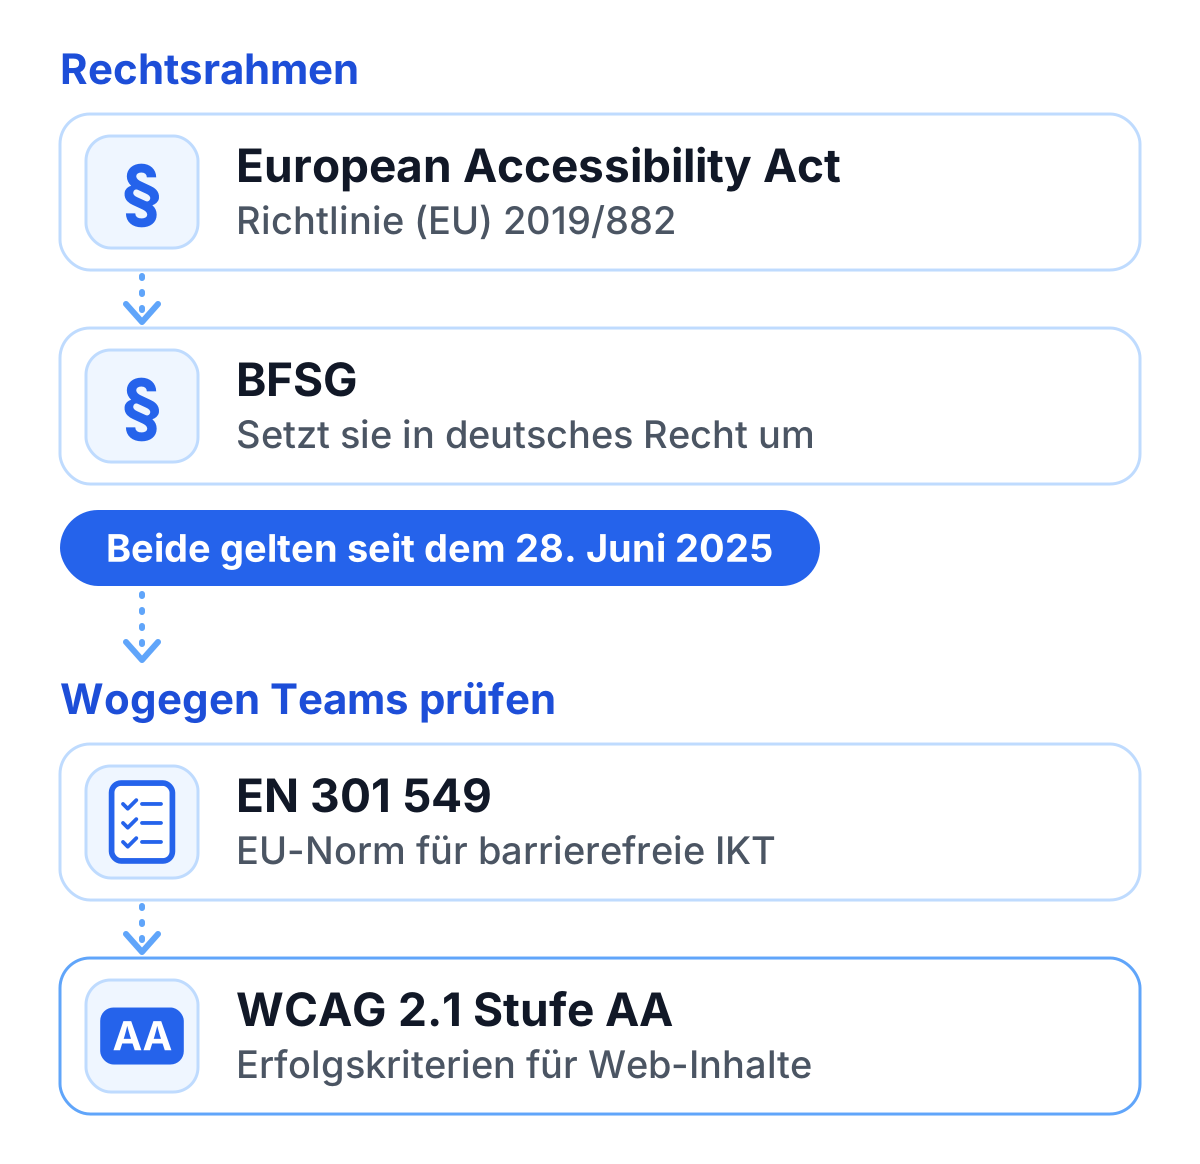
Die BFSG-Umsetzung bezieht sich meist auf EN 301 549, die EU-Norm für barrierefreie IKT. Für Web-Inhalte verweist die aktuelle Fassung von EN 301 549 auf die Erfolgskriterien von WCAG 2.1 Stufe AA. WCAG 2.2 ist die aktuelle W3C-Empfehlung; unser WCAG-Leitfaden zeigt, wie TrustCaptcha dazu passt.
Für Engineering-Teams heißt das: Die Prüfschicht sollte zusammenpassen mit:
- so wenig Interaktion wie möglich
- reiner Tastaturnavigation
- Screenreadern und sauberer Name/Role/Value-Semantik
- klaren Fehlermeldungen und einem Weg zurück
- keinen zeitbasierten Fallen
- vorhersehbarem DOM-Verhalten (keine versteckten Fokus-Fallen, keine unzugänglichen Overlays)
Warum Puzzle-CAPTCHAs bei Barrierefreiheit scheitern
Puzzle-CAPTCHAs erzeugen häufig Barrieren wie:
- Abhängigkeit vom Sehen: Bildauswahl, verzerrter Text, geringe Kontraste
- Abhängigkeit vom Hören: „Audio-CAPTCHA“-Fallbacks, die schwer verständlich sind
- Kognitive Last: komplexe Anweisungen, mehrstufige Aufgaben, Zeitdruck
- Motorische Hürden: präzise Mausbewegungen, Drag-and-drop, winzige Klickflächen
- Endlosschleifen: wiederholte Aufgaben ohne klaren Alternativweg
Selbst „barrierefreie Alternativen“ bieten in der Praxis oft keinen gleichwertigen Zugang.
Wie TrustCaptcha Barrierefreiheit angeht
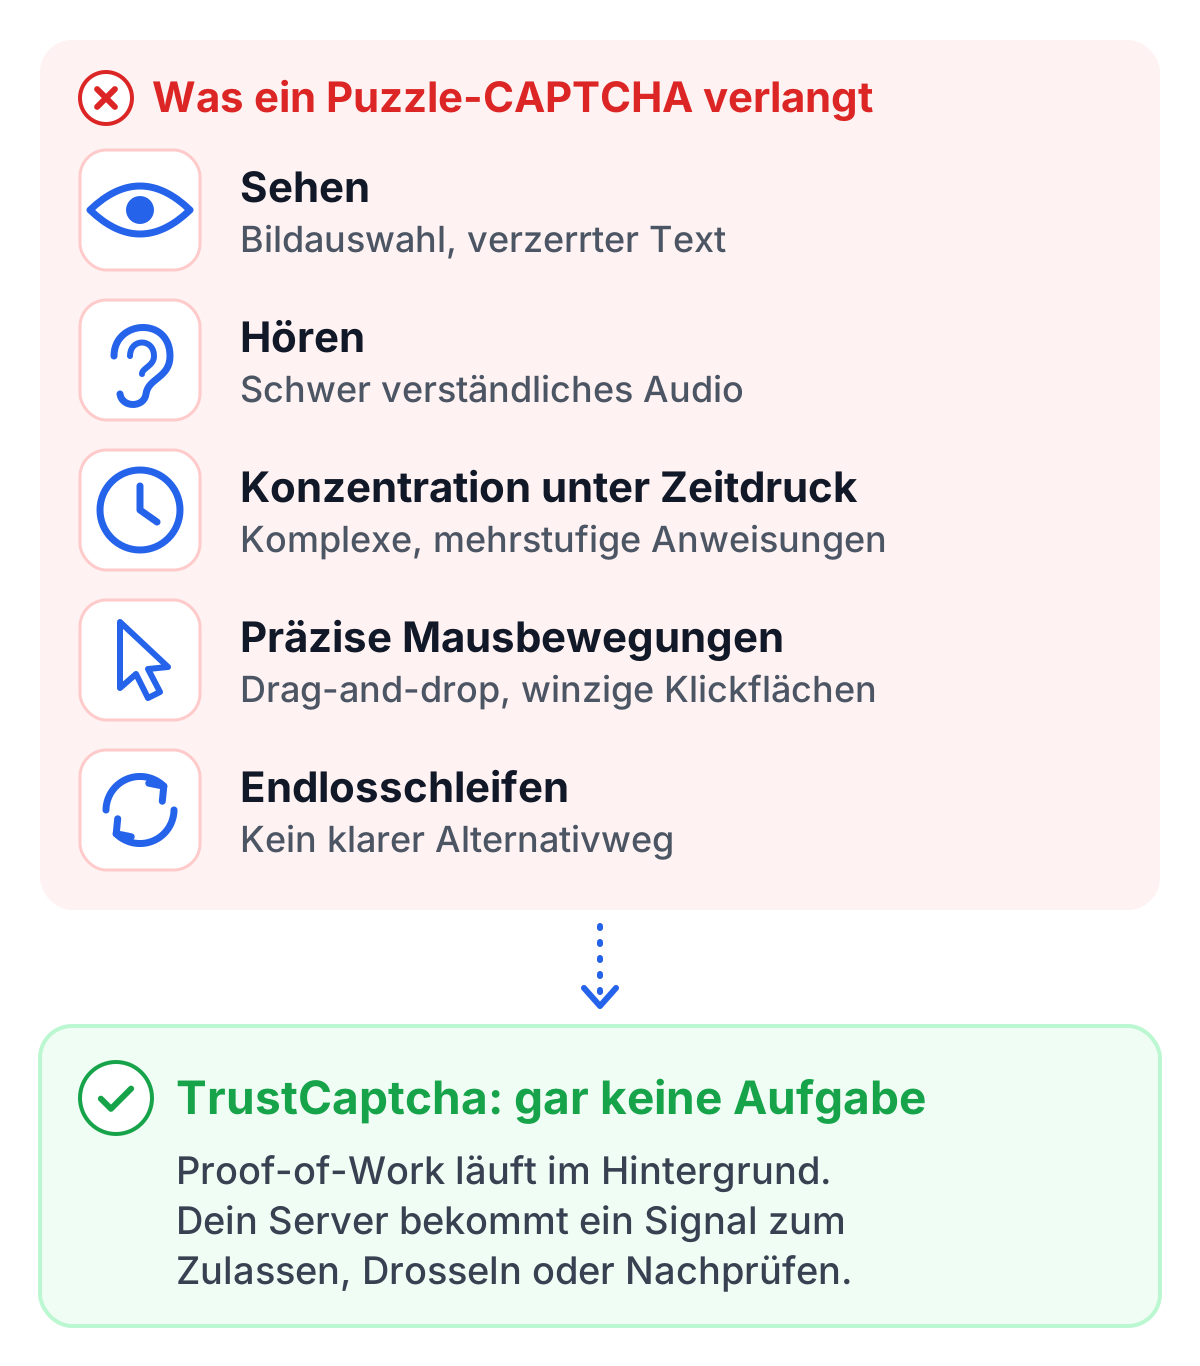
Als barrierefreies CAPTCHA vermeidet TrustCaptcha die häufigsten CAPTCHA-Fallen, indem es die Aufgabe selbst weglässt: Es gibt in keiner Einstellung ein Rätsel, und das Widget startet von selbst.
Unsichtbare Verifizierung ohne Interaktion
TrustCaptcha erzeugt eine Risikobewertung für eine Interaktion. Statt dass jemand ein Rätsel löst, bekommt dein Backend ein Signal, mit dem du die Anfrage zulassen, drosseln oder einen zusätzlichen Prüfschritt auslösen kannst.
Vorteil für die Barrierefreiheit: keine Aufgabe nach dem Muster „Beweise, dass du ein Mensch bist“, kein Rätsel und kein Audio-Fallback, das Nutzer:innen erst entschlüsseln müssen. Das Widget ist standardmäßig sichtbar und kommt ohne jede Eingabe aus.
TrustCaptcha-Integration im BFSG-Kontext
So integrierst du Bot-Schutz, ohne dass der Ablauf an Barrierefreiheit verliert:
Proof-of-Work-Verifizierung (unsichtbar)
Proof-of-Work ist eine kleine Rechenaufgabe, die das Gerät des Besuchers im Hintergrund löst, bevor eine sensible Anfrage angenommen wird. Echte Nutzer:innen merken davon in der Regel nichts. Für Bots im großen Stil (Credential Stuffing, Form-Spam, Scraping, Brute Force) wird jeder Versuch teurer, Missbrauch in großer Menge also langsamer und kostspieliger. Der Server prüft den Nachweis schnell, und die Schwierigkeit steigt mit dem Risiko der Anfrage. So bekommst du eine starke Abwehr ohne Rätsel und ohne Barrieren.
Bot-Score und Automationssignale pro Anfrage
Für jede geschützte Anfrage liefert TrustCaptcha einen Bot-Score von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot) plus Automationsindikatoren, die verdächtigen Traffic erkennbar machen. Das Bot-Scoring ist ab dem Solo-Tarif enthalten. Statt eines binären „CAPTCHA bestanden/nicht bestanden“ bekommt dein Backend einen Score, mit dem du entscheiden kannst, ob du eine Anfrage zulässt, drosselst, zusätzlich prüfst oder blockierst. Außerdem kannst du sicherheitsrelevanten Kontext für die Reaktion auf Vorfälle protokollieren.
Typische Ergebnisse, mit denen Teams arbeiten:
- Zulassen
- Zulassen und beobachten
- Zusätzlicher Prüfschritt (Step-up)
- Ablehnen (selten, idealerweise nur bei eindeutiger Automatisierung)
Hinweis zur Barrierefreiheit: In Abläufen, die unter das BFSG fallen, sollte der zusätzliche Prüfschritt barrierearm bleiben (z. B. E-Mail-OTP, Magic Link, Weg über den Support). Vermeide Rätsel oder komplizierte Abläufe, die Nutzer:innen ausschließen können.
Wie der Bot-Score zur BFSG-Compliance beitragen kann
Denk in einer Entscheidungsmatrix. Ein höherer Bot-Score bedeutet, dass eine Anfrage eher automatisiert ist, und 0,5 ist der empfohlene Start-Schwellenwert. Die Score-Bereiche unten sind ein Beispiel:
| Risikostufe | Beispielreaktion | Hinweis zur Barrierefreiheit |
|---|---|---|
| Niedrig (Bot-Score unter 0,3) | Zulassen | Keine zusätzliche Interaktion |
| Mittel (0,3 bis 0,5) | Zulassen + Rate Limit | Für Nutzer:innen unsichtbar |
| Erhöht (0,5 bis 0,7) | Zusätzlicher Prüfschritt (E-Mail-OTP) | Klare Anleitung, kein Rätsel |
| Hoch (über 0,7) | Vorübergehend sperren + erneuter Versuch | Barrierearme Meldung + Alternative |
Diese Integrationsfehler solltest du vermeiden
- Nutzer:innen mit einem modalen Overlay blockieren, das den Fokus festhält
- Timeouts einsetzen, die Formulare ohne Hinweis zurücksetzen
- Allgemeine Meldungen ohne nächsten Schritt anzeigen
- Bedienung nur per Maus oder Zeiger erzwingen, um weiterzukommen
UX-Anforderungen und Nutzerkommunikation
Die Texte in deiner Oberfläche entscheiden über Bedienbarkeit und Barrierefreiheit:
- Einfache, klare Sprache
- Ein konkreter nächster Schritt
- Eingaben nach Möglichkeit behalten (z. B. Fortschritt im Formular sichern)
- Dafür sorgen, dass assistive Technologien Meldungen ansagen (ARIA-Live-Regionen oder vergleichbare Muster)
Test-Checkliste für die BFSG-Umsetzung
Mit dieser Checkliste prüfst du, ob ein CAPTCHA-Setup zum BFSG passt.
Nur Tastatur
- Ich kann den gesamten Ablauf nur mit Tab / Shift+Tab / Enter / Leertaste / Pfeiltasten abschließen.
- Der Fokus-Indikator ist immer sichtbar.
- Die Fokus-Reihenfolge ist logisch (oben nach unten, links nach rechts).
- Keine Fokus-Fallen (Fokus lässt sich immer vor/zurück bewegen und Dialoge verlassen).
- Modale Dialoge lassen sich per Tastatur schließen und geben den Fokus sinnvoll zurück.
Screenreader-Support
- Eingabefelder haben ein zugeordnetes Label (oder einen programmatischen Accessible Name).
- Pflichtfelder werden als Pflichtfelder angekündigt.
- Fehler werden beim Auftreten angesagt (z. B. über ARIA-Live-Region oder gleichwertig).
- Fehlermeldungen nennen Feld und Lösung (nicht nur „ungültig“).
- Buttons/Links haben aussagekräftige Namen.
- Statusmeldungen werden angesagt.
Zoom, Umbruch und große Schrift
- Bei 200 % Zoom ist der Ablauf weiterhin nutzbar (keine versteckten Buttons, kein abgeschnittener Text).
- Das Layout bricht auf üblichen Bildschirmgrößen ohne horizontales Scrollen um.
- Mit großer Schrift (Betriebssystem/Browser) bleiben Labels und Fehler lesbar und sauber ausgerichtet.
- Tippflächen sind mobil gut nutzbar (keine winzigen Trefferflächen).
Kontrast und Lesbarkeit
- Text erfüllt die Kontrastanforderungen (inkl. Platzhalter- und Hilfetext).
- Fokus-Rahmen/-Indikator bleibt jederzeit sichtbar.
- Fehlerzustände (rote Rahmen, Icons) haben Text und transportieren ihre Bedeutung nicht nur über Farbe.
- Die Zustände des CAPTCHAs sind unterscheidbar.
Timeouts und erneute Versuche
- Wenn es Timeouts gibt, erhalten Nutzer:innen eine klare Warnung und eine Möglichkeit, zu verlängern oder es erneut zu versuchen.
- Ein Timeout setzt das Formular nicht still zurück und löscht keine Eingaben ohne Hinweis.
- Ein erneuter Versuch führt nicht in eine Endlosschleife.
- Rate Limits und Drosselung liefern eine verständliche Meldung und nennen, wann ein neuer Versuch möglich ist.
Ausweichweg
Wenn TrustCaptcha einen hohen Bot-Score liefert oder die Verifizierung nicht bestanden wird, entscheidest du, wie es weitergeht. Wichtig ist, dass echte Nutzer:innen trotzdem ans Ziel kommen:
- Nutzer:innen sehen eine klare, verständliche Nachricht, was passiert ist.
- Die Oberfläche bietet einen barrierearmen nächsten Schritt (z. B. E-Mail-OTP / Magic Link).
- Nutzer:innen können es erneut versuchen, ohne Eingaben zu verlieren (wo möglich).
- Es gibt einen Weg zum Support oder Kontakt für Sonderfälle.
- Der Ausweichweg ist mit Tastatur und Screenreader nutzbar.
Dokumentation
- Kurze Beschreibung des Prüfverfahrens (unsichtbar, risikobasiert)
- Welche Routen geschützt sind (Login, Registrierung, Checkout, Formulare)
- Deine Regeln für den zusätzlichen Prüfschritt (was bei erhöhtem Risiko passiert)
- Der Weg für Nutzer:innen, wenn die Prüfung scheitert (OTP, Support, Hinweise für einen neuen Versuch)
Nächste Schritte
TrustCaptcha schützt Login, Registrierung und Checkout ohne Rätsel und erspart diesen Abläufen damit die Barrieren, die Puzzle-CAPTCHAs mitbringen. Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase.
Du kannst TrustCaptcha kostenlos testen, wenn du die Mechanismen und die Barrierefreiheit selbst ausprobieren möchtest.