Was ist die beste Alternative zum CAPTCHA?
Einen einzelnen Ersatz gibt es nicht, und wer dir einen verkauft, lässt einen Schritt aus. Die beste Alternative zum Rätsel-CAPTCHA ist eine Kombination aus Prüfungen, die der Besucher nie sieht: ein Honeypot-Feld für einfache Formular-Bots, Rate Limits gegen die Menge, Proof-of-Work, damit jede Anfrage den Bot etwas kostet, und ein Risiko-Score für alles, was dann noch automatisiert wirkt. Ein unsichtbares CAPTCHA bündelt mehrere davon in einem Widget.
| Methode | Stoppt | Scheitert an | Aufwand für Besucher |
|---|---|---|---|
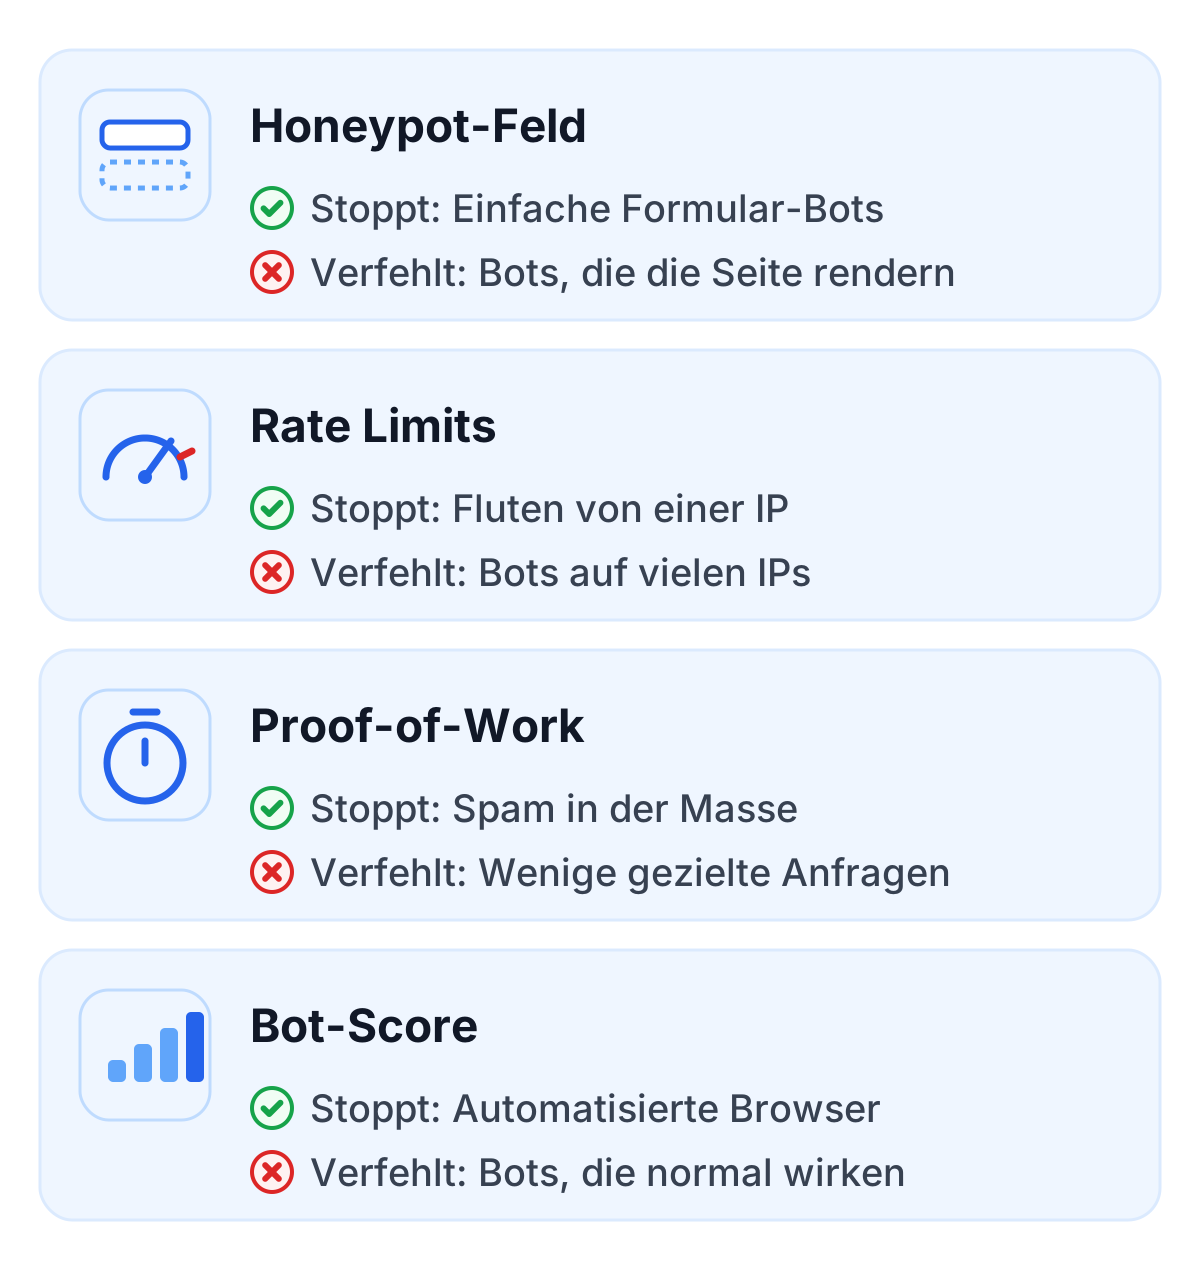
| Honeypot-Feld | Einfache Bots, die jedes Feld ausfüllen | Bots, die die Seite rendern oder für deine Website gebaut wurden | Keiner |
| Rate Limits | Fluten von einer IP-Adresse oder einem Konto | Bots, die sich über viele IP-Adressen verteilen | Keiner, außer ein echter Besucher erreicht das Limit |
| Proof-of-Work | Spam und Registrierungen in der Masse | Angreifer, die nur wenige Anfragen schicken | Einen Moment Rechenzeit im Browser |
| Risiko-Scoring | Automatisierte Browser, bekannte schlechte Netze, Skriptverhalten | Neue Bots, die normal wirken; echte Besucher mit VPN werden mitunter falsch eingeschätzt | Keiner, bis ein Grenzwert eine weitere Prüfung auslöst |
| E-Mail- oder Telefonbestätigung | Wegwerf-Registrierungen | Bots mit Zugriff auf Wegwerf-Postfächer | Hoch: Der Besucher muss das Formular verlassen |
Diese Seite behandelt Methoden. Wenn du Produkte vergleichst, findest du die Anbieter in unserem Überblick über reCAPTCHA Alternativen.
Warum Teams das Rätsel-CAPTCHA ersetzen
Das Rätsel war 2003 eine gute Idee. Heute hat es drei Probleme. Es kostet Abschlüsse, denn ein Raster mit Ampeln mitten in der Registrierung ist genau die Stelle, an der Menschen aufgeben. Es schließt Besucher aus, die die Aufgabe nicht sehen oder lesen können, und seit dem 28. Juni 2025 macht der European Accessibility Act, in Deutschland umgesetzt durch das Barrierefreiheitsstärkungsgesetz, das für viele Verbraucherdienste zu einer rechtlichen Frage. Und es stoppt die Bots nicht mehr, für die es gebaut wurde: Bilderkennung und bezahlte Lösedienste kommen durch fast jedes Rätsel, das ein Mensch lösen kann.
Der Begriff “No CAPTCHA” geht übrigens auf Google zurück, das seine Checkbox 2014 als “No CAPTCHA reCAPTCHA” vorstellte. Die Checkbox war der erste Schritt weg vom Rätsel. Die Methoden unten gehen den Weg zu Ende.
Die Alternativen zum CAPTCHA im Einzelnen
Honeypot-Felder
Ein Honeypot ist ein Formularfeld, das Menschen nie sehen, Bots aber schon. Ein Skript, das jedes gefundene Feld ausfüllt, füllt auch das versteckte aus, und dein Server lehnt die Anfrage ab. Das kostet nichts, braucht keinen Drittanbieter und fängt erstaunlich viel Kontaktformular-Spam. Wie du ihn baust, zeigt unser Artikel zum Honeypot-CAPTCHA.
Die Schwäche: Er täuscht nur nachlässige Bots. Ein Bot, der die Seite in einem echten Browser rendert, sieht dasselbe wie ein Besucher, und ein Bot, der für deine Website geschrieben wurde, lässt das Feld einfach aus. Verstecke das Feld auch vor Screenreadern (aria-hidden und tabindex="-1"), sonst füllen es Menschen mit Hilfstechnologien aus und werden blockiert.
Rate Limits
Ein Rate Limit begrenzt, wie viele Anfragen eine IP-Adresse, ein Konto oder eine Sitzung in einer bestimmten Zeit schicken kann, zum Beispiel fünf Login-Versuche pro Minute. Es ist der günstigste Schutz gegen Fluten und Brute Force, und die meisten Webserver und Frameworks bringen es mit.
Gegen Bots, die ihre Anfragen auf Tausende IP-Adressen verteilen, hilft es nicht, und Residential-Proxy-Netze machen genau das einfach. Sind die Limits zu streng, blockierst du stattdessen echte Menschen: Ganze Büros und Mobilfunknetze teilen sich oft eine IP-Adresse.
Proof-of-Work
Bei Proof-of-Work löst der Browser des Besuchers ein kleines kryptografisches Rätsel, bevor das Formular abgeschickt wird. Für einen Besucher ist das ein Moment Rechenzeit. Für einen Bot mit hunderttausend Anfragen summiert es sich zu echter Hardware und echtem Strom, und genau darum geht es: Proof-of-Work greift die Wirtschaftlichkeit der Automatisierung an, statt den Bot erkennen zu wollen.
Proof-of-Work ist unsichtbar, braucht keine Cookies und hängt nicht von Tracking-Signalen ab. Mehrere Open-Source-CAPTCHA-Projekte wie ALTCHA und Cap bauen darauf. Die Grenze ist die Menge: Ein Angreifer, der nur wenige gezielte Anfragen schickt, zahlt fast nichts. Systeme, die die Schwierigkeit für verdächtigen Traffic erhöhen, verkleinern diese Lücke.
Risiko-Scoring und Bot-Scores
Ein Risiko-Score bewertet jede Anfrage danach, wie automatisiert sie wirkt, anhand von Signalen wie Browser, Netzwerk und der Art, wie die Seite benutzt wurde. Googles reCAPTCHA v3 liefert einen Score von 0,0 bis 1,0; andere Anbieter haben eigene Skalen. Dein Server entscheidet dann, was damit passiert. Wie du einen Bot-Score liest, erklärt unser Leitfaden.
Ein Score ist nur so gut wie seine Signale. Ein neuer Bot, der sich wie ein Mensch verhält, kann gut abschneiden, und ein echter Besucher mit VPN oder ungewöhnlichem Browser schlecht. Deshalb sollte ein Score in eine Entscheidung einfließen, etwa eine zusätzliche Prüfung, statt allein zu blockieren.
E-Mail- und Telefonbestätigung
Die Bestätigung einer E-Mail-Adresse oder Telefonnummer stoppt viele Wegwerf-Registrierungen. Sie verlangt dem Besucher aber auch am meisten ab: Er muss das Formular verlassen, eine Nachricht finden und zurückkommen. Setze sie dort ein, wo ein Konto schützenswert ist, nicht beim Kontaktformular.
Wie du Bots ohne CAPTCHA stoppst
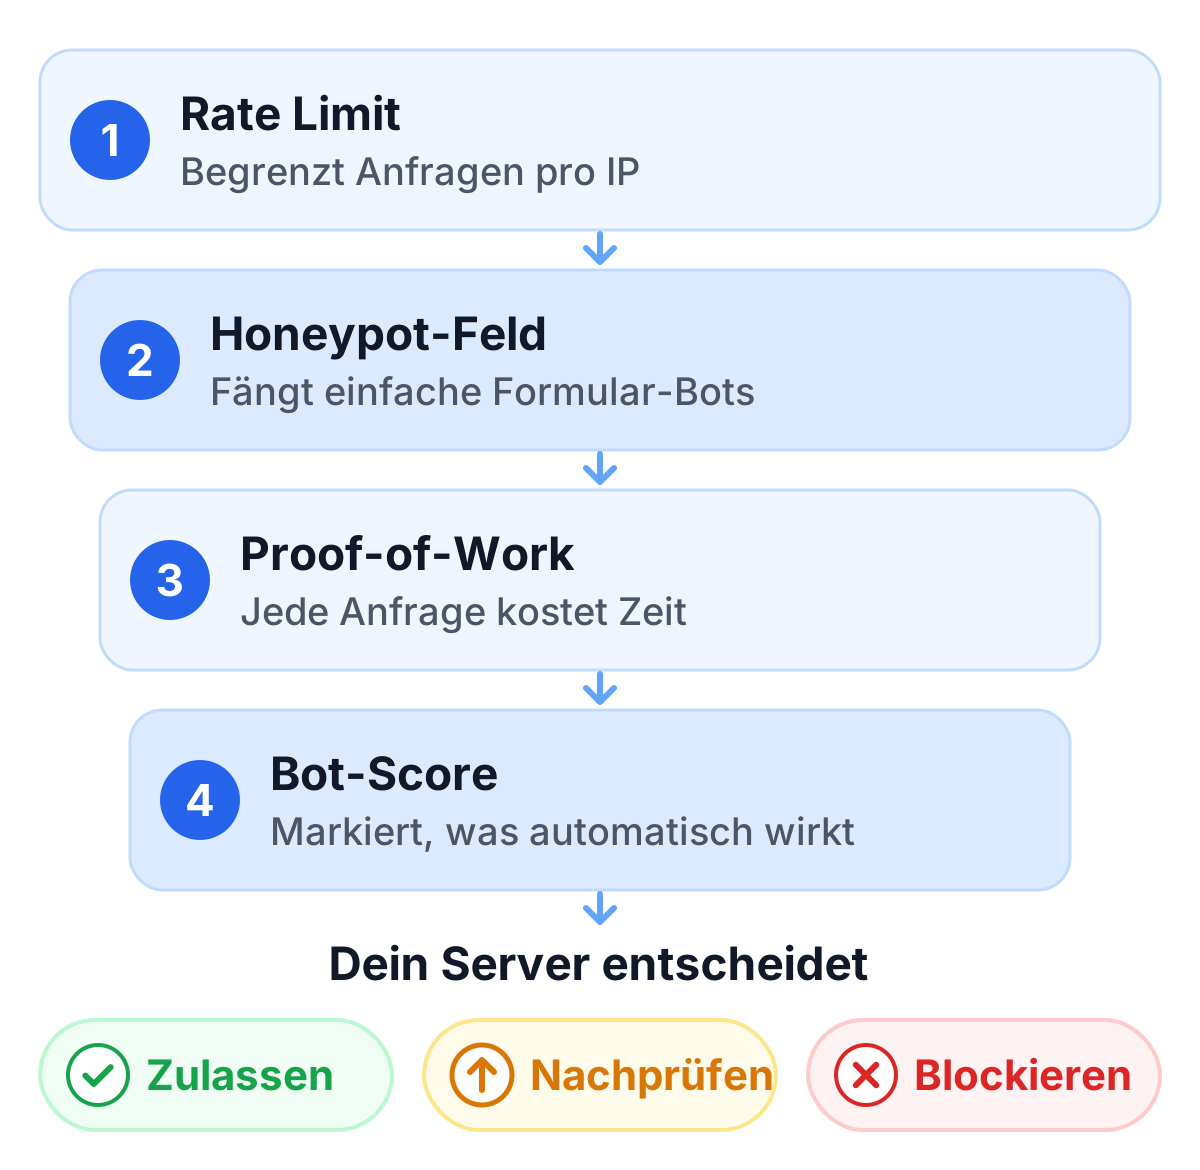
Schichte die Methoden so, dass jede die Lücken der anderen abdeckt. Ein typischer Aufbau für ein Registrierungs- oder Kontaktformular:
- Rate Limit am Webserver oder in der Anwendung, pro IP-Adresse und pro Konto.
- Honeypot-Feld im Formular, geprüft auf dem Server.
- Proof-of-Work beim Absenden, idealerweise mit einer Schwierigkeit, die für verdächtigen Traffic steigt.
- Bot-Score, auf deinem Server zusammen mit dem Proof-of-Work-Ergebnis geprüft.
- Deine Entscheidung: Anfrage annehmen, eine weitere Prüfung verlangen (etwa eine E-Mail-Bestätigung) oder ablehnen.
Was du auch einsetzt, die Prüfung muss auf deinem Server passieren. Eine Prüfung, die nur im Browser läuft, umgeht ein Bot, indem er das Formular direkt abschickt. Speziell für Kontaktformulare geht unsere Seite zum Spamschutz für Formulare mehr ins Detail.
Wann eine CAPTCHA-Alternative nicht reicht
Keine dieser Methoden prüft, wer jemand ist. Sie machen Automatisierung teuer und fangen das meiste davon ab, aber ein Mensch, der gestohlene Zugangsdaten von Hand eintippt, kommt an allen vorbei. Für Login und Kontowiederherstellung gehören Multi-Faktor-Authentifizierung und ein Abgleich mit bekannten geleakten Passwörtern dazu. Bei Zahlungsformularen bleiben die Betrugsprüfungen deines Zahlungsanbieters die letzte Instanz.
Wo TrustCaptcha hineinpasst
TrustCaptcha vereint drei der Schichten oben in einem Widget, ohne dass Besucher etwas lösen müssen: einen Honeypot, Proof-of-Work und einen Bot-Score. Das dynamische Proof-of-Work ist eine Aufgabe im Hintergrund, die unter Angriff schwerer wird, sodass Bot-Fluten teuer werden, und der eingebaute Honeypot fängt nebenbei Formular-Spam-Bots ab. Ab dem Tarif Solo bewertet die Bot-Erkennung jede Anfrage anhand von rund 35 Signalen, und du kannst IP-Allowlists und -Blocklists anlegen; Geoblocking und eigene Zugriffsregeln kommen mit dem Tarif Team. Dein Server prüft das Ergebnis mit einem API-Aufruf.
TrustCaptcha setzt keine Cookies, verarbeitet Daten in EU-Rechenzentren und enthält für jeden Kunden einen Auftragsverarbeitungsvertrag (AVV). Rate Limits gehören weiterhin in deine eigene Anwendung und arbeiten gut damit zusammen.
TrustCaptcha testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und ersetze das Rätsel in deinen Formularen durch Prüfungen, die deine Besucher nie sehen.