Was hat sich bei reCAPTCHA 2026 geändert?
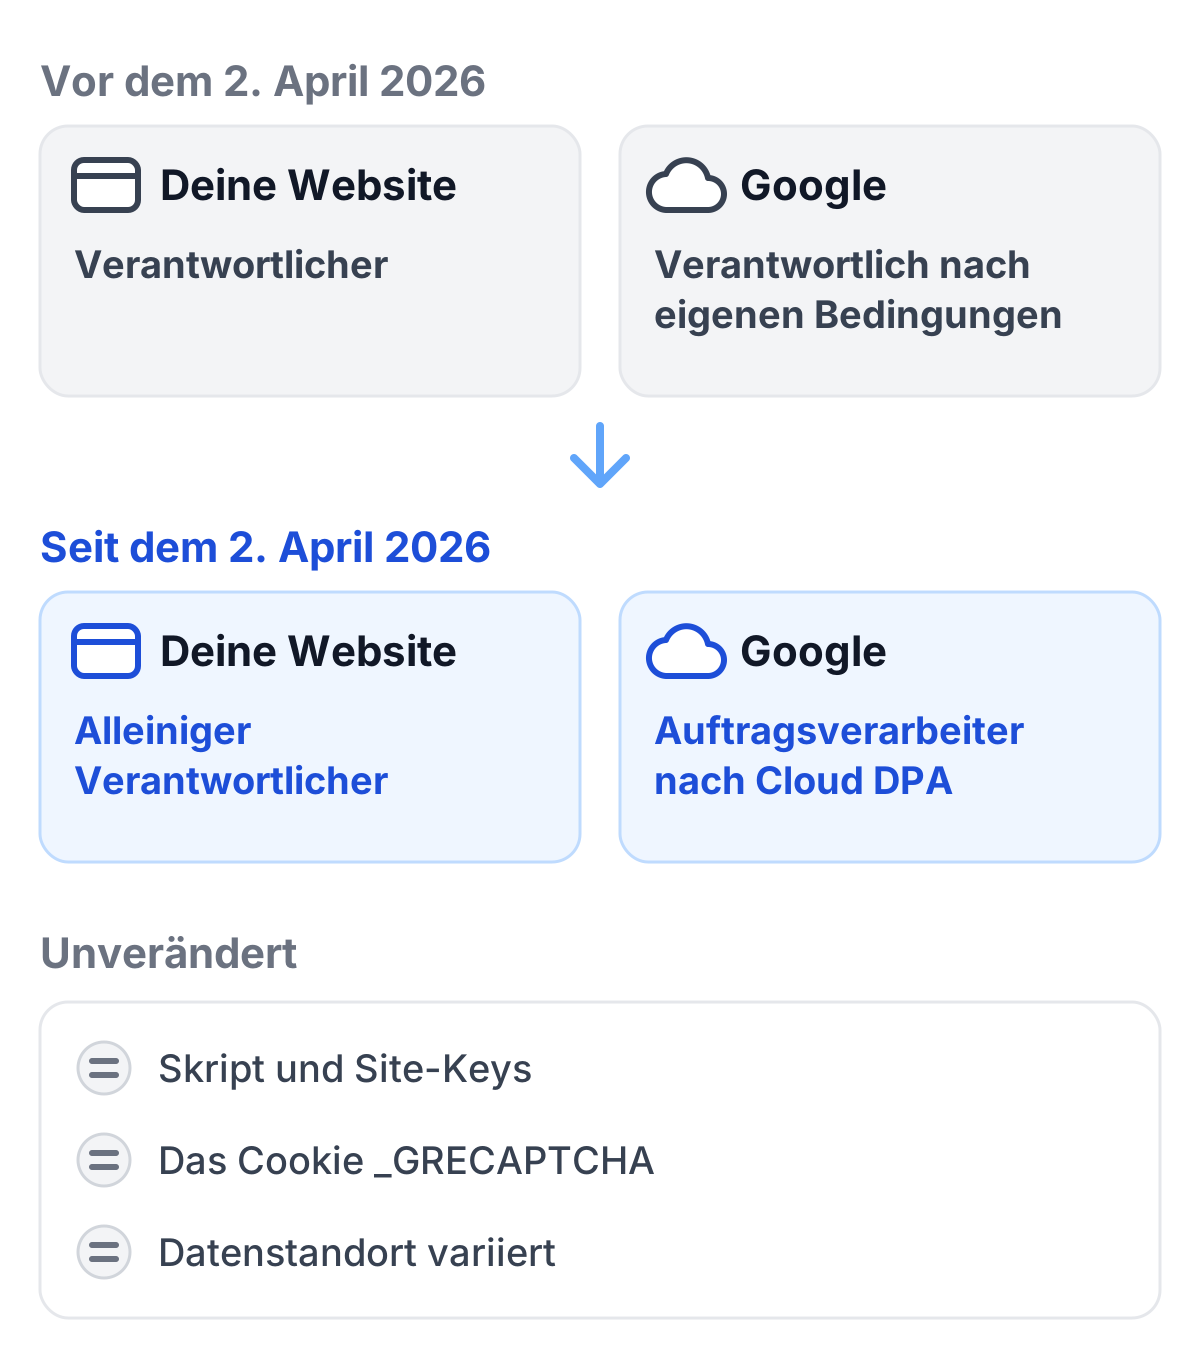
Seit dem 2. April 2026 verarbeitet Google reCAPTCHA-Daten als Auftragsverarbeiter nach dem Google Cloud Data Processing Addendum, und du als Websitebetreiber bist alleiniger Verantwortlicher für diese Daten. Das reCAPTCHA-Badge verweist nicht mehr auf Googles Datenschutzerklärung und Nutzungsbedingungen. An der Technik hat sich nichts geändert: gleiches Skript, gleiche Site-Keys, gleiches Cookie.
| Vor dem 2. April 2026 | Seit dem 2. April 2026 | |
|---|---|---|
| Deine Rolle | Verantwortlicher | Alleiniger Verantwortlicher |
| Googles Rolle | Verantwortlicher nach eigener Datenschutzerklärung und eigenen Bedingungen | Auftragsverarbeiter nach dem Cloud Data Processing Addendum |
| Wofür Google die Daten nutzen darf | Nach Googles eigenen Bedingungen | Nur für Bereitstellung und Betrieb des Dienstes, nicht für personalisierte Werbung |
| Links im Badge | Googles Datenschutzerklärung und Nutzungsbedingungen | Keine |
| Skript, Site-Keys, Scoring | Unverändert | Unverändert |
Cookie _GRECAPTCHA | Wird gesetzt | Wird weiter gesetzt |
| Ort der Verarbeitung | Unterschiedlich, braucht eine rechtliche Prüfung | Unterschiedlich, braucht eine rechtliche Prüfung |
Januar 2026 veröffentlicht hat.
Googles eigene Formulierung lohnt einen genauen Blick. Kunden seien schon immer Verantwortliche gewesen, heißt es in der FAQ, und ab dem 2. April seien sie alleinige Verantwortliche. Es ist also keine neue Pflicht auf deinem Tisch gelandet. Geändert hat sich, dass Google nicht mehr neben dir als Verantwortlicher für dieselben Daten auftritt, sondern nach deinen Weisungen arbeitet, auf Basis seines Cloud-Vertrags.
Zwei weitere reCAPTCHA-Änderungen kamen fast gleichzeitig. Die klassischen Keys von reCAPTCHA wurden zwischen Ende 2025 und Anfang 2026 in Google-Cloud-Projekte verschoben, und am 22. April 2026 hat Google reCAPTCHA in eine Produktfamilie namens Google Cloud Fraud Defense eingegliedert.
Was gleich geblieben ist
Für deine Besucher und deine Entwickler: nichts. Laut Google sind Funktionen und Site-Keys unverändert. Die Checkbox von v2 zeigt weiter Bildaufgaben, wenn sie unsicher ist, v3 liefert weiter einen Score, und das Cookie _GRECAPTCHA wird weiter gesetzt. Google bezeichnet es als notwendiges Cookie.
Gleich geblieben ist auch, wie wenig Google verrät. Google veröffentlicht nicht, welche Signale reCAPTCHA erfasst. Das ist der unbequeme Teil des neuen Modells: Als alleiniger Verantwortlicher musst du in deiner Datenschutzerklärung eine Verarbeitung beschreiben, die du nicht vollständig einsehen kannst.
reCAPTCHA-Migration in die Google Cloud
Der Wechsel zum Auftragsverarbeiter stand am Ende eines längeren Umzugs in die Google Cloud. Er lief in diesen Schritten ab:
- Q3 2024. Google vergibt keine neuen klassischen Keys mehr.
- Q4 2025. Google beginnt, klassische Keys automatisch in Google-Cloud-Projekte zu migrieren.
- Q1 2026. Die automatische Migration ist abgeschlossen. Für Keys ohne Google-Cloud-Projekt ist der API-Zugriff gesperrt.

Deine bestehenden Site-Keys für v2 und v3 funktionieren nach der Migration weiter. Geändert hat sich, wo du sie verwaltest: Nutzung, Abrechnung und Einstellungen liegen jetzt in einem Google-Cloud-Projekt, und die alten Entwicklerseiten zu v2 und v3 sind als veraltet markiert und verweisen auf die Cloud-Dokumentation.
reCAPTCHA gehört jetzt zu Google Cloud Fraud Defense
Am 22. April 2026 hat Google in seinen Release Notes angekündigt, dass reCAPTCHA Teil von Google Cloud Fraud Defense ist, einer Familie von Sicherheitsprodukten. In Googles Servicebedingungen heißt das Produkt jetzt “Google Cloud Fraud Defense (formerly reCAPTCHA Enterprise)”.
Der Bot-Schutz auf deinen Formularen heißt weiter reCAPTCHA. Die Stufen heißen jetzt Essentials, Premium und Enterprise. Wenn du in Googles Dokumentation suchst, such nach Fraud Defense und nach reCAPTCHA.
Kostenloses Kontingent und Limits von reCAPTCHA
reCAPTCHA Essentials ist bis 10.000 Assessments im Monat kostenlos. Google zählt dieses Limit pro Organisation, über alle Konten und alle Websites hinweg. Drei kleine Websites in derselben Google-Cloud-Organisation teilen sich also dieselben 10.000. Die kostenlose Stufe liefert außerdem nur vier Score-Stufen (0,1, 0,3, 0,7 und 0,9) statt elf.
Über 10.000 brauchst du ein Abrechnungskonto. Premium kostet 8 US-Dollar pauschal für 10.001 bis 100.000 Assessments und 1 US-Dollar pro 1.000 Assessments darüber hinaus. Enterprise ist ein festes monatliches Volumen zu 1 US-Dollar pro 1.000 Assessments mit einer Laufzeit von mindestens zwölf Monaten. Die vollständige Aufstellung mit Beispielrechnungen findest du auf unserer Seite zu den reCAPTCHA Preisen.
Ein Detail solltest du in deinem eigenen Setup testen. Wenn du das kostenlose Limit ohne Abrechnungskonto überschreitest, gibt der klassische siteverify-Endpunkt laut Google success:true mit einem Score von 0.9 zurück, zusammen mit einer Fehlermeldung. Die neuere CreateAssessment-API antwortet dagegen mit HTTP 429. Ein Backend, das nur success und score auswertet, lässt nach Erreichen des Limits jede Anfrage durch, auch die von Bots.
Was die Änderung für die DSGVO bedeutet
Google beantwortet die Frage in seiner FAQ mit einem schlichten Ja und verweist auf seine Zusagen im Cloud Data Processing Addendum. Das deckt Googles Seite ab. Als alleiniger Verantwortlicher musst du die Pflichten der DSGVO für deine eigene Website weiter erfüllen, und dazu gehört, reCAPTCHA in der Datenschutzerklärung zu nennen. Nach Art. 13 DSGVO gehört dazu: wer die Daten verarbeitet, zu welchem Zweck, auf welcher Rechtsgrundlage, ob Daten in Länder außerhalb der EU gehen und wie lange sie gespeichert werden.
Für viele Websites bleiben zwei Fragen offen. Die eine ist die Datenübermittlung: Die Daten gehen an Google, und das braucht eine rechtliche Prüfung. Die andere ist das Cookie _GRECAPTCHA: Google nennt es notwendig, aber die Einstufung durch einen Anbieter entscheidet nicht, ob das Speichern eine Einwilligung braucht. Dieser Abschnitt ist keine Rechtsberatung; kläre diese Punkte mit deinem Datenschutzbeauftragten.
Das Modell als Auftragsverarbeiter ist eine Verbesserung: Google darf die Daten nicht mehr für eigene Zwecke nutzen, etwa für personalisierte Werbung. Die Fragen zu Einwilligung und Datenübermittlung beantwortet es aber nicht für dich. Unser Artikel Ist reCAPTCHA DSGVO-konform? geht sie im Detail durch.
Was du jetzt tun solltest, wenn du reCAPTCHA nutzt
- Googles Richtlinien-Links entfernen. Wenn du für das Badge Links auf Googles Datenschutzerklärung und Nutzungsbedingungen eingebaut hast, bittet Google darum, sie zu entfernen.
- Datenschutzerklärung prüfen. Beschreibt sie Google noch als Verantwortlichen für reCAPTCHA, passt sie nicht mehr. Eine Textvorlage geben wir bewusst nicht, denn der Wortlaut hängt von deiner Einbindung ab. Kläre die Formulierung mit deinem Datenschutzbeauftragten, zusammen mit der Frage der Einwilligung.
- Abrechnung und Fehlerbehandlung prüfen. Sorge dafür, dass das Limit von 10.000 Assessments nicht unbemerkt Bots durchlässt.
Mit TrustCaptcha entfallen Cookies und die Übermittlung in die USA. Was dafür in die Datenschutzerklärung gehört, steht im TrustCaptcha DSGVO-Leitfaden.
Warum ein CAPTCHA weiterhin sinnvoll ist
Nichts davon macht CAPTCHA-Schutz überflüssig. Bots greifen weiter die günstigen, offenen Stellen einer Website an: Login, Registrierung, Testphasen, Passwort-Reset, Kontaktformulare und Checkout. Ohne Prüfung an diesen Stellen testen sie gestohlene Passwörter, füllen Formulare mit Spam, lesen Preise aus und verzerren deine Statistiken.
Die Frage ist, für welches CAPTCHA du Verantwortlicher sein willst. Manche verlangen, dass du eine Verarbeitung beschreibst, die du nicht siehst. Andere verarbeiten weniger Daten und sagen dir, wo sie liegen.
Proof-of-Work allein reicht nicht
Bots zu bauen ist billig geworden. Mit Sprachmodellen und fertigen Automatisierungs-Frameworks erzeugen Angreifer überzeugenderen Spam und mehr Fake-Registrierungen zu geringeren Kosten.
Ein Proof-of-Work-CAPTCHA hilft dabei weiterhin. Es legt auf jede Anfrage Rechenkosten, und das trifft große Angriffe mit wenig Aufwand. Allein verändert Proof-of-Work aber nur die Wirtschaftlichkeit. Es sagt dir nicht, welcher Traffic verdächtig ist, wie riskant eine Anfrage ist oder was du dagegen tun solltest.
Dafür braucht es eine Erkennungsschicht darüber: einen Risiko-Score für jede Anfrage und Regeln, die du selbst festlegst. Dann lässt du normale Besucher ohne Reibung durch, lässt verdächtigen Traffic mehr bezahlen und blockierst eindeutigen Missbrauch.
TrustCaptcha: Proof-of-Work, Bot-Score, Honeypot und Sicherheitsregeln
TrustCaptcha kombiniert vier Schutzebenen in einem CAPTCHA:
- Proof-of-Work. Der Browser löst im Hintergrund eine kleine Rechenaufgabe. Für Besucher dauert das einen Moment; für eine Bot-Farm mit Tausenden Anfragen wird es teuer. Die Schwierigkeit steigt mit dem Risiko der Anfrage.
- Bot-Score. Ab dem Solo-Tarif bekommt jede Verifizierung einen Score, damit dein Server Anfragen mit geringem und hohem Risiko unterscheiden und unterschiedlich behandeln kann.
- Honeypot. Unsichtbare Honeypot-Felder sind eingebaut und fangen einfache Spam-Bots in Formularen ab, ohne dass du etwas einrichten musst.
- Sicherheitsregeln. IP-Allowlist und IP-Blocklist ab dem Solo-Tarif sowie eigene Zugriffsregeln, Geoblocking und Bypass-Keys ab dem Team-Tarif legen fest, wie streng das CAPTCHA für wen ist.
TrustCaptcha setzt keine Cookies, verarbeitet Daten in EU-Rechenzentren und enthält für jeden Kunden einen Auftragsverarbeitungsvertrag (AVV). Wenn du nach der Änderung im April reCAPTCHA Alternativen prüfst, ist TrustCaptcha genau dafür gebaut: ein DSGVO-konformes CAPTCHA, dessen Verarbeitung du in deiner Datenschutzerklärung ohne Rätselraten beschreiben kannst.
TrustCaptcha testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und sieh dir an, wie Proof-of-Work und Bot-Scoring mit deinem eigenen Traffic umgehen.