Was ist der Unterschied zwischen reCAPTCHA v2 und v3?
reCAPTCHA v2 verlangt vom Besucher einen Nachweis: das Häkchen bei “Ich bin kein Roboter” und, wenn Google unsicher ist, eine Bildaufgabe. reCAPTCHA v3 verlangt nichts. Es läuft im Hintergrund und liefert einen Score von 0,0 (sehr wahrscheinlich ein Bot) bis 1,0 (sehr wahrscheinlich ein Mensch), und dein Server entscheidet, was damit passiert.
| reCAPTCHA v2 | reCAPTCHA v3 | |
|---|---|---|
| Was der Besucher sieht | Eine Checkbox, dazu eine Bildaufgabe, wenn Google unsicher ist. Die unsichtbare Variante verzichtet auf die Checkbox, kann aber trotzdem eine Aufgabe zeigen. | Nichts. Score-Schlüssel zeigen nie eine Aufgabe. |
| Was dein Server bekommt | Ein Token, das gültig ist oder nicht | Einen Score von 0,0 bis 1,0 und den Namen der Aktion |
| Wer entscheidet | Google, über die Aufgabe | Du, über einen Schwellenwert. Google schlägt 0,5 als Start vor. |
| Wofür es passt | Einzelne Formulare: Login, Registrierung, Kontakt | Mehrere Aktionen oder ganze Seiten, Abläufe, die auf Risiko reagieren |
| Preis | Abrechnung pro Assessment, 10.000 im Monat pro Organisation kostenlos | Genauso |
| Cookie | _GRECAPTCHA | _GRECAPTCHA |
| Barrierefreiheit | Bildaufgaben setzen Sehen voraus | Keine Aufgabe für Besucher; entscheidend ist deine Lösung für niedrige Scores |
reCAPTCHA v2 oder v3: welche Version?
Ist v3 also besser als v2? Nicht pauschal. v3 ist besser für deine Besucher und mehr Arbeit für dich. Es nimmt das Rätsel weg, gibt dir aber eine Zahl statt einer Entscheidung, und was unterhalb des Schwellenwerts passiert, musst du selbst bauen: blockieren, eine E-Mail-Bestätigung verlangen, die Anfrage an eine zweite Prüfung schicken. v2 trifft diese Entscheidung für dich und ist an einem Nachmittag eingebaut. Der Preis ist ein sichtbarer Schritt, an dem manche Besucher scheitern.
Für ein einzelnes Kontaktformular ist v3 mehr Technik, als das Problem braucht. Für einen Shop mit Login, Checkout und Kundenkonto ist das Ja oder Nein von v2 zu grob, und der Score pro Aktion von v3 lohnt sich.
Manche Teams kombinieren beides: v3 auf jeder Seite und eine v2-Aufgabe nur bei niedrigen Scores. Google bietet das inzwischen in einem Schlüssel an. Policy-basierte Challenge-Schlüssel, allgemein verfügbar seit dem 28. Oktober 2025, zeigen eine Aufgabe, sobald der Score unter einen Schwellenwert fällt, den du festlegst.
So funktioniert reCAPTCHA v2
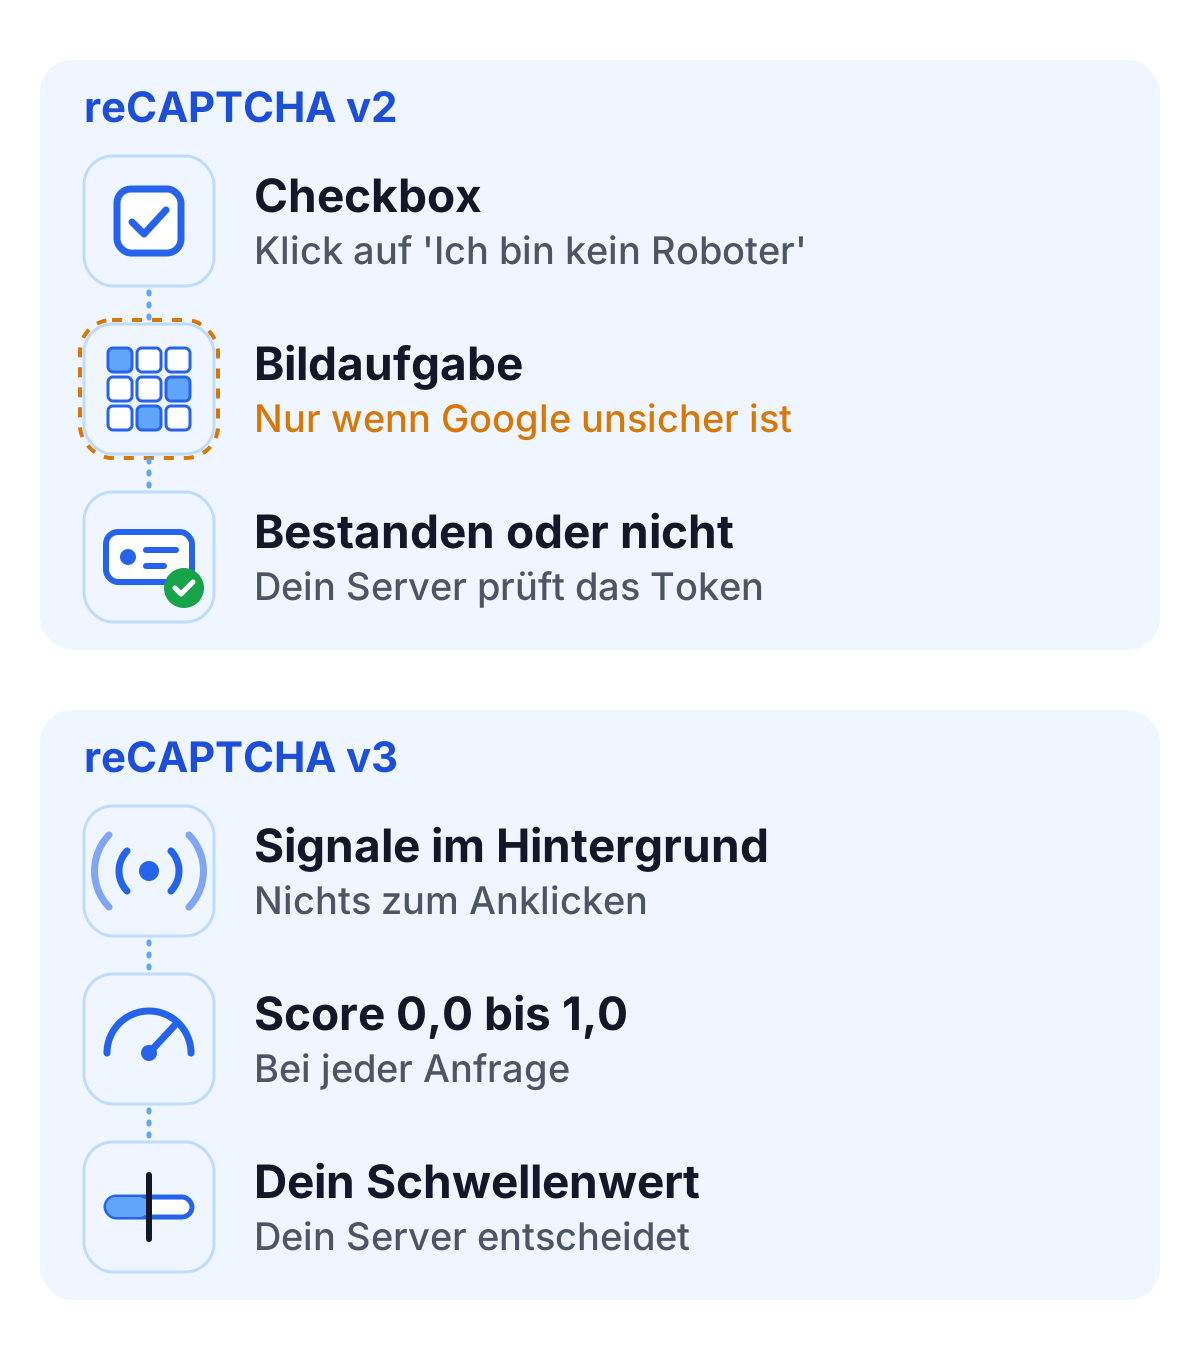
Der Besucher klickt die Checkbox. Hinter diesem Klick wertet Google Signale aus dem Browser und der Sitzung aus; die vollständige Liste veröffentlicht Google nicht. Ist Google sicher, wird das Häkchen grün. Wenn nicht, bekommt der Besucher ein Bildraster (“Wähle alle Ampeln aus”) und manchmal ein zweites. Seit Juli 2026 bietet Google außerdem eine QR-Code-Aufgabe an, die laut Google für KI schwerer zu lösen ist.
Die unsichtbare Variante funktioniert genauso, nur ohne Checkbox. Sie startet, wenn der Besucher auf Absenden klickt, und zeigt ein Badge in der Ecke der Seite. Auch sie kann eine Bildaufgabe zeigen, wenn die Risikoanalyse unsicher ist.
In beiden Fällen bekommt dein Server ein Token und prüft es bei Google. Die Antwort lautet gültig oder nicht. Das ist die Stärke von v2 und zugleich seine Grenze: einfach einzusetzen, nichts einzustellen, und keine Möglichkeit, einen etwas ungewöhnlichen Besucher von einer Bot-Farm zu unterscheiden.
An den Bildaufgaben verliert v2 auch Menschen. Sie unterbrechen das Formular, sind auf dem Smartphone fummelig, und wer blind ist oder schlecht sieht, kann sie nicht lösen. CAPTCHA-Farmen lösen sie dagegen für ein paar Cent.
So funktioniert reCAPTCHA v3
Du lädst das v3-Skript auf deinen Seiten und gibst jeder Aktion, die bewertet werden soll, einen Namen, etwa login oder checkout. Laut Googles Dokumentation bestehen Aktionsnamen aus Buchstaben, Ziffern, Schrägstrichen und Unterstrichen und dürfen nichts Nutzerbezogenes enthalten. Für jede Aktion holt das Skript ein Token, dein Server schickt es an Google und bekommt einen Score zurück.
1,0 bedeutet, dass die Interaktion sehr wahrscheinlich in Ordnung ist, 0,0, dass sehr wahrscheinlich ein Bot dahintersteckt. Googles v3-Dokumentation schlägt 0,5 als Standard-Schwellenwert vor. Die neuere Google-Cloud-Dokumentation ist vorsichtiger: v3 zuerst ohne Blockieren laufen lassen, die Scores deiner echten Besucher ansehen und dann pro Aktion entscheiden.
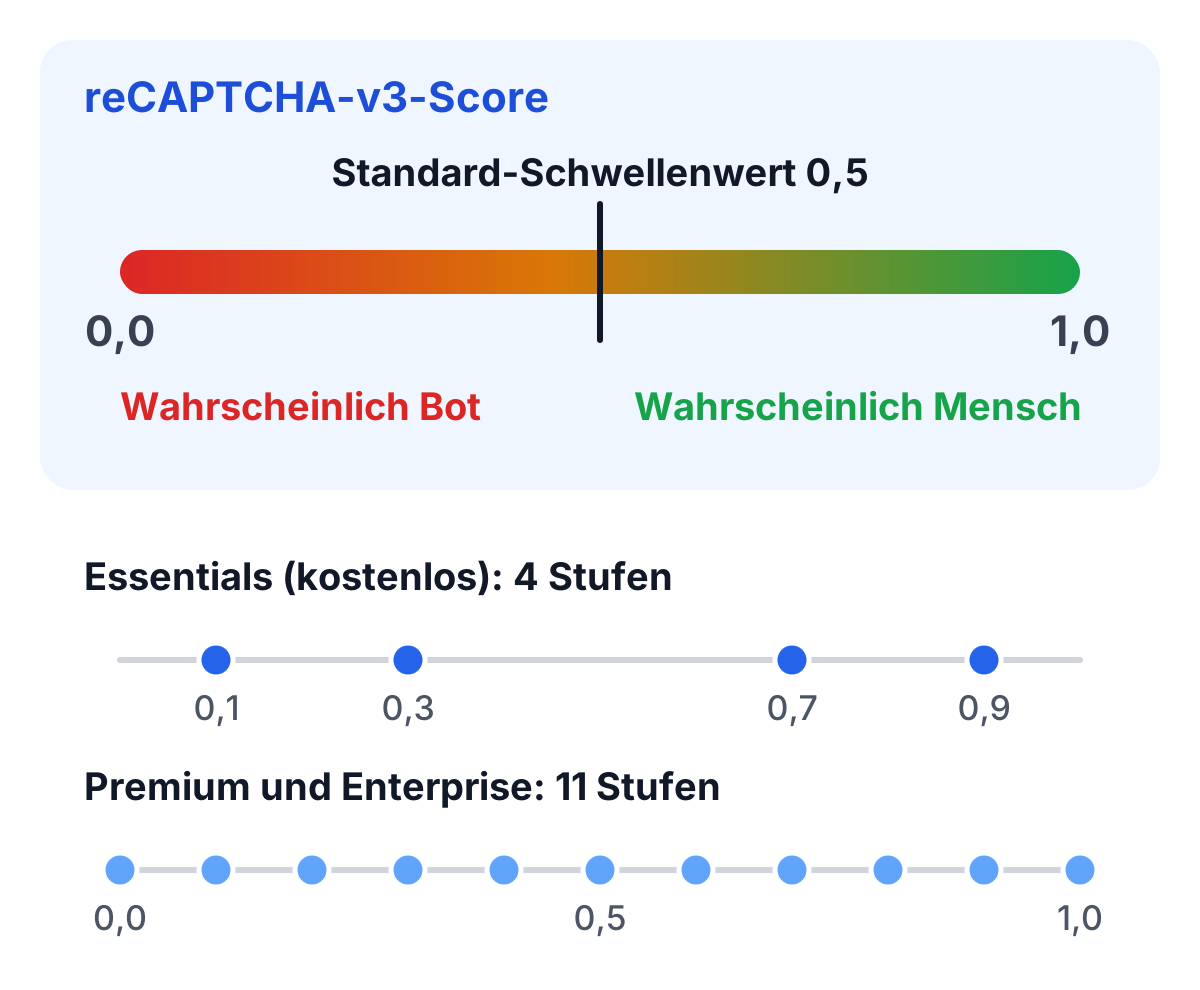
Ein Detail, das viele Anleitungen übersehen: In der kostenlosen Stufe Essentials nimmt der Score nur vier Werte an, 0,1, 0,3, 0,7 und 0,9. Premium und Enterprise liefern elf Stufen. Wer fein abgestufte Regeln plant, bekommt dafür in der kostenlosen Stufe nicht die nötige Auflösung.
v3 zeigt nie eine Aufgabe, also musst du dich um alles unterhalb deines Schwellenwerts selbst kümmern. Google empfiehlt einen zweiten Faktor oder eine E-Mail-Bestätigung. Das ist ein guter Rat, und es ist genau die Arbeit, die v3 im Betrieb teurer macht, als der Preis vermuten lässt. Was ein reCAPTCHA-Score misst und wie sich andere Bot-Scores davon unterscheiden, erklären wir in einem eigenen Artikel.
Die klassische Entwicklerseite zu v3 ist inzwischen als veraltet markiert und verweist auf die Dokumentation von Google Cloud Fraud Defense. v3-Schlüssel funktionieren weiter; die Dokumentation liegt nur woanders.
reCAPTCHA v3 vs Enterprise
Die Frage ist verwirrend, weil sich die Namen geändert haben. “reCAPTCHA Enterprise” war früher der Name des ganzen Google-Cloud-Produkts. Seit dem 22. April 2026 gehört reCAPTCHA zu Google Cloud Fraud Defense, in Googles Bedingungen “formerly reCAPTCHA Enterprise”, und Enterprise bezeichnet jetzt die höchste Preisstufe.
v3 ist ein Schlüsseltyp, ein Score-Schlüssel. Essentials, Premium und Enterprise sind Preisstufen. Die eigentliche Frage lautet also, was die bezahlten Stufen zum selben Score hinzufügen:
- Premium und Enterprise liefern elf Score-Stufen statt vier.
- Account Defense sowie Schutz für Passwörter, SMS und Transaktionen, wobei jeder davon ein zusätzliches Assessment kostet.
- Eine Policy Engine, in Premium auf drei Regeln begrenzt.
- Nur in Enterprise: eine eigene Kundenbetreuung, ein kundenspezifischer Betrugsbericht und die Untersuchung von Angriffen.
Enterprise ist auch eine andere Verpflichtung. Premium wird monatlich nach Verbrauch abgerechnet; Enterprise ist ein festes Monatsvolumen zu 1 US-Dollar pro 1.000 Assessments mit einer Mindestlaufzeit von 12 Monaten. Was das bei 50.000 oder zwei Millionen Anfragen im Monat bedeutet, steht in unserer Übersicht zu den reCAPTCHA Preisen.
Was sich 2025 und 2026 für beide Versionen geändert hat
Egal ob du v2 oder v3 nutzt, vier Änderungen betreffen dich.
Klassische Schlüssel sind in Google Cloud umgezogen. Google vergibt seit 2024 keine neuen klassischen Schlüssel mehr, hat im letzten Quartal 2025 begonnen, die bestehenden in Google-Cloud-Projekte zu migrieren, und war im ersten Quartal 2026 fertig. Schlüssel ohne Google-Cloud-Projekt haben den API-Zugang verloren. Bestehende Site-Keys für v2 und v3 funktionieren nach der Migration weiter.
Alles ist ein Assessment. Prüfungen mit der v2-Checkbox, mit v2 unsichtbar und mit v3 werden gleich abgerechnet: 10.000 im Monat pro Organisation kostenlos, gezählt über alle deine Konten und Websites, danach kostenpflichtig.
Über dem Limit lässt es alles durch. Überschreitest du die kostenlose Stufe ohne Abrechnungskonto, antwortet die klassische Prüfung weiter mit “success” und einem Score von 0,9, dazu eine Fehlermeldung. Im Klartext: Dein Formular nimmt jede Anfrage als menschlich an. Wenn dein Traffic in der Nähe von 10.000 Prüfungen im Monat liegt, such in deinen Logs nach dieser Fehlermeldung.
Google ist seit dem 2. April 2026 Auftragsverarbeiter. Du bist jetzt allein Verantwortlicher für die Daten, und Google verarbeitet sie nach seinem Cloud Data Processing Addendum. Das Badge verlinkt nicht mehr auf Googles Datenschutzerklärung und Nutzungsbedingungen; wenn du diese Links wegen reCAPTCHA auf deiner Website ergänzt hast, bittet Google dich, sie zu entfernen. Das Cookie _GRECAPTCHA bleibt.
Was beide Versionen für die DSGVO bedeuten
Beim Datenschutz unterscheiden sich v2 und v3 kaum. Beide setzen dasselbe Cookie, beide senden Signale aus dem Browser des Besuchers an Google, und für beide gelten dieselben Bedingungen. Google veröffentlicht nicht die vollständige Liste der Signale. v3 erfasst oft mehr, einfach weil Google empfiehlt, es im Hintergrund vieler Seiten zu laden und nicht nur am Formular.
Googles eigene FAQ beantwortet die Frage “Is Fraud Defense GDPR compliant?” mit Ja und stützt sich dabei auf das Cloud Data Processing Addendum. Damit ist Googles Seite des Vertrags geklärt. Ob deine Website für das Cookie und die Gerätesignale eine Einwilligung braucht und wie du die Verarbeitung begründest, ist eine rechtliche Frage für deinen Einsatz und eine für deinen Datenschutzbeauftragten. Die Argumente haben wir unter reCAPTCHA DSGVO zusammengestellt.
Die Aufsicht ist in den vergangenen Jahren strenger geworden, vor allem bei Daten, die erhoben werden, bevor der Besucher eingewilligt hat. In immer mehr Ländern, besonders in der EU, ist vor dem Einsatz von reCAPTCHA eine ausdrückliche Einwilligung nötig, wegen der Cookies und der Analyse des Besucherverhaltens; Gerichte und Datenschutzbehörden in Österreich und Frankreich haben so entschieden. Wo eine Einwilligung nötig ist, kann reCAPTCHA ohne sie nicht laden. Das Formular dahinter funktioniert dann für Besucher, die ablehnen, womöglich nicht, und das kann dich Kunden kosten. Regierungen und öffentliche Stellen in mehreren Ländern empfehlen, Alternativen zu reCAPTCHA zu prüfen, und TrustCaptcha ist eine solche Alternative. Diese Positionen betreffen reCAPTCHA so, wie es vor dem 2. April 2026 genutzt wurde, bevor Google Auftragsverarbeiter wurde; das Cookie _GRECAPTCHA wird weiterhin gesetzt.
Wenn keine der beiden Versionen passt
reCAPTCHA ist in vielen Frameworks und Plugins noch voreingestellt, deshalb hinterfragen es so viele Websites nie. Wenn aber das Cookie, die Abhängigkeit von Google oder das Rätsel selbst das Problem ist, hilft der Wechsel von v2 zu v3 nicht. Unser Vergleich der reCAPTCHA-Alternativen zeigt die wichtigsten Optionen nach Datenschutz, Datenstandort, Aufwand für Besucher und Preis.
| reCAPTCHA v2 | reCAPTCHA v3 | TrustCaptcha | |
|---|---|---|---|
| Sichtbare Aufgabe | Checkbox, manchmal Bilder | Keine | Keine |
| Was dein Server bekommt | Ein gültiges oder ungültiges Token | Einen Score von 0,0 bis 1,0, wobei 1,0 Mensch bedeutet | Einen Bot-Score, wobei 0 Mensch bedeutet |
| Proof-of-Work | Nein | Nein | Ja, schwerer bei riskanteren Anfragen |
| Cookies | _GRECAPTCHA | _GRECAPTCHA | Keine |
| Wo Daten verarbeitet werden | Google: unterschiedlich, braucht eine rechtliche Prüfung | Google: unterschiedlich, braucht eine rechtliche Prüfung | EU-Rechenzentren |
| Vertrag | Google Cloud Data Processing Addendum | Google Cloud Data Processing Addendum | AVV für jeden Kunden |
| Kostenlose Nutzung | 10.000 Assessments im Monat pro Organisation | Genauso | Kostenloser Tarif für nicht-kommerzielle Websites, 500 Verifizierungen im Monat |
TrustCaptcha: unsichtbar, cookie-frei, gehostet in der EU
TrustCaptcha übernimmt von v3 das, was Besucher mögen, nämlich gar keine Aufgabe, und lässt die Teile weg, die Ärger machen. Der Browser löst im Hintergrund ein Proof-of-Work-Rätsel, und der Bot-Score bestimmt, wie schwer dieses Rätsel wird: Ein normaler Besucher zahlt einen Moment Rechenzeit, eine verdächtige Anfrage deutlich mehr. Dein Server prüft das Token und bekommt den Bot-Score zurück, und du kannst eigene Sicherheitsregeln ergänzen.
Es gibt keine Cookies, verarbeitet wird in EU-Rechenzentren, und jeder Kunde bekommt einen Auftragsverarbeitungsvertrag (AVV).
TrustCaptcha testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und ersetze die Checkbox (oder den Score, den du nie eingestellt hast) durch eine Prüfung, die deine Besucher gar nicht sehen.