

TrustCaptcha und DORA-Compliance
TrustCaptcha hilft Unternehmen, automatisierten Missbrauch auf kritischen Web-Abläufen (Login, Passwort-Reset, Registrierung, Checkout und wichtige Formulare) zu verringern, ohne zusätzliche Reibung für Nutzer:innen. Es ist ein unsichtbares CAPTCHA: keine Rätsel und keine Interaktion, denn das Widget startet von selbst.
Diese Seite beschreibt, wie TrustCaptcha in die DORA-Compliance rund um operative Resilienz passt. DORA soll das IKT-Risikomanagement verbessern, die Resilienz stärken und Abhängigkeiten von Drittanbietern transparenter und besser steuerbar machen. Welche DORA-Pflichten für dich gelten, hängt von der Art deines Unternehmens und vom Anwendungsbereich ab. TrustCaptcha lässt sich aber als praxisnahe Maßnahme dokumentieren, um automatisierte Angriffe zu verhindern und darauf zu reagieren, die Verfügbarkeit, Integrität und Kundenerlebnis bedrohen.
Was TrustCaptcha macht
TrustCaptcha unterscheidet Menschen von Bots auf zwei Wegen. In jedem Tarif löst der Browser des Besuchers eine Proof-of-Work-Aufgabe, die mit dem Risiko der Anfrage schwerer wird. Ab dem Solo-Tarif berechnet TrustCaptcha zusätzlich für jede Interaktion einen Bot-Score von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot). Dafür nutzt es technische und verhaltensbezogene Signale, um typische Muster automatisierten Traffics zu erkennen, zum Beispiel:
- Credential Stuffing und Brute-Force-Loginversuche
- Formular-Spam und automatisierte Formulareinsendungen
- Scraping und Missbrauch von Lagerbeständen
- Angriffe mit massenhaft angelegten Konten und Missbrauch von Aktionen
Weil TrustCaptcha unsichtbar ist, merken Nutzer:innen nichts davon, und du bekommst trotzdem eine durchsetzbare Entscheidung (zulassen, prüfen, drosseln oder blockieren), die die Zuverlässigkeit deines Dienstes schützt.
Warum ein unsichtbares CAPTCHA für operative Resilienz wichtig ist
In Resilienz-Programmen kann Reibung für Nutzer:innen selbst zum operativen Risiko werden: Support-Tickets steigen, Conversions sinken und echte Kund:innen werden in Spitzenzeiten blockiert. TrustCaptcha ist darauf ausgelegt, diese Fehlerbilder zu verringern:
- Keine Aufgaben unter normalen Bedingungen: Nutzer:innen kommen ohne Unterbrechung durch
- Anpassbare Durchsetzung: Du entscheidest, wann Reibung erhöht wird (oder ob du sie ganz vermeidest)
- Weniger Abbrüche: besonders auf Mobilgeräten und in Abläufen, bei denen Barrierefreiheit zählt
- Weniger Angriffsverstärkung: weniger „Challenge-Schleifen“, die Angreifer ausnutzen können
Für deine Resilienz-Dokumentation heißt das: eine Sicherheitsmaßnahme, die den Dienst nicht ausbremst und keine Kund:innen aussperrt.
Zuordnung zu DORA-orientierten Kontrollbereichen
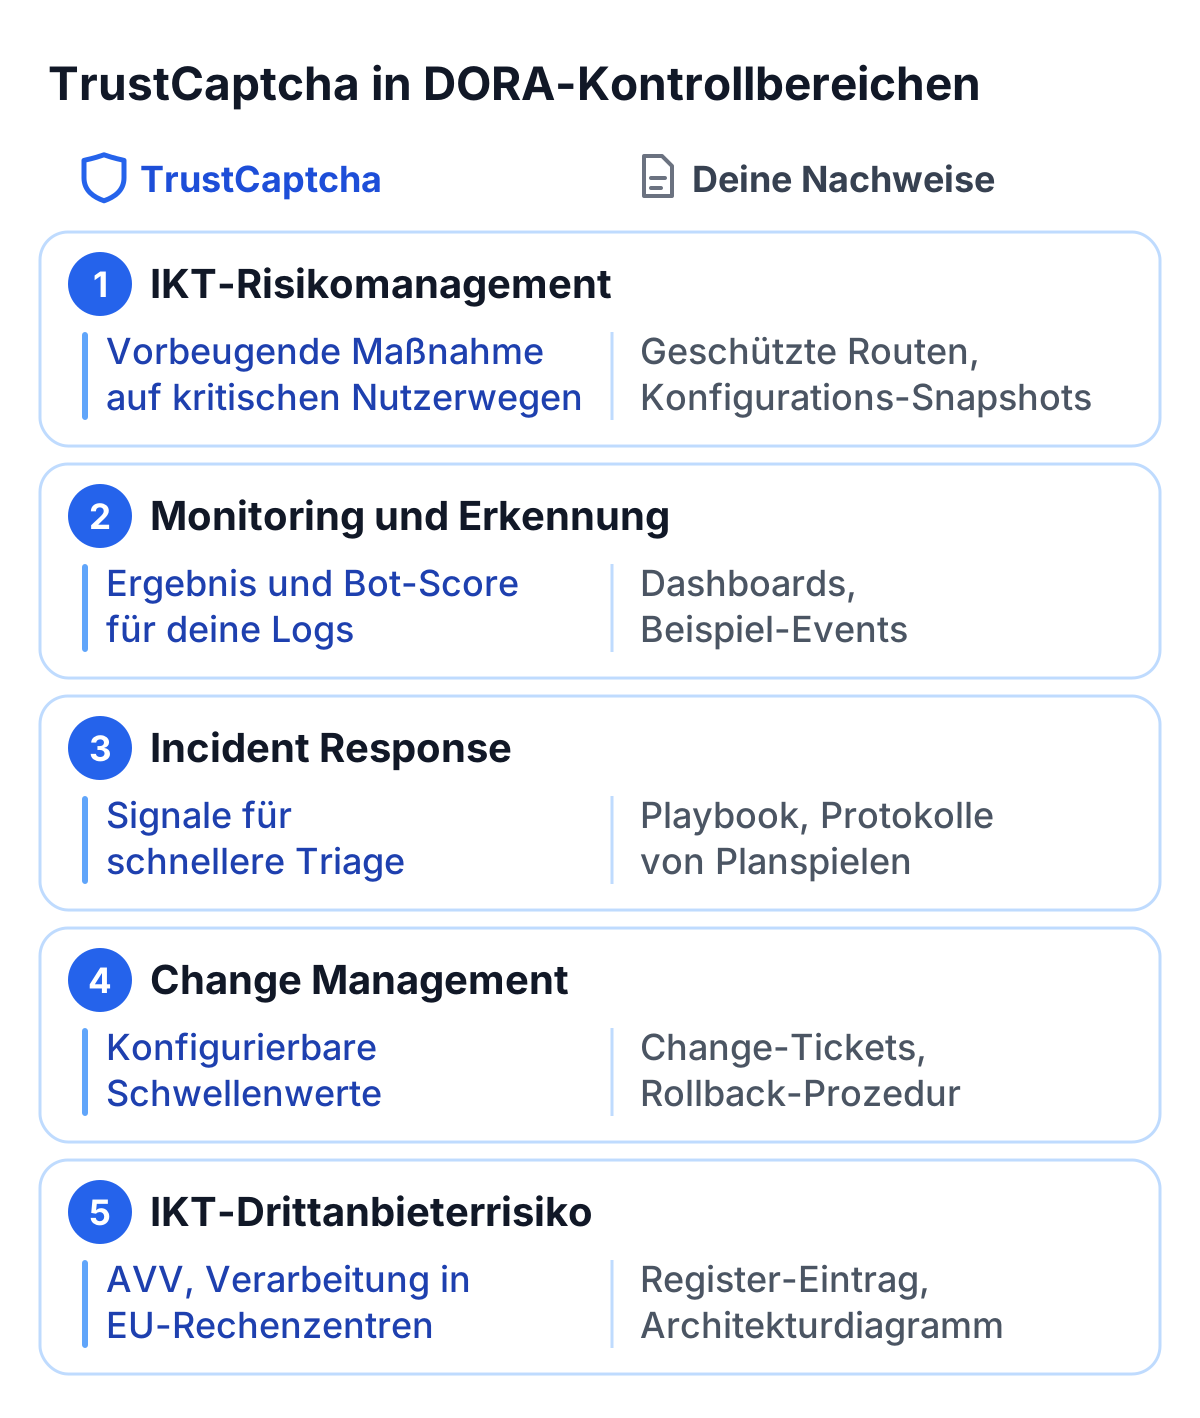
1) IKT-Risikomanagement und Schutzmaßnahmen
TrustCaptcha ist eine vorbeugende Maßnahme, die die Wahrscheinlichkeit senkt, dass automatisierter Missbrauch auf öffentlich erreichbaren Abläufen erfolgreich ist. Typische Maßnahmen:
- Bot-Schutz ist auf festgelegten „kritischen Nutzerwegen“ aktiv (Login, Reset, Registrierung, Checkout)
- Schwellenwerte werden konfiguriert, regelmäßig überprüft und über kontrollierte Prozesse geändert
- Missbrauchsmuster werden beobachtet und fließen in Konfigurationsanpassungen ein
Empfohlene Nachweise
- Liste geschützter Routen und Konfigurations-Snapshots
- Change-Management-Einträge für Änderungen an Schwellenwerten
- Regelmäßige Überprüfungen
2) Monitoring, Logging und Erkennung
Ein Betrieb nach DORA lebt von Sichtbarkeit. TrustCaptcha liefert Ergebnisse, die du ins Monitoring übernehmen kannst:
- Verifizierungsergebnis (bestanden oder nicht) und die empfohlene Aktion
- Bot-Score (0 bis 1) oder eine daraus abgeleitete Risikostufe
- Geschützter Endpunkt und Zeitstempel
- Korrelations-IDs (Request-ID / Session-Korrelation, die du vergibst)
- Rate Limit oder andere Maßnahme, die deine Anwendung durchsetzt
3) Incident Response und Eskalation
Automatisierter Missbrauch ist oft ein Vorläufer von Sicherheitsvorfällen (Account Takeover, Betrug, Dienstausfälle). TrustCaptcha hilft bei der Vorbereitung, weil die Triage schneller geht:
- Erkennen: Anomalie-Alarme (plötzliche Score-Verschiebungen, Volumenspitzen)
- Reagieren: Schwellenwerte verschärfen, IP-Bereiche blocken, drosseln, zusätzliche Prüfungen aktivieren
- Wiederherstellen: nach der Stabilisierung zurück auf normale Werte
- Lernen: Nachbereitung anhand von Logs und Ergebnissen
Empfohlene Nachweise
- Abschnitt im Incident-Playbook zu Bot- und Missbrauchsszenarien
- Protokolle von Planspielen (Tabletop-Übungen) inkl. Credential-Stuffing- oder Spam-Wellen
- Vorlage für Vorfallberichte inkl. TrustCaptcha-Telemetrie
4) Change Management und kontrollierte Konfiguration
Ein Resilienz-Programm profitiert von planbaren Änderungen:
- Konfigurationsänderungen werden nachverfolgt (wer/wann/warum)
- Rollback-Schritte sind dokumentiert
- Riskante Änderungen brauchen eine Freigabe (z. B. strengeres Blocken)
Empfohlene Nachweise
- Change-Tickets für Konfigurationsanpassungen
- Rollback-Prozedur
- Versionierte Konfigurations-Exports (wo anwendbar)
5) IKT-Drittanbieterrisiko und Dokumentation
Wenn TrustCaptcha als IKT-Dienst eines Drittanbieters behandelt wird, dokumentieren Teams typischerweise:
- Zweck und Umfang des Dienstes im Architektur- bzw. Asset-Verzeichnis
- Verarbeitete Datenkategorien
- Sicherheitsmaßnahmen und Zugriffskontrollen
- Aufbewahrungsansatz
- Vertragsunterlagen (inkl. AVV, den jeder TrustCaptcha-Kunde bekommt)
Empfohlene Nachweise
- Eintrag im Drittanbieter-Register
- Architekturdiagramm, wo TrustCaptcha sitzt
- Vertragsdokumente von TrustCaptcha (AVV und AGB)
Datenverarbeitung
TrustCaptcha setzt keine eigenen Cookies und baut keine Tracking-Profile über Websites hinweg auf. Die Verarbeitung dient einer einzigen Sicherheitsentscheidung: Ist eine Interaktion eher menschlich oder eher automatisierter Missbrauch? Die Daten werden in EU-Rechenzentren verarbeitet.
Je nach Konfiguration kann TrustCaptcha unterschiedliche Datentypen verarbeiten, wie im AVV beschrieben. Ziel sind Zweckbindung (nur Bot-Schutz) und Datenminimierung (nur das, was für die Entscheidung nötig ist).
Sicherheitsmaßnahmen
Die Sicherheitsmaßnahmen von TrustCaptcha sind auf die Art der Verarbeitung im Missbrauchsschutz zugeschnitten. Typische Maßnahmen, die du dokumentieren kannst:
- Verschlüsselung während der Übertragung (Encryption in transit)
- Zugriffskontrollen, wer operative Daten sehen darf
- Operatives Monitoring zur Erkennung von Missbrauch und Anomalien
- Trennung von Umgebungen und diszipliniertes Change Management
Implementierungshinweise für einen resilienten Einsatz
Diese Vorgehensweisen helfen, dass sich die Maßnahme unter Last und bei Vorfällen vorhersehbar verhält:
Besonders angegriffene Felder schützen
Aktiviere TrustCaptcha dort, wo am häufigsten angegriffen wird und wo es geschäftskritisch ist:
- Login, Passwort-Reset, Registrierung
- Kontakt- und Lead-Formulare
- Checkout, Einlösen von Aktionscodes, Endpunkte für Lagerbestände
- API-Routen mit Missbrauchsrisiko
Gestaffelte Durchsetzung nutzen
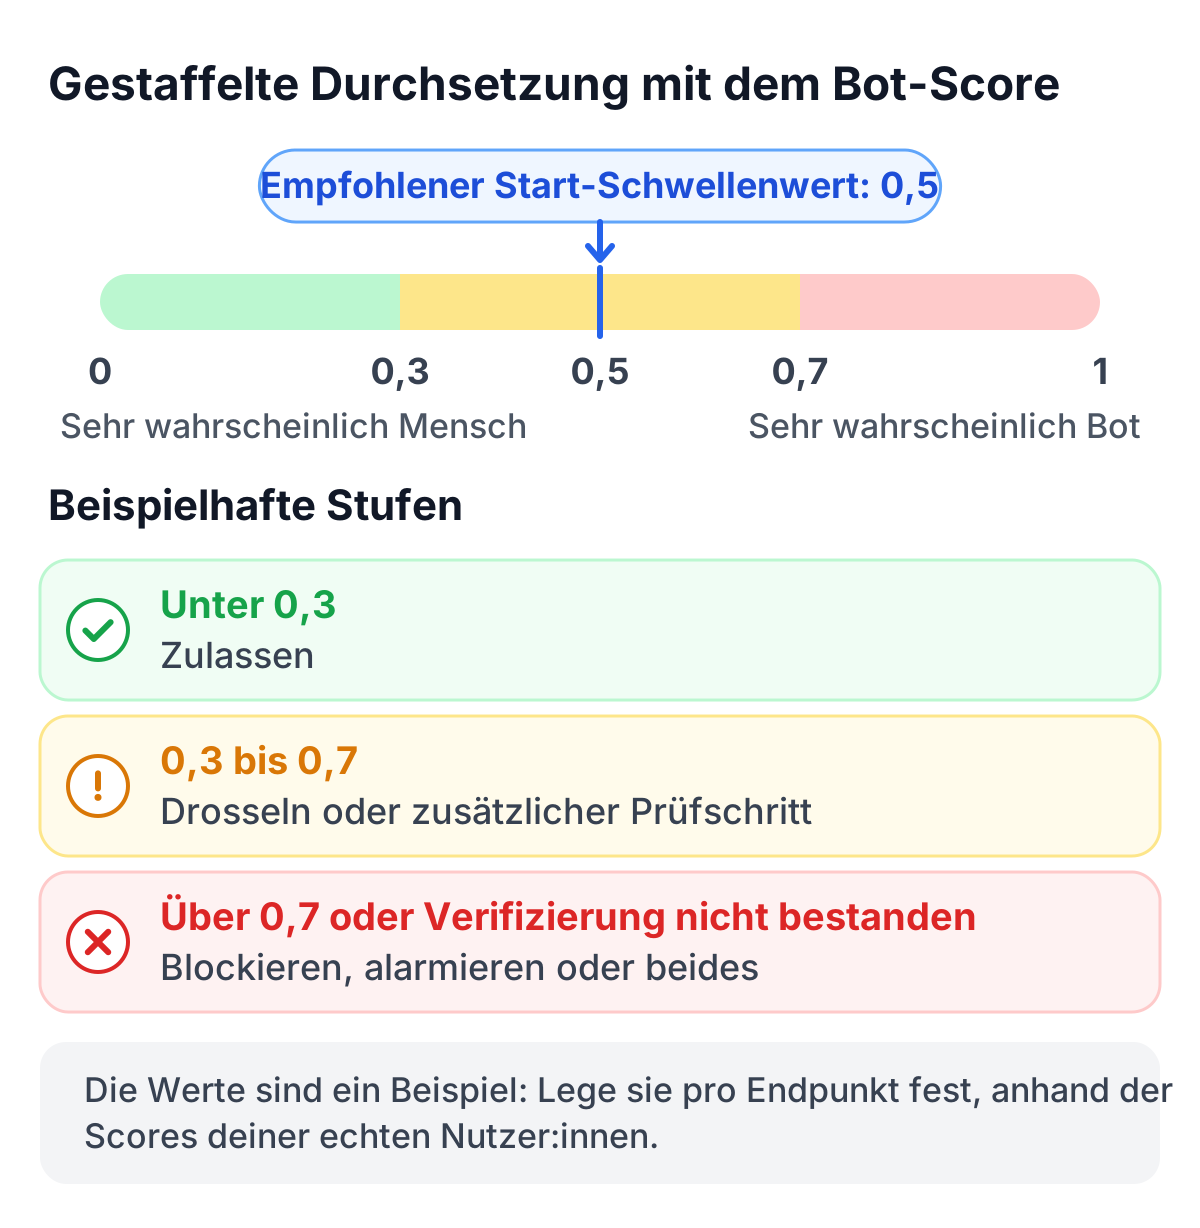
Nutze den Bot-Score, um verhältnismäßige Schritte zu steuern. Er reicht von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot), ein höherer Score bedeutet also mehr Risiko, und 0,5 ist der empfohlene Start-Schwellenwert. Zum Beispiel:
- Niedriges Risiko (Bot-Score unter 0,3): zulassen
- Mittleres Risiko (0,3 bis 0,7): drosseln oder optional ein zusätzlicher Prüfschritt
- Hohes Risiko (über 0,7 oder Verifizierung nicht bestanden): blockieren und/oder alarmieren
Die Werte sind ein Beispiel. Lege sie pro Endpunkt fest, anhand der Scores deiner echten Nutzer:innen.
Beobachtbarkeit sicherstellen
Sorge dafür, dass die Ergebnisse von TrustCaptcha mit Korrelations-ID in den Logs landen, damit der Betrieb beantworten kann:
- Welche Endpunkte wurden angegriffen?
- Wann hat der Angriff begonnen und geendet?
- Welche Maßnahmen wurden durchgesetzt?
- Gab es Auswirkungen auf Nutzer:innen?
DORA-Checkliste
- Eintrag im Verzeichnis: Zweck, Umfang, Verantwortliche, kritische Routen
- Architektur-Ausschnitt: wo die Entscheidung fällt und wo sie durchgesetzt wird
- Monitoring: Dashboards und Alarmschwellen für Bot-Spitzen
- Logging: Beispiel-Events mit Korrelations-IDs
- Incident-Playbook: Schritte zum Verschärfen und Lockern während Angriffen
- Change Control: Freigaben und Rollback-Plan für Änderungen an Schwellenwerten
- Aufbewahrung: Aufbewahrungsfrist + Beschreibung der automatischen Löschung
- Anbieter-Dokumente: Verträge, inklusive AVV
Nächste Schritte
Für DORA deckt TrustCaptcha die Bot-Seite ab: Es verhindert automatisierten Missbrauch, liefert Monitoring und Incident Response verwertbare Signale und bringt die Unterlagen für dein Drittanbieter-Register mit (AVV, Verarbeitung in der EU).
Jeder Tarif beginnt mit einer 14-tägigen kostenlosen Testphase: TrustCaptcha kostenlos testen.