

TrustCaptcha und NIS2
TrustCaptcha schützt digitale Dienste vor automatisiertem Missbrauch mit einem unsichtbaren CAPTCHA ohne Nutzerinteraktion. Es gibt keine Rätsel, keinen Klick und keine Reibung: Das Widget startet von selbst. Das ist für Sicherheitsprogramme nach NIS2 relevant, weil Bot-Angriffe oft genau die Abläufe treffen, die zuverlässig funktionieren müssen: Login, Passwort-Reset, Registrierung und wichtige Formulare.
Die NIS2-Richtlinie kurz erklärt
NIS2 (die überarbeitete EU-Richtlinie zur Netz- und Informationssicherheit) erhöht für viele Organisationen die Erwartungen an das Management von Cyberrisiken und die operative Resilienz, darunter wesentliche und wichtige Einrichtungen (abhängig von Branche und Größe). Praktisch bedeutet das: einheitliche Sicherheitsmaßnahmen, klare Governance und ein verlässlicher Umgang mit Sicherheitsvorfällen. Ob deine Organisation erfasst ist, ist eine rechtliche Frage; diese Seite ist keine Rechtsberatung, kläre das mit deinem Rechtsbeistand oder deiner Compliance-Abteilung.
Programme nach NIS2 konzentrieren sich typischerweise darauf:
- die Wahrscheinlichkeit von Vorfällen zu senken (Prävention),
- Auswirkungen zu begrenzen, wenn etwas passiert (Resilienz),
- Erkennung und Reaktion zu verbessern (Monitoring und Umgang mit Vorfällen),
- und Risiken in der Lieferkette und bei Drittanbietern sauber zu steuern.
Den offiziellen Text findest du bei EUR-Lex: NIS2-Richtlinie (EU) 2022/2555 (EUR-Lex)
Was TrustCaptcha macht
TrustCaptcha unterscheidet Menschen von automatisiertem Missbrauch. In jedem Tarif löst der Browser des Besuchers eine Proof-of-Work-Aufgabe, die mit dem Risiko der Anfrage schwerer wird; ab dem Solo-Tarif bekommt jede Interaktion zusätzlich einen Bot-Score von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot). Damit wehrst du Muster ab wie:
- Credential Stuffing und Brute-Force-Versuche,
- per Skript abgeschickte Formulare und Spam,
- Scraping und automatisierte Enumeration,
- massenhaften Traffic, der Dienste gezielt destabilisieren soll.
Weil TrustCaptcha unsichtbar ist, merken Nutzer:innen nichts davon, und du bekommst trotzdem eine verlässliche Entscheidung (zulassen, prüfen, drosseln oder blockieren). Das sollte die Conversion stabil halten und Support-Tickets senken, während automatisierte Angriffe früh gestoppt werden.
Wie TrustCaptcha NIS2-orientierte Sicherheitsmaßnahmen unterstützt
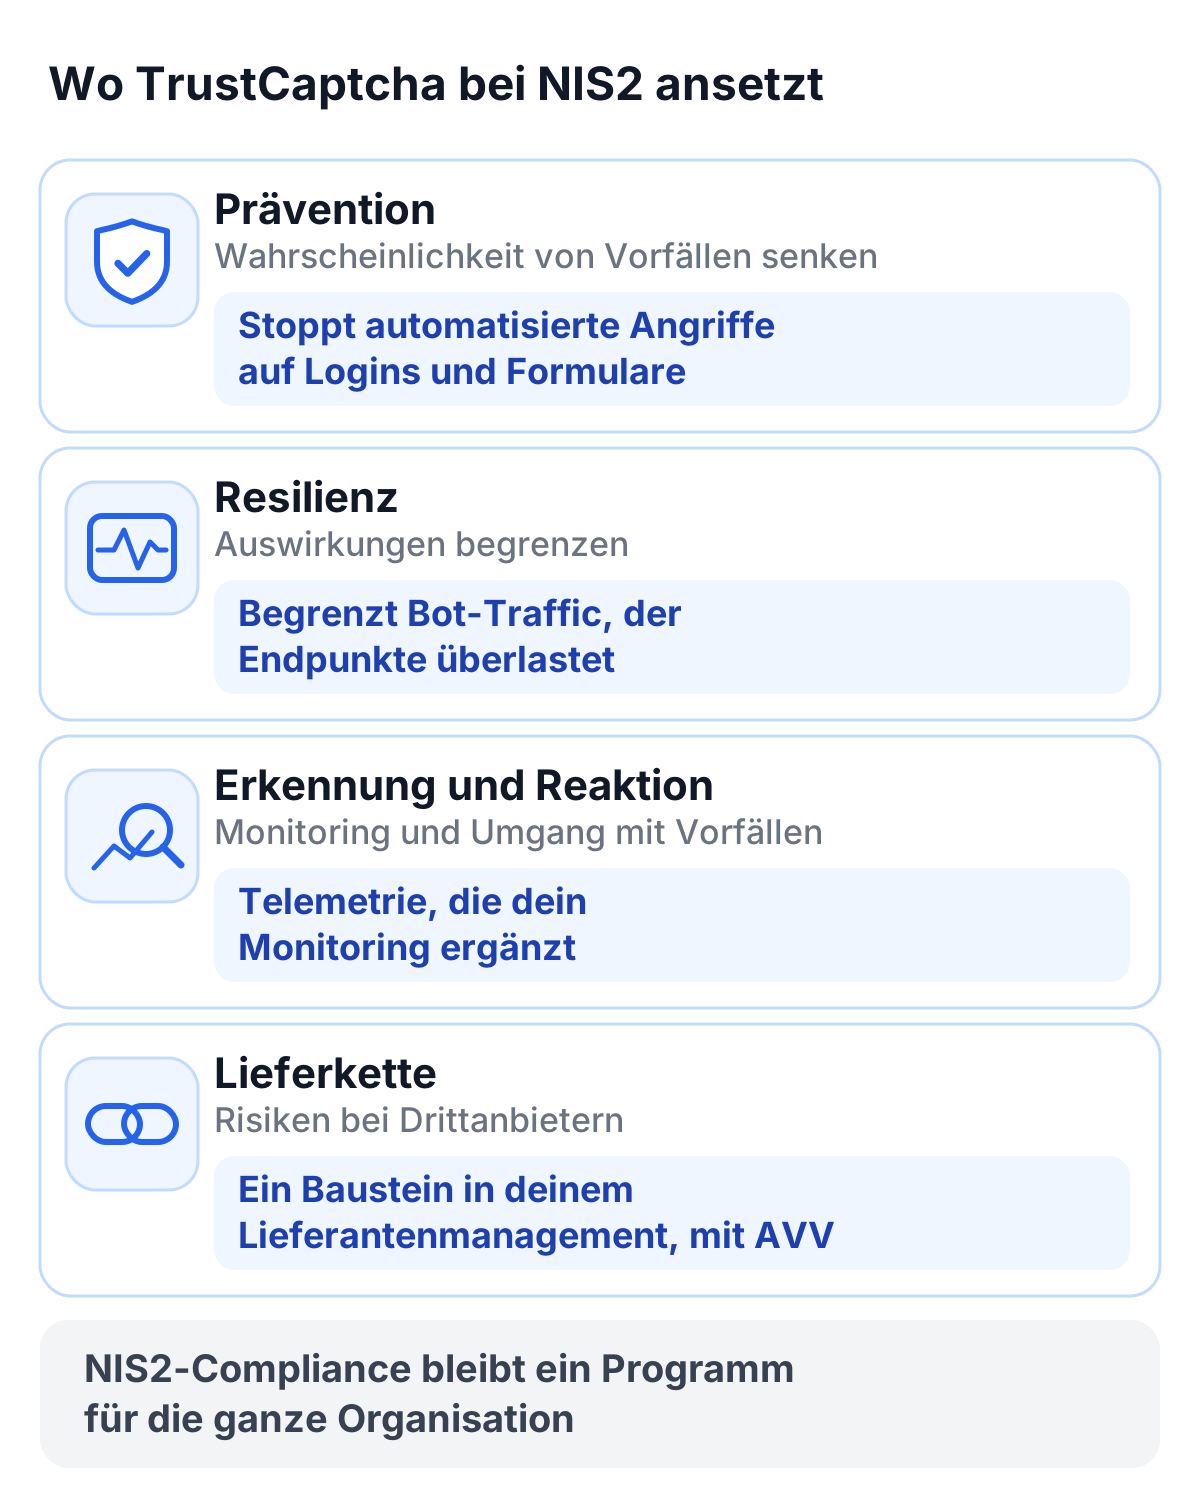
NIS2 verlangt „geeignete und verhältnismäßige“ technische, operative und organisatorische Maßnahmen. TrustCaptcha passt besonders gut in die Bereiche Prävention, Resilienz und Unterstützung des Monitorings.
1) Risikomanagement und Reduktion der Angriffsfläche
Bot-Missbrauch ist ein häufiger Auslöser für Vorfälle: Account-Takeover-Versuche, Betrug, langsamere Dienste und Alarm-Rauschen, das die Reaktion verzögert. TrustCaptcha senkt dieses Risiko, indem es an den riskantesten Einstiegspunkten ansetzt (Anmeldung und Formulare).
In Risiko-Begriffen hilft TrustCaptcha dabei:
- die Erfolgswahrscheinlichkeit automatisierter Angriffe zu senken,
- Lastspitzen während Attacken zu glätten,
- und den Aufwand bei der Reaktion auf die wirklich aussagekräftigen Ereignisse zu konzentrieren.
2) Verfügbarkeit und Resilienz für kritische Nutzerwege
NIS2 betont die Resilienz von Netz- und Informationssystemen. TrustCaptcha unterstützt das, indem es automatisierten Traffic begrenzt, der Endpunkte überlastet, Warteschlangen überlaufen lässt oder Kettenreaktionen auslöst.
Praktischer Effekt:
- weniger missbräuchliche Anfragen erreichen die Anwendungslogik,
- weniger Folgeprobleme (Rate Limits, überlastete Datenbanken),
- stabilere Abläufe für echte Nutzer:innen während Attacken.
3) Signale für Erkennung und Monitoring
Gute Incident Response braucht Sichtbarkeit. TrustCaptcha kann sicherheitsrelevante Telemetrie liefern, die dein Monitoring ergänzt und Teams hilft, schneller Antworten zu bekommen:
- „Welche Route wird gerade angegriffen?“
- „Ist der Traffic wahrscheinlich automatisiert?“
- „Wann hat das Muster begonnen, und wie entwickelt es sich?“
TrustCaptcha ersetzt kein SIEM und keinen SOC-Prozess, kann aber die Einordnung verbessern und Fehlalarme reduzieren, wenn du es mit deinen Logs korrelierst.
4) Bot-Schutz mit Sicherheit by Design
TrustCaptcha wehrt Bots ab, ohne auf Tracking zu setzen. Die Verarbeitung dient einer einzigen Sicherheitsentscheidung: Ist eine Interaktion eher menschlich oder automatisierter Missbrauch?
Das hilft Governance-Teams, sauber zu erklären:
- warum die Maßnahme notwendig ist (Sicherheit und Integrität),
- was sie konkret macht (Risikobewertung),
- und warum sie verhältnismäßig ist (minimierte, zweckgebundene Verarbeitung).
5) Zugriffskontrolle und sicherer Betrieb
Maßnahmen nach NIS2 umfassen häufig starke Zugriffskontrollen und sichere Betriebsprozesse. TrustCaptcha unterstützt das mit Kontrollen wie:
- kontrolliertem Zugriff auf operative Daten,
- Trennung von Umgebungen und geregeltem Change Management,
- sicherem Umgang mit Konfiguration und Schlüsseln/Tokens für die Verifikation.
Die konkreten Kontrollen hängen von deinem Einsatz ab, das Ziel bleibt aber gleich: Wer das Sicherheitsverhalten ändern und wer Sicherheitsdaten sehen darf, ist klar begrenzt und nachvollziehbar.
6) Datenumgang und Aufbewahrung von Sicherheitsdaten
Sicherheitsdaten sind wertvoll, sollten aber nicht „für alle Fälle“ dauerhaft liegen bleiben. TrustCaptcha ist auf eine geregelte Aufbewahrung ausgelegt, damit Daten nicht ohne Zweck bestehen bleiben.
Für NIS2-Governance und Audits ergibt das eine klare Darstellung:
- Daten werden für die Sicherheit erhoben,
- nur so lange gespeichert, wie es betrieblich nötig ist,
- und automatisch bereinigt.
7) Lieferkette und Anbieterprüfung
NIS2 rückt die Sicherheit der Lieferkette stärker in den Blick. TrustCaptcha unterstützt die Anbieterprüfung, weil es genau die Informationen liefert, die Einkauf und Sicherheitsteams typischerweise brauchen:
- eine klare Beschreibung des Dienstes und seines Zwecks,
- eine Dokumentation der Sicherheitsmaßnahmen,
- eine transparente Darstellung des Datenumgangs für interne Risikobewertungen.
Deinen Prozess für das Lieferantenmanagement (Prüfung, Verträge, regelmäßige Überprüfungen) behältst du bei. TrustCaptcha ist ein kontrollierbarer Baustein darin.
Implementierungshinweise für NIS2-Programme
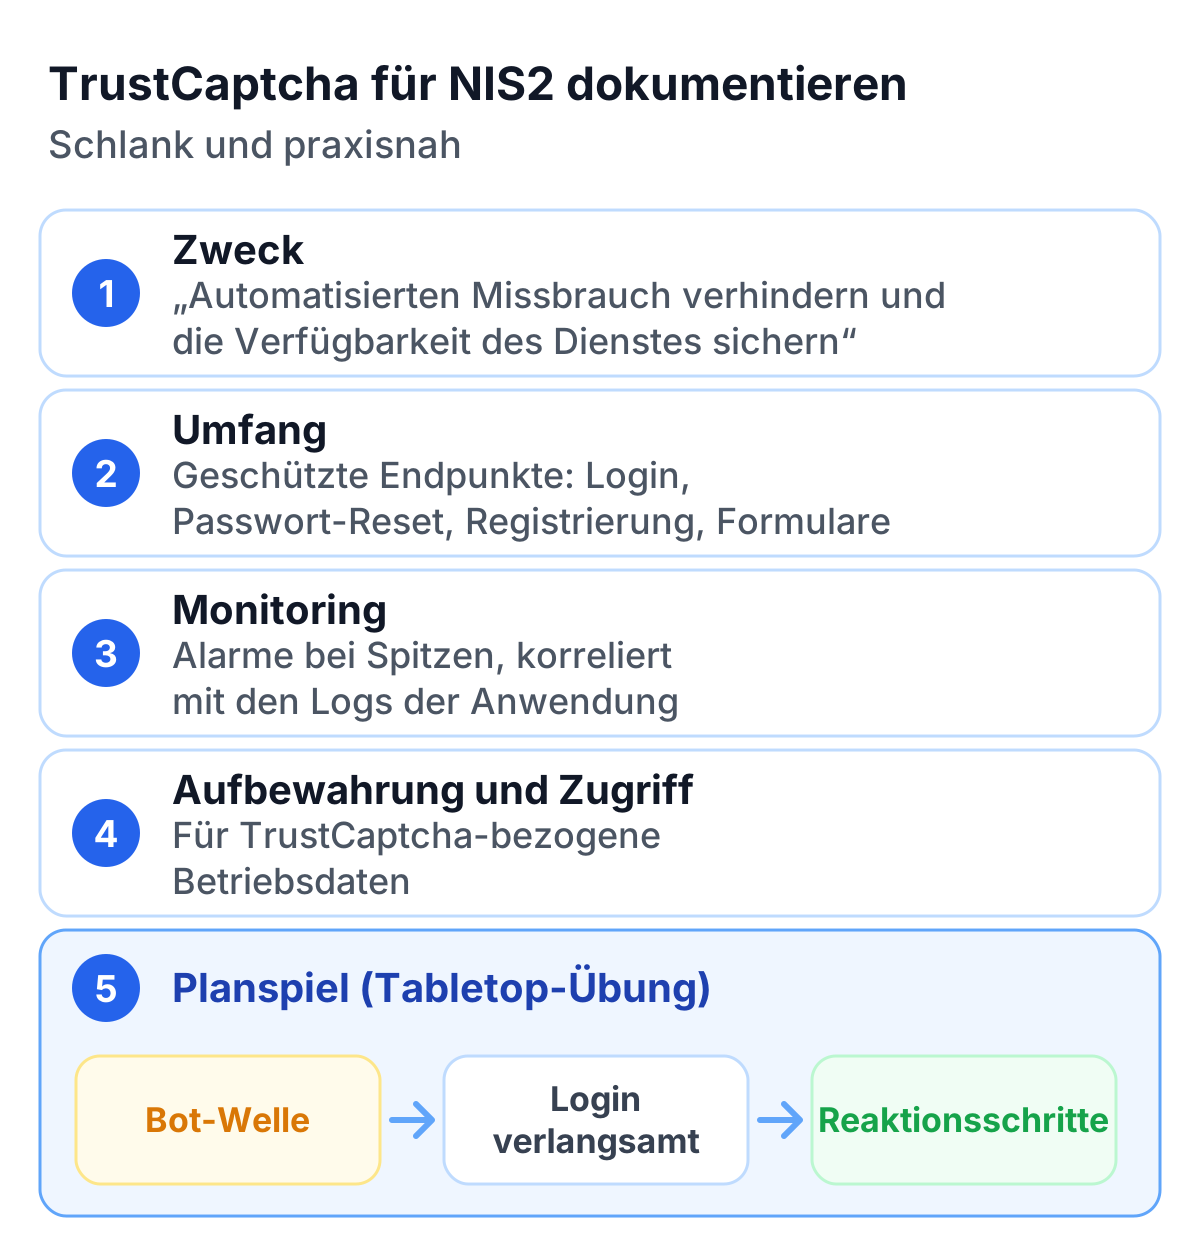
Halte die Dokumentation schlank und praxisnah:
- Zweck in Klartext: „Automatisierten Missbrauch verhindern und die Verfügbarkeit des Dienstes sichern.“
- TrustCaptcha an das Monitoring anbinden: bei Spitzen alarmieren und mit den Logs der Anwendung korrelieren.
- Aufbewahrung und Zugriffskontrolle für TrustCaptcha-bezogene Betriebsdaten dokumentieren.
- TrustCaptcha in Planspiele (Tabletop-Übungen) einbauen: „Bot-Welle → Login verlangsamt → Reaktionsschritte“.
Warum TrustCaptcha eine praktische Maßnahme für NIS2 ist
Bei NIS2 geht es um Maßnahmen, die das Risiko genau dort senken, wo Angreifer ansetzen. Automatisierter Missbrauch kommt ständig vor: Er ist billig, lässt sich schnell skalieren und zielt oft auf Login- und Formular-Endpunkte. Wenn Angreifer diese Wege mit Anfragen fluten können, folgen Übernahmeversuche bei Konten, Betrug, Betriebsstörungen und Alarm-Rauschen für die Incident Response.
TrustCaptcha senkt dieses Risiko, ohne Nutzer:innen auszubremsen. Echte Nutzer:innen kommen ohne Aufgabe durch, während die risikobasierte Entscheidung missbräuchliche Automatisierung früh blockt oder markiert. Für Programme nach NIS2, in denen Resilienz und Kontinuität genauso zählen wie Erkennung, heißt das: weniger Alarm-Rauschen, weniger Notfall-Rate-Limits und ein stabilerer Dienst für echte Nutzer:innen.
Außerdem lässt sich TrustCaptcha intern leicht erklären: eine gezielte Sicherheitsmaßnahme mit klarem Zweck, begrenztem Umfang (nur kritische Endpunkte) und einer Dokumentation, mit der Governance-Teams arbeiten können. Das erleichtert die Aufnahme in Risikoregister, Kontrollzuordnungen und Audit-Unterlagen.
Nächste Schritte
Wenn du dein NIS2-Programm aufbaust oder schärfst, ist ein sinnvoller nächster Schritt: die Endpunkte schützen, die am häufigsten angegriffen werden und deren Ausfall am teuersten ist.
Empfohlener Rollout:
- Start mit Login, Passwort-Reset und Registrierung
- Danach wichtige Formulare (Kontakt, Angebot, Checkout, Newsletter)
- Schwellenwerte und Aktionen anhand des echten Traffics anpassen
- Ereignisse an Monitoring und Alarmierung anbinden, um die Incident Response zu unterstützen
Jeder Tarif beginnt mit einer 14-tägigen kostenlosen Testphase. Teste TrustCaptcha kostenlos in deinen kritischen Abläufen und dokumentiere es als NIS2-orientierte Maßnahme für Prävention und Resilienz.