


ASP.NET Core CAPTCHA-Integration
Mit wenigen Zeilen C# richtest du ein ASP.NET-Core-CAPTCHA in deinem Controller ein. TrustCaptcha stoppt Bot-Spam in Logins, Registrierungen und Kontaktformularen und lässt Anti-Forgery-Tokens und dein Model Binding unangetastet. EU-gehostet, DSGVO-konform und ohne Bilderrätsel.
Schnellstart
So funktioniert die Integration
1. CAPTCHA erstellen
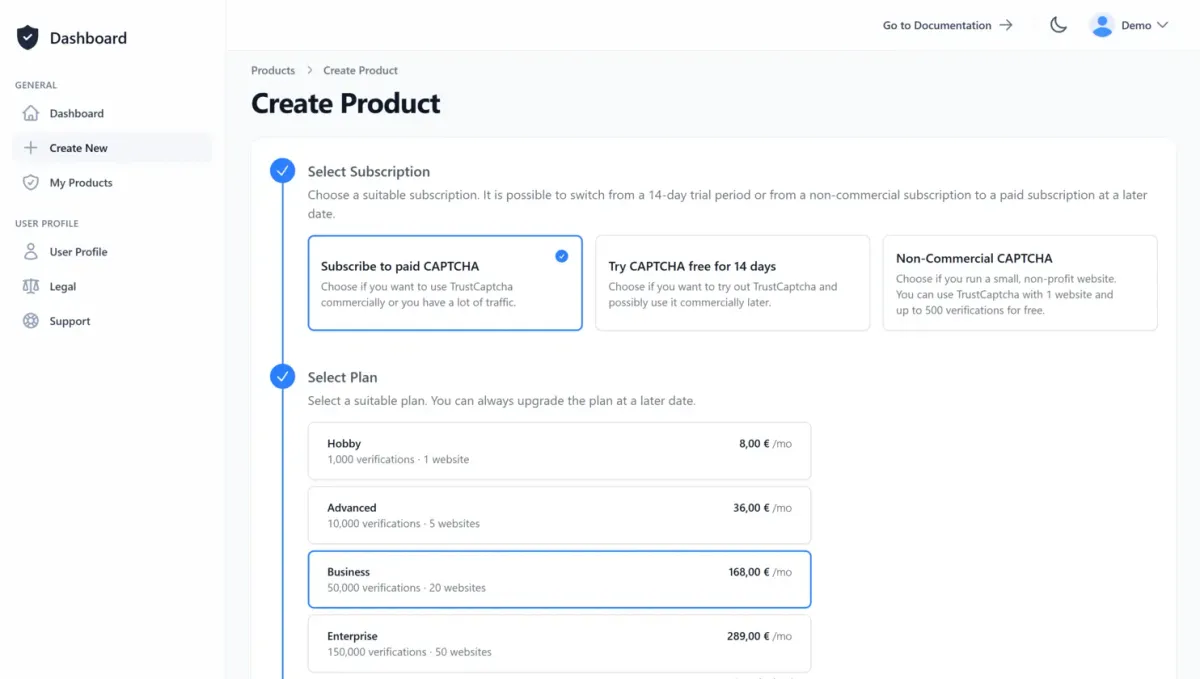
Erstelle ein Benutzerkonto oder melde dich mit einem bestehenden Konto an. Dann erstellst du ein neues CAPTCHA oder wählst ein vorhandenes aus. Wenn du TrustCaptcha erst ausprobieren willst: Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase.
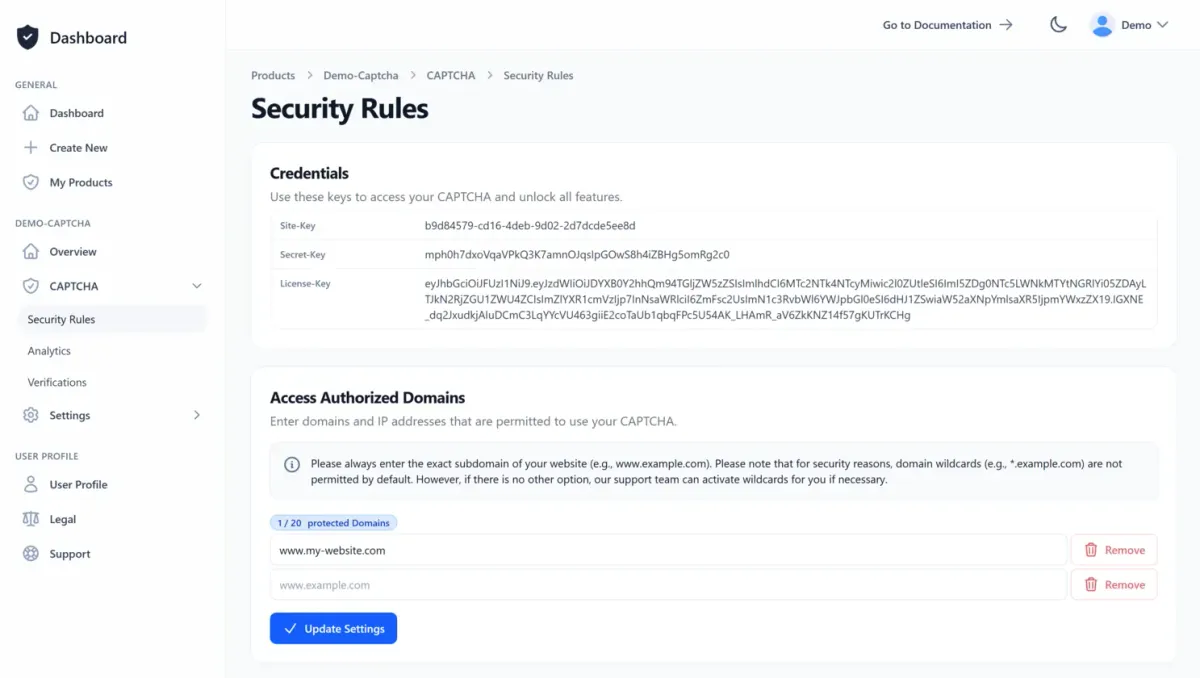
Auf der Übersichtsseite des CAPTCHAs findest du den Site Key und den License Key, und dort erstellst du auch deinen API-Key. Trage die Domains deiner Website in den Sicherheitsregeln des CAPTCHAs als autorisierte Domains ein, damit sie dein CAPTCHA nutzen dürfen.
2. CAPTCHA-Widget in deine Razor-View einbauen
Binde das TrustCaptcha-Widget in die Razor-View ein, die dein Formular rendert. Das Widget läuft im Hintergrund und fügt beim Absenden ein verstecktes Feld tc-verification-token hinzu, das der Model Binder von ASP.NET Core deinem Controller übergibt.
<script type="module" src="https://cdn.trustcomponent.com/trustcaptcha/3.0.x/trustcaptcha.esm.min.js"></script>

<form asp-action="Submit" method="post">
    @Html.AntiForgeryToken()
    <input type="email" name="email" required />
    <trustcaptcha-component sitekey="<your_site_key>"></trustcaptcha-component>
    <button type="submit">Send</button>
</form>
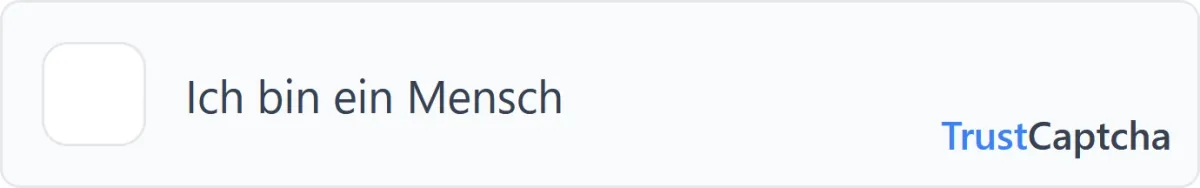
Das CAPTCHA-Widget wird anschließend in deinem Formular angezeigt:
Detaillierte Informationen zur CAPTCHA-Widget-Integration?
Die vollständige Widget-Referenz mit Themes, Sprachen, eigenem Design und mehr findest du in unserer Dokumentation.
Dokumentation lesen
3. Token in deinem ASP.NET-Core-Controller validieren
Hole in deinem ASP.NET-Core-Controller den Verifikationstoken aus dem Formular, rufe das Ergebnis über unsere .NET-Library ab und entscheide, ob die Anfrage akzeptiert werden soll.
Installiere zunächst unsere TrustCaptcha-.NET-Library:
dotnet add package TrustComponent.TrustCaptcha --version 3.0.0Validiere dann den Token in deinem Controller und reagiere auf das Ergebnis:
public class ContactController : Controller
{
    [HttpPost]
    public async Task<IActionResult> Submit(
        [FromForm] string email,
        [FromForm(Name = "tc-verification-token")] string tcVerificationToken)
    {
        try
        {
            var result = await TrustCaptcha.GetVerificationResultAsync("<your_api_key>", tcVerificationToken);

            if (!result.VerificationPassed || result.Score > 0.5)
            {
                ModelState.AddModelError("captcha", "CAPTCHA verification failed.");
                return View("Index");
            }
        }
        catch (Exception)
        {
            ModelState.AddModelError("captcha", "CAPTCHA verification failed.");
            return View("Index");
        }

        // CAPTCHA bestanden — Anfrage verarbeiten
        return RedirectToAction("ThankYou");
    }
}
Detaillierte Informationen zur ASP.NET-Core-CAPTCHA-Integration?
Die vollständige Schritt-für-Schritt-Anleitung, inklusive eines wiederverwendbaren Action Filters und einer Minimal-APIs-Variante, findest du in unserer Dokumentation.
Dokumentation lesen
Anderes Backend-Framework statt ASP.NET Core?
Wenn du ein anderes Framework nutzt, wähle hier das passende Rezept aus. Ist dein Framework nicht aufgeführt, können deine Softwareentwickler die Verifizierung mithilfe unserer Dokumentation selbst integrieren oder unser Support-Team nach einer vorgefertigten Integration fragen.


4. Integration testen
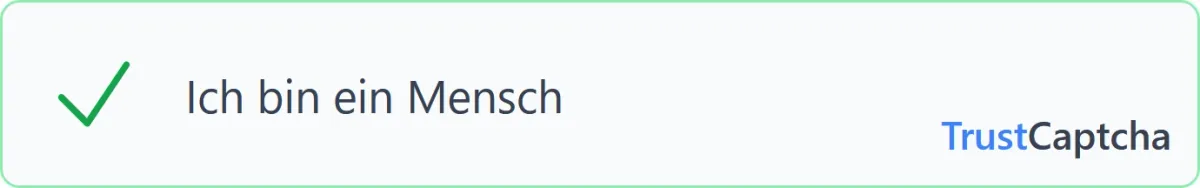
TrustCaptcha ist jetzt aktiv. Schick eine Testanfrage ab und prüfe, ob sie durchgeht.
Häufige Fragen
Wo gehört die Prüfung des ASP.NET-Core-CAPTCHAs hin?
Kann ich die CAPTCHA-Verifizierung als Action Filter laufen lassen?
Ersetzt TrustCaptcha das Anti-Forgery-Token von ASP.NET Core?
Funktioniert TrustCaptcha mit Minimal APIs?
Wie sollte ich das SDK in DI teilen?
Wo speichere ich den CAPTCHA-API-Key?
TrustCaptcha blockiert Spam und Bots, nicht deine Kunden. Keine Rätsel, DSGVO-konform, in der EU gehostet.
Schütze deine ASP.NET Core-Anwendung in wenigen Schritten mit TrustCaptcha!
- EU-hosted & DSGVO-konform
- Keine Rätsel
- 14 Tage kostenlos testen