


NodeJS CAPTCHA-Integration
Integriere ein Node.js-CAPTCHA in wenigen Minuten in deine Anwendung. TrustCaptcha schützt Registrierungen, Logins, Kontaktformulare und API-Anfragen, und dein Server prüft jede Verifizierung. Echte Nutzer sehen kein Rätsel, die Daten bleiben in der EU, und die Einrichtung ist DSGVO-konform.
Schnellstart
So funktioniert die Integration
1. CAPTCHA erstellen
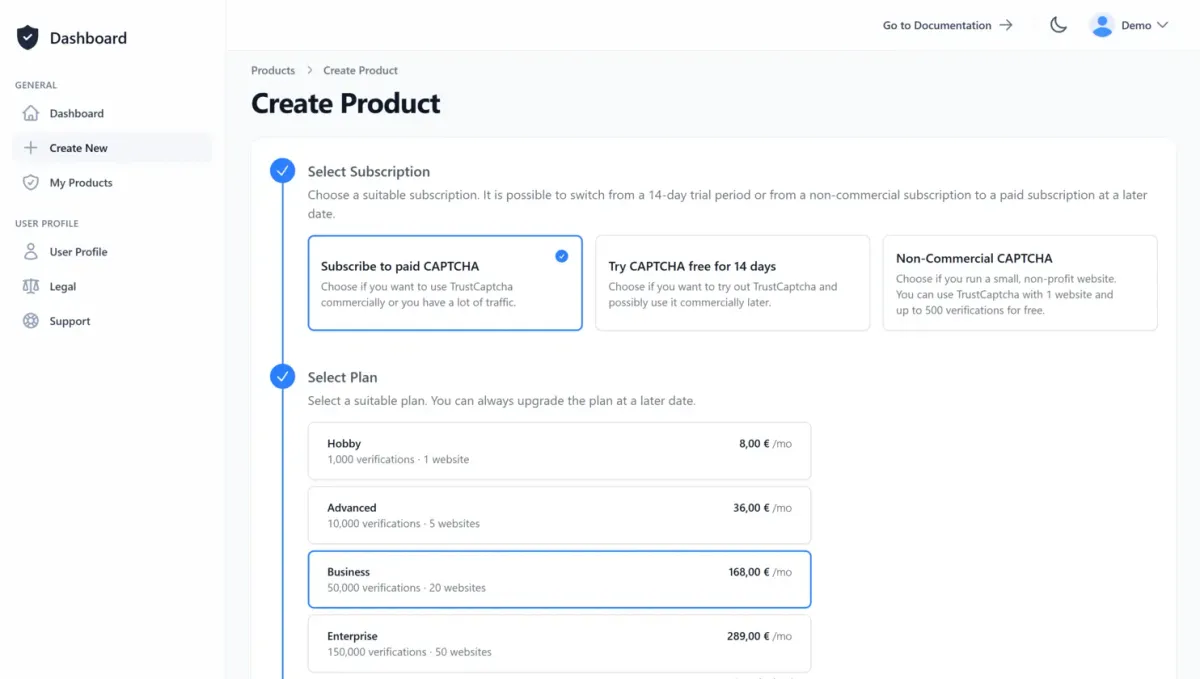
Erstelle ein Benutzerkonto oder melde dich mit einem bestehenden Konto an. Dann erstellst du ein neues CAPTCHA oder wählst ein vorhandenes aus. Wenn du TrustCaptcha erst ausprobieren willst: Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase.
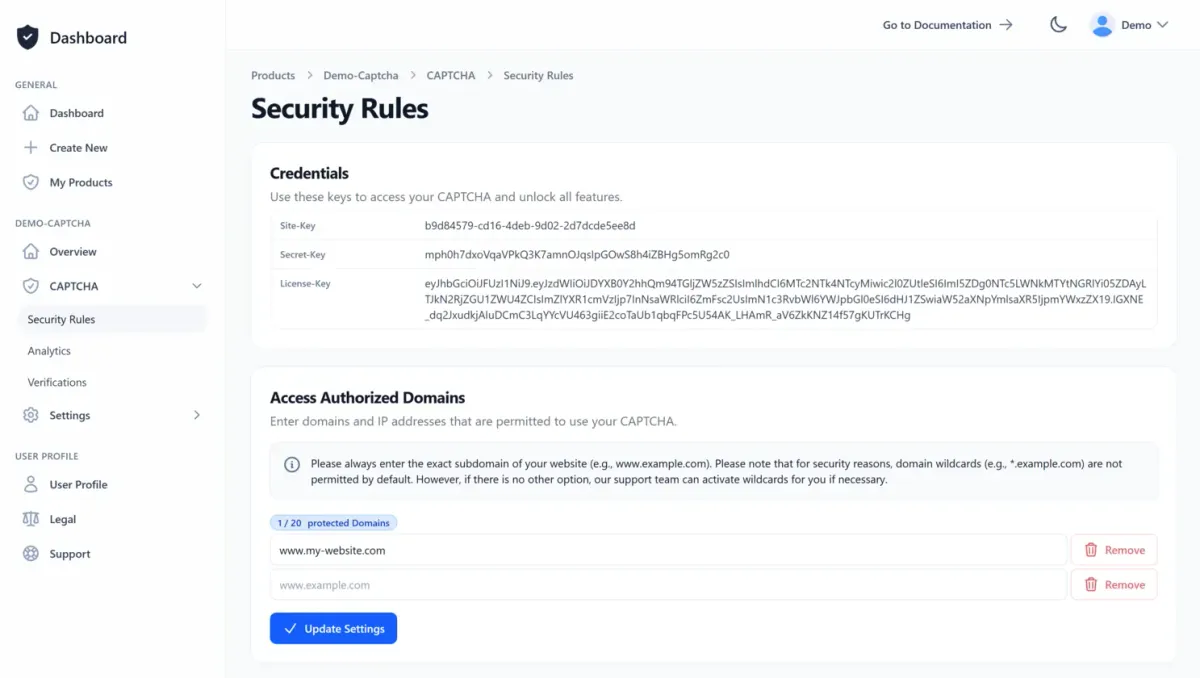
Auf der Übersichtsseite des CAPTCHAs findest du den Site Key und den License Key, und dort erstellst du auch deinen API-Key. Trage die Domains deiner Website in den Sicherheitsregeln des CAPTCHAs als autorisierte Domains ein, damit sie dein CAPTCHA nutzen dürfen.
2. CAPTCHA-Widget in dein Frontend integrieren
Integriere das CAPTCHA-Widget in deine Website oder App. Eine Schritt-für-Schritt-Anleitung findest du im CAPTCHA-Widget-Guide unserer Dokumentation.
Dokumentation lesen
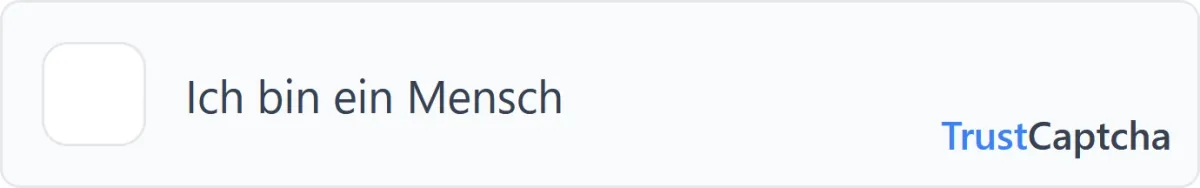
Das CAPTCHA-Widget wird anschließend auf deiner Website oder in deiner App angezeigt:
Vorgefertigte Frontend-Integrationen
Mit unseren vorgefertigten Frontend-Integrationen baust du das CAPTCHA-Widget in deine Website oder Anwendung ein. Gibt es für deine Frontend-Technologie noch keine, können deine Entwickler das Widget mithilfe unserer Dokumentation selbst integrieren oder unser Support-Team nach einer vorgefertigten Integration fragen.

;}.cls-3{fill:%2333c6f4;}.cls-4{fill:%231b447e;}.cls-5{fill:%23fff;}.cls-6{stroke:%23221e1f;stroke-miterlimit:10;stroke-width:7.16px;}%3c/style%3e%3cclipPath%20id='clip-path'%20transform='translate(1.72)'%3e%3ccircle%20class='cls-1'%20cx='119.73'%20cy='119.73'%20r='116.15'/%3e%3c/clipPath%3e%3c/defs%3e%3cg%20id='Layer_2'%20data-name='Layer%202'%3e%3cg%20id='Layer_1'%20data-name='Layer%201'%3e%3cg%20class='cls-2'%3e%3ccircle%20class='cls-3'%20cx='121.45'%20cy='119.73'%20r='116.15'/%3e%3cpath%20class='cls-4'%20d='M239.32,167.79c-53.41-24-108.37-91.46-113-94.55s-10.84.77-10.84.77c-3.87-6.19-10.06.77-10.06.77C76.77,123.55.14,170.11.14,170.11S36.94,237.79,122,237.79C208.48,237.79,239.32,167.79,239.32,167.79Z'%20transform='translate(1.72)'/%3e%3cpath%20class='cls-5'%20d='M67.48,116.58s15.48-7,12.38,4.65-15.48,28.64-11.61,29.41S83,140.58,86.06,142.12s5.42.78,3.87,6.2-3.1,9.29,0,9.29,5.42-7,9.29-13.94,10.06-3.87,12.38-1.55,9.29,15.49,14.71,13.94,8.51-8.52,6.19-24,1.55-20.12,1.55-20.12,4.64-2.32,13.16,8.51,24,27.09,26.31,26.32-10.83-17.8-7.74-19.35,15.48,2.32,21.68,7.74c0,0,2.12,8.87,2.12.36L126.31,73.24,115.47,74l-10.06.77S80.64,111.94,67.48,116.58Z'%20transform='translate(1.72)'/%3e%3cpath%20class='cls-6'%20d='M239.32,170.11c-53.41-24-108.37-93.78-113-96.87s-10.84.77-10.84.77c-3.87-6.19-10.06.77-10.06.77C76.77,123.55.14,170.11.14,170.11'%20transform='translate(1.72)'/%3e%3c/g%3e%3ccircle%20class='cls-6'%20cx='121.45'%20cy='119.73'%20r='116.15'/%3e%3c/g%3e%3c/g%3e%3c/svg%3e)


'/%3e%3c/svg%3e)


3. CAPTCHA-Ergebnis in deinem Backend validieren
Die folgenden Schritte zeigen, wie dein NodeJS-Backend das CAPTCHA-Verifikationsergebnis von unserem Server abruft und anhand des Ergebnisses entscheidet, wie es weitergeht. Die vollständige Anleitung findest du in der CAPTCHA-Integrationsanleitung für NodeJS unserer Dokumentation.
Dokumentation lesen
Installiere zunächst unser TrustCaptcha-Paket für NodeJS:
npm install @trustcomponent/trustcaptcha-nodejsRufe das Verifikationsergebnis mit dem Verifikationstoken und deinem API-Key von unserem Server ab:
// Verifikationsergebnis abrufen
let verificationResult;
try {
  verificationResult = await TrustCaptcha.getVerificationResult("<your_api_key>", "<verification_token_from_your_client>");
} catch (error) {
  // Abruf des Verifikationsergebnisses fehlgeschlagen – Fehler behandeln
}
Entscheide anhand des Verifikationsergebnisses und deiner Anforderungen, wie du weiter vorgehst:
// Auf das Verifikationsergebnis reagieren
if (!verificationResult.verificationPassed || verificationResult.score > 0.5) {
  // Verifizierung fehlgeschlagen oder Bot-Score > 0,5 – mögliche automatisierte Anfrage
}
Benötigst du detaillierte Informationen zur NodeJS-CAPTCHA-Integration?
Detaillierte Anweisungen findest du in unserer NodeJS-CAPTCHA-Integrationsanleitung, ein vollständiges Integrationsbeispiel in unserem CAPTCHA-Samples-Repository auf GitHub.
Andere Backend-Technologie statt NodeJS?
Wenn auf deinem Server nicht NodeJS läuft oder du mehrere Backends hast, wähle hier eine andere Integration. Gibt es für deine Backend-Technologie noch keine vorgefertigte Integration, können deine Entwickler die CAPTCHA-Prüfung mithilfe unserer Dokumentation selbst integrieren oder unser Support-Team nach einer vorgefertigten Integration fragen.


4. Integration testen
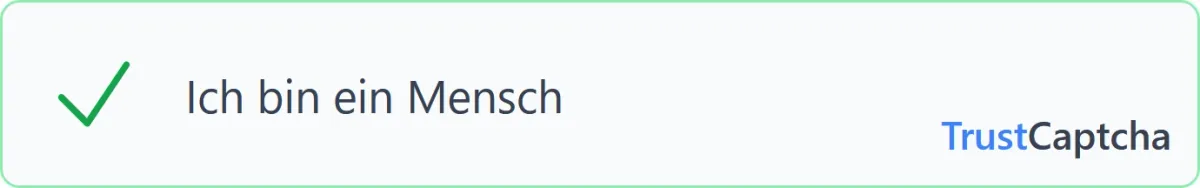
TrustCaptcha ist jetzt aktiv. Schick eine Testanfrage ab und prüfe, ob sie durchgeht.
Häufige Fragen
Brauche ich für ein Node.js-CAPTCHA ein Frontend?
Was benötigt mein Node.js-Backend, um einen TrustCaptcha-Check zu validieren?
Wie funktioniert die Node.js-Validierung vereinfacht erklärt?
Wie entscheide ich, ob ich eine Anfrage akzeptiere oder blockiere?
Wie lange ist der Verifikationstoken gültig, und kann ich das Ergebnis mehrfach abrufen?
TrustCaptcha blockiert Spam und Bots, nicht deine Kunden. Keine Rätsel, DSGVO-konform, in der EU gehostet.
Schütze deine NodeJS-Anwendung in wenigen Schritten mit TrustCaptcha!
- EU-hosted & DSGVO-konform
- Keine Rätsel
- 14 Tage kostenlos testen