

Datenschutzkonformes CAPTCHA
Wie TrustCaptcha mit personenbezogenen Daten umgeht und welche Datenschutzgesetze für ein CAPTCHA wichtig sind.
Datenschutz als Kernprinzip
TrustCaptcha folgt Privacy by Design: Daten dienen nur der Prüfung, es gibt keine Cookies und keine Profile.
TrustCaptcha wurde mit einem klaren Grundsatz entwickelt: Sicherheit darf nicht auf Kosten der Privatsphäre gehen. Ein datenschutzkonformes CAPTCHA muss Bots stoppen, ohne Menschen zu beobachten. Ältere CAPTCHA-Lösungen setzen oft auf Verhaltensbeobachtung oder seitenübergreifende Signale. TrustCaptcha nutzt die Daten, die es erhält, nur für die Prüfung. Es setzt keine Cookies, hält die Datenmenge klein und erkennt niemanden über mehrere Sitzungen hinweg wieder. Verarbeitet wird in Rechenzentren in der EU. Damit passt es zu Unternehmen, die in mehreren Regionen unter strengen Datenschutzregeln arbeiten.
Für datenschutzbewusste Einsätze gemacht
TrustCaptcha ist eine Sicherheitskontrolle, keine Datensammelstelle.
- ✓ Keine Cookies auf Endgeräten
- ✓ Klarer Zweck: nur Sicherheit
- ✓ Klare Dokumentation für Prüfungen
Datenschutzgesetze für CAPTCHA weltweit
DSGVO
Unter der DSGVO können CAPTCHA-bezogene Daten (z. B. IP-Adresse, Geräte-/Browser-Signale und Interaktionsmuster) personenbezogene Daten sein. Wenn dein Unternehmen in der EU sitzt oder du Nutzer:innen in der EU bedienst, brauchst du in der Regel eine Rechtsgrundlage für die Verarbeitung und eine verständliche Erklärung in deiner Datenschutzerklärung.
Was TrustCaptcha dafür tut, steht auf unserer Produktseite für das DSGVO-konformes CAPTCHA.
Datensouveränität
Bei Datensouveränität geht es darum, wer die Prüfdaten kontrolliert und wo sie verarbeitet werden. TrustCaptcha verarbeitet sie in Rechenzentren in der EU.
CCPA / CPRA (Kalifornien)
TrustCaptcha verkauft und teilt keine personenbezogenen Daten und bildet keine Profile. Genau diese Praktiken stehen im kalifornischen Datenschutzrecht im Mittelpunkt.
LGPD (Brasilien)
TrustCaptcha erfasst nur, was die Prüfung braucht, nutzt keine dauerhaften Kennungen und verwendet die Daten nicht für andere Zwecke.
CPPA (Kanada)
Minimale Verarbeitung und klare Dokumentation helfen, die Erwartung des Gesetzes an eine verhältnismäßige, zweckgebundene Verarbeitung zu erfüllen.
DPDPA (Indien)
Eine Prüfung, die nur der Sicherheit dient und mit möglichst wenig Daten auskommt, passt zu den Grundsätzen der Datenminimierung im indischen DPDP Act.
PDPA (Singapur)
TrustCaptcha verzichtet auf Profiling und dauerhaftes Tracking. Die Daten bleiben so bei ihrem Sicherheitszweck.
PIPL (China)
Weil TrustCaptcha nicht trackt, passt es zu den Grundsätzen der Datenminimierung und Zweckbindung im PIPL.
APPI (Japan)
Die Verarbeitung dient einem einzigen, klar benannten Zweck, der Sicherheit. Das entspricht dem Fokus des APPI auf einen festgelegten Verwendungszweck.
Australian Privacy Act
TrustCaptcha erhebt nicht mehr, als die Prüfung braucht, im Einklang mit den Grundsätzen des Gesetzes zur Erhebung und Verarbeitung personenbezogener Daten.
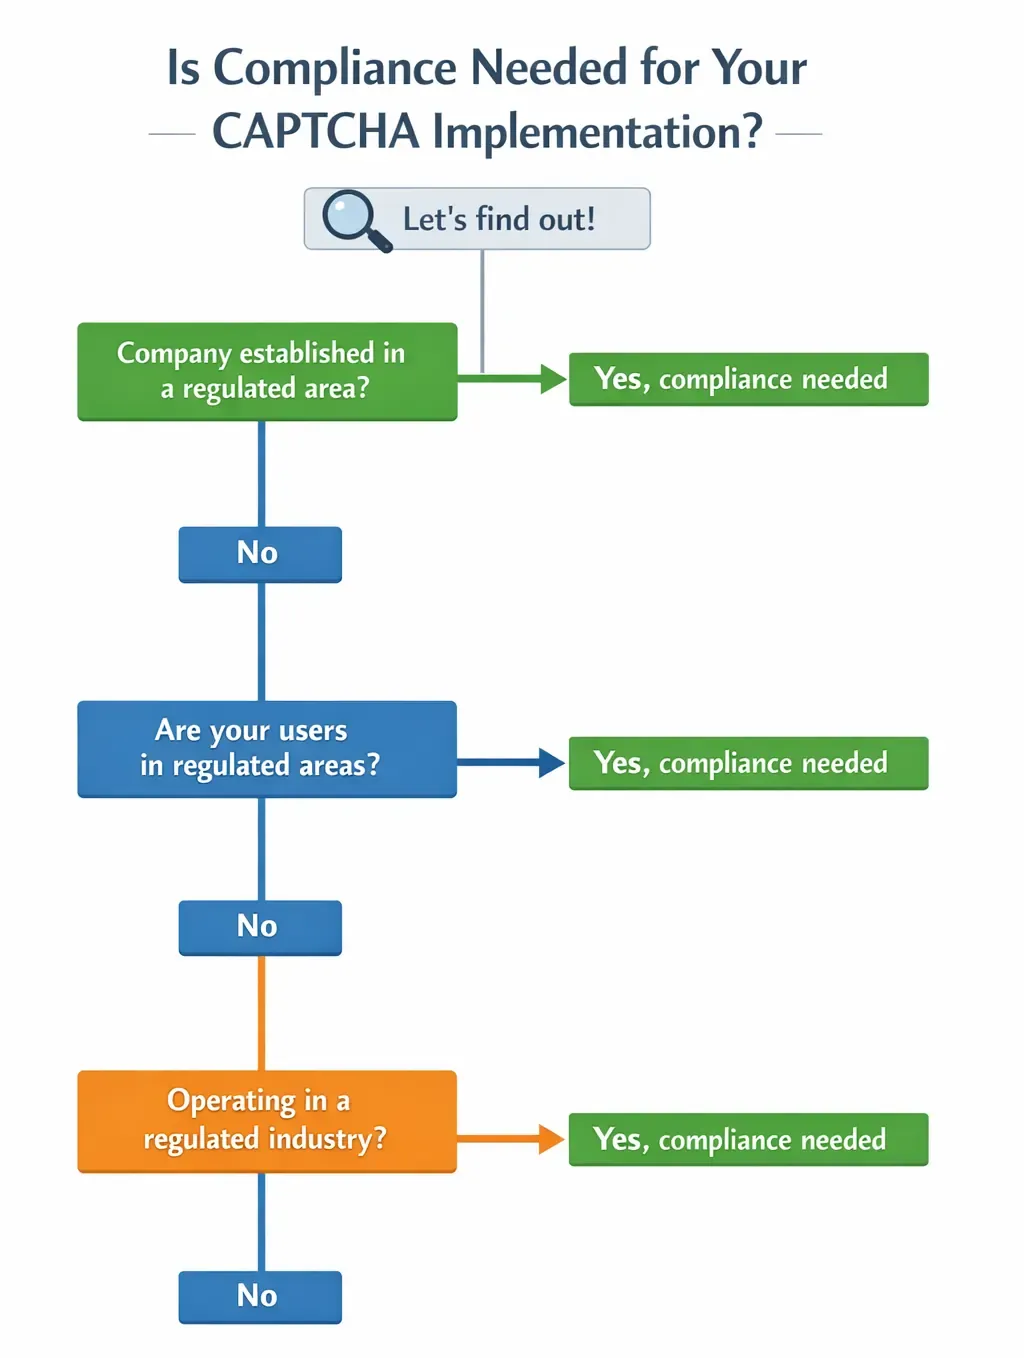
Welche CAPTCHA-Gesetze gelten für mich?
Das hängt davon ab, wo du aktiv bist und wen du bedienst
Internationale Unternehmen fallen oft gleichzeitig unter mehrere Datenschutzregime, vor allem wenn Nutzer:innen über Ländergrenzen hinweg bedient werden.
Welche Datenschutzgesetze für deine CAPTCHA-Einbindung relevant sind, hängt davon ab, wo dein Unternehmen sitzt, wo deine Endnutzer:innen sind und welche regulatorischen Erwartungen in deiner Branche gelten.
TrustCaptcha nutzt wenig Daten, verzichtet auf Tracking und bleibt als CAPTCHA bei der Sicherheit, statt Nutzer:innen zu analysieren. Das macht es leichter, sich überschneidende Anforderungen zu erfüllen.
Ressourcen zum Datenschutz
Dokumentation, die Prüfungen einfacher macht
Für Rechtsabteilung, Security, Produkt und Einkauf.
Auftragsverarbeitungsvertrag (AVV)
Jeder Kunde bekommt einen AVV, der TrustCaptcha als deinen Auftragsverarbeiter festhält.
AVV anfragenHilfe bei einem Lieferanten- oder Security-Fragebogen?
Melde dich bei uns. Wir helfen dir, die Fragen zu TrustCaptcha zu beantworten.
Kontakt aufnehmenHäufige Fragen
Fragen zum Datenschutz bei CAPTCHAs
Kurze Antworten auf das, was Rechts- und Security-Teams am häufigsten fragen. Für alles andere melde dich bei uns.