

Was ist Datensouveränität?
Datensouveränität ist das Prinzip, dass Daten den Gesetzen und der regulatorischen Hoheit einer bestimmten Rechtsordnung unterliegen. Praktisch bedeutet das: Personenbezogene Daten, Finanzdaten, geistiges Eigentum und operative Logs können rechtlichen Pflichten, Offenlegungsregeln und Durchsetzungsmaßnahmen unterliegen, die an das Land oder die Region der Daten und ihrer Verarbeitung gekoppelt sind.
Die Schwierigkeit: Digitale Dienste bleiben selten an einem Ort. Daten werden am Rand des Netzes erhoben, in Anwendungsschichten verarbeitet, durch Sicherheitswerkzeuge analysiert und in verteilten Systemen gespeichert. Jeder Schritt kann eine weitere Rechtsordnung ins Spiel bringen. Datensouveränität betrifft deshalb nicht nur, wo Daten „liegen“, sondern auch, wo sie verarbeitet werden, welche Rechtsrahmen gelten und welche öffentlichen oder privaten Stellen Zugriff erzwingen könnten.
In vielen Unternehmen wird Datensouveränität als Häkchen auf der Compliance-Liste behandelt. Das hält nicht lange. Souveränität muss durchsetzbar sein. Dafür braucht es ein klares Bild der Datenflüsse, bewusste Entscheidungen über die Verarbeitung und Kontrollen, die auch unter Druck funktionieren: beim Anbieterwechsel, bei internationalem Wachstum, unter dem Druck eines Sicherheitsvorfalls und bei rechtlichen Anfragen.
Kernbegriffe: Souveränität, Residenz, Lokalisierung und Kontrolle
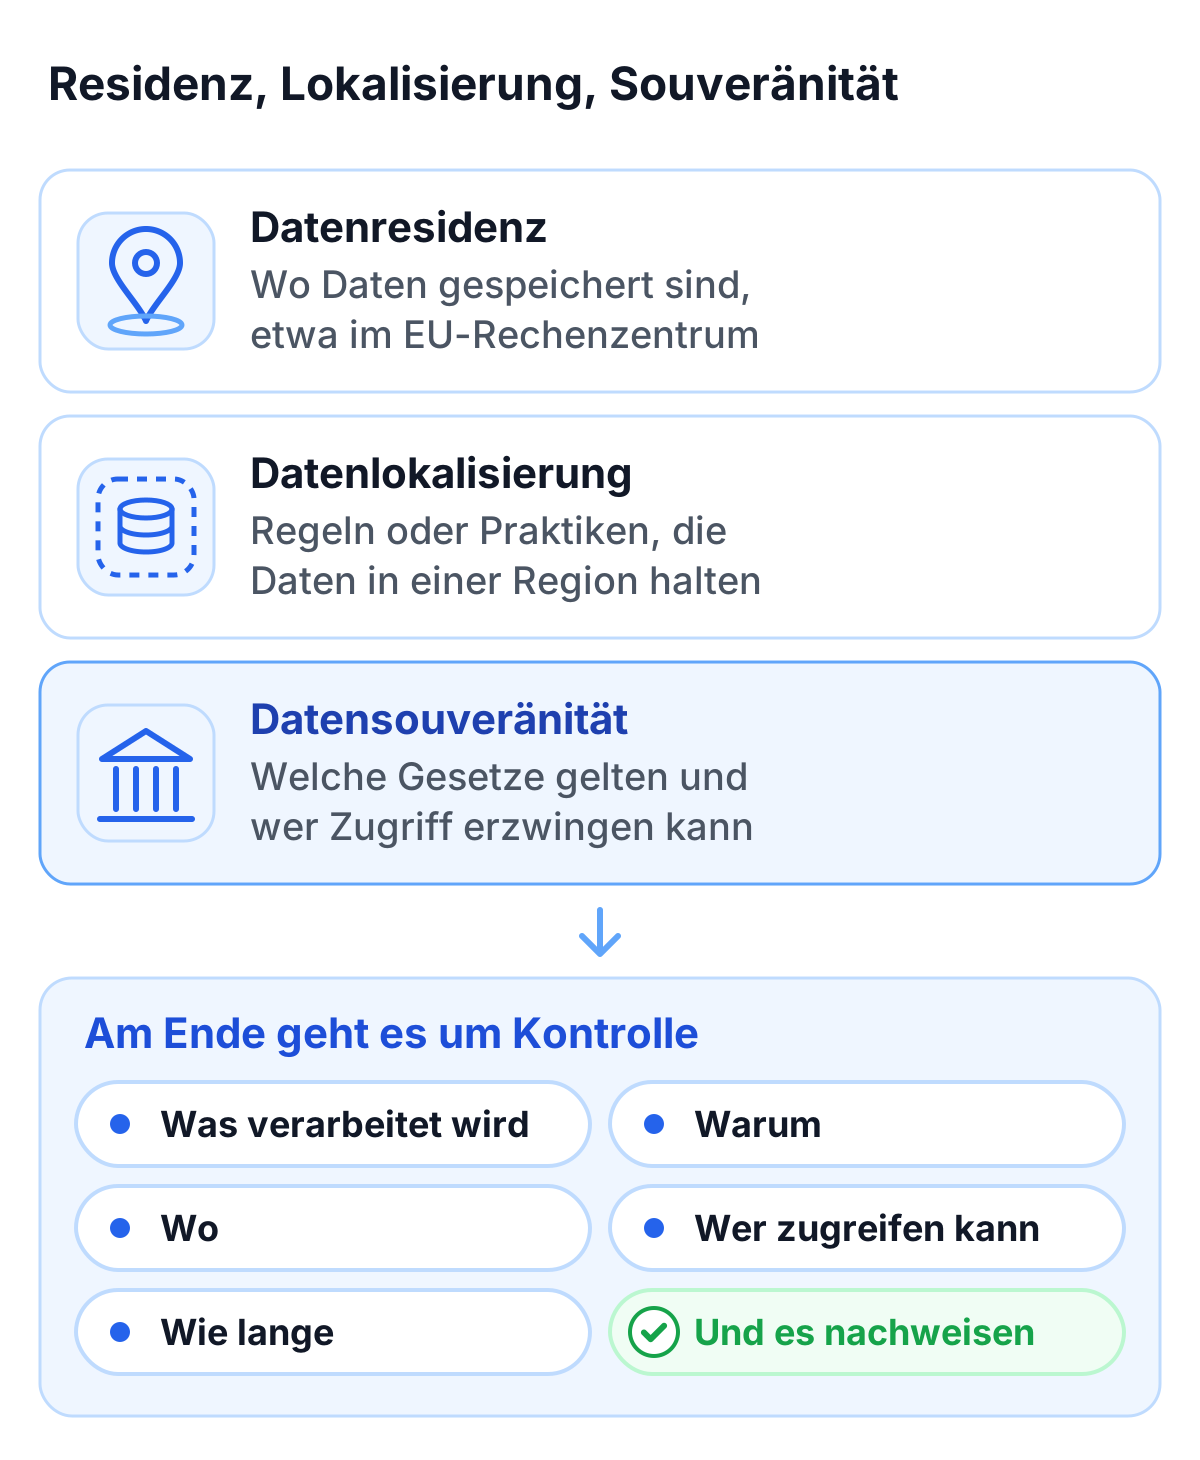
Datensouveränität wird oft zusammen mit Datenresidenz und Datenlokalisierung diskutiert. Obwohl verwandt, beschreiben diese Begriffe unterschiedliche Anforderungen und erfordern damit unterschiedliche Kontrollen.
Datenresidenz beschreibt, wo Daten gespeichert sind, etwa im EU-Rechenzentrum, im eigenen Rechenzentrum oder in einem bestimmten Land. Datenlokalisierung ist die Praxis oder Anforderung, bestimmte Datenkategorien innerhalb der physischen oder operativen Grenzen einer Rechtsordnung zu halten. Datensouveränität meint rechtliche Hoheit und Pflichten: regulatorische Erwartungen, rechtmäßige Zugriffsmöglichkeiten sowie die Fähigkeit, Compliance und Governance nachzuweisen.
Souveränität hängt daher an einem zentralen Prinzip: Kontrolle. Kontrolle heißt, festzulegen, was verarbeitet wird, warum, wo, von wem, wie lange, und diese Aussagen nachweisbar zu machen. Ohne diese Kontrolle wird „EU-Hosting“ schnell zum Marketingbegriff statt zu einer tragfähigen Position für Compliance und Sicherheit.
Warum Datensouveränität in realen Systemen zählt
Datensouveränität wird wichtiger, weil digitale Dienste zugleich verteilter und stärker reguliert werden. Unternehmen arbeiten grenzüberschreitend, nutzen Cloud-Infrastruktur, binden viele Dienstleister ein und setzen Sicherheitswerkzeuge an kritischen Stellen der Nutzerinteraktion ein. Jede Abhängigkeit vergrößert die rechtliche und technische Angriffsfläche der Daten.
Souveränität ist für den Datenschutz wichtig, weil Nutzer und Aufsichtsbehörden vorhersehbare rechtliche Schutzstandards erwarten. Sie ist für die Sicherheit relevant, weil Angreifer keine Grenzen respektieren, Incident Response und Forensik aber sehr wohl an rechtliche Grenzen gebunden sind. Sie ist für den Betrieb wichtig, weil Verfügbarkeit und Resilienz von Architekturentscheidungen abhängen, die regionalen Vorgaben unterliegen können. Und sie ist ein Vertrauensfaktor, da Endnutzer zunehmend nicht nur Funktionen bewerten, sondern auch, wie ein Dienst mit Daten umgeht.
Die praktische Konsequenz: Datensouveränität gehört in die Anforderungen an das Design. Wenn sie nicht früh eingeplant wird, taucht sie später als teures Nachbesserungsprojekt wieder auf, häufig ausgelöst durch Audits, Anbieterprüfungen oder Sicherheitsvorfälle.
Datensouveränität im Kontext des Datenschutzes
Datenschutzgesetze und branchenspezifische Vorschriften definieren Pflichten zu Zweckbindung, Datenminimierung, Transparenz, Aufbewahrung und Sicherheit. Datensouveränität berührt diese Pflichten, weil sie festlegt, welcher Rechtsrahmen gilt und welche Durchsetzungsmechanismen greifen.
Beispiel: Ein Dienst verarbeitet Zugangsdaten, Zahlungsinformationen oder Gesundheitsdaten. Selbst wenn das Unternehmen außerhalb Europas sitzt, löst die Verarbeitung personenbezogener Daten von EU-Nutzern typischerweise europäische Pflichten aus. Verarbeitet gleichzeitig ein Werkzeug eines Drittanbieters Daten außerhalb der EU, entstehen schnell zusätzliche Pflichten für Transfers und Governance. Die Komplexität steigt, wenn mehrere Rechtsordnungen parallel gelten und die Compliance für alle passen muss statt nur für ein Regelwerk.
Souveränitätsorientierte Compliance ist deshalb eine Frage der Reife der Governance: Datenflüsse müssen nachvollziehbar sein, die Verarbeitung auf das Notwendige begrenzt werden und die Wirksamkeit der Kontrollen belegbar sein. Diese Seite erklärt die Begriffe; sie ist keine Rechtsberatung, kläre die Anwendung auf deinen Fall mit deinem Datenschutzbeauftragten.
Wie man Datensouveränität durchsetzt: praktische Strategien
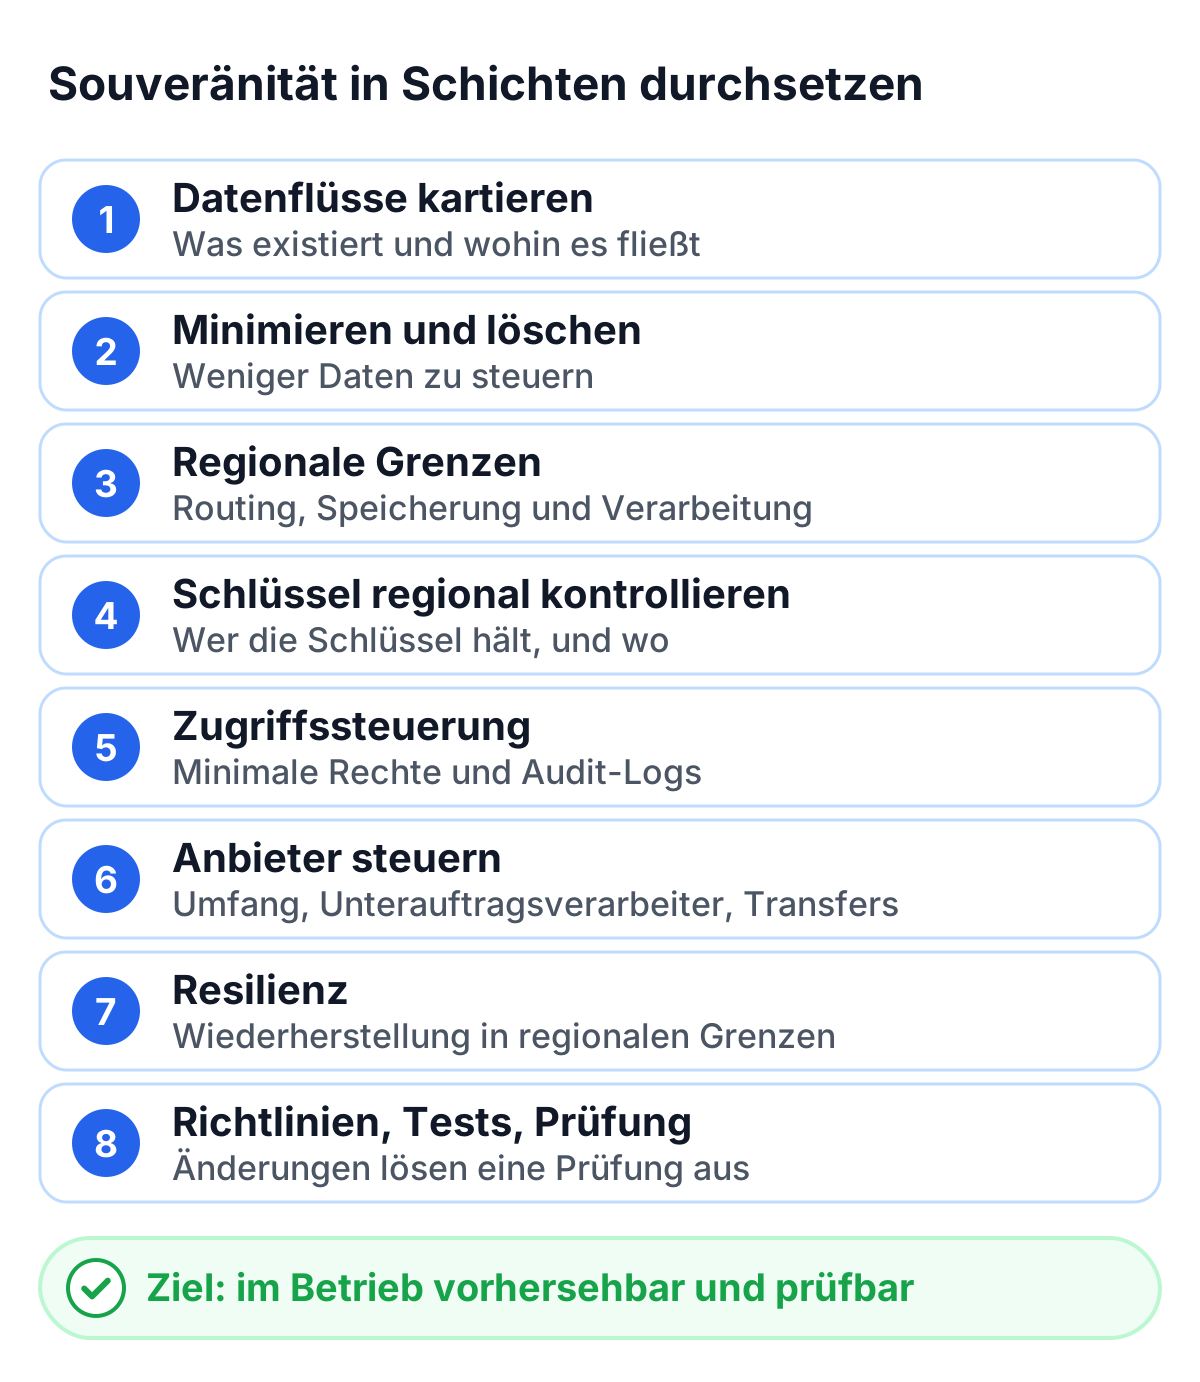
Datensouveränität lässt sich am besten als mehrschichtiges Kontrollsystem umsetzen. Rechtliche Zusagen, technische Maßnahmen und operative Prozesse sollten sich gegenseitig absichern. Ziel ist nicht nur, „auf dem Papier“ compliant zu sein, sondern im laufenden Betrieb vorhersehbar und prüfbar zu bleiben.
1) Datenflüsse kartieren und rechtlich einordnen
Durchsetzung beginnt mit Transparenz. Unternehmen brauchen ein Dateninventar, das zeigt, welche Daten existieren, wo sie entstehen, was sie enthalten und welche Abläufe sie berühren. Eine Tabelle reicht dafür nicht: Es braucht ein gepflegtes Bild davon, wie Daten durch Systeme und Anbieter fließen. Fehlt diese Karte, wird Souveränität vermutet statt durchgesetzt.
Hilfreich ist, Datenkategorien mit rechtlichen Pflichten und Risikostufen zu verknüpfen. Personenbezogene Daten, Anmeldesignale, Zahlungsmetadaten und Sicherheitstelemetrie haben nicht dieselbe Bedeutung für Compliance oder Datenpannen. Wer sie gleich behandelt, sammelt oft zu viel und kontrolliert gleichzeitig zu wenig.
2) Erhebung minimieren und Aufbewahrung begrenzen
Souveränität ist leichter durchsetzbar, wenn weniger Daten zu steuern sind. Datenminimierung reduziert den Bedarf an Transfers, verringert die Folgen einer Datenpanne und macht Verarbeitungsentscheidungen besser verteidigbar. Eine geregelte Aufbewahrung ist genauso wichtig: Nicht gespeicherte Daten können später weder kompromittiert noch durch Fehlkonfiguration offengelegt oder rechtlich herausverlangt werden.
Minimierung bedeutet nicht, auf notwendige Sicherheitstelemetrie zu verzichten. Es heißt, gezielt die richtigen Signale für klar definierte Zwecke zu erheben und sie nach Wegfall des Zwecks konsequent zu löschen.
3) Regionale Verarbeitungsgrenzen in der Architektur festlegen
Viele Verstöße gegen die Souveränität entstehen unbeabsichtigt durch die Architektur. Daten können lokal gespeichert, aber über zentrale Analytics, Logging-Pipelines oder APIs von Anbietern in anderen Regionen verarbeitet werden. Wirksame Durchsetzung braucht klare Grenzen: regionales Routing, regionale Speicherung, regionale Verarbeitung. Das gilt auch für „Hintergrunddaten“ wie Logs, Rate-Limit-Telemetrie und Signale zur Betrugserkennung.
Ein praxistaugliches Muster ist die Trennung nach Rechtsordnung: regionsspezifische Endpunkte, regionsgebundene Datenbanken und passende Observability-Stacks. Wenn eine globale Auswertung nötig ist, sollten bevorzugt aggregierte oder anonymisierte Signale genutzt werden, damit keine personenbezogenen Daten über Grenzen fließen.
4) Kryptografische Kontrolle in der Zielrechtsordnung halten
Verschlüsselung ist nicht nur Sicherheit, sondern auch eine Kontrolle darüber, wer zugreifen kann. Starke Verschlüsselung sorgt dafür, dass replizierte oder abgefangene Daten ohne autorisierte Schlüssel unbrauchbar bleiben. Die zentrale Frage lautet: Wer kontrolliert die Schlüssel, wo werden sie gehalten und unter welchen Bedingungen sind sie zugänglich?
Souveränitätsorientierte Designs zielen typischerweise auf regional kontrolliertes Schlüsselmanagement und stark eingeschränkten administrativen Zugriff. Das ist besonders relevant bei Managed Services, bei denen ohne klare vertragliche und technische Regelungen schnell unklar wird, wo die Kontrolle des Anbieters endet und die des Kunden beginnt.
5) Strenge Zugriffssteuerung und Prüfbarkeit umsetzen
Wenn Souveränität rechtliche Hoheit ist, dann zeigt sie sich im Alltag beim Zugriff. Notwendig sind rollenbasierte Zugriffssteuerung, minimale Berechtigungen und starke Authentifizierung für administrative Aktionen. Ebenso wichtig sind manipulationssichere Audit-Logs für sensible Zugriffe und Verarbeitungsereignisse, abgestimmt auf Aufbewahrung und den Bedarf der Incident Response.
Prüfbarkeit trennt „wir glauben, compliant zu sein“ von „wir können Compliance nachweisen“.
6) Grenzüberschreitende Transfers und Abhängigkeiten von Anbietern steuern
Drittanbieter werden leicht zu stillen Datenverarbeitern. Durchsetzung verlangt Prüfungen entlang der tatsächlichen Datenflüsse, nicht nur allgemeine Fragebögen. Ein Anbieter kann „allgemein compliant“ sein und trotzdem in einer konkreten Implementierung Probleme mit Transfers verursachen.
Praktische Maßnahmen: den Umfang des Anbieters begrenzen, transparente Regeln für Unterauftragsverarbeiter verlangen, die verarbeitbaren Datenkategorien einschränken und nötige Transfermechanismen sauber dokumentieren. Wo möglich, sind Anbieter, die Daten in der EU verarbeiten, für EU-Dienste der stabilere Weg, mit weniger Transfers und einheitlicherer Governance.
7) Operative Resilienz als Teil von Souveränität behandeln
Souveränität ist nicht nur Rechtskonformität. Sie bedeutet auch, kritische Dienste unter regionalen Vorgaben verfügbar und kontrollierbar zu halten. Disaster-Recovery- und Business-Continuity-Strategien sollten regionale Datengrenzen respektieren. Replikationskonzepte sollten so gebaut sein, dass Resilienz nicht zur versteckten Transferroute wird.
8) Souveränität über Richtlinien, Tests und Überprüfungen verankern
Governance scheitert oft daran, dass Richtlinien einmal geschrieben und nie aktualisiert werden. Durchsetzung braucht Change Management: Neue Funktionen, neue Analytics-Werkzeuge, neue Sicherheitsanbieter und neue Regionen sollten eine Überprüfung auslösen. Sicherheitstests und Datenschutz-Folgenabschätzungen sollten Fragen zur Souveränität enthalten: Welche Daten entstehen, wohin fließen sie, wer greift zu, wie lange bleiben sie erhalten?
Das versteckte Souveränitätsrisiko: Sicherheitsschichten von Drittanbietern auf kritischen Nutzerwegen
Ein häufiger blinder Fleck in Souveränitätsprogrammen ist genau die Sicherheitsschicht, die dem Endnutzer am nächsten ist. Anmeldeschutz, Betrugserkennung und Bot-Abwehr laufen auf Login, Registrierung, Passwort-Reset, Checkout und wichtigen Formularen. Diese Abläufe bündeln besonders sensible Interaktionen und erzeugen je nach Kontext personenbezogene Signale.
Daraus entsteht ein echter Zielkonflikt: Unternehmen müssen diese Abläufe vor Automatisierung schützen, gleichzeitig können die Schutzwerkzeuge selbst den Verarbeitungsumfang ausdehnen. Wenn CAPTCHA- oder Bot-Dienste stark auf Tracking setzen, breit Fingerprints erheben oder grenzüberschreitend verarbeiten, entstehen Souveränitätsprobleme genau dort, wo die meiste Vorhersehbarkeit gebraucht wird. Wie das bei zwei verbreiteten Diensten aussieht, zeigen die Analysen zu reCAPTCHA DSGVO und hCaptcha DSGVO.
Ein souveränitätskonformer Ansatz verzichtet nicht auf Bot-Schutz. Er bringt ihn in Einklang mit den Prinzipien der Souveränität: Zweckbindung, Minimierung, regionale Verarbeitung und klare Governance.
Warum ein datensouveränes CAPTCHA für die Cybersicherheit zählt
Credential Stuffing, automatisch angelegte Konten, Scraping und Spam-Kampagnen zielen auf genau die Endpunkte, die Compliance-Programme besonders schützen wollen. Wenn Bot-Traffic Erfolg hat, entstehen Sicherheitsvorfälle, Datenschutzschäden und Betriebsstörungen. Das Abwehrmittel (CAPTCHA oder vergleichbar) ist damit ein grundlegender Teil der Sicherheitsarchitektur.
Die Souveränitätsfrage lautet: Lässt sich diese Maßnahme einsetzen, ohne ein unverhältnismäßiges Datenrisiko zu schaffen? Eine Maßnahme sollte nicht ein Problem lösen und dabei ein anderes erzeugen. Mit einem datensouveränen CAPTCHA stützen sich Sicherheit und Compliance gegenseitig: Wirksamer Bot-Schutz senkt das Risiko von Datenpannen, die Verarbeitung in der EU und ein sorgfältiger Umgang mit Daten halten die rechtliche Lage einfach.
TrustCaptcha: datensouveräner Bot-Schutz
TrustCaptcha ist als unsichtbare CAPTCHA-Alternative ohne Nutzerinteraktion konzipiert. Es schützt Formulare, Logins und Transaktionen vor automatisiertem Missbrauch, ohne Rätsel oder lästige Aufgaben; das Widget startet von selbst. Das hilft Sicherheit und Nutzererlebnis, und es hilft der Souveränität: Je weniger invasiv und dauerhaft ein Mechanismus ist, desto leichter passt er zu den Anforderungen an Minimierung und Governance.
Für die Datensouveränität zählen ein paar einfache Fakten. TrustCaptcha setzt keine Cookies, verarbeitet Daten in EU-Rechenzentren und schließt mit jedem Kunden einen Auftragsverarbeitungsvertrag (AVV). Das Unternehmen dahinter, die Trustcaptcha GmbH, sitzt in München. Bei einer Sicherheitsfunktion, die einen großen Teil deiner Nutzer berührt, fallen damit Transfers ins Ausland weg. Unser DSGVO-konformes CAPTCHA setzt diese Punkte um, und der TrustCaptcha DSGVO-Leitfaden liefert die Details für Datenschutzbeauftragte.
Einen Vergleich europäischer Anbieter findest du unter EU CAPTCHA.
TrustCaptcha hat einen klaren Zweck: zu entscheiden, ob eine Interaktion wahrscheinlich menschlich oder automatisiert ist, und Missbrauch zu verringern, während möglichst wenig Daten anfallen.
Praktischer Vergleich: was sich ändert, wenn Souveränität das Ziel ist
| Kriterium | Klassisches CAPTCHA mit Aufgabe | „Unsichtbares“ CAPTCHA mit viel Tracking | TrustCaptcha |
|---|---|---|---|
| Nutzererlebnis | Reibung, Rätsel, Abbrüche | Häufig wenig Reibung | Keine Interaktion, keine Rätsel |
| Umgang mit Daten | Unterschiedlich, teils breit | Oft breit, dauerhaft, identitätsnah | Zweckgebundene, minimierte Sicherheitssignale |
| Transfers | Abhängig von der Region des Anbieters | Häufig mit grenzüberschreitender Verarbeitung | Verarbeitung in EU-Rechenzentren |
| Sicherheit | Umgehbar, teuer für Nutzer | Nützlich, aber oft mit Datenschutzrisiken | Starke Bot-Abwehr mit Governance-freundlichem Design |
In der Praxis heißt das: Wenn ein Souveränitätsprogramm regionale Kontrolle und Minimierung verlangt, ist TrustCaptcha eine Sicherheitsschicht, die mit diesen Anforderungen arbeitet statt gegen sie.
Datensouveränität mit TrustCaptcha in deiner Architektur umsetzen
In Umgebungen, die auf Souveränität achten, sollte Bot-Schutz eine gezielte Kontrolle sein und keine Überwachung der ganzen Website. TrustCaptcha unterstützt das, indem der Schutz dort sitzt, wo er zählt: Anmelde-Endpunkte, Kontowiederherstellung, Registrierung, Checkout und riskante Formulare. So sinkt die Menge verarbeiteter Signale, während der Sicherheitsnutzen steigt.
Aus Governance-Sicht geht es um Konsistenz: Was deine Datenschutzdokumentation über den Bot-Schutz sagt (Rolle, grobe Datenkategorien, Zweck und Aufbewahrung), sollte mit dem übereinstimmen, was im Betrieb läuft, und deine internen Verzeichnisse sollten dasselbe sagen. Den Wortlaut klärst du mit deinem Datenschutzbeauftragten; der TrustCaptcha DSGVO-Leitfaden nennt die Fakten für TrustCaptcha.
Aus Sicht der Cybersicherheit geht es um Resilienz: Bot-Schutz sollte in Monitoring, Rate Limiting, Missbrauchsanalysen und Incident Response eingebunden sein. Eine souveränitätskonforme Maßnahme bleibt eine Sicherheitsmaßnahme, die verwertbare Ergebnisse liefert, ohne unnötige Datenspuren zu hinterlassen.
Checkliste zur Durchsetzung von Datensouveränität (praktische, prüfbare Kontrollen)
Ein Souveränitätsprogramm ist am stärksten, wenn es messbar ist. Folgende Kontrollbereiche sind in Audits besonders relevant und im Betrieb wirksam:
- Verarbeitungsorte und Unterauftragsverarbeitung für jede externe Abhängigkeit auf kritischen Nutzerwegen dokumentieren.
- Aufbewahrungsfristen nach betrieblichem Bedarf festlegen und automatische Löschung umsetzen.
- Verschlüsselung bei der Übertragung sowie die Verwaltung kryptografischer Schlüssel für sensible Abläufe sicherstellen.
- Strenge administrative Zugriffskontrollen mit Audit-Logs und prüfbaren Nachweisen etablieren.
- Regionale Grenzen in Observability-Pipelines (Logs, Metriken, Traces) prüfen, um unbeabsichtigte Transfers zu vermeiden.
- Konfigurationen regelmäßig neu bewerten, wenn Funktionen, Regionen oder Rechtslage sich ändern.
Nächste Schritte
Wenn Datensouveränität für dein Unternehmen zählt, behandle Bot-Schutz als Teil deiner Souveränitätsgrenze. TrustCaptcha schützt kritische Nutzerwege ohne Rätsel, setzt keine Cookies und verarbeitet Daten in EU-Rechenzentren, dieser Teil deiner Systeme bringt also keine Transfers mit sich.
Jeder Tarif beginnt mit einer 14-tägigen kostenlosen Testphase, und bei Fragen zu deinem Setup kannst du uns kontaktieren.