

TrustCaptcha und DSGVO-Compliance
TrustCaptcha schützt Formulare, Logins und digitale Dienste vor automatisiertem Missbrauch und ist auf die DSGVO ausgelegt: keine Cookies, Verarbeitung in EU-Rechenzentren und ein AVV für jeden Kunden. Auf dieser Seite erklären wir, wie wir die DSGVO-Anforderungen umsetzen, was wir verarbeiten, welche Kontrollen wir anbieten und welche Punkte meist auf deiner Seite liegen.
Für Bot-Schutz läuft DSGVO-Compliance auf die Grundlagen hinaus: klarer Zweck, passende Rechtsgrundlage, Transparenz, Datenminimierung, Sicherheit, saubere Aufbewahrungsfristen und ein stimmiger Vertrag. Ob sich Google reCAPTCHA DSGVO-konform einsetzen lässt, klären wir in einem eigenen Artikel.
Was TrustCaptcha macht
TrustCaptcha unterscheidet Menschen von Bots. Der Browser des Besuchers löst eine Proof-of-Work-Aufgabe, die mit dem Risiko der Anfrage schwerer wird, und ab dem Solo-Tarif bekommt jede Interaktion zusätzlich einen Bot-Score von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot). Dafür nutzen wir technische und verhaltensbezogene Signale, um typische Muster von automatisiertem Traffic zu erkennen, z. B. Credential Stuffing, Scraping, Spam und ähnliche Formen von Missbrauch.
Wir bauen TrustCaptcha so, dass das Datenschutzrisiko niedrig bleibt, ohne die Sicherheit zu schwächen. So kannst du kritische Abläufe schützen, ohne auf Tracking angewiesen zu sein. (Art. 5 Abs. 1 lit. c DSGVO)
Wann gilt die DSGVO bei einem CAPTCHA?
Ein CAPTCHA kann personenbezogene Daten betreffen, wenn die verarbeiteten Informationen sich auf eine identifizierte oder identifizierbare Person beziehen, direkt oder indirekt. Im Web-Kontext können bestimmte technische Kennungen und Ereignisdaten je nach Situation als personenbezogen gelten.
Deshalb behandeln wir TrustCaptcha grundsätzlich als DSGVO-relevant und liefern die Kontrollen und Dokumentation, die du für einen konformen Einsatz typischerweise brauchst.
Rollen und Verantwortlichkeiten
Verantwortlicher und Auftragsverarbeiter
In den meisten Setups gilt:
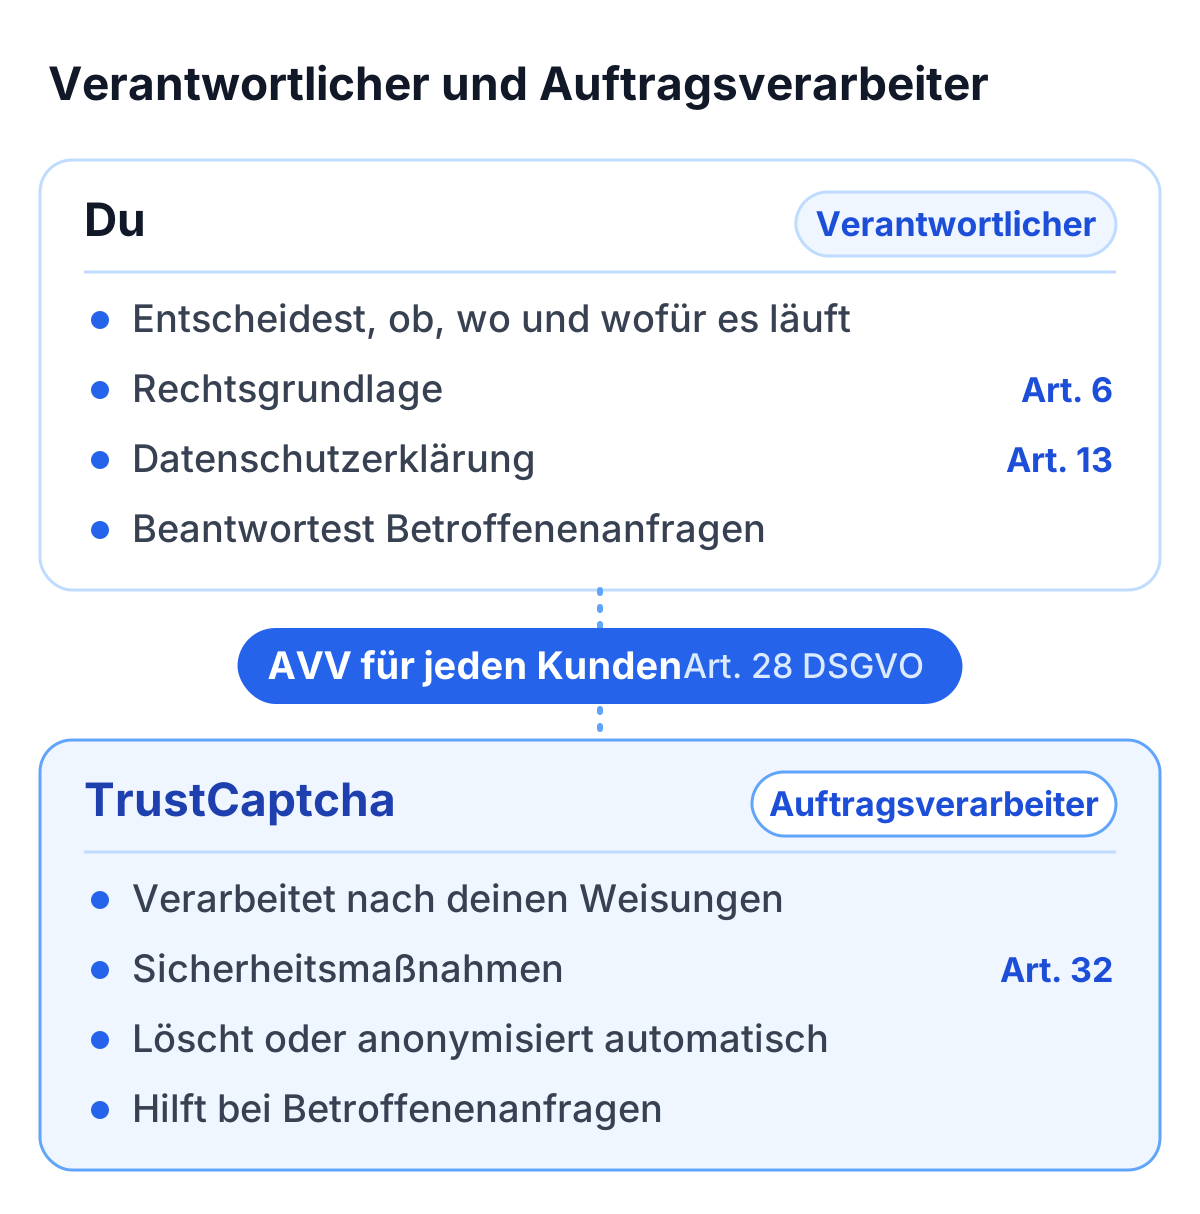
- Du entscheidest, ob du TrustCaptcha nutzt, wo es läuft und wofür (Sicherheit, Spam-Schutz, Integrität des Dienstes). Damit bist du für diese Entscheidung in der Regel der Verantwortliche.
- Wir (TrustCaptcha) verarbeiten bestimmte Daten, um die Bot-Schutz-Funktion bereitzustellen. Dabei sind wir in der Regel Auftragsverarbeiter und handeln nach deinen Weisungen, so wie es im Auftragsverarbeitungsvertrag (AVV) beschrieben ist. (Art. 28 DSGVO)
Was das praktisch heißt
- Auf deiner Seite liegen die Rechtsgrundlage, deine Datenschutzhinweise und die Einordnung von TrustCaptcha in dein Gesamtkonzept.
- Wir liefern die Zusagen als Auftragsverarbeiter, Sicherheitsmaßnahmen, den Aufbewahrungsansatz und die Unterstützungspflichten über den AVV und unsere operativen Kontrollen.
Welche Daten TrustCaptcha verarbeitet
TrustCaptcha setzt keine eigenen Cookies und erstellt keine Tracking-Profile über Websites hinweg. Wir konzentrieren uns auf Signale, die für die Sicherheitsentscheidung nötig sind: „Ist das wahrscheinlich ein Mensch oder eher automatisierter Missbrauch?“
Je nach Konfiguration und Umgebung können u. a. folgende Kategorien verarbeitet werden:
- Verbindungs- und Anfragedaten: IP-Adresse, Zeitstempel, Header-/Referrer-Informationen
- Geräte- und Browserdaten: Eigenschaften von Gerät/Browser, die für Bot-Erkennung nötig sind
- Interaktionssignale: Verhaltensindikatoren wie Klickmuster oder Mausbewegungen, die Automatisierung erkennen helfen
- Wiederholungs-/Häufungssignale: Daten, um Angriffsmuster zu erkennen, z. B. viele gestartete CAPTCHAs in kurzer Zeit
Unser Ziel: zweckgebunden (nur Bot-Schutz) und datenminimiert (nur so viel wie nötig). (Art. 5 Abs. 1 lit. b und lit. c DSGVO)
Zweckbindung und Datenminimierung
Die DSGVO erwartet, dass Daten für klare Zwecke erhoben werden und nur das verarbeitet wird, was wirklich nötig ist. Genau daran orientieren wir uns:
- Ein klarer Zweck: automatisierten Missbrauch verhindern und die Verfügbarkeit des Dienstes schützen (Art. 5 Abs. 1 lit. b DSGVO)
- Keine „Nebenverwertung“: Wir nutzen die Eingangsdaten von TrustCaptcha nicht, um Werbe-Zielgruppen oder fremde Analyseprofile zu bauen (Art. 5 Abs. 1 lit. b DSGVO)
- Minimierung: Wir vermeiden unnötige, dauerhafte Kennungen und speichern nicht mehr als erforderlich (Art. 5 Abs. 1 lit. c DSGVO)
Hinweis zur Datenminimierung: TrustCaptcha läuft nur auf Endpunkten, die Schutz brauchen (Login, Passwort-Reset, Registrierung, Formulare, Checkout), nicht pauschal auf jeder Seite. So bekommst du Schutz dort, wo es zählt, ohne unnötige Datenverarbeitung. (Art. 5 Abs. 1 lit. c DSGVO)
Rechtsgrundlage für die Verarbeitung mit TrustCaptcha
Viele Betreiber stützen Bot-Schutz auf das berechtigte Interesse (Art. 6 Abs. 1 lit. f DSGVO), weil der Schutz von Systemen und Nutzer:innen vor Missbrauch ein Sicherheitszweck ist. Ob das für deinen Einsatz trägt, gehört zu deiner eigenen Prüfung. Dieser Abschnitt ist keine Rechtsberatung; kläre das mit deinem Datenschutzbeauftragten.
Was wir liefern
- Eine klare Beschreibung, was TrustCaptcha macht und wofür es eingesetzt wird
- Die Fakten, die deine Datenschutzhinweise brauchen: Zweck, Datenkategorien, Ort der Verarbeitung und Aufbewahrung
- Kontrollen, die die Auswirkungen für Nutzer:innen gering halten (Minimierung, kurze Aufbewahrung, Sicherheit)
Was typischerweise auf deiner Seite liegt
- Deine Entscheidung zur Rechtsgrundlage (Art. 6 DSGVO)
- Die Erwähnung des CAPTCHAs in der Datenschutzerklärung (Art. 12–13 DSGVO)
- Eine kurze, verständliche Erklärung für Nutzer:innen, dass TrustCaptcha für Sicherheit und Missbrauchsprävention eingesetzt wird (Art. 12–13 DSGVO)
Transparenz: Was in die Datenschutzhinweise gehört
Transparenz ist Pflicht, wenn personenbezogene Daten verarbeitet werden. Wir unterstützen das, indem wir dir praktische Beschreibungen liefern, die du in deine Dokumentation übernehmen kannst. (Art. 12 und 13 DSGVO)
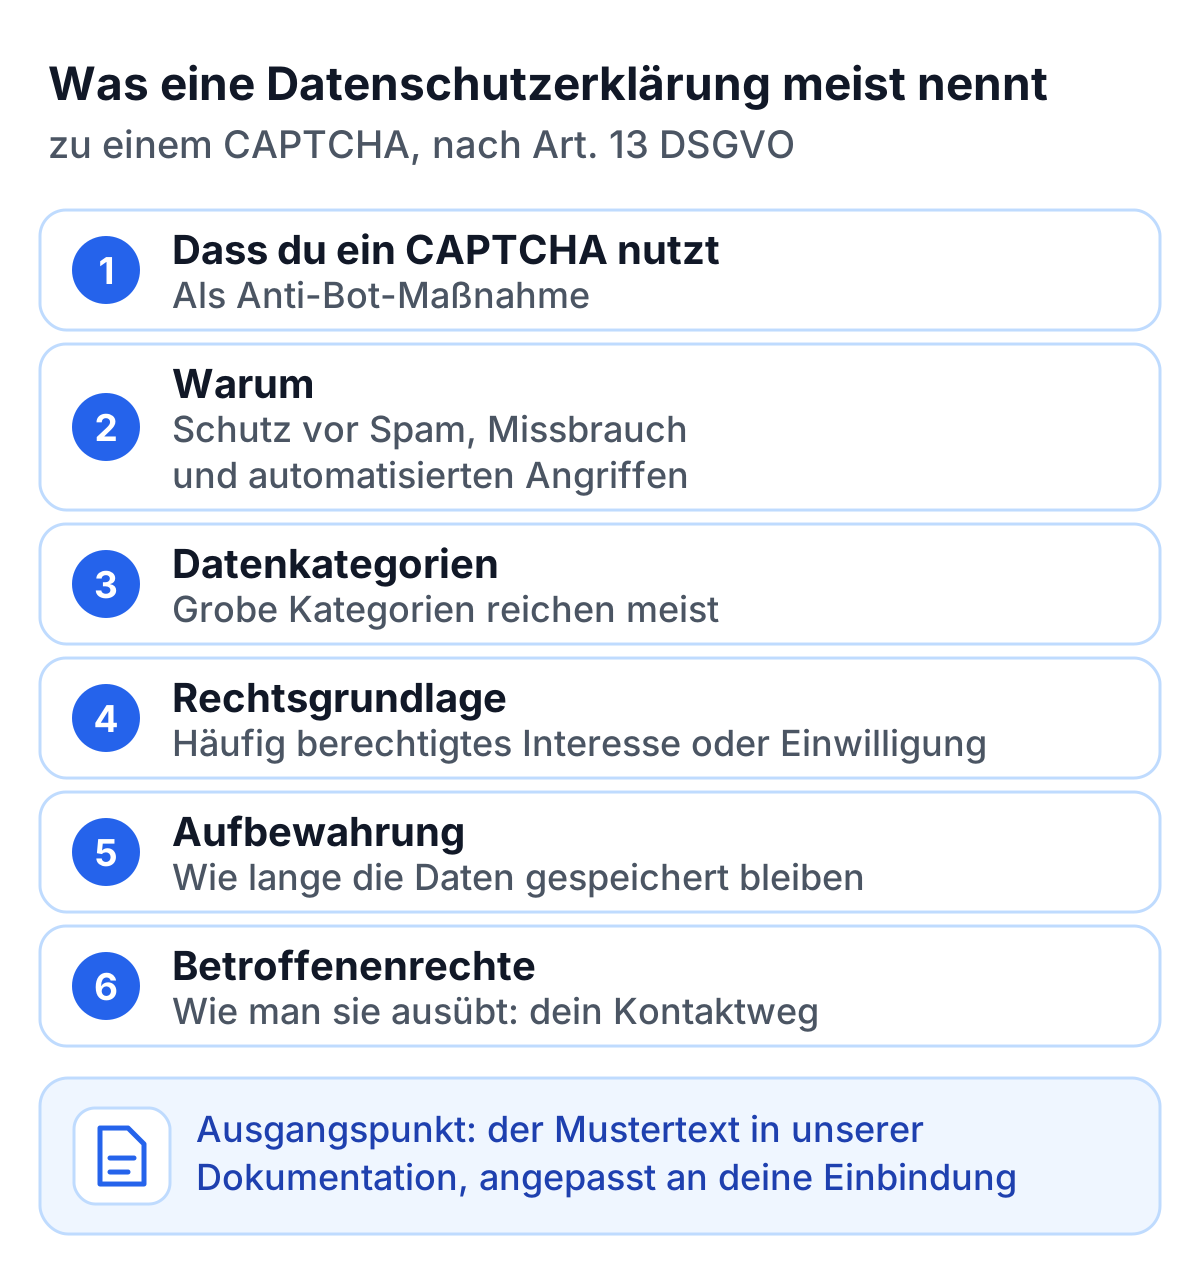
Nach Art. 13 DSGVO nennt eine Datenschutzerklärung zu einem CAPTCHA meist:
- Dass du ein CAPTCHA nutzt (als Anti-Bot-Maßnahme)
- Warum (Schutz vor Spam, Missbrauch und automatisierten Angriffen)
- Welche Datenkategorien grob verarbeitet werden können (grobe Kategorien reichen meist)
- Rechtsgrundlage (häufig berechtigtes Interesse oder Einwilligung) (Art. 6 DSGVO)
- Aufbewahrung (Art. 5 Abs. 1 lit. e DSGVO)
- Wie Betroffenenrechte ausgeübt werden können (dein Kontaktweg) (Art. 12 und Art. 15–21 DSGVO)
Unsere Dokumentation enthält einen Mustertext für den TrustCaptcha-Teil deiner Datenschutzerklärung. Nimm ihn als Ausgangspunkt und pass ihn an deine Einbindung an, kurz und in normaler Sprache. Dieser Abschnitt ist keine Rechtsberatung; kläre die Formulierung mit deinem Datenschutzbeauftragten.
Speicherbegrenzung: Aufbewahrung und Löschung
TrustCaptcha löscht oder anonymisiert Daten automatisch innerhalb eines definierten Aufbewahrungsfensters, damit Informationen nicht länger liegen bleiben, als es für Sicherheit und Fehleranalyse nötig ist. (Art. 5 Abs. 1 lit. e DSGVO)
Unser Ansatz
- Automatisches Aufräumen, ausgerichtet an den Anforderungen des Sicherheitsbetriebs.
- Klare Regeln zur Aufbewahrung, damit nichts ohne Zweck gespeichert bleibt.
Sicherheitsmaßnahmen
Die DSGVO verlangt angemessene technische und organisatorische Maßnahmen. Die Sicherheitskontrollen von TrustCaptcha sind auf die Art des Dienstes und die Risiken der Missbrauchsprävention zugeschnitten. (Art. 32 DSGVO)
Dazu gehören z. B.:
- Verschlüsselung bei der Übertragung (Encryption in transit)
- Zugriffskontrollen, damit nur berechtigte Personen an operative Daten kommen
- Monitoring im Betrieb, um Vorfälle zu erkennen und zu reagieren
- Trennung von Umgebungen und sauberes Change-Management
Details zu Pflichten und Maßnahmen findest du im AVV und in der begleitenden Dokumentation.
Auftragsverarbeitungsvertrag (AVV)
TrustCaptcha stellt jedem Kunden einen formellen AVV bereit, um die Vertragsanforderungen an Auftragsverarbeiter zu erfüllen. (Art. 28 DSGVO) Der AVV deckt typischerweise ab:
- Weisungen und zulässiger Verarbeitungsumfang
- Vertraulichkeitspflichten
- Sicherheitsmaßnahmen
- Regeln und Kontrollen zu Unterauftragsverarbeitern
- Unterstützung bei Betroffenenrechten
- Unterstützung bei Datenschutz-Folgenabschätzungen, wenn relevant
- Rückgabe-/Löschregeln beim Vertragsende
Lege den abgeschlossenen AVV zu deinen Compliance-Unterlagen, sobald TrustCaptcha produktiv läuft.
Unterauftragsverarbeiter und internationale Übermittlungen
Internationale Übermittlungen können den Compliance-Aufwand deutlich erhöhen. Als EU-CAPTCHA vermeidet TrustCaptcha sie: Alle TrustCaptcha-CAPTCHA-Daten werden in Rechenzentren in der EU verarbeitet. (Art. 44–49 DSGVO)
Unterstützung bei Betroffenenrechten
Als Verantwortlicher bist du dafür zuständig, Betroffenenanfragen zu beantworten (Auskunft, Löschung, Widerspruch usw.). Als Auftragsverarbeiter unterstützt TrustCaptcha diese Prozesse wie im AVV beschrieben, inklusive praktischer Hilfe. (Art. 15–17 und Art. 21 DSGVO)
Empfohlene interne Schritte:
- Ein einfaches Verfahren, um zu prüfen, ob TrustCaptcha-Daten betroffen sind
- Anfragen über dein Datenschutz-Team leiten, damit die Bearbeitung einheitlich bleibt
- Die Bearbeitung nachvollziehbar dokumentieren (Audit-Trail)
TrustCaptcha-DSGVO-Checkliste
Konfiguration und Dokumentation
- CAPTCHA ist nur dort aktiv, wo Bot-Schutz nötig ist (z. B. Login, Kontaktformular, Newsletter)
- Zweck ist klar definiert (z. B. Sicherheit / Spam- und Missbrauchsprävention) (Art. 5 Abs. 1 lit. b DSGVO)
- Rechtsgrundlage ist festgelegt (häufig berechtigtes Interesse oder Einwilligung) (Art. 6 DSGVO)
- Entscheidung zur Rechtsgrundlage ist dokumentiert (falls erforderlich)
Transparenz
- Datenschutzhinweise nennen TrustCaptcha, Zweck, Datenkategorien, Rechtsgrundlage und Aufbewahrung (Art. 12–13 DSGVO; Art. 5 Abs. 1 lit. e DSGVO)
- Nutzertexte passen zum echten Setup (keine „Papier-Compliance“)
- Nutzer:innen bekommen genug Infos, um es zu verstehen (z. B. kurzer Hinweis auf der CAPTCHA-Seite) (Art. 12–13 DSGVO)
Verträge
- TrustCaptcha AVV ist abgelegt und auffindbar (Art. 28 DSGVO)
- Infos zu Unterauftragsverarbeitern sind dokumentiert
Nächste Schritte
Auf der Seite von TrustCaptcha decken minimierte Verarbeitung, Sicherheitskontrollen, automatische Löschung, Verarbeitung in EU-Rechenzentren und der AVV die DSGVO ab. Der Rest liegt bei deiner internen Governance: Rechtsgrundlage, transparente Information der Nutzer:innen und konsistente Unterlagen.
Einen kurzen Überblick aus Produktsicht findest du unter DSGVO-konformes CAPTCHA.