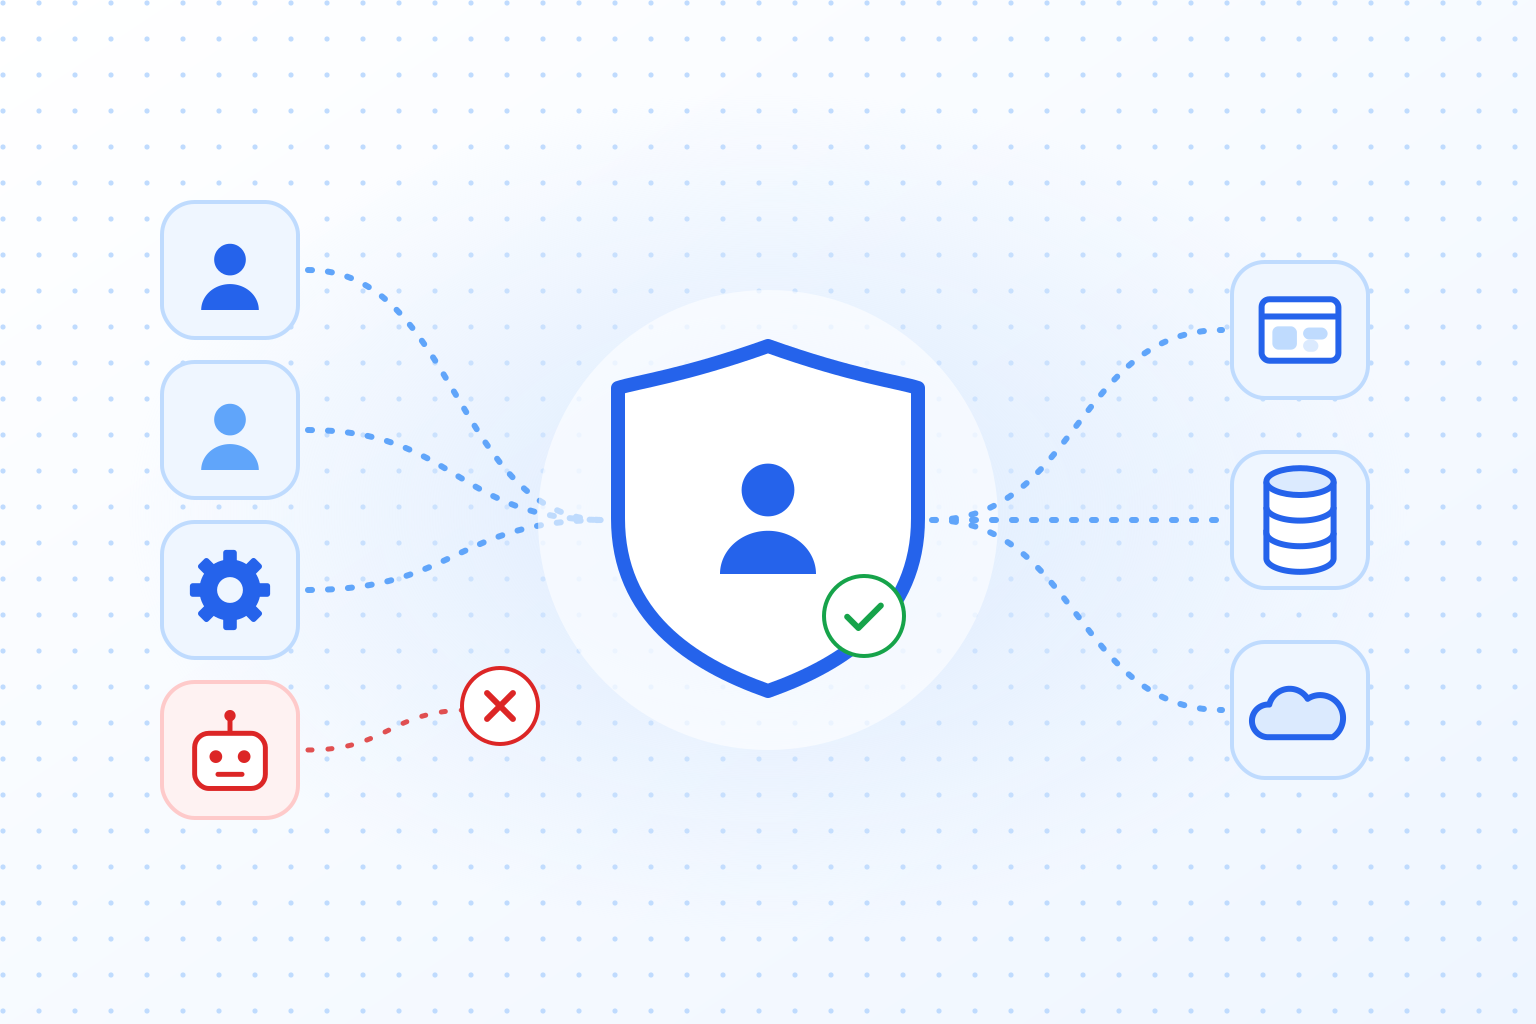
So verhinderst du eine Kontoübernahme
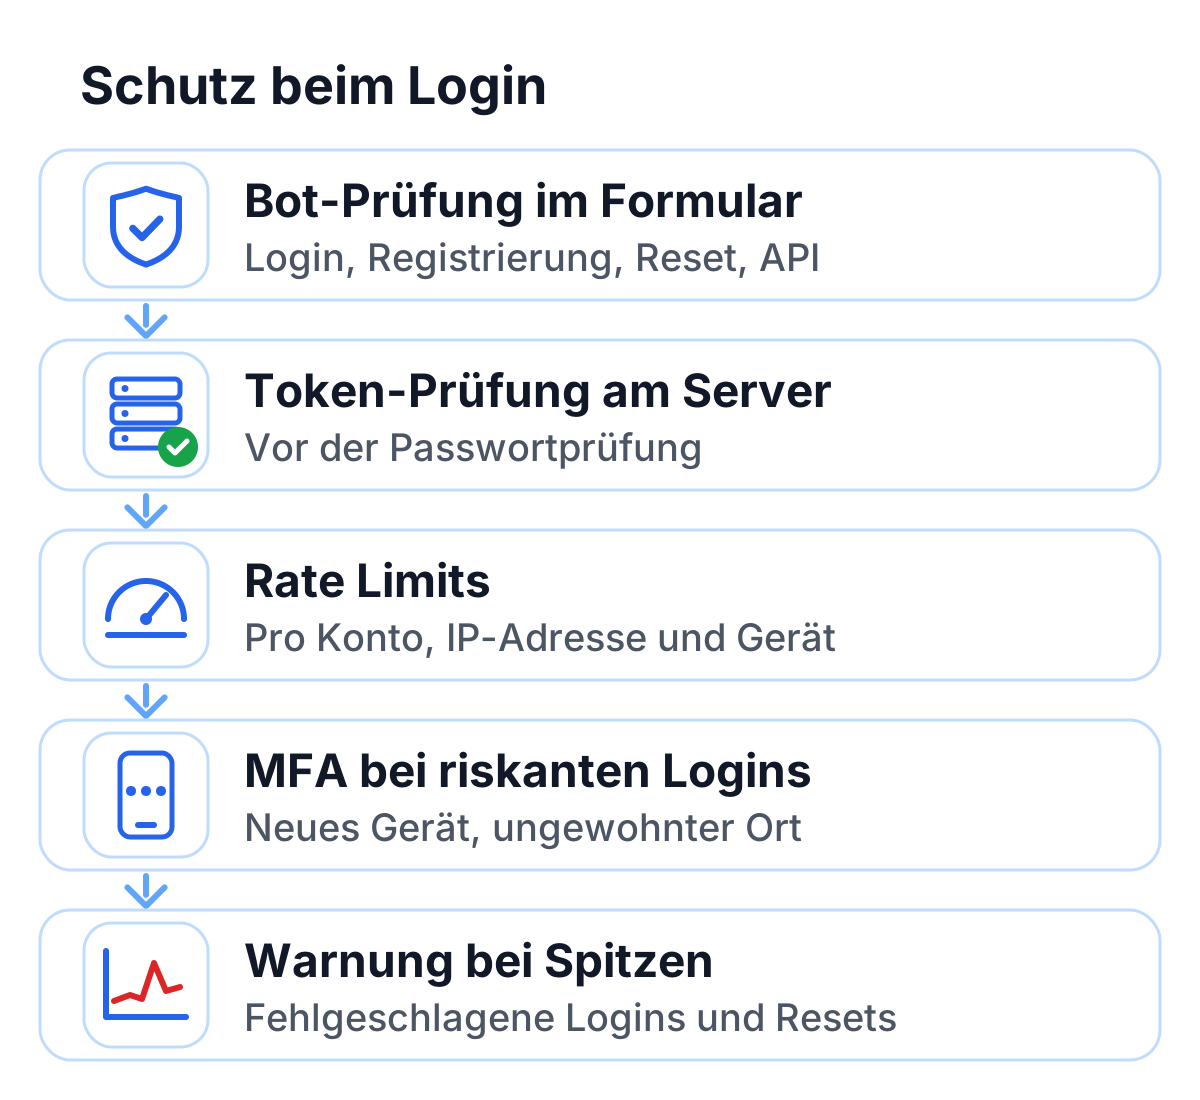
Der Schutz vor Kontoübernahme beginnt vor der Passwortprüfung. Setz eine Bot-Prüfung auf deine Formulare für Login, Registrierung und Passwort-Reset, lass deinen Server sie verifizieren, bevor er Zugangsdaten prüft, und begrenze die Versuche pro Konto und IP-Adresse. MFA für riskante Logins und Warnungen bei ungewöhnlicher Aktivität decken dann die Fälle ab, in denen ein Angreifer das richtige Passwort schon kennt.
Die Maßnahmen in der Reihenfolge, in der ein Login-Versuch auf sie trifft:
- Setz eine Bot-Prüfung auf jedes Formular, das Zugangsdaten annimmt: Login, Registrierung, Passwort-Reset und die Authentifizierungs-Endpunkte deiner API. Ein unsichtbares CAPTCHA macht das ohne zusätzlichen Schritt für deine Nutzer.
- Prüf das Token auf deinem Server und prüf das Passwort erst, wenn das Token gültig ist. Ein Skript, das direkt an deinen Login-Endpunkt sendet, erfährt dann nichts über die Zugangsdaten, die es ausprobiert.
- Begrenze die Versuche pro Konto, IP-Adresse und Gerät. Login-Bots verteilen sich über viele IP-Adressen, deshalb zählen Limits pro Konto genauso viel wie Limits pro IP.
- Verlange MFA, wenn ein Login riskant aussieht: ein neues Gerät, ein ungewöhnlicher Ort oder eine folgenreiche Aktion wie eine geänderte E-Mail-Adresse oder neue Auszahlungsdaten.
- Beobachte fehlgeschlagene Logins und Passwort-Resets und lass dich bei Spitzen warnen. Ein plötzlicher Anstieg ist das deutlichste frühe Zeichen für Credential Stuffing.
Was ist eine Kontoübernahme?
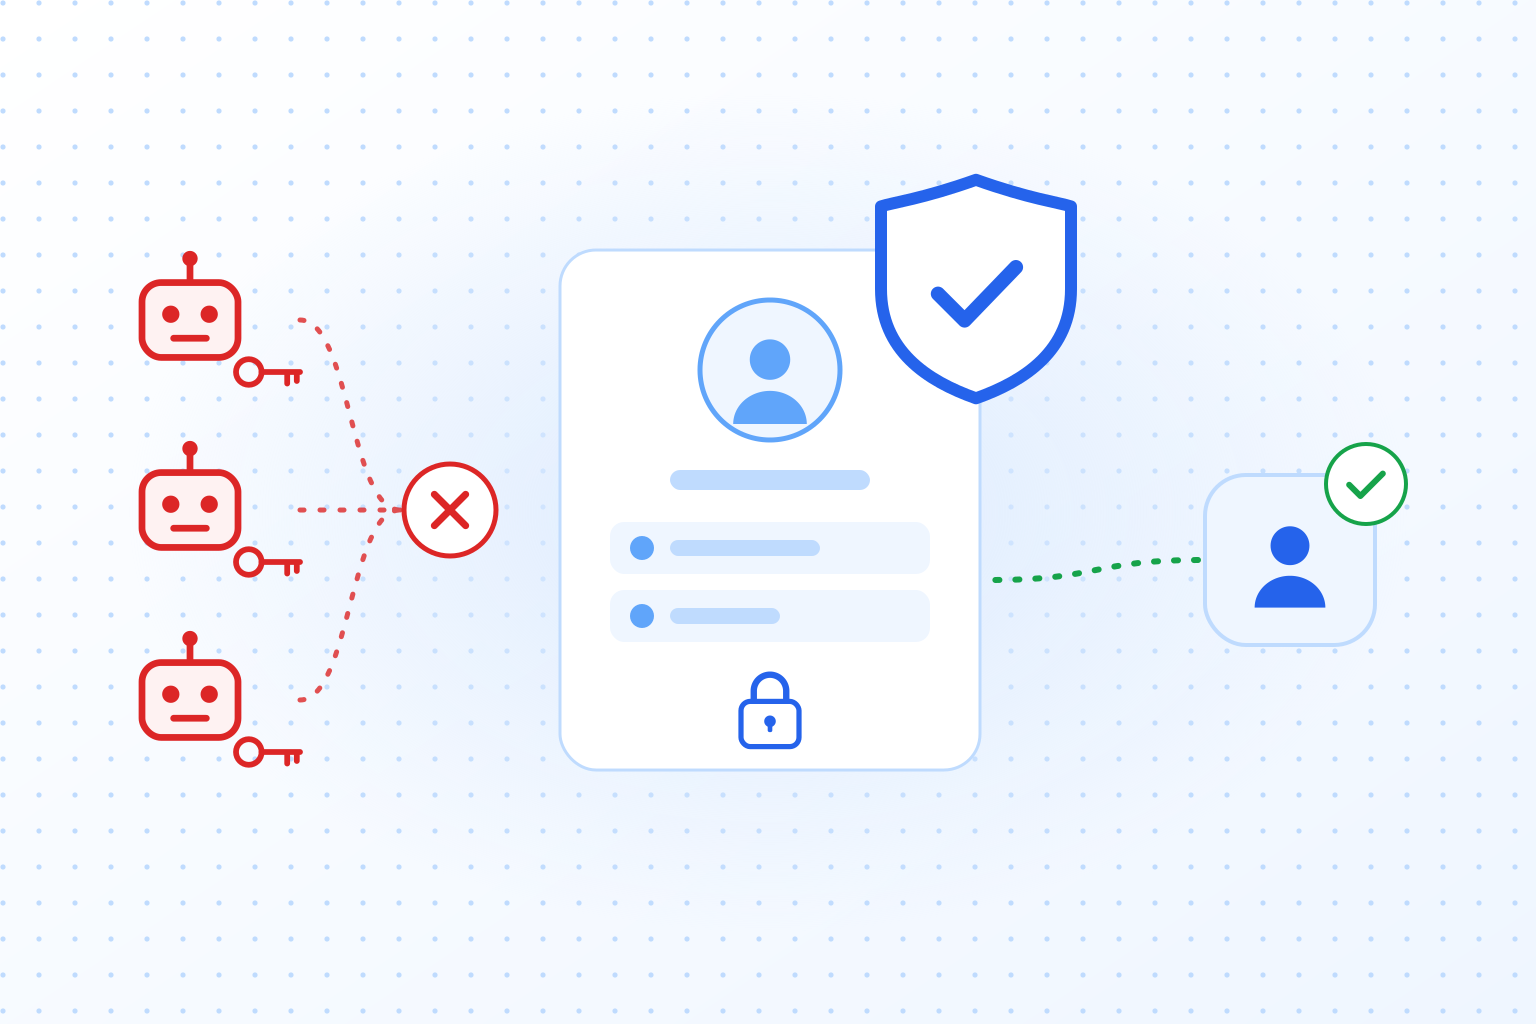
Bei einer Kontoübernahme (Account Takeover, kurz ATO) verschafft sich jemand ohne Berechtigung die Kontrolle über ein legitimes Nutzerkonto. Eine Sicherheitslücke in der Software brauchen Angreifer dafür selten. Sie nutzen gestohlene Zugangsdaten, schwache Authentifizierung und automatisierte Bots, um sich als echte Nutzer auszugeben. Schutz vor Kontoübernahme heißt, genau das am Login zu stoppen, bevor der Angreifer drin ist.
Einmal drin, tätigen Angreifer betrügerische Käufe oder Überweisungen, stehlen persönliche oder finanzielle Daten, ändern Kontoeinstellungen oder nutzen das Konto für weitere Angriffe. Weil all das von einem gültigen Konto ausgeht, übersehen klassische Sicherheitskontrollen es oft.
Billige Automatisierung und geleakte Passwörter haben Account Takeover zu einer der am leichtesten skalierbaren Formen von Cyberkriminalität gemacht, und zu einer der schädlichsten.
Warum es sich lohnt, Kontoübernahmen zu verhindern
Der Schaden wächst mit der Zeit. Die ersten Verluste durch Betrug, Erstattungen und Rückbuchungen sind oft nur der Anfang.
Kunden, die deiner Sicherheit nicht mehr trauen, wandern ab. Ein Vorfall, der öffentlich wird, schadet deinem Ruf, besonders in regulierten Branchen. Und wenn personenbezogene Daten offengelegt werden oder deine Kontrollen als unzureichend gelten, können rechtliche und regulatorische Folgen drohen.
Übernommene Konten lassen sich für weitere Angriffe wiederverwenden. Ein ATO-Vorfall, der nicht sauber aufgearbeitet wird, kommt deshalb gern wieder.
Häufige Angriffsmethoden
| Angriffstyp | Was er tut | Hauptziele | Auswirkungen |
|---|---|---|---|
| Credential Stuffing | Bots testen geleakte Paare aus Benutzername und Passwort in großem Stil | Login-Seiten, APIs | Massenhaft übernommene Konten, Betrug |
| Brute-Force-Angriffe | Probiert automatisch viele Passwortkombinationen aus | Konten mit schwachen Passwörtern | Gesperrte Konten, unbefugter Zugriff |
| Phishing | Bringt Nutzer dazu, ihre Zugangsdaten auf gefälschten Seiten einzugeben | Endnutzer | Gestohlene Zugangsdaten, spätere Übernahmen |
| Malware und Keylogging | Greift Zugangsdaten auf infizierten Geräten ab | Einzelne Nutzer | Unbemerkte, wiederholte Kompromittierung |
| Man-in-the-Middle (MitM) | Fängt den Authentifizierungsverkehr ab | Öffentliche Netzwerke | Übernahme der Sitzung |
Die Maßnahmen und die Rolle von CAPTCHAs
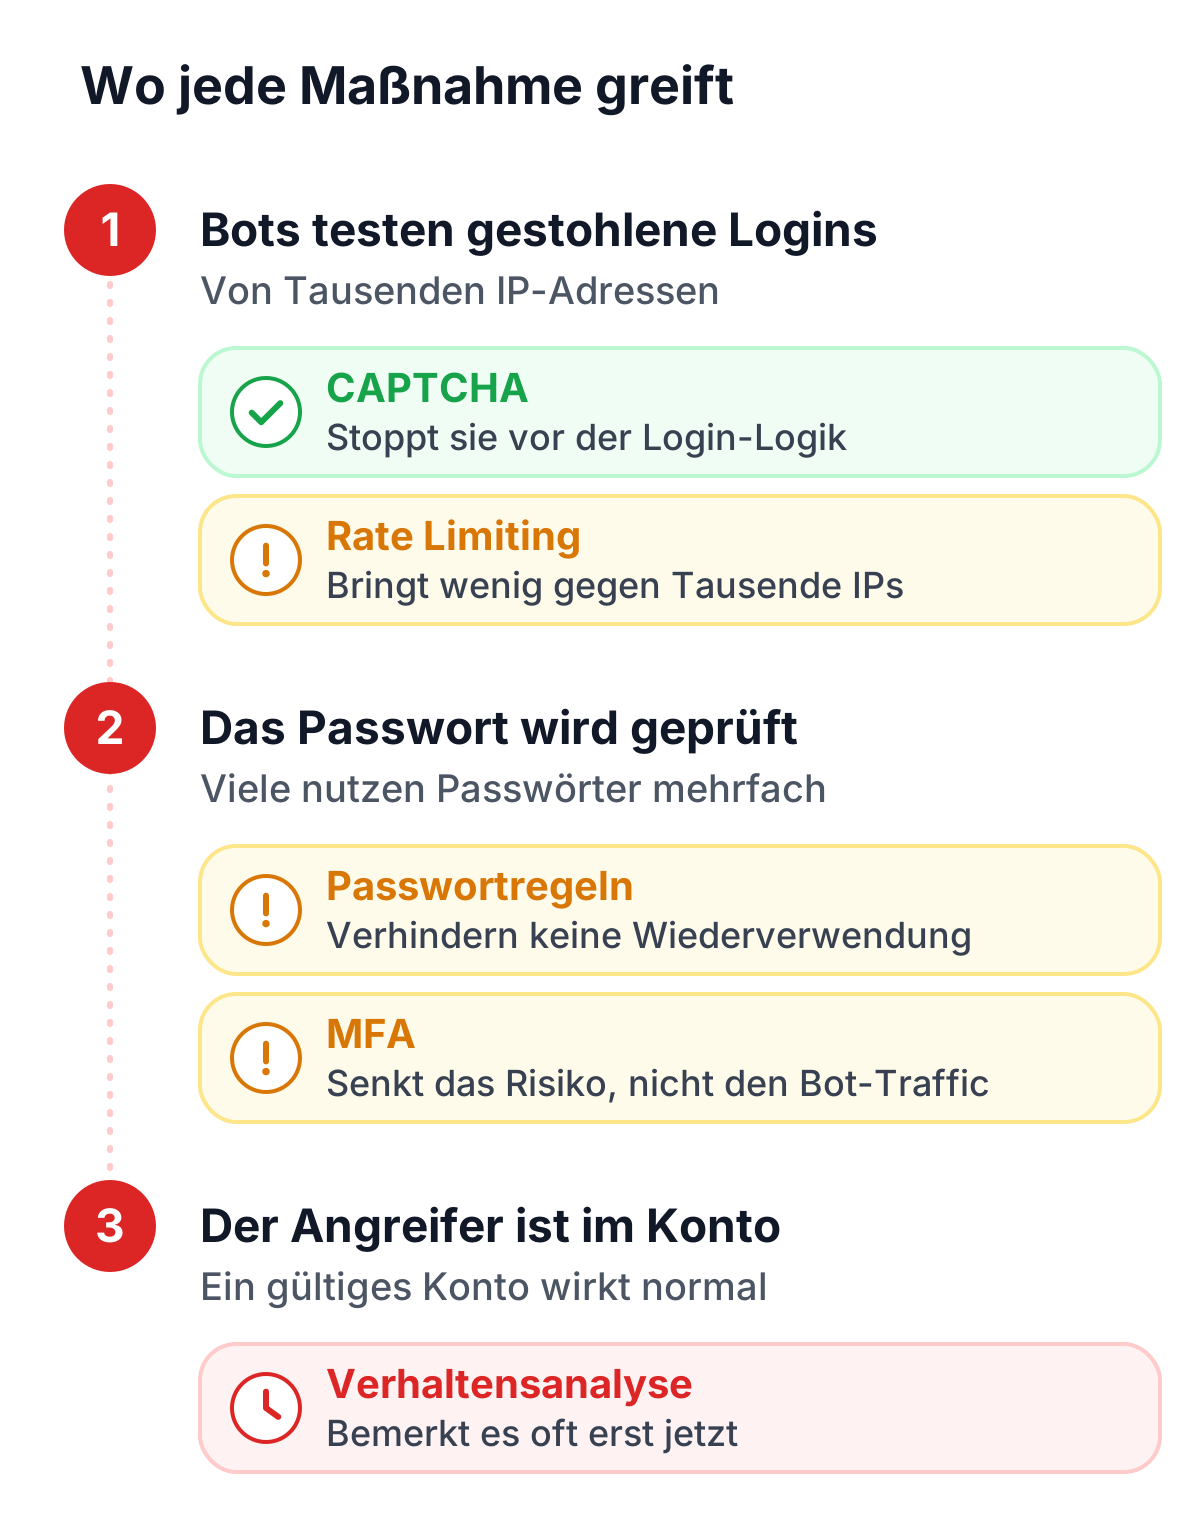
Wer Konten wirksam schützen will, braucht mehrere Schichten, denn jede Maßnahme deckt einen anderen Teil des Angriffs ab.
Strenge Passwortregeln verringern schwache Passwörter, verhindern aber nicht, dass Menschen sie wiederverwenden. Multi-Faktor-Authentifizierung senkt das Risiko deutlich, hält Bots aber nicht davon ab, deine Login-Endpunkte zu fluten. Rate Limiting gehört zu jedem Brute-Force-Schutz, bringt aber wenig gegen Bots, die über Tausende IP-Adressen verteilt sind. Verhaltensanalyse erkennt Auffälligkeiten, oft allerdings erst, wenn ein Konto schon übernommen ist.
Ein CAPTCHA setzt früher im Angriff an: Es stoppt automatisierten Missbrauch, bevor die Anfrage deine Authentifizierungslogik erreicht.
Weil es Menschen von Bots unterscheidet, blockiert ein CAPTCHA automatisierte Login-Versuche, schützt Registrierung und Passwort-Reset und stoppt groß angelegte Kampagnen mit Credential Stuffing. Wer so früh eingreift, hat weniger Betrug, weniger Last auf der Infrastruktur und weniger Aufräumarbeit danach.
Klassische CAPTCHAs bringen allerdings eigene Probleme bei Bedienbarkeit und Datenschutz mit. Deshalb kommt es darauf an, welches CAPTCHA du wählst.
Warum TrustCaptcha hier passt
TrustCaptcha ist für genau diesen Teil der Authentifizierungssicherheit gebaut, mit Blick auf die technische und die regulatorische Seite.
Es arbeitet als unsichtbares CAPTCHA: kein Rätsel und keine Unterbrechung auf dem Weg zum Login. Es verwendet weder Cookies noch seitenübergreifendes Tracking. Und weil es nichts zu sehen, zu hören oder zu lösen gibt, sperrt es Menschen, die auf Hilfstechnologien angewiesen sind, nicht aus.
Das Wichtigste: TrustCaptcha prüft jeden Login-Versuch, bevor dein Server die Zugangsdaten testet. Es kombiniert Proof-of-Work-Aufgaben mit einem Bot-Score (ab dem Solo-Tarif). Das macht Automatisierung in großem Stil teuer, während echte Nutzer sich wie gewohnt anmelden und deine Server die Last nicht tragen müssen.
Best Practices gegen Kontoübernahmen
TrustCaptcha wirkt am besten als ein Teil einer breiteren Sicherheitsstrategie.
Setz es auf Login-Seiten, Registrierungsformulare, Passwort-Reset-Abläufe und API-Endpunkte für die Authentifizierung. Verlange außerdem MFA für riskante Aktionen, beobachte ungewöhnliche Logins, zeig deinen Nutzern, wie sie Phishing erkennen, und sichere deine APIs und mobilen Apps ab.
Zusammen machen diese Maßnahmen einen erfolgreichen Angriff deutlich unwahrscheinlicher und begrenzen den Schaden, wenn es doch passiert.
TrustCaptcha testen
Jeder Dienst mit Nutzerkonten braucht Schutz vor Kontoübernahme, und das Login-Formular ist der richtige Ort, um anzufangen. TrustCaptcha prüft jeden Login-Versuch im Hintergrund und weist automatisierte Versuche ab, ohne dass deine Nutzer etwas davon merken.
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und setz es zuerst auf dein Login-Formular, wo Übernahmen beginnen.