Wie du Brute-Force-Angriffe verhinderst
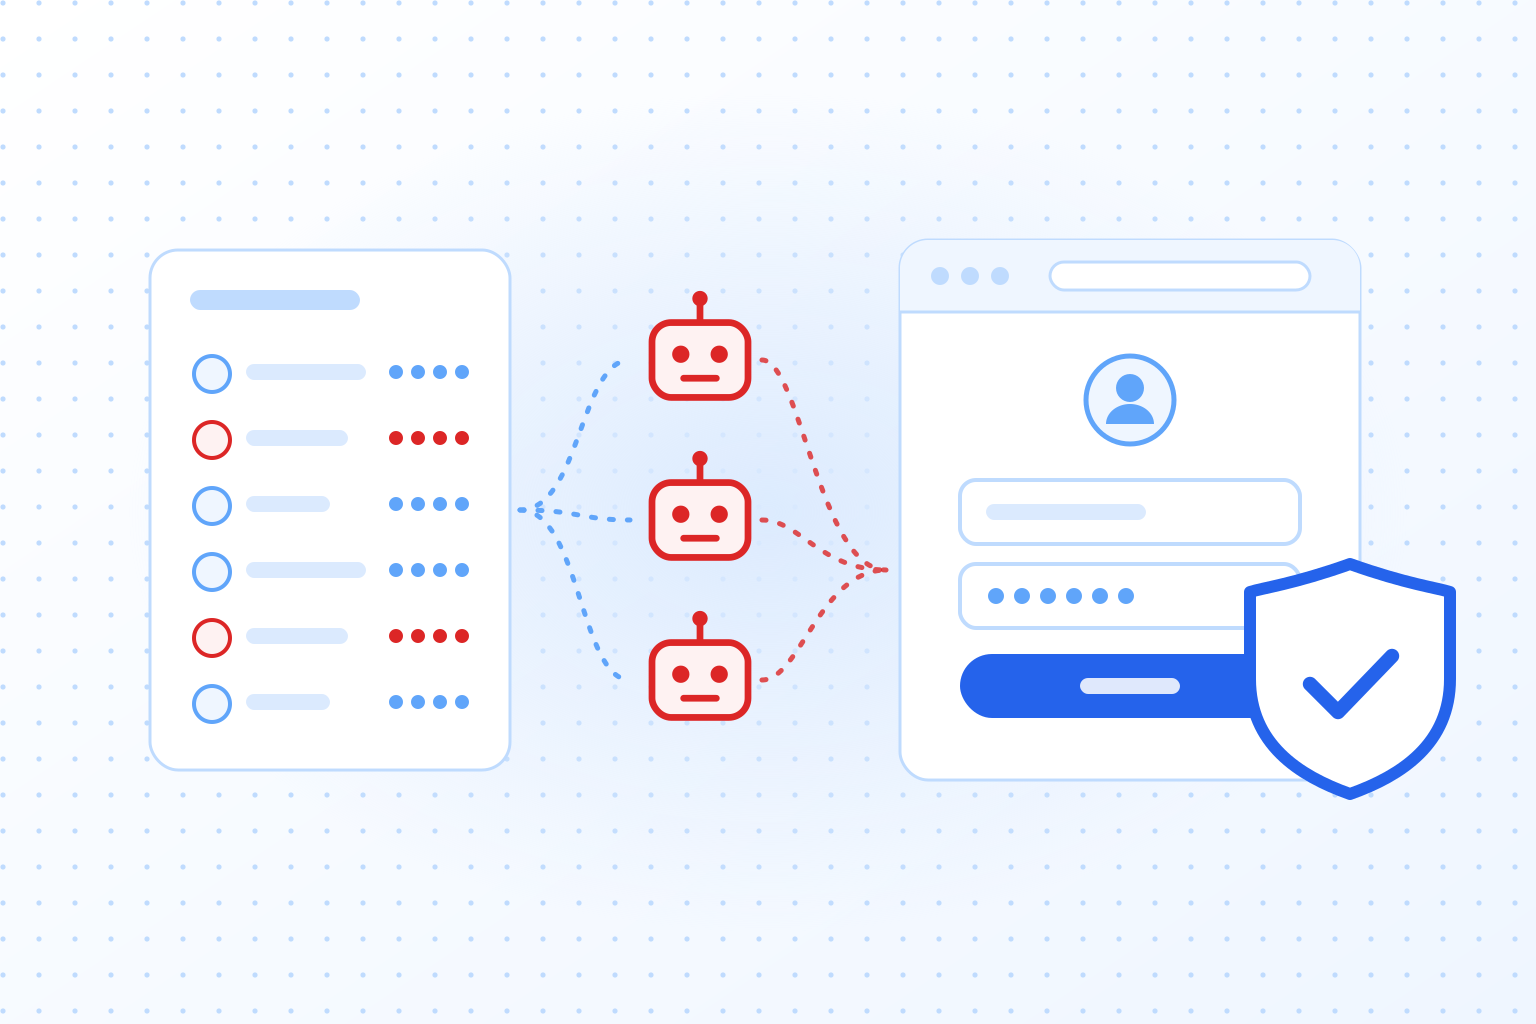
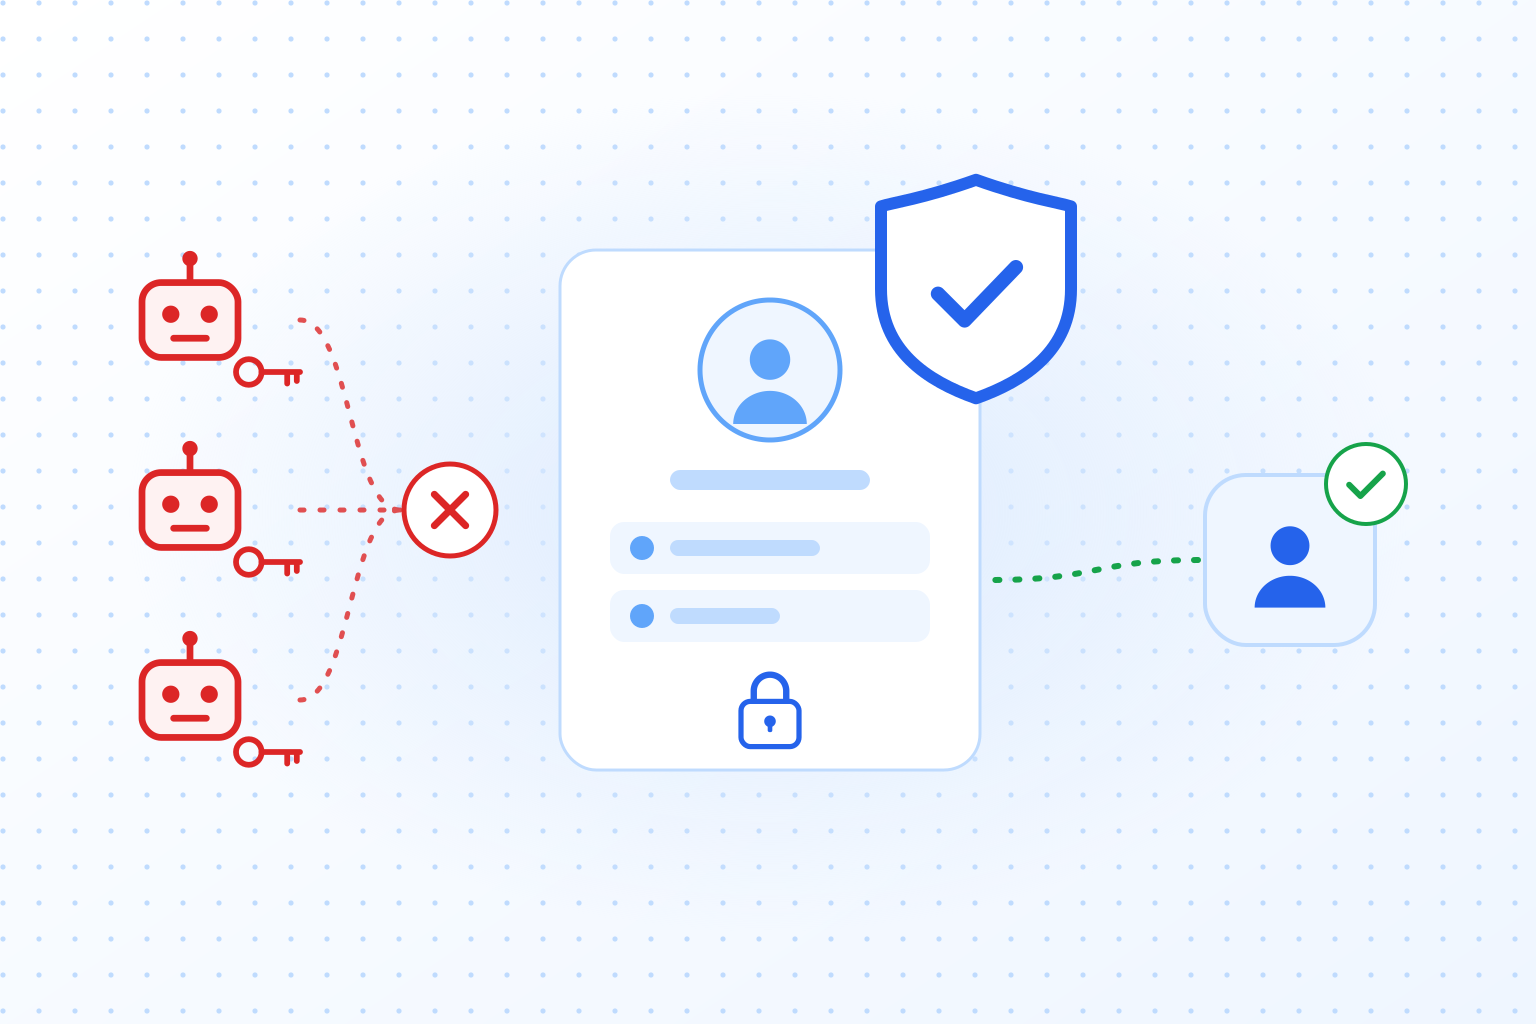
Brute-Force-Schutz stoppt automatisiertes Raten, bevor es deine Passwortprüfung erreicht. Setz eine Bot-Prüfung auf deine Formulare für Login, Passwort-Reset und OTP und lass deinen Server sie bei jedem Versuch verifizieren, ergänze Rate Limits pro Konto und IP-Adresse und verlange MFA, damit ein erratenes Passwort allein kein Konto öffnet. Monitoring und der Abgleich mit geleakten Passwörtern fangen dann ab, was noch durchkommt.
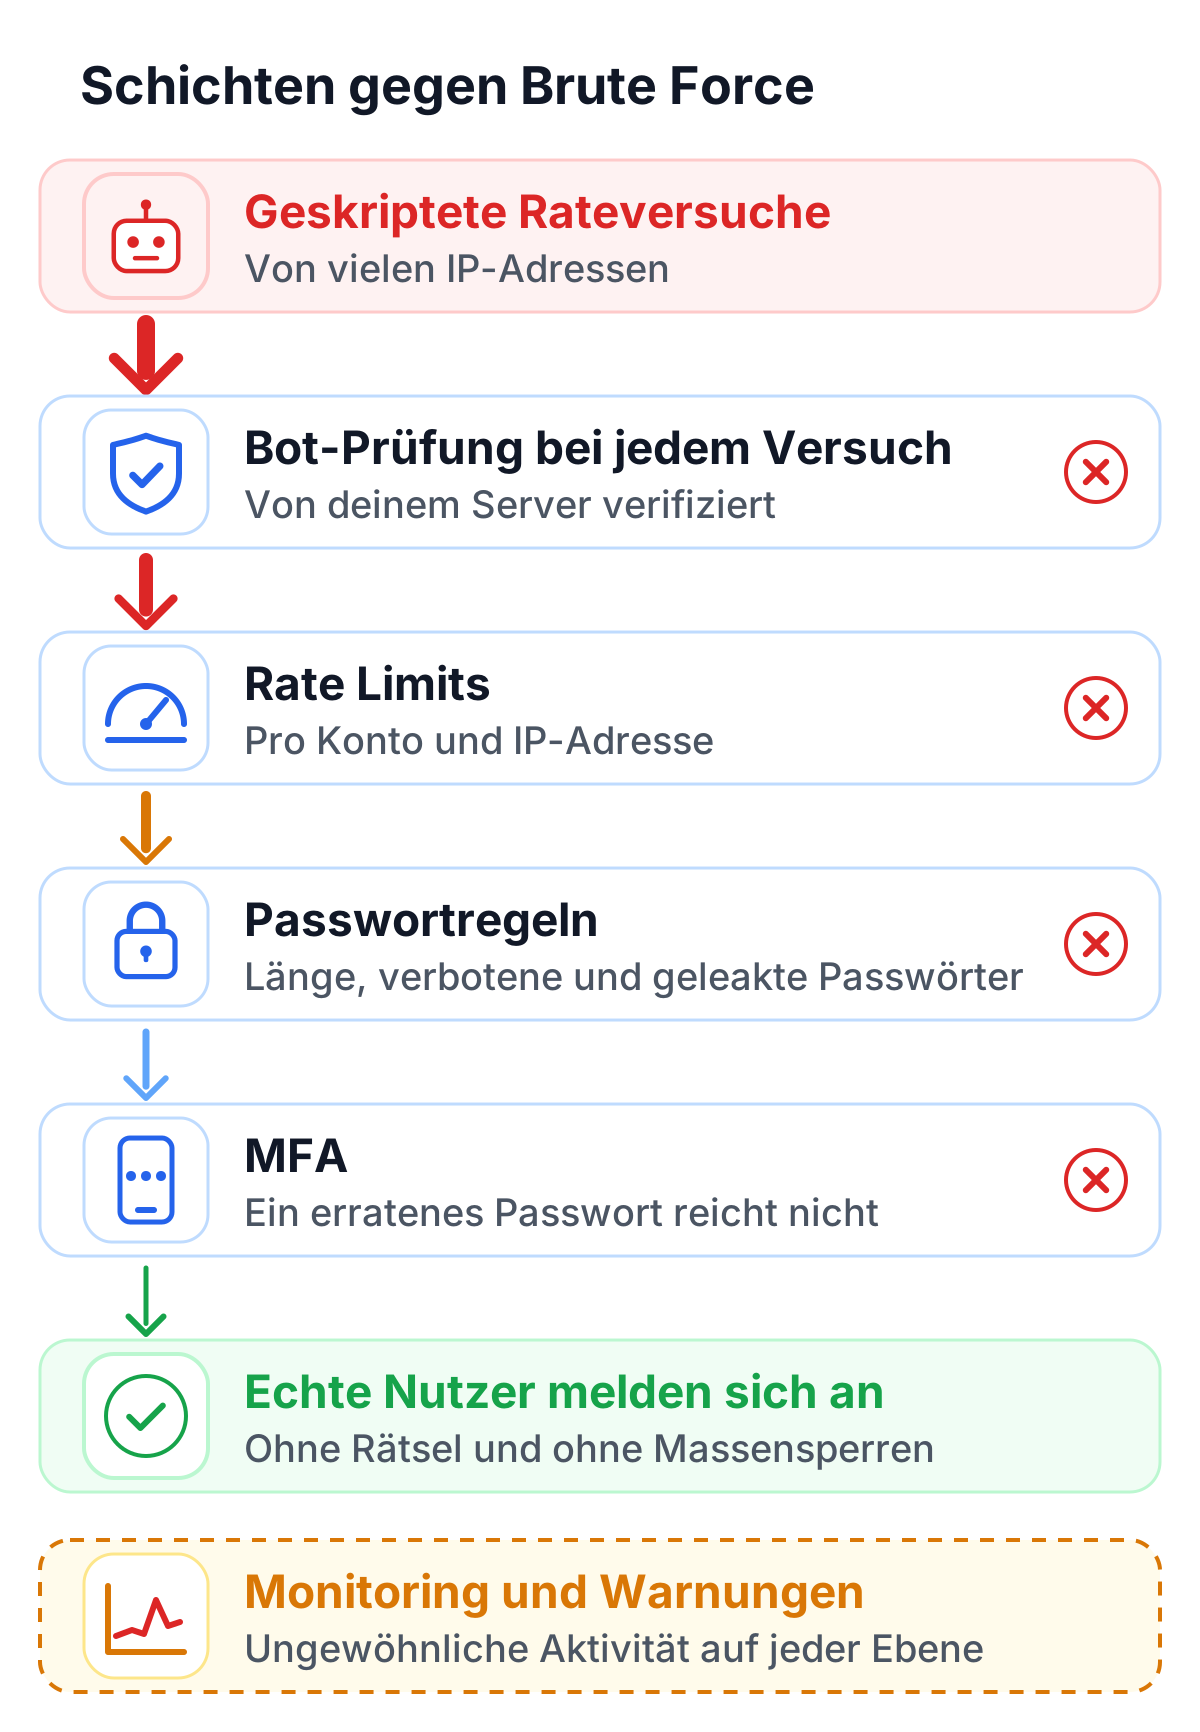
Keine einzelne Maßnahme stoppt jede Art von Brute-Force-Angriff. Dauerhaft wirkt nur eine Kombination mehrerer Schichten:
- Strenge Passwortregeln: Länge, einmalige Passwörter und eine Liste verbotener Passwörter
- Ein CAPTCHA an Login- und Reset-Formularen, das automatisierte Versuche stoppt
- Multi-Faktor-Authentifizierung (MFA), damit ein erratenes Passwort allein nicht für eine Kontoübernahme reicht
- Monitoring und Warnungen bei ungewöhnlicher Aktivität an Authentifizierungs-Endpunkten
- Rate Limiting, das Versuche in hoher Frequenz ausbremst
Das CAPTCHA setzt am größten Vorteil des Angreifers an: der Automatisierung. Ohne sie wird Brute Force langsam, ineffizient und teuer. Es spart dir außerdem Arbeit an anderer Stelle: weniger Sicherheitsvorfälle rund um den Login, weniger von Bots ausgelöste Passwort-Resets und weniger Last auf deinen Identity-Systemen.
Was Brute-Force-Angriffe sind und worauf sie zielen
Ein Brute-Force-Angriff ist Ausprobieren im Maschinentempo: Automatisierte Tools raten Zugangsdaten, Verschlüsselungsschlüssel oder Access-Tokens, bis etwas funktioniert. Brute-Force-Schutz ist alles, was dieses Raten langsam, teuer und sichtbar macht, von Rate Limits und einer Bot-Prüfung bei jedem Login bis zu MFA und Monitoring. Die Angriffe sind erstaunlich oft erfolgreich, vor allem bei Organisationen, deren Logins, APIs und Admin-Bereiche offen erreichbar und unterschiedlich gut geschützt sind.
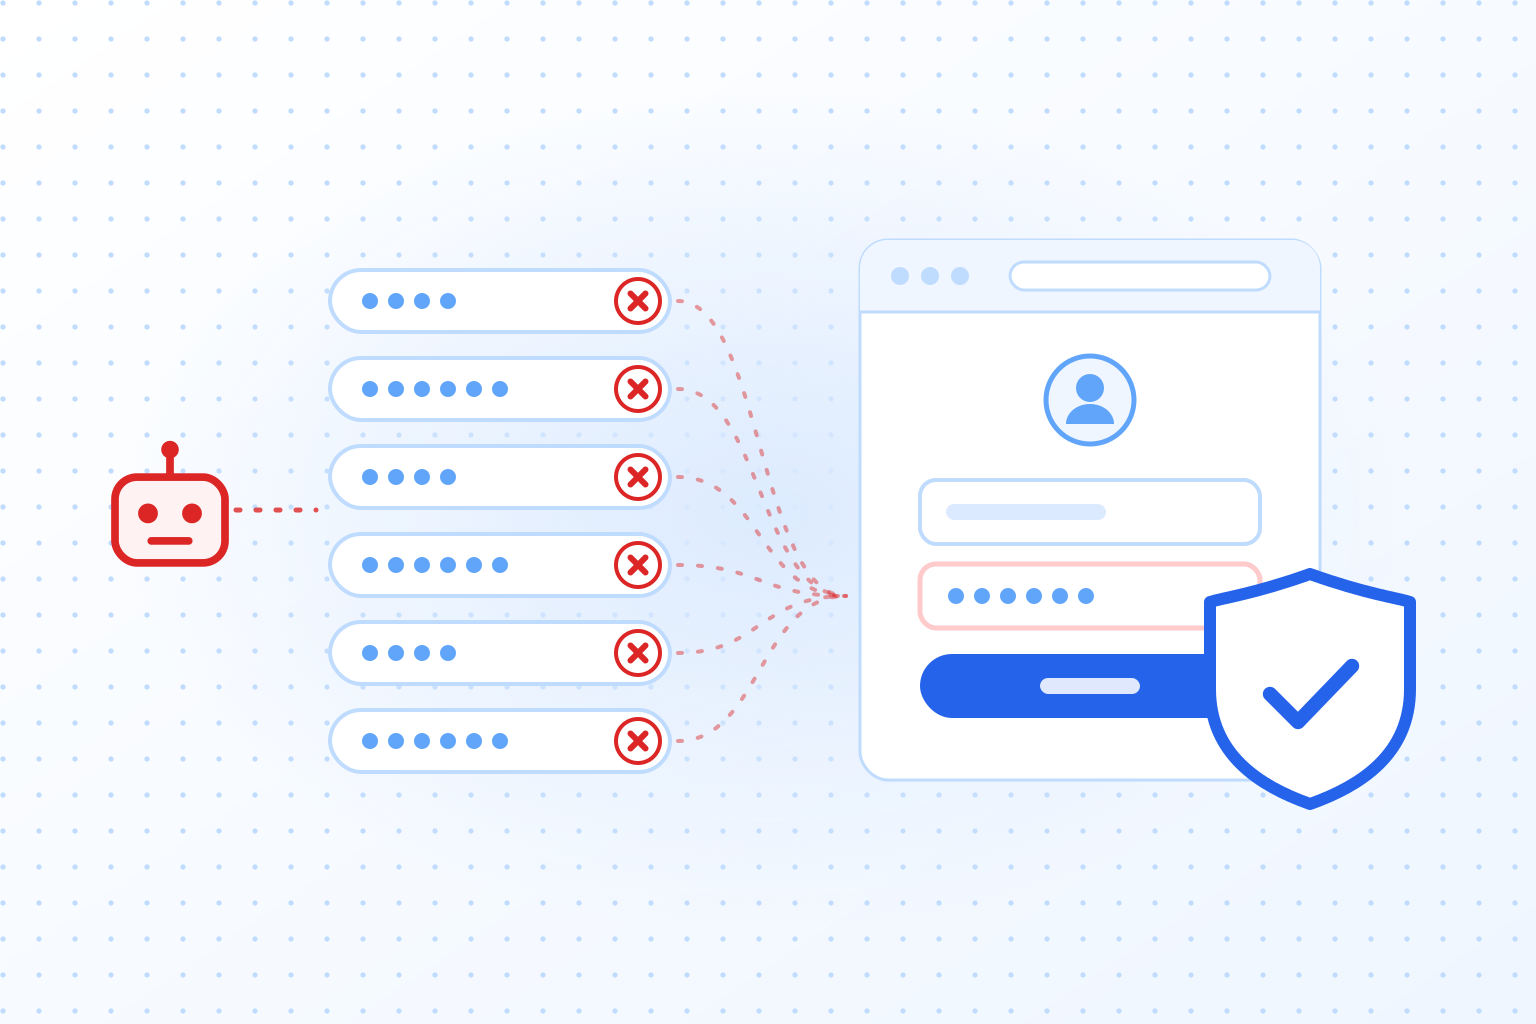
Brute Force zeigt sich selten als einzelner, klarer Vorfall. Meist ist es Dauerdruck: geskriptete Rateversuche, Credential Stuffing mit Passwörtern aus Datenlecks und Botnetze, die die Versuche auf so viele IP-Adressen verteilen, dass einfache IP-Sperren sie nicht erfassen. Es reicht deshalb nicht, einen Angreifer zu blockieren. Das Ziel ist, Angreifern die Möglichkeit zu nehmen, Login-Versuche irgendwo in deiner Umgebung zu automatisieren, ohne echten Nutzern das Leben schwer zu machen oder deinen Support mit gesperrten Konten zu überlasten.
Typische Ziele sind Login-Formulare und Authentifizierungs-Endpunkte, Admin-Dashboards und CMS-Backends, die API-Authentifizierung, VPN- und Remote-Access-Gateways sowie die Endpunkte für Passwort-Resets und OTP-Codes. Jeder davon kann angegriffen werden, besonders wenn er unbegrenzt viele Anfragen annimmt oder wenn Website, App und API unterschiedlich geschützt sind. Geleakte Passwörter, billige Botnetze und KI-gesteuerte Bots haben Brute Force schneller und günstiger gemacht und schwerer zu erkennen. Die folgenden Abschnitte zeigen die Angriffstypen, wie du einen Angriff erkennst und was du währenddessen tust.
Arten von Brute-Force-Angriffen und wie du jede blockst
Brute Force ist nicht eine einzige Technik. Angreifer wählen ihr Vorgehen danach, was sie wissen, was sie erbeutet haben und welche Abwehr sie erwarten. Die Tabelle zeigt die gängigen Varianten und die Gegenmaßnahmen, die jeweils am besten wirken.
| Angriffstyp | So funktioniert er | Was Angreifer brauchen | Typische Ziele | Auswirkung | Wirksamste Gegenmaßnahmen |
|---|---|---|---|---|---|
| Klassischer Brute Force | Probiert automatisch sehr viele Passwörter aus, bis eines passt | Nichts | Login-Formulare, Admin-Bereiche | Knackt schwache Passwörter; erzeugt hohe Last am Login | Strenge Passwortregeln, Rate Limiting, CAPTCHA, Sperrschwellen |
| Wörterbuchangriff | Nutzt Listen gängiger Passwörter (oft geleakte “Top-Passwörter”) | Eine Passwortliste; manchmal bekannte Benutzernamen | Logins für Endkunden, CMS, SaaS-Portale | Knackt vorhersehbare Passwörter schnell | Strenge Passwortregeln, Listen verbotener Passwörter, CAPTCHA, MFA |
| Hybridangriff | Kombiniert Wörterbuchwörter mit Mustern wie Jahreszahlen oder Sonderzeichen | Wortlisten und typische Muster | Unternehmensportale, SSO-Login-Seiten | Überwindet “halbwegs starke” selbst ausgedachte Passwörter | Passwort-Manager, zufällige Passphrasen, CAPTCHA, MFA |
| Password Spraying | Probiert wenige populäre Passwörter an vielen Konten, um Sperren zu vermeiden | Eine Liste von Benutzernamen | SSO, E-Mail, Unternehmens-Apps | Langsam, aber skalierbar; knackt mehrere Konten | CAPTCHA, MFA, Anomalie-Erkennung, Drosselung pro Konto und pro IP |
| Credential Stuffing | Verwendet Paare aus Benutzername und Passwort aus Datenlecks auf anderen Websites wieder | Zugangsdaten aus Datenlecks | Onlineshops, jeder Login | Hohe Erfolgsquote, wenn Nutzer Passwörter wiederverwenden | CAPTCHA, MFA, Abgleich mit geleakten Passwörtern |
| Reverse Brute Force | Probiert ein bekanntes Passwort an vielen Benutzernamen (z. B. “Welcome123!”) | Ein wahrscheinliches Passwort | Mitarbeiterportale, Altsysteme | Kann schnell mehrere Konten knacken | CAPTCHA, MFA, Passwort-Hygiene, Monitoring |
| Verteilter Brute Force (Botnetze) | Verteilt Versuche auf viele IP-Adressen und Geräte, um IP-Sperren zu umgehen | Botnetz-Kapazität | Lohnende Ziele | Umgeht einfache IP-Sperren; hält den Druck aufrecht | Proof-of-Work-CAPTCHA (TrustCaptcha), Verhaltens-Scoring, adaptive Drosselung |
| Session- und Token-Raten | Errät schwache Tokens, Session-IDs oder API-Keys | Wissen über Token-Formate oder schwache Zufälligkeit | APIs, Session-Endpunkte | Kontoübernahme ohne Passwort | Starke Token-Erzeugung, Rotation, Rate Limiting, CAPTCHA, kurze Token-Lebensdauer |
| Missbrauch von Passwort-Resets | Greift Reset-Abläufe an, um gültige Konten zu finden oder OTP-Codes zu erraten | Zugriff auf den Endpunkt; teils geleakte E-Mail-Adressen | Reset- und OTP-Endpunkte | Ausspähen von Konten, Übernahmeversuche, überlasteter Support | CAPTCHA, Rate Limits, besser abgesicherte OTP-Codes, Fehlermeldungen, die keine Konten verraten |
Anzeichen für einen Brute-Force-Angriff
Fehlgeschlagene Logins gibt es jeden Tag. Ein Brute-Force-Angriff sieht anders aus, weil das Muster auf ein Skript hindeutet und nicht auf Menschen, die sich beim Passwort vertippen.
Um einen Brute-Force-Versuch zu erkennen, achte auf solche Muster:
- Ein Anstieg von Logins, die sich auf wenige Konten konzentrieren und größtenteils fehlschlagen.
- Versuche an vielen verschiedenen Konten mit demselben Passwort.
- Wiederholte Login-Anfragen von wechselnden IP-Adressen oder aus Ländern, in denen deine Nutzer nicht sind.
Was tun, wenn du einen Brute-Force-Angriff vermutest
Wenn ein Angriff läuft, zählt Tempo. Das Ziel ist, dem Angreifer schnell die Automatisierung zu nehmen, ohne so viele Konten zu sperren, dass dein eigener Betrieb stillsteht.
Das tust du zuerst:
- Setz sofort ein CAPTCHA auf den angegriffenen Endpunkt, um die Automatisierung zu stoppen.
- Drossle die Anfragen an Login-, Reset- und OTP-Endpunkten, pro IP-Adresse und pro Nutzer.
- Schalte MFA ein oder verlange für riskante Logins einen zusätzlichen Prüfschritt.
- Sperre bei Bedarf die angegriffenen Konten vorübergehend oder verlange dort einen zusätzlichen Schritt.
- Erzwinge einen Passwort-Reset für Konten, die Anzeichen einer Kompromittierung zeigen.
- Prüfe Logs und Warnungen auf erfolgreiche Logins von verdächtigen Orten oder Geräten.
Wie CAPTCHAs Brute-Force-Angriffe stoppen
Ein modernes CAPTCHA fügt eine Prüfung ein, bevor deine Anwendung eine Login-Anfrage annimmt, und diese Prüfung lässt sich schwer automatisieren. In der Praxis hilft das auf mehreren Wegen:
- Bots können das Login-Formular nicht mehr in hohem Tempo immer wieder absenden.
- Tools, die Passwortlisten und Datensätze aus Leaks durchprobieren, laufen nicht mehr glatt.
- Login-Versuche, die auf identischen, wiederholbaren Anfragen beruhen, scheitern.
- Jeder Versuch kostet den Angreifer zusätzliche Arbeit und bremst ihn aus.
- Es wirkt gegen kurze, massive Wellen ebenso wie gegen langsame Angriffe (“Low and Slow”), die unter dem Radar bleiben wollen.
Zusammen mit MFA und Monitoring macht ein CAPTCHA Brute Force ineffizient und viel leichter einzudämmen, ohne grobe Maßnahmen wie Massensperren, die echte Nutzer treffen.
TrustCaptcha als Brute-Force-Schutz
TrustCaptcha ist ein CAPTCHA für Organisationen, die starke Sicherheit brauchen, ohne bei Datenschutz, Barrierefreiheit oder Conversion Abstriche zu machen. Es läuft ohne Rätsel im Hintergrund und ist für die Stellen gebaut, auf die Brute Force zielt: Login, Passwort-Reset und Verifizierungs-Endpunkte. Fertige Plugins bringen TrustCaptcha ohne eigenen Code ins Login-Formular, etwa als Brute-Force-Schutz für Keycloak und als Brute-Force-Schutz für WordPress.
Wie TrustCaptcha Brute-Force-Angriffe verhindert: Proof-of-Work und Bot-Score
TrustCaptcha setzt zwei Mechanismen gegen automatisiertes Raten und verteilten Bot-Traffic ein.
Proof-of-Work
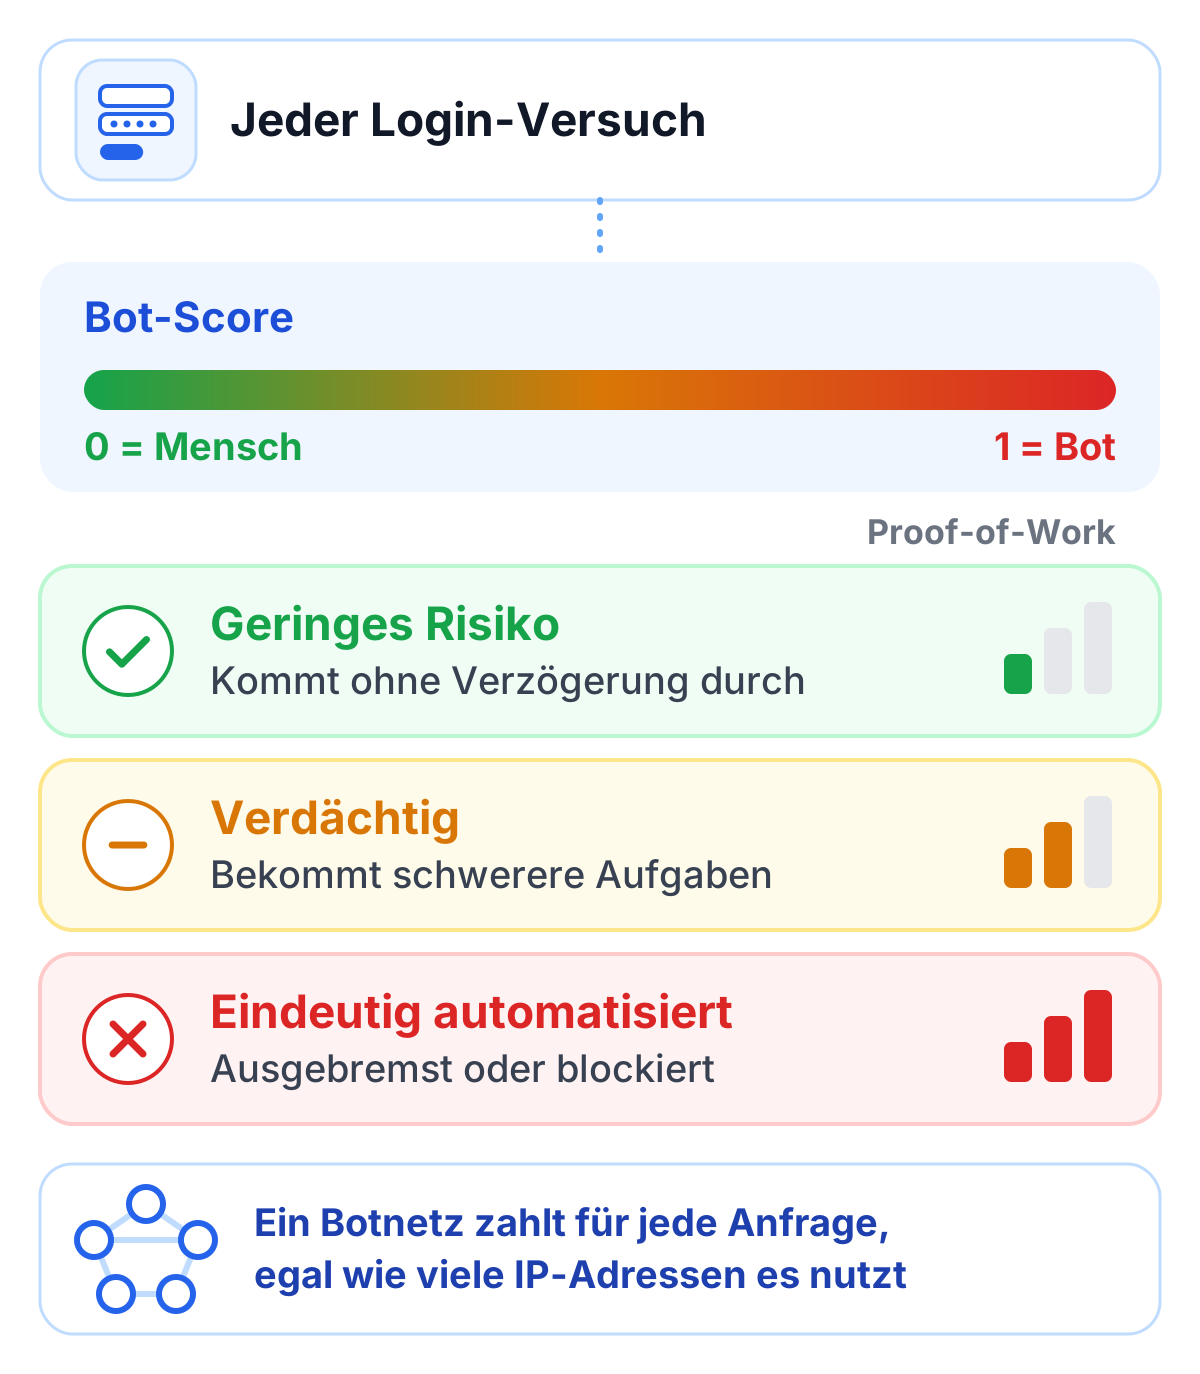
Beim Proof-of-Work muss der Browser für jede Anfrage eine kleine Rechenaufgabe lösen. Für echte Nutzer dauert das einen Moment und passiert unsichtbar. Für Bots, die in großem Stil arbeiten, ändert es die Rechnung:
- Jeder Versuch kostet Rechenleistung.
- Angriffe mit hohem Volumen werden langsamer.
- Ein Botnetz zahlt für jede Anfrage, egal wie viele IP-Adressen es nutzt.
- Aus billigem Raten wird teures, gebremstes Raten.
Die Kosten wachsen mit dem Ausmaß des Missbrauchs, normale Nutzer werden dabei nicht blockiert. Das zählt vor allem auf stark besuchten Websites, wo Sperren und IP-Blocklisten allein zu viele echte Menschen treffen würden.
Bot-Score
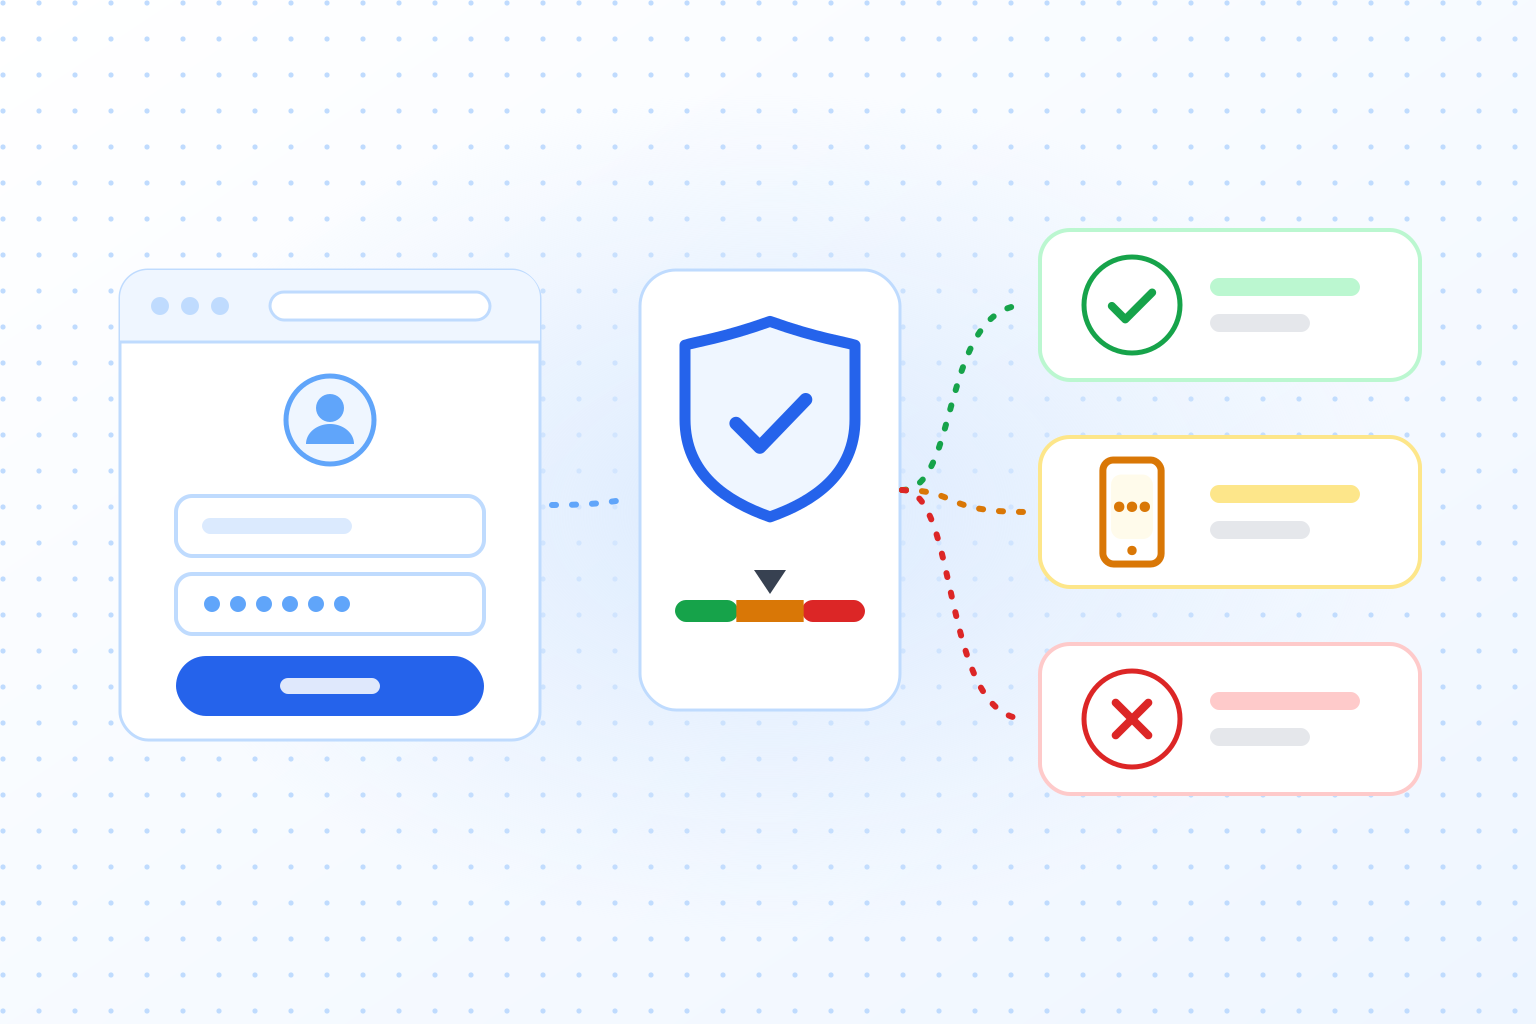
Ab dem Solo-Tarif vergibt TrustCaptcha außerdem für jede Anfrage einen Bot-Score auf Basis ihres technischen Kontexts und Verhaltens, wobei 0 Mensch bedeutet. Dein Server kann den Traffic dann nach Risiko behandeln:
- Traffic mit geringem Risiko kommt ohne Verzögerung durch.
- Verdächtige Anfragen bekommen schwerere Aufgaben, was Angreifer mehr Zeit und Geld kostet.
- Eindeutige Automatisierung wird ausgebremst oder blockiert.
Das hilft vor allem, wenn Angreifer IP-Adressen wechseln, Browser imitieren und sich unter echten Traffic mischen wollen. Statt auf starre Allow- und Block-Regeln zu setzen, passt sich TrustCaptcha dem Risiko jeder Anfrage an. So bekommst du mehr Sicherheit, und Conversion und Barrierefreiheit bleiben hoch.
TrustCaptcha testen
Brute-Force-Angriffe sind fast immer automatisiert und zielen auf die Endpunkte, die jede Anwendung braucht: Login, Passwort-Reset, OTP und API-Authentifizierung. Schütze diese zuerst, und falls doch jemand in ein Konto gelangt, zeigt unser Leitfaden zum Schutz vor Kontoübernahme, wie es weitergeht.
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und sieh selbst, wie es an deinem Login-Formular funktioniert.