Wie du Carding-Angriffe verhinderst
Um Carding-Angriffe zu verhindern, stoppst du die Bots, bevor eine Karte überhaupt bei deinem Zahlungsanbieter ankommt. Setze Bot-Erkennung auf jedes Formular, das eine Karte belasten kann, prüfe das Ergebnis auf deinem Server vor dem Zahlungsaufruf und begrenze, wie viele Versuche eine Session, eine IP-Adresse, ein Konto oder eine Karte bekommt. Kartenprüfungen wie CVV und 3-D Secure fangen danach einen Teil dessen ab, was durchkommt, und deine Ablehnungsquote zeigt dir, wann jemand testet.
Die Maßnahmen in der Reihenfolge, in der ein Zahlungsversuch auf sie trifft:
- Setze Bot-Erkennung auf jedes Formular, das eine Karte belasten kann: Checkout, Gastbestellung, die Seite für Zahlungsmethoden im Kundenkonto, Spenden- und Abo-Formulare. Ein unsichtbares CAPTCHA macht das, ohne Kunden einen zusätzlichen Schritt abzuverlangen.
- Prüfe das CAPTCHA-Token auf deinem Server und lege die Zahlung erst an, wenn die Prüfung bestanden ist. Ein Bot, der die Seite überspringt und direkt an deinen Zahlungsendpunkt sendet, bekommt dann nichts zurück.
- Setze Rate Limits pro Session, Konto, E-Mail-Adresse und Karte, und zusätzlich pro IP-Adresse. Carding-Bots wechseln laufend die IP-Adresse, ein reines IP-Limit bremst sie deshalb weniger, als du hoffst.
- Lass die Kartenprüfungen bei deinem Zahlungsanbieter eingeschaltet: CVV, 3-D Secure und, wo dein Anbieter es unterstützt, die Adressprüfung (AVS). Sie machen eine gestohlene Karte schwerer nutzbar, laufen aber erst, nachdem die Karte eingereicht wurde. Sie senken also die Verluste, nicht die Zahl der Versuche.
- Beobachte deine Ablehnungsquote und richte eine Warnung dafür ein. Ein plötzlicher Anstieg abgelehnter Zahlungen ist das verlässlichste frühe Zeichen für Kartentests.
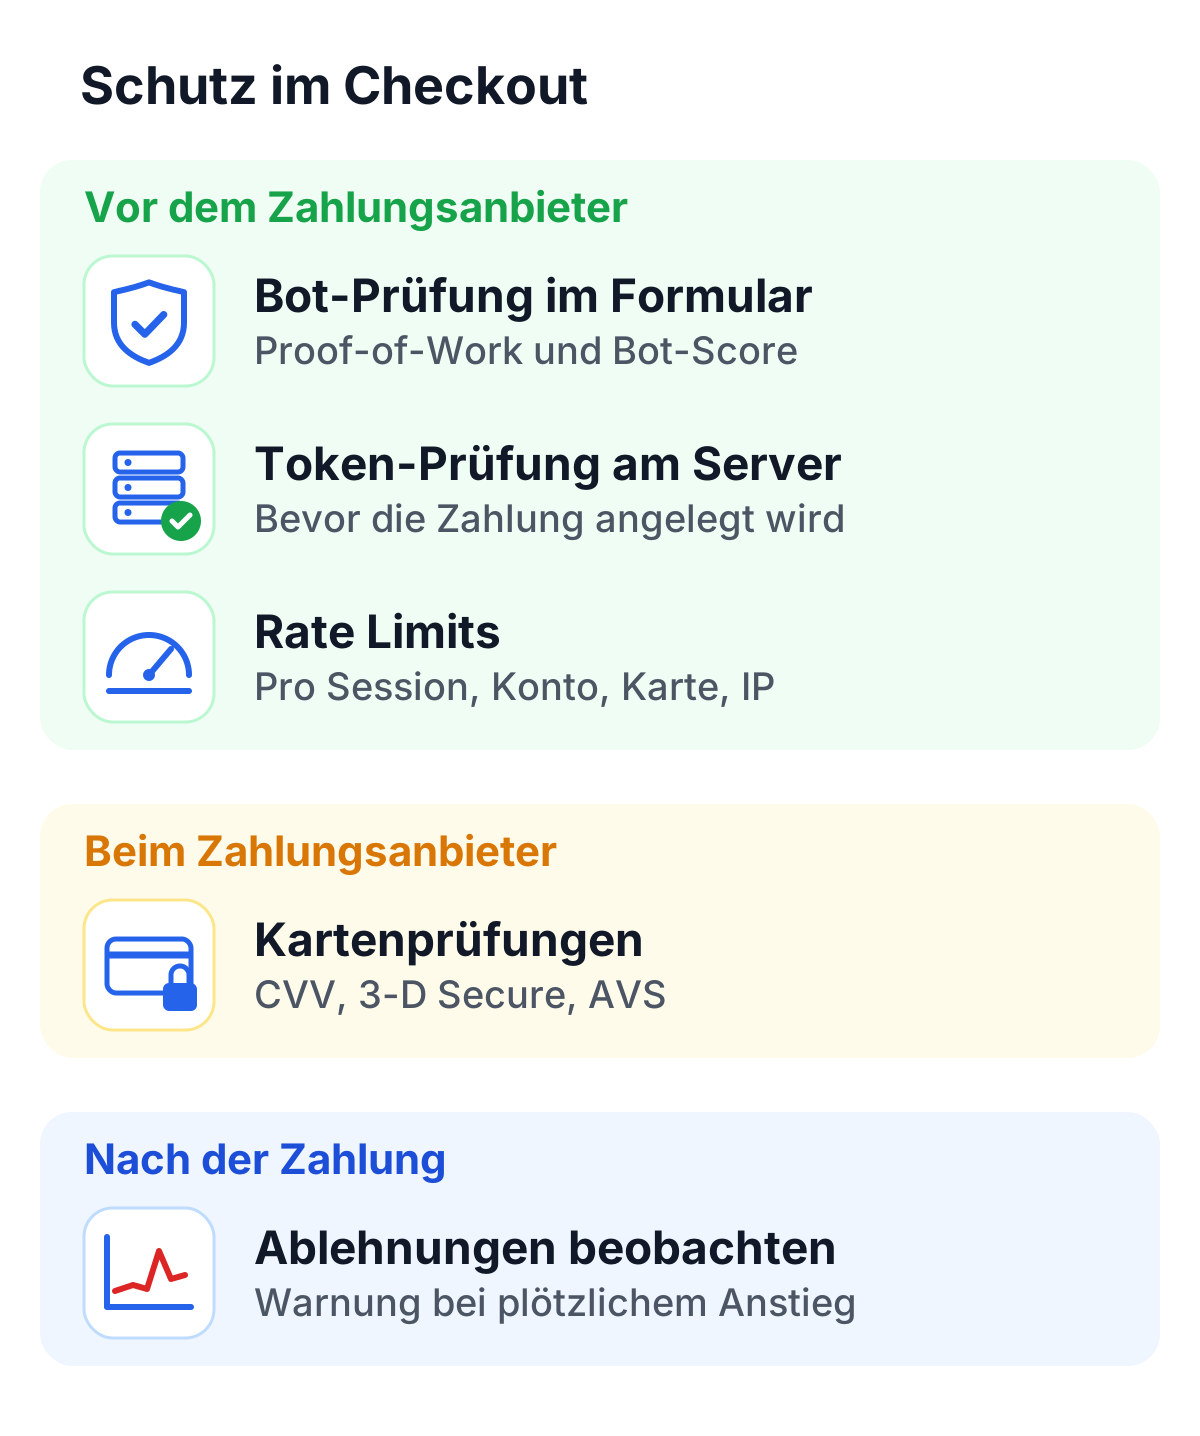
Guter Carding-Schutz erledigt den größten Teil seiner Arbeit in den ersten drei Schritten, auf deinem eigenen Server. Alles danach passiert beim Zahlungsanbieter oder später, wenn der Versuch dich schon Geld gekostet hat.
Was ist ein Carding-Angriff?
Ein Carding-Angriff ist eine Form von Kreditkartenbetrug, bei der Bots gestohlene Kartendaten auf einer fremden Website testen. Der Angreifer will deine Produkte nicht. Er will wissen, welche Nummern auf seiner Liste noch funktionieren, und dein Checkout beantwortet ihm diese Frage auf deine Kosten.
Carding und Card Testing werden fast gleichbedeutend verwendet. Genau genommen ist Carding das ganze Geschäft mit gestohlenen Karten, vom Handel bis zur Nutzung, und Card Testing der Schritt, in dem die Karten geprüft werden. Wenn ein Shop sagt, er sei von einem Carding-Angriff getroffen worden, meint er fast immer Card Testing: eine Welle kleiner Zahlungsversuche in kurzer Zeit, fast alle von Bots.
Teuer wird es auch dann, wenn keine Bestellung verschickt wird. Je nach Zahlungsanbieter kann jeder Autorisierungsversuch eine Gebühr kosten. Testbuchungen, die durchgehen, werden zu Rückbuchungen (Chargebacks), sobald die Karteninhaber sie entdecken. Eine Ablehnungsquote, die über Nacht steigt, ist genau das, worauf Zahlungsanbieter achten, und sie kann zu einer Prüfung deines Händlerkontos führen. Und jemand in deinem Team muss die falschen Bestellungen finden, stornieren und erstatten.
Card Testing ist einer von mehreren Angriffen auf Onlineshops. Unser Leitfaden zur Betrugsprävention im E-Commerce behandelt auch Kontoübernahmen, Geschenkkartenbetrug und den Rest.
Wie ein Carding-Angriff abläuft
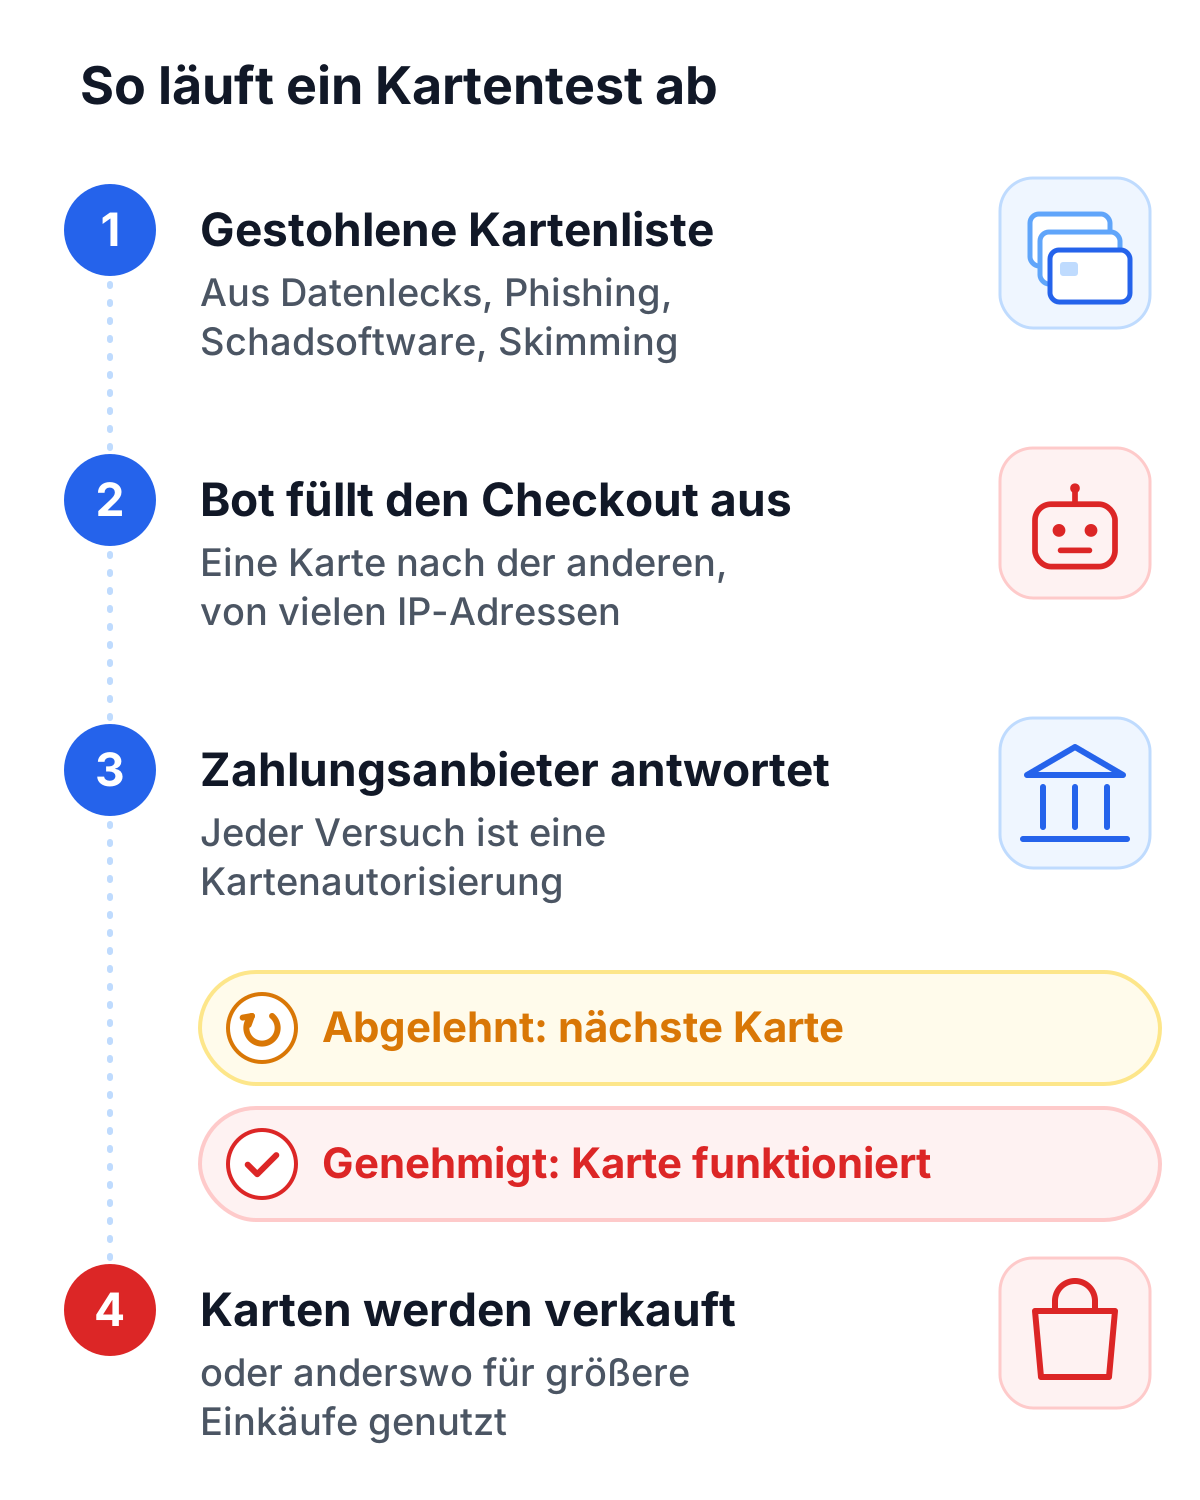
Die meisten Kartentests folgen denselben fünf Schritten:
- Der Angreifer besorgt sich eine Liste mit Kartennummern aus Datenlecks, Phishing-Seiten, Schadsoftware oder Skimming, meist gekauft auf kriminellen Marktplätzen. Oft fehlen CVV oder Ablaufdatum.
- Ein Bot sucht sich ein Ziel: einen Shop oder ein Spendenformular, das eine Kartenautorisierung auslöst und wenig geschützt ist. Niedrige Bestellwerte und Gastbestellungen machen es ihm leichter.
- Der Bot reicht eine Karte nach der anderen ein, von vielen IP-Adressen und in immer neuen Sessions, damit die Versuche wie verschiedene Kunden aussehen. Fehlende Ziffern findet er durch Ausprobieren, dasselbe Ratespiel, das Brute-Force-Schutz an einem Login-Formular stoppt.
- Dein Zahlungsanbieter beantwortet jeden Versuch mit genehmigt oder abgelehnt. Genehmigt heißt, die Karte funktioniert; abgelehnt heißt, der Bot nimmt die nächste.
- Die funktionierenden Karten werden als “verifiziert” verkauft oder anderswo für größere Einkäufe genutzt, oft für Waren und Geschenkkarten, die sich leicht weiterverkaufen lassen.
Manche Bots legen zuerst Kundenkonten an, weil ein Shop gespeicherte Karten oder einen schnelleren Checkout oft erst nach dem Login erlaubt. Hier trifft Carding auf Fake-Account-Erstellung, und deshalb verdient das Registrierungsformular denselben Schutz wie der Checkout.
Wie du Bots stoppst, die gestohlene Karten testen
Um Bots zu stoppen, die gestohlene Karten testen, muss jeder Zahlungsversuch eine Bot-Prüfung bestehen, die dein Server verifiziert, bevor er mit dem Zahlungsanbieter spricht. Ein Proof-of-Work lässt jeden Versuch Rechenzeit kosten, und ein Bot-Score markiert die Sessions, die sich wie Skripte verhalten. Zusammen mit Limits pro Karte und Session lohnt es sich nicht mehr, eine lange Kartenliste durchzutesten.
Schütze jedes Formular, das eine Karte belasten kann
Kartentester nehmen das einfachste Formular, das eine Autorisierung auslöst, und das ist nicht immer der Checkout. Prüfe auch die Seite für Zahlungsmethoden im Kundenkonto, Spendenformulare und kostenlose Testphasen, bei denen eine Karte hinterlegt wird. Schütze außerdem den API-Endpunkt hinter jedem Formular, nicht nur die Seite.
Prüfe das Token vor dem Zahlungsaufruf
Ein CAPTCHA, das nur im Browser läuft, hilft nichts gegen ein Skript, das direkt an deinen Zahlungsendpunkt sendet. Dein Backend muss das Token prüfen und darf die Zahlung erst anlegen, wenn die Prüfung bestanden ist. Lässt du diesen Schritt weg, schützt die Bot-Prüfung nichts.
Was sich mit KI-gesteuerten Bots ändert
Viele Carding-Bots laufen heute in echten Browsern, tippen in menschlichem Tempo und kommen an einfachen Prüfungen wie versteckten Formularfeldern vorbei. KI-Agenten machen das noch leichter. Damit verschiebt sich das Gewicht vom Erkennen der Bots dahin, Versuche teuer zu machen: Wenn jeder Zahlungsversuch einen gelösten Proof-of-Work braucht und die Aufgabe mit dem Risiko der Anfrage wächst, zahlt ein Bot, der Tausende Karten ausprobiert, für jede einzelne, egal wie menschlich er wirkt.
Anzeichen für einen Carding-Angriff
Kartentests bleiben selten lange verborgen, wenn du weißt, wo du hinschauen musst:
- Ein plötzlicher Anstieg abgelehnter Zahlungen, oft nachts oder am Wochenende
- Viele kleine Bestellungen oder Kartenprüfungen innerhalb weniger Minuten
- Dieselbe Kartennummer mit wechselnden Ablaufdaten oder CVV-Codes
- Viele verschiedene Karten aus einer Session, von einem Gerät oder aus einem IP-Bereich
- Gastbestellungen mit zufälligen Namen, seltsamen E-Mail-Adressen oder Rechnungsadressen, die nicht zum Land der Karte passen
Eines davon allein kann ein schlechter Tag sein. Zwei oder drei gleichzeitig bedeuten meist, dass ein Bot in deinem Checkout Karten testet.
Was du während eines Carding-Angriffs tun solltest
Wenn gerade ein Angriff läuft:
- Erhöhe den Bot-Schutz auf den Zahlungsformularen. Mit TrustCaptcha kannst du den Proof-of-Work für den Traffic, aus dem der Angriff kommt, schwerer machen, zum Beispiel nach Land oder IP-Bereich.
- Verschärfe die Rate Limits pro Karte, Session und Konto und sperre die IP-Bereiche, die der Angriff nutzt.
- Zeige Kunden bei einer fehlgeschlagenen Zahlung eine allgemeine Fehlermeldung, damit ein Bot eine falsche CVV nicht von einer gesperrten Karte unterscheiden kann.
- Schalte Gastbestellungen eine Zeit lang ab, wenn der Angriff weitergeht.
- Informiere deinen Zahlungsanbieter. Er sieht das Muster bei vielen Händlern und kann seine eigenen Betrugsregeln anpassen.
- Storniere und erstatte die Testbuchungen, die durchgegangen sind, bevor die Karteninhaber Rückbuchungen veranlassen.
Wie TrustCaptcha den Checkout schützt
TrustCaptcha sitzt im Zahlungsformular und startet von selbst, während der Kunde es ausfüllt. Der Browser löst im Hintergrund einen Proof-of-Work, und das Widget sendet Signale für einen Bot-Score, wobei 0 Mensch bedeutet. Je verdächtiger die Anfrage, desto schwerer der Proof-of-Work. Kunden sehen kein Rätsel. Ein Bot, der ein paar tausend Karten testen will, bezahlt jeden Versuch mit Rechenzeit.
Dein Server erhält mit dem Formular ein Token, prüft es mit einem REST-Aufruf und bekommt das Ergebnis samt Bot-Score zurück. Erst dann legt er die Zahlung an. Wo du die Grenze ziehst, entscheidest du: blockieren, zulassen oder Grenzfälle durch eine zusätzliche Prüfung schicken, etwa 3-D Secure, wenn du es bei deinem Zahlungsanbieter gezielt anfordern kannst.
Dynamischer Proof-of-Work gehört zu jedem Tarif. Bot-Erkennung mit Risikobewertung, eigene Proof-of-Work-Regeln sowie IP-Allow- und Blocklisten gibt es ab dem Solo-Tarif, Geoblocking und eigene Zugriffsregeln ab Team.
Für WooCommerce schützt das WordPress-CAPTCHA-Plugin Checkout, Login und Registrierung. Das Shopware-CAPTCHA-Plugin deckt den Checkout und die Kundenregistrierung ab, und in einem eigenen Shop baust du Widget und Serverprüfung selbst ein.
TrustCaptcha setzt keine Cookies, verarbeitet Daten in EU-Rechenzentren und bringt für jeden Kunden einen Auftragsverarbeitungsvertrag (AVV) mit. Das ist das Profil, das europäische Shops suchen, wenn sie ein DSGVO-konformes CAPTCHA brauchen.
TrustCaptcha testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und setze es zuerst auf deinen Checkout, wo Kartentests dich am meisten kosten.