So verhinderst du E-Commerce-Betrug
Betrugsprävention im E-Commerce beginnt bei den Bots, denn Betrug in großem Stil ist meistens automatisiert. Setz eine Bot-Prüfung auf Login, Registrierung, Checkout und Geschenkkartenformulare und lass deinen Server sie verifizieren. Für den Betrug, den Menschen von Hand begehen, kommen Zahlungsprüfungen, Bestellüberwachung und klare Regeln für Erstattungen dazu. Das Ziel ist nicht maximale Reibung, sondern die richtige Kontrolle an der richtigen Stelle der Customer Journey.
Die Maßnahmen im Überblick:
- Stoppe Automatisierung früh mit einem CAPTCHA, Rate Limiting und API-Schutz.
- Setze adaptive Authentifizierung für Login, Passwort-Reset und riskante Aktionen ein und Multi-Faktor-Authentifizierung für sensible Kontoaktionen.
- Sichere den Checkout mit Zahlungsprüfungen wie Tokenisierung, AVS, CVV und 3-D Secure, dazu mit Transaktionsüberwachung in Echtzeit und Anomalie-Erkennung.
- Prüfe riskante Bestellungen und verdächtiges Verhalten nach dem Kauf.
- Schütze Aktionen, Empfehlungsprogramme und Retouren vor Missbrauch, mit klaren Regeln für Erstattungen und Widersprüche.
- Schule dein Team und deine Kunden darin, Phishing und Social Engineering zu erkennen, und zieh die Kontrollen bei großen Aktionen und saisonalen Spitzen an.
Das CAPTCHA steht vorn, weil es am allerersten Kontaktpunkt sitzt. Richtig eingesetzt, stoppt es bösartige Automatisierung, bevor daraus Kontoübernahme, Card Testing, Spam, Fake-Registrierungen oder gehortete Ware werden.
Was ist E-Commerce-Betrug?
E-Commerce-Betrug ist jede unbefugte, täuschende oder missbräuchliche Aktivität gegen ein Online-Unternehmen, seine Kunden oder seine Systeme, mit dem Ziel, daran zu verdienen. Betrüger nehmen Benutzerkonten, Zahlungsabläufe, Aktionen, Erstattungen, Geschenkkarten, Treueprogramme, Formulare, APIs und Shop-Regeln ins Visier. Viele Teams denken bei Betrug noch vor allem an gestohlene Kreditkarten, doch er zieht sich heute durch die gesamte Customer Journey, und Betrugsprävention im E-Commerce muss all das abdecken.
Damit ist Betrug ein IT-Thema und nicht nur eines für die Finanzabteilung. Er betrifft Anwendungssicherheit, Identität, Bot-Management, Kundenvertrauen und oft die Compliance. Jeder Shop, in dem sich Menschen registrieren, einloggen, bestellen, Ware zurückgeben oder ihr Konto selbst verwalten, hat Stellen, an denen er sich missbrauchen lässt. Betrüger suchen genau die Punkte, an denen Geschäftslogik, Bequemlichkeit für den Nutzer und schwache Kontrollen zusammenkommen.
E-Commerce-Betrug ist außerdem schwerer zu erkennen, weil vieles davon wie normales Kundenverhalten aussieht. Angreifer nutzen echte Geräte, geleakte Zugangsdaten, private IP-Adressen, automatisierte Browser und KI-gestützte Tools, um im normalen Traffic unterzugehen. Statt ein System auf offensichtlich verdächtige Weise zu bombardieren, ahmen sie echte Kunden in großer Zahl nach. Kontrollen, die erst im Nachhinein reagieren, reichen deshalb nicht mehr.
Warum E-Commerce-Betrug ein IT-Risiko ist
Für IT- und Sicherheitsteams geht es bei E-Commerce-Betrug darum, dass die Plattform läuft und ihre Daten stimmen. Direkte Verluste durch betrügerische Bestellungen, Erstattungen, Rückbuchungen und den zusätzlichen Aufwand sind nur ein Teil der Kosten. Betrug treibt auch die Supportkosten hoch, verschwendet Infrastruktur, verfälscht Analysen, schwächt Marketingergebnisse und beschädigt das Vertrauen der Kunden. Im schlimmsten Fall ändert er, wie dein Zahlungsanbieter dein Händlerkonto einstuft, senkt deine Annahmequoten und belastet die Beziehung zu Banken und Zahlungsdienstleistern.
Die technische Last ist genauso real. Betrug erzeugt störenden Traffic, bläht die Zahl der Login-Versuche auf, erhöht die API-Last und hält deine Teams mit der Untersuchung von Vorfällen beschäftigt, statt Systeme zu verbessern. Wenn botgesteuerter Betrug in großem Stil zuschlägt, spüren das Sicherheit, Entwicklung, Betrugsabwehr und Kundenservice gleichermaßen.
E-Commerce kennt keine Grenzen, und das macht alles schwieriger. Ein Betrüger kann gestohlene Karten in einem Land testen, einen Händler in einem anderen angreifen, Proxys aus einem dritten nutzen und das Geld über Konten oder Marktplätze irgendwo sonst abziehen. Das spielt dem Angreifer in die Hände. Verteidiger brauchen Kontrollen, die in Echtzeit an jedem Berührungspunkt greifen, bevor der Missbrauch zur teuren Transaktion oder zum übernommenen Konto wird.
Warum E-Commerce-Betrug weiter zunimmt
E-Commerce-Betrug nimmt weiter zu, weil Automatisierung ihn billig macht. Ein Betrüger, der früher von Hand arbeitete, nutzt heute Skripte, Browser-Automatisierung, Listen mit Zugangsdaten, KI-geschriebenes Phishing und günstige Server, um Millionen Aktionen auszuführen. Die Kosten pro Versuch sinken, Menge und Tempo des Missbrauchs steigen.
Die Bedrohung wird außerdem vielfältiger. Betrug betrifft längst nicht mehr nur Zahlungen ohne vorliegende Karte. Dazu gehören Kontoübernahme, das Anlegen von Fake-Accounts, synthetische Identitäten, Geschenkkartenmissbrauch, Betrug mit Treueprogrammen, das Horten von Ware, Spam, Aktionsmissbrauch, Rückbuchungsbetrug und Social Engineering. Händler verlieren selten nur durch eine dieser Arten Geld. Sie haben es mit mehreren gleichzeitig zu tun, und jede trifft einen anderen Teil des Systems.
Moderner Betrug nutzt die Geschäftslogik ebenso aus wie technische Schwächen. Eine Plattform kann im engen Sinn technisch sicher sein und trotzdem weit offen für den Missbrauch von Retouren, Rabatten, Empfehlungsprämien oder Self-Service-Funktionen. Betrugsprävention im E-Commerce muss deshalb Sicherheitskontrollen, Transaktionsüberwachung und Abwehr gegen Automatisierung verbinden.
Die wichtigsten Arten von E-Commerce-Betrug
Gute Betrugsprävention beginnt damit, zu wissen, wie der Missbrauch in der Praxis aussieht. Die Taktiken ändern sich ständig, die wichtigsten Arten von E-Commerce-Betrug sind inzwischen aber gut bekannt.
| Betrugsart | So funktioniert sie | Typische Angriffsflächen | Folgen fürs Geschäft |
|---|---|---|---|
| Kontoübernahme | Angreifer verschaffen sich mit gestohlenen Zugangsdaten Zugang zu legitimen Konten | Login, Passwort-Reset, Kontoeinstellungen | Betrügerische Käufe, Datendiebstahl, abwandernde Kunden |
| Botgesteuerter Missbrauch | Automatisierte Systeme führen Aktionen in großer Zahl aus | Login, Registrierung, Formulare, Lagerbestand | Belastete Systeme, Betrug in großem Stil, falsche Daten |
| Card Testing | Bots prüfen mit Kleinstbeträgen, ob gestohlene Kartendaten funktionieren | Checkout, Spendenformulare, Zahlungsendpunkte | Missbrauch des Zahlungsgateways, Betrugsverluste, Gebühren |
| Geschenkkartenbetrug | Gestohlene oder erratene Guthaben werden eingelöst oder weiterverkauft | Geschenkkartenportale, Checkout | Margenverlust, Streit mit Kunden |
| Zahlungsbetrug | Gestohlene Karten oder Zahlungsdaten werden für Onlinekäufe genutzt | Checkout, Zahlungs-APIs | Direkte Verluste, Rückbuchungen, Ärger mit dem Zahlungsanbieter |
| Friendly Fraud | Ein Kunde widerspricht einem legitimen Kauf, nachdem er Ware oder Leistung erhalten hat | Nach dem Kauf, Rückbuchungen | Umsatzverlust, Supportkosten |
| Betrug mit synthetischen Identitäten | Betrüger mischen echte und falsche Identitätsdaten zu glaubwürdigen Konten | Registrierung, Finanzierung, hochwertige Bestellungen | Späte Entdeckung, langfristige Verluste |
| Phishing und Social Engineering | Nutzer oder Mitarbeiter werden dazu gebracht, Zugangsdaten oder sensible Informationen preiszugeben | E-Mail, Supportkanäle, gefälschte Landingpages | Gestohlene Zugangsdaten, spätere Kontoübernahmen |
| Missbrauch von Shop-Regeln | Lücken bei Rabatten, Empfehlungen, Retouren oder Treueprogrammen werden ausgenutzt | Aktionen, Erstattungen, Empfehlungsprogramme | Schrumpfende Margen, missbrauchte Kampagnen |
Jede Art trifft eine andere Stelle der Customer Journey, aber viele haben eines gemeinsam: Bots machen sie größer. Abwehr gegen Automatisierung gehört deshalb zur Grundausstattung jeder ernsthaften Strategie gegen E-Commerce-Betrug und ist kein Nischenthema.
Kontoübernahme und Missbrauch von Zugangsdaten
Die Kontoübernahme gehört zu den schädlichsten Formen von E-Commerce-Betrug, weil sie Angreifern ein legitimes Kundenkonto verschafft. Einmal drin, ändern sie Adressen, lösen Treuepunkte ein, bestellen, greifen gespeicherte Zahlungsdaten ab oder sammeln persönliche Daten. Weil die Aktivität von einem echten Konto ausgeht, kann sie völlig normal aussehen. Wie du dich wehrst, zeigt unsere Seite zum Schutz vor Kontoübernahme.
Die meisten Kampagnen zur Kontoübernahme beginnen mit Credential Stuffing. Angreifer nehmen Paare aus Benutzername und Passwort aus alten Datenlecks und testen sie massenhaft an den Login-Seiten von Shops, in der Hoffnung, dass Menschen ihre Passwörter wiederverwenden. Selbst wenn nur ein kleiner Teil funktioniert, lohnt sich der Angriff durch die schiere Menge.
Strenge Passwortregeln und Rate Limits helfen, lösen das Problem aber nicht. Credential Stuffing ist verteilt, automatisiert und hartnäckig. Genau hier passt ein CAPTCHA: Es unterbricht den Bot-Traffic, bevor überhaupt Zugangsdaten geprüft werden. So werden weniger Konten übernommen, und deine Login-Systeme bleiben von Massenmissbrauch verschont.
Zahlungsbetrug, Card Testing und Missbrauch im Checkout
Beim Stichwort E-Commerce-Betrug denken die meisten zuerst an Zahlungsbetrug, und das aus gutem Grund. Zahlungen ohne vorliegende Karte sind ein leichtes Ziel, weil der Angreifer die Karte nie in der Hand haben muss. Zahlungsbetrug besteht aber längst nicht mehr nur aus betrügerischen Bestellungen.
Eine besonders teure Variante ist Card Testing, auch Carding-Angriff genannt. Bots prüfen gestohlene Kartennummern mit kleinen Zahlungen oder Autorisierungsversuchen, und der Händler wird unfreiwillig zur Testumgebung. Das kann Transaktionsgebühren, genauere Prüfungen durch deinen Zahlungsanbieter und viel Unruhe im Betrieb bedeuten. Stoppt niemand den Angriff früh, wird dieselbe Infrastruktur danach für größere betrügerische Käufe genutzt.
Auch über die Kartendaten hinaus lässt sich der Checkout missbrauchen. Angreifer nutzen Gastbestellungen, Adressänderungen, Tricks beim Versand und das Einlösen von Geschenkkarten aus. Weil der Checkout für echte Kunden schnell bleiben muss, ist er ein beliebtes Ziel für Automatisierung.
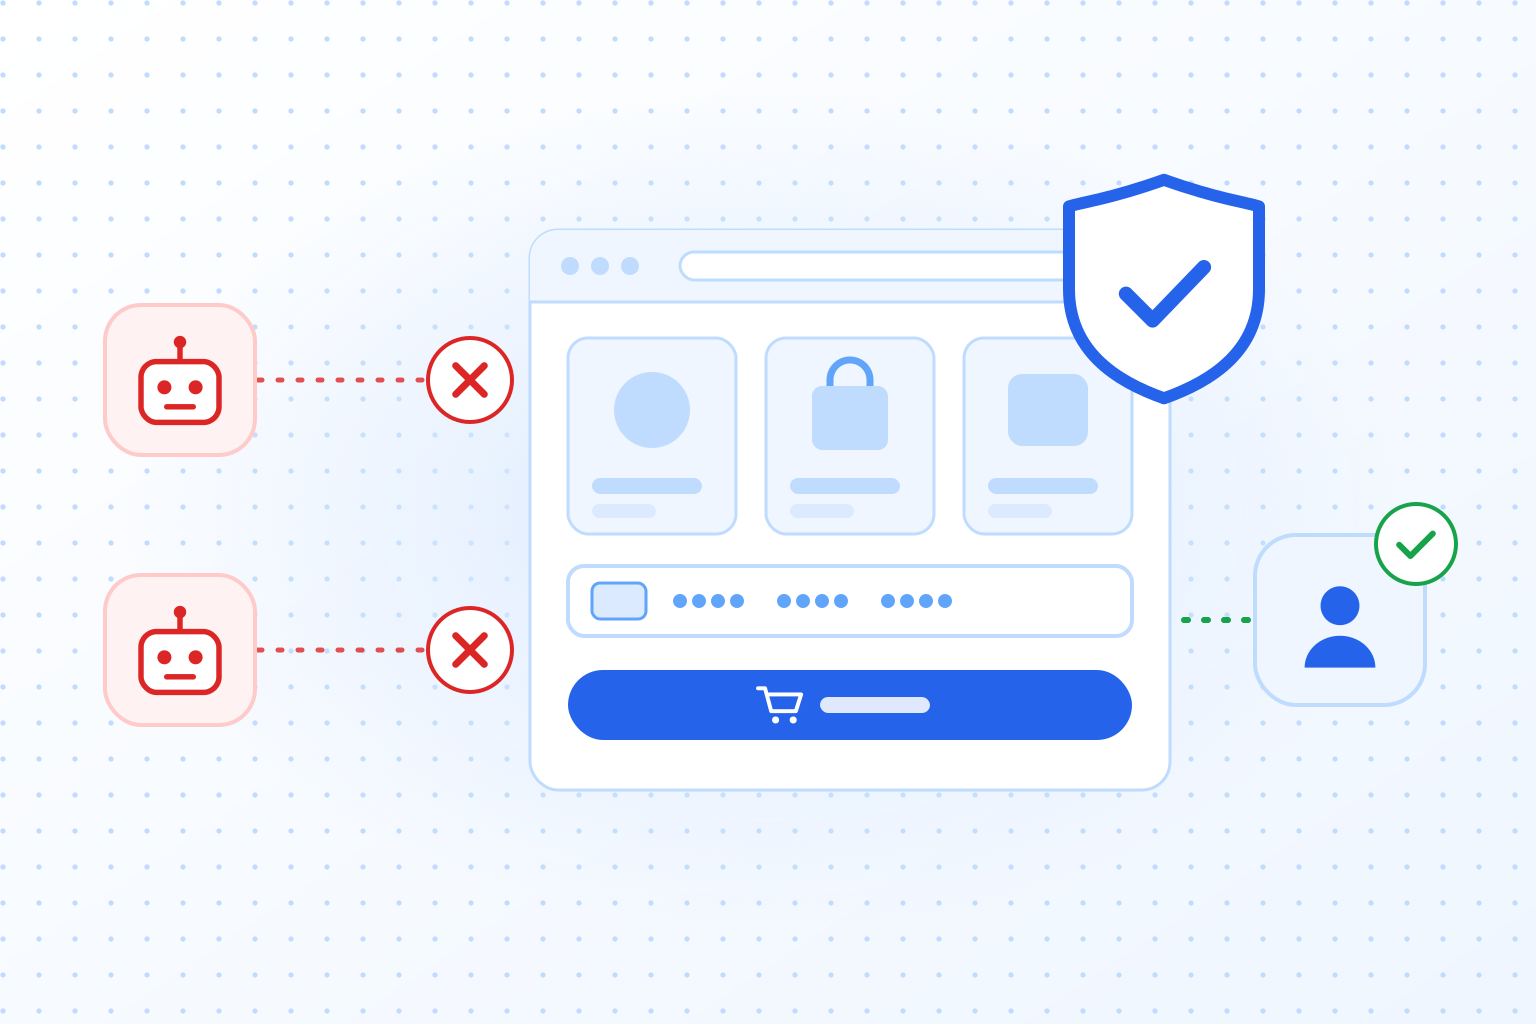
Ein CAPTCHA hilft an dieser Stelle, weil es echte Käufer von geskripteten Zahlungsversuchen unterscheidet. Nicht jedes CAPTCHA kann das gut. Eines, das nur ein Rätsel oder eine kurze Verzögerung einbaut, richtet gegen modernen automatisierten Zahlungsmissbrauch wenig aus. Um Card Testing und automatisierte Checkouts zu stoppen, brauchst du echte Bot-Erkennung und einen Weg, jeden Versuch für den Angreifer teurer zu machen.
Friendly Fraud, Missbrauch von Shop-Regeln und versteckte Umsatzverluste
Nicht jeder E-Commerce-Betrug sieht aus wie ein Cyberangriff. Friendly Fraud liegt vor, wenn ein Kunde einer legitimen Belastung widerspricht, absichtlich oder weil er sie nicht wiedererkennt. Für den Händler ist das Ergebnis dasselbe: verlorener Umsatz, zusätzliche Supportarbeit und das Risiko von Rückbuchungen.
Der Missbrauch von Shop-Regeln bekommt weniger Aufmerksamkeit, als er verdient. Betrüger und Gelegenheitsnutzer nutzen Rückgaberegeln, Empfehlungsprogramme, Treuepunkte, kostenlose Testphasen, Rabattcodes und Aktionen aus. Gestohlene Karten oder Passwörter braucht es dafür nicht, und es kostet trotzdem echtes Geld.
IT- und Betrugsteams sollten beides im Blick behalten, weil auch hier oft Bots mitspielen. Automatisierte Registrierungen sammeln Rabatte ein. Skripte testen die Gutscheinlogik oder legen Empfehlungen massenhaft an. Automatisierung ist also nicht nur beim Login und bei der Zahlung ein Problem. Sie untergräbt auch deine Geschäftslogik und deine Preise.
Warum die Erkennung von E-Commerce-Betrug so schwierig ist
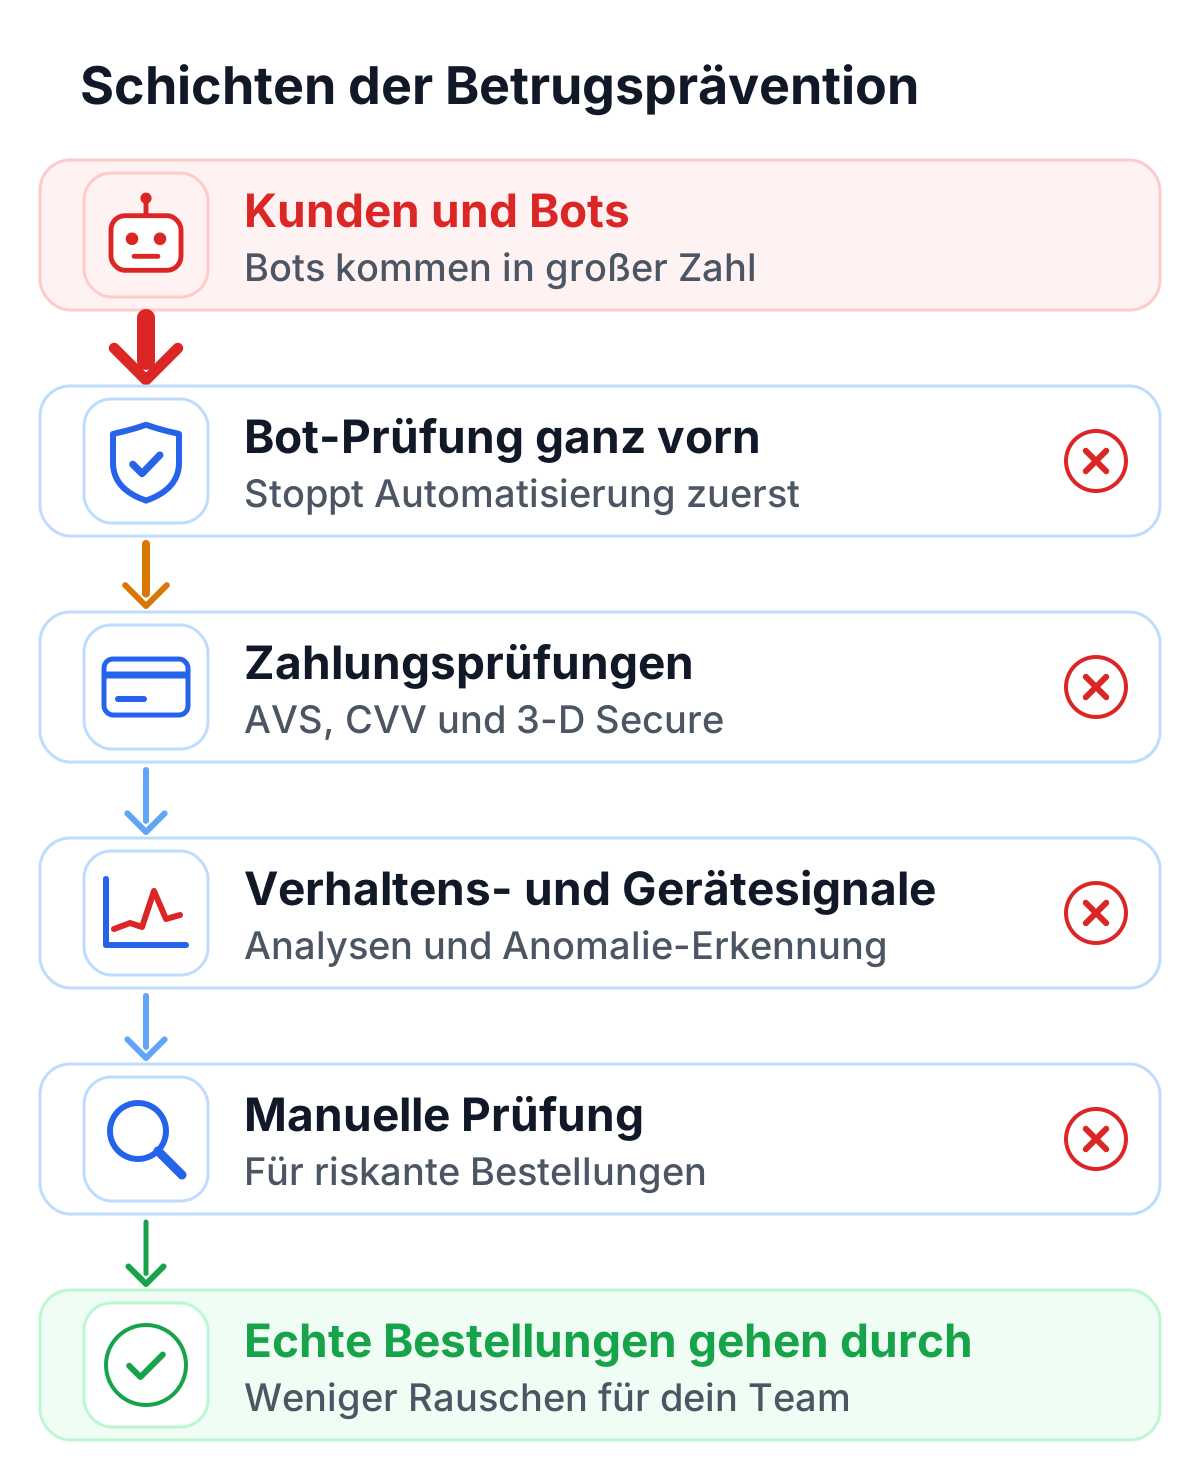
E-Commerce-Betrug ist schwer zu erkennen, weil legitimes und betrügerisches Verhalten oft gleich aussehen. Ein Login von einem neuen Gerät kann harmlos oder feindlich sein. Eine große Bestellung kann von einem treuen Kunden oder von einem übernommenen Konto stammen. Ein plötzlicher Anstieg im Formular-Traffic kann eine erfolgreiche Kampagne oder ein Bot-Angriff sein. Rein regelbasierte Systeme tun sich in diesen Grauzonen schwer.
Betrüger passen sich außerdem schnell an. Sobald sie wissen, was eine statische Regel auslöst, wechseln sie die IP-Adressen, ändern ihre Traffic-Muster, nutzen realistischere Browser und verteilen ihre Angriffe über die Zeit. Sich auf eine einzelne Kontrolle zu verlassen, ist riskant.
Betrugsprävention muss deshalb mehrschichtig sein und sich anpassen können. Zahlungsprüfungen wie AVS, CVV und 3-D Secure sind weiterhin nützlich. Verhaltensanalysen, Anomalie-Erkennung und Gerätesignale bringen mehr Tiefe. Manuelle Prüfungen haben bei riskanten Bestellungen weiter ihren Platz. Eine Lehre wiederholt sich aber immer wieder: Wenn Bots ungehindert an deine Systeme kommen, setzen sie jede nachgelagerte Kontrolle unter Druck.
Warum ein CAPTCHA an die vorderste Front gehört
Ein CAPTCHA ist weiterhin eines der praktischsten Werkzeuge gegen automatisierten Missbrauch im E-Commerce. Seine Aufgabe ist einfach: entscheiden, ob eine Anfrage wahrscheinlich von einem Menschen oder von einer Maschine kommt. Das klingt banal, ist aber wichtig, weil so viel heutiger Betrug von Maschinen abhängt.
Viele Angriffe mit hohem Volumen lohnen sich nur mit Automatisierung. Credential Stuffing funktioniert in großem Stil nur, wenn Bots riesige Mengen an Zugangsdaten testen können. Card Testing lebt von wiederholten Zahlungsversuchen. Fake-Accounts lassen sich nur automatisiert billig in Massen anlegen. Das Horten von Ware funktioniert nur, wenn Bots limitierte Produkte schneller erreichen als Menschen. Ein CAPTCHA unterbricht diesen Kreislauf, und zwar auf Login-Seiten, in Registrierungsformularen, im Checkout, beim Passwort-Reset, bei Geschenkkartenabfragen, an API-Endpunkten und in Supportformularen zugleich. Kaum eine Kontrolle im E-Commerce deckt mit so wenig Aufwand so viel ab.
Nicht jedes CAPTCHA kann das gut. Klassische CAPTCHAs setzen auf Bilderrätsel, Challenge-Response-Aufgaben oder Interaktionstests, die die Arbeit dem Nutzer aufbürden. Sie bringen Reibung genau in die Abläufe, in denen die Conversion am meisten zählt, schaffen Probleme bei der Barrierefreiheit und nerven echte Kunden beim Login und im Checkout. Und sie wirken oft eher wie Bremsschwellen als wie Erkennungssysteme: Sie verlangsamen Bots vielleicht, verraten einem Unternehmen aber wenig darüber, ob eine Sitzung automatisiert ist. Bots bremsen ist eben nicht dasselbe wie Bots erkennen. Angreifer können so eine Hürde mit Skripten umgehen, die Last verteilen oder die Verzögerung einfach als Betriebskosten hinnehmen.
Den Unterschied machen zwei Dinge. Proof-of-Work verteuert die Masse: Betrug lohnt sich, wenn jeder automatisierte Versuch fast nichts kostet, und Proof-of-Work macht die Versuche in der Summe teuer. Das trifft Angriffe mit hohem Volumen wie Credential Stuffing, Fake-Account-Erstellung und Card Testing am stärksten. Ein Bot-Score liefert ein klares Signal, wie wahrscheinlich eine Anfrage automatisiert ist. Das ist mehr wert als eine Verzögerung, weil dein Team gezielter reagieren kann: blockieren, eine zusätzliche Prüfung verlangen, beobachten oder eskalieren.
Wie TrustCaptcha konkrete Abläufe im Shop schützt
TrustCaptcha verbindet beides. Statt auf sichtbare Rätsel zu setzen, kombiniert es Proof-of-Work mit Bot-Scoring (ab dem Solo-Tarif) und schreckt Bots damit ab und erkennt sie zugleich. Eine kleine Rechenaufgabe kostet einen echten Kunden einen Moment. Über Tausende automatisierte Anfragen hinweg wird sie für den Betreiber der Bots teuer. Der Bot-Score sagt deinem Server dann, wie wahrscheinlich jede Anfrage automatisiert ist, sodass du nicht jede Anfrage gleich behandeln musst.
E-Commerce-Betrug passiert nicht an einer einzigen Stelle. Er zeigt sich an vielen riskanten Berührungspunkten, und jeder davon profitiert von Bot-Schutz.
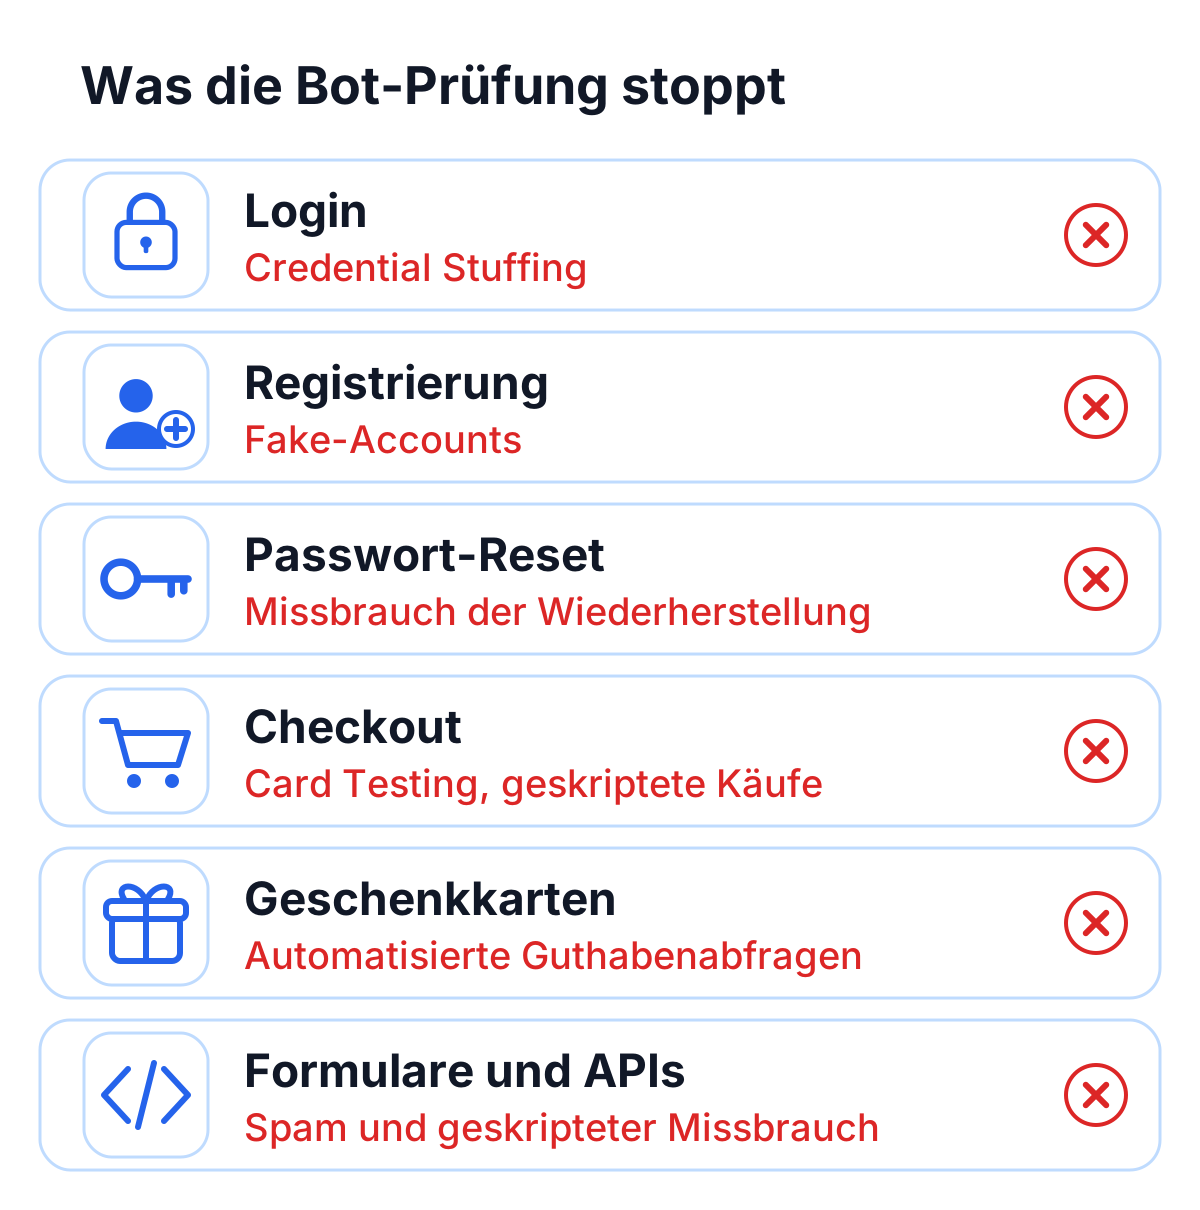
Auf Login-Seiten stoppt TrustCaptcha Credential Stuffing, bevor Bots deine Authentifizierung massenhaft missbrauchen können. Auf Registrierungsseiten verringert es die Fake-Account-Erstellung, die Aktionsmissbrauch, Spam und Identitätsbetrug antreibt. Beim Passwort-Reset verhindert es den automatisierten Missbrauch der Kontowiederherstellung. Im Checkout blockiert es Card Testing und geskriptete Käufe. In Geschenkkartenportalen stoppt es automatisierte Guthabenabfragen und Einlösebetrug. An Formularen und APIs verringert es Spam, geskripteten Missbrauch und Bots, die deine Systeme auskundschaften; unsere Seite zum Spamschutz für Formulare behandelt die Kontaktformulare.
Der größere Vorteil: TrustCaptcha greift früh. Statt darauf zu setzen, dass nachgelagerte Systeme jede bösartige Aktion abfangen, sobald sie im Ablauf ist, sorgt es dafür, dass diese Systeme überhaupt weniger missbräuchliche Anfragen zu sehen bekommen.
TrustCaptcha ist außerdem datenschutzfreundlich: Es setzt keine Cookies, verarbeitet Daten in EU-Rechenzentren und bringt für jeden Kunden einen Auftragsverarbeitungsvertrag mit. Für Unternehmen in datenschutzbewussten Märkten oder regulierten Branchen zählt das. Schutz und verantwortungsvoller Umgang mit Daten sollten kein Entweder-oder sein, und mit TrustCaptcha funktioniert Bot-Schutz ohne invasives Tracking.
Best Practices für den Einsatz von TrustCaptcha
TrustCaptcha wirkt am besten, wenn du es gezielt entlang der Customer Journey einsetzt und nicht nur auf einer einzelnen Seite. In den meisten Shops haben Login, Registrierung, Passwort-Reset, Checkout, Zahlungs-APIs, Geschenkkartenfunktionen und wichtige Formulare Vorrang.
Außerdem gehört es in ein breiteres Sicherheitskonzept. Ein CAPTCHA ersetzt keine Transaktionsüberwachung, keine Betrugsmodelle und keine Zahlungsprüfungen. Es macht sie wirksamer, weil weniger botgesteuerter Missbrauch bei ihnen ankommt. Das heißt sauberere Signale, weniger Rauschen für dein Team und weniger verschwendete Infrastruktur.
Wer Sicherheitstools einkauft, sollte genau auf diese Kombination achten: TrustCaptcha stärkt die Betrugsprävention und lässt Bedienbarkeit und Datenschutz intakt. Sicherheitsteams werden nicht mehr nur an den Bedrohungen gemessen, die sie abwehren. Von ihnen wird auch erwartet, dass Performance, Barrierefreiheit, Conversion und Compliance nicht leiden.
TrustCaptcha testen
E-Commerce-Betrug betrifft heute jede Phase des Onlinehandels, von der Kontoerstellung über den Checkout bis zu allem, was nach dem Kauf passiert, und Bots machen den Großteil davon größer. Fang bei Login und Checkout an, wo Bots den meisten Schaden anrichten.
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und sieh selbst, wie es E-Commerce-Betrug verringert, ohne deinen Kunden zusätzliche Hürden in den Weg zu stellen.