So verhinderst du Fake-Accounts
Stopp die Bots am Anmeldeformular und sorg dafür, dass Fake-Konten, die trotzdem durchkommen, nichts wert sind. Konkret heißt das: eine Bot-Prüfung, die dein Server verifiziert, eine E-Mail-Bestätigung, bevor ein Konto aktiv wird, Limits für Anmeldungen pro Netzwerk und kein Testzugang, kein Guthaben und kein Bonus, solange diese Prüfungen nicht bestanden sind. Keiner dieser Schritte reicht allein, aber zusammen machen sie Massenregistrierungen langsam und unrentabel.
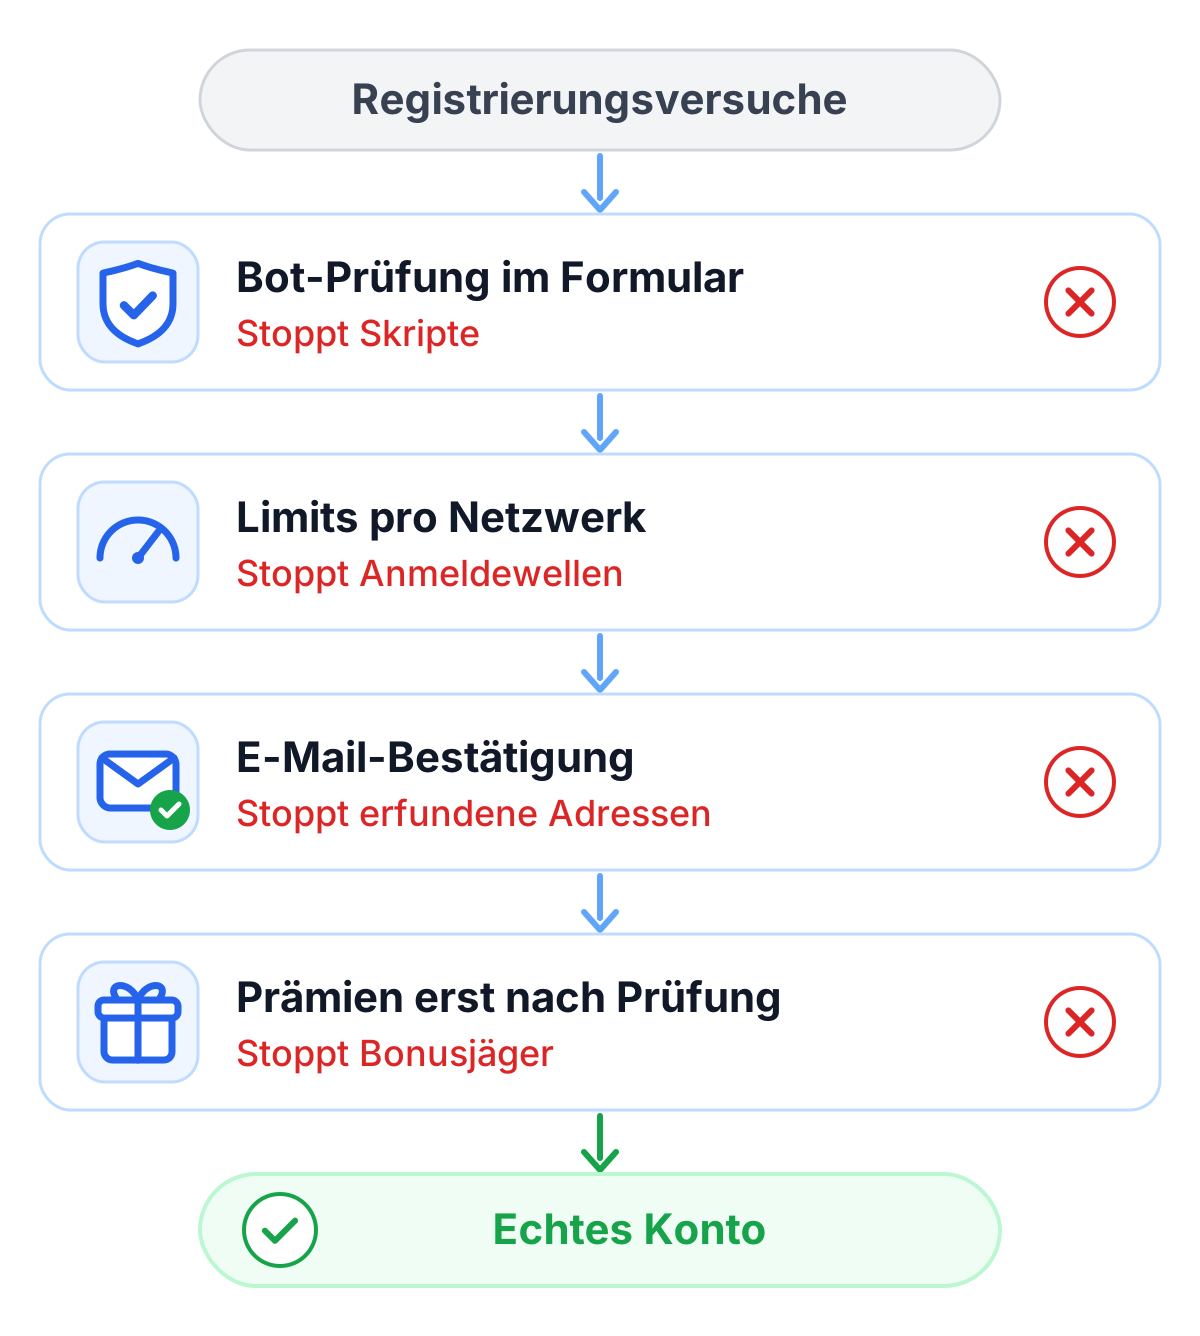
- Setz eine Bot-Prüfung auf das Anmeldeformular und verifiziere ihr Ergebnis auf dem Server, in dem Code, der das Konto anlegt. Ein unsichtbares CAPTCHA erledigt das ohne Rätsel, echte Nutzer haben also nichts zusätzlich zu tun.
- Bestätige die E-Mail-Adresse, bevor das Konto aktiv wird. Eine erfundene Adresse wird nie bestätigt, und das Konto bleibt eine leere Hülle.
- Begrenze Anmeldungen pro IP-Adresse, Netzwerk und Gerät. Ein Mensch braucht kaum zehn Konten in einer Stunde. Ein Skript schon.
- Markiere Wegwerf-Domains. Listen mit Wegwerf-Adressen fangen die billigen Angriffe ab, veralten aber und treffen auch manche echten Nutzer. Behandle einen Treffer deshalb als ein Risikosignal unter mehreren und nicht als automatische Sperre.
- Lass den Bot-Score über die Zweifelsfälle entscheiden. Nimm eindeutige Menschen an, blockiere eindeutige Bots und verlange von der Gruppe dazwischen einen zusätzlichen Schritt, zum Beispiel einen SMS-Code.
- Halte zurück, worauf Fake-Konten aus sind. Schalte Testzugänge, Guthaben, Empfehlungsprämien und Willkommensrabatte erst nach der Verifizierung frei, und nur einmal pro bestätigter E-Mail-Adresse, Telefonnummer oder Zahlungsmethode.
- Prüf neue Konten auf Muster. Anmeldewellen aus einem Netzwerk, durchnummerierte E-Mail-Adressen und Konten, die sich nie wieder einloggen, fallen in einem wöchentlichen Bericht auf. Friere sie ein, bevor sie benutzt werden.
Wenn deine Registrierung etwas verschenkt, wird es jemand mehrfach abholen wollen. Die Liste folgt dem Weg einer Anmeldung, und je früher ein Fake-Konto gestoppt wird, desto weniger kostet es dich.
Was sind Fake-Accounts?
Fake-Accounts sind Benutzerkonten, die mit erfundenen, gestohlenen oder synthetischen Angaben angelegt werden, von jemandem, der den Dienst nicht wie ein Kunde nutzen will. Meist erledigen das Skripte, in Massen. Ein Teil entsteht von Hand, durch Leute, die pro Konto bezahlt werden.
Das Konto selbst ist selten das Ziel. Fake-Accounts dienen dazu, einen kostenlosen Testzugang immer wieder zu nutzen, Willkommensrabatte und Empfehlungsprämien zu sammeln, echten Nutzern Spam zu schicken, gefälschte Bewertungen zu schreiben oder Follower-Zahlen aufzublähen. Andere liegen still, bis sie alt genug sind, um vertrauenswürdig zu wirken, und werden dann verkauft oder für Betrug genutzt.
Wie Bots Fake-Accounts erstellen
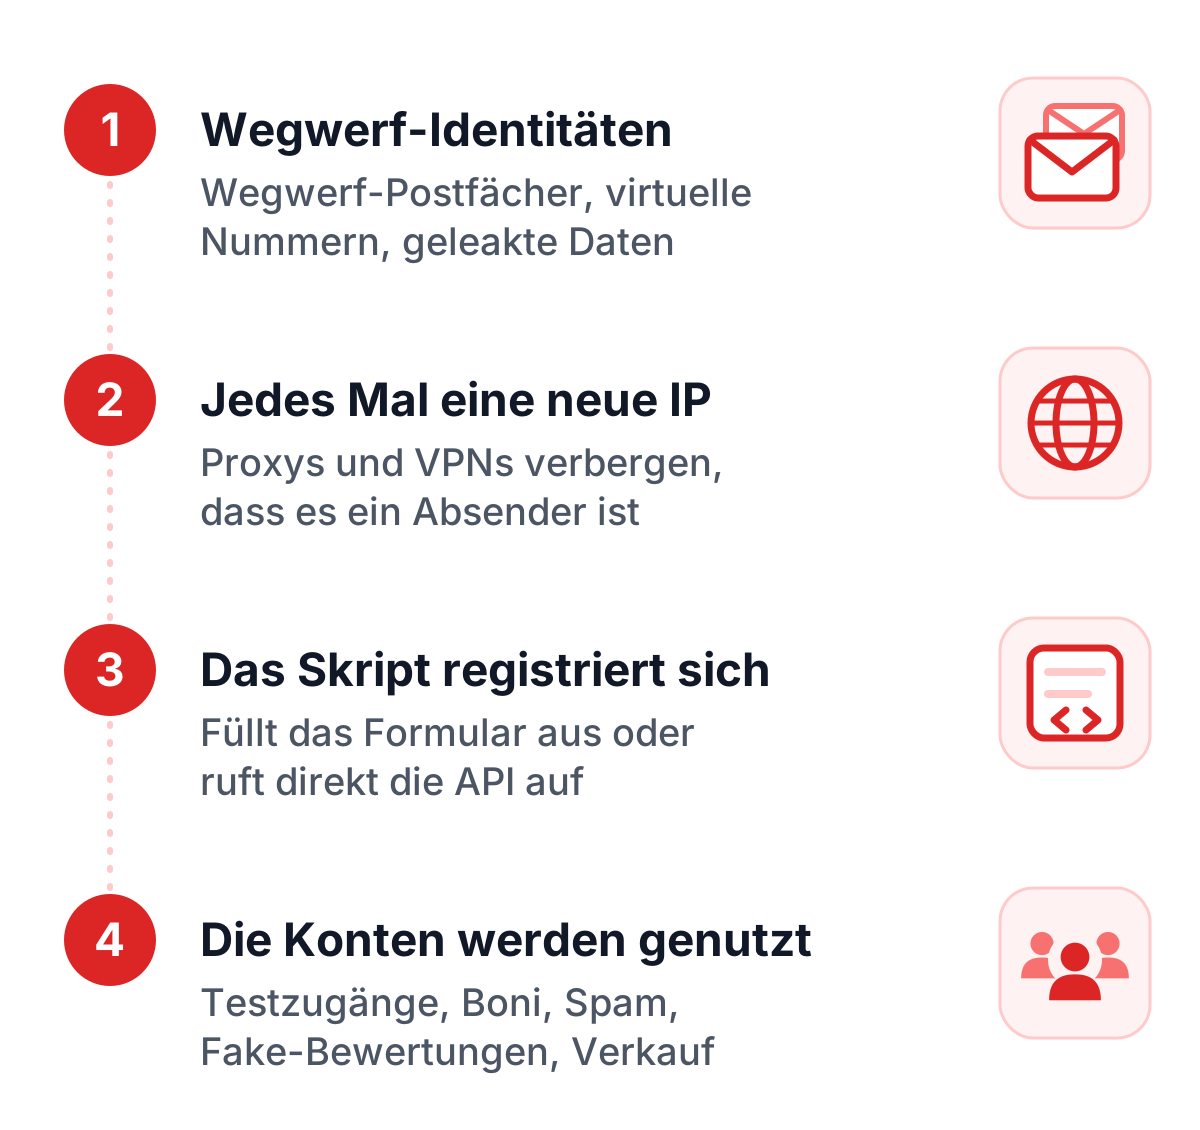
1. Wegwerf-Identitäten
Angreifer beginnen mit den Angaben, die dein Formular verlangt. Wegwerf-Mail-Dienste und virtuelle Telefonnummern liefern ihnen so viele Postfächer und SMS-Nummern, wie sie brauchen, und Daten aus Datenlecks oder generierte “synthetische” Identitäten liefern Namen und Adressen.
2. Jedes Mal eine neue IP-Adresse
Proxy-Netzwerke und VPNs geben jedem Versuch eine andere IP-Adresse, oft von privaten Internetanschlüssen, die wie normale Kunden aussehen. Anti-Detect-Browser ändern zusätzlich den Geräte-Fingerprint, sodass eine Serie von Anmeldungen wie Besucher aus aller Welt wirkt.
3. Das Skript registriert sich
Ein Skript oder Headless-Browser füllt das Formular aus. Oft überspringt es das Formular ganz und schickt die Anfrage direkt an die Registrierungs-API, die das Formular aufruft. Deshalb lässt sich eine Prüfung, die nur im Browser läuft, leicht umgehen. Wo ein Formular ein Bilderrätsel zeigt, liefern Lösungsdienste die Antwort für eine kleine Gebühr; unser Artikel darüber, wie Bots CAPTCHAs umgehen, erklärt diese Tricks.
4. Die Konten werden genutzt
Manche Konten werden sofort genutzt, um einen Bonus abzugreifen oder Spam zu verschicken. Andere bleiben wochenlang liegen und werden dann verkauft oder für Betrug eingesetzt. Dieselben Bot-Netzwerke probieren oft auch geleakte Passwörter an deinem Login-Formular aus, das nennt sich Credential Stuffing. Unsere Seiten zu Brute-Force-Schutz und zum Schutz vor Kontoübernahme decken diesen Teil ab.
Schutz vor Fake-Registrierungen im Anmeldeformular
Am Anmeldeformular ist ein Fake-Konto am günstigsten zu stoppen: bevor es existiert, bevor eine E-Mail oder SMS rausgeht, bevor ein Testzugang startet. Guter Schutz vor Fake-Registrierungen leistet an dieser Stelle drei Dinge.
Er prüft auf dem Server. Das Widget im Browser erzeugt ein Token, und der Code, der das Konto anlegt, schickt dieses Token an den CAPTCHA-Anbieter und lehnt die Registrierung ab, wenn es fehlt oder ungültig ist. Jeder andere Endpunkt, der Konten anlegt, etwa der einer mobilen App, braucht dieselbe Regel.
Er stört nicht. Jedes zusätzliche Feld und jedes Rätsel kostet dich echte Anmeldungen. Eine Prüfung, die von selbst startet, während der Besucher tippt, lässt das Formular genau so kurz, wie es war.
Er entscheidet nach Risiko. Mit einem Score kannst du einen eindeutigen Menschen, einen eindeutigen Bot und die unklare Mitte unterschiedlich behandeln: annehmen, blockieren oder vor der Aktivierung einen E-Mail- oder SMS-Code verlangen.
Kann ein CAPTCHA also Fake-Registrierungen stoppen? Die automatisierten ja, und genau die kommen in großer Zahl. Gegen eine Person, die ihre Angaben von Hand eintippt, hilft es nicht. Dafür sind E-Mail-Bestätigung und Limits für Prämien da. Dieselbe Prüfung schützt auch deine Kontakt- und Newsletter-Formulare, mehr dazu unter Spamschutz für Formulare.
Wie stoppst du Fake-Accounts im Onlinehandel am besten?
Auf Handelsplattformen sind Fake-Konten hinter allem her, was Geldwert hat: Willkommensrabatte, Gutscheine für die erste Bestellung, Treuepunkte, Empfehlungsguthaben und limitierte Produkte mit einer Höchstmenge pro Kunde. Am besten wirkt eine Bot-Prüfung bei Registrierung und Login, kombiniert mit Angeboten, die erst für bestätigte Kunden freigeschaltet werden. Gib einen Willkommenscode pro bestätigter E-Mail-Adresse und Zahlungsmethode aus, zahle Empfehlungsguthaben erst nach der ersten bezahlten Bestellung des geworbenen Kunden aus und setz Kauflimits pro verifiziertem Kunden und Lieferadresse statt pro Konto.
Der letzte Punkt zählt vor allem bei limitierten Releases. Zählt das Limit Konten, legt ein Wiederverkäufer einfach mehr Konten an. Unsere Seite zur Betrugsprävention im E-Commerce geht auf Checkout- und Zahlungsbetrug ein.
Betrug bei der Kontoerstellung: was er kostet
Betrug bei der Kontoerstellung ist die Erstellung von Fake-Accounts, um Geld zu machen: Konten, die angelegt werden, um Boni zu sammeln, Testzugänge mehrfach zu nutzen oder Zahlungsbetrug vorzubereiten. Eine Branchenzahl zu den Kosten, der wir trauen würden, haben wir nicht gefunden, und deine eigene Zahl hängt davon ab, was deine Registrierung verschenkt. Die Kosten fallen auf den meisten Websites an denselben Stellen an:
- Jede Anmeldung, die eine Bestätigungs-E-Mail oder einen SMS-Code verschickt, kostet Geld. Bots können außerdem SMS-Codes an Nummernbereiche anfordern, die dem Angreifer pro Nachricht Geld bringen, eine Masche namens SMS-Pumping.
- Kostenlose Testzugänge, Guthaben, Willkommensrabatte und Empfehlungsprämien werden immer wieder abgegriffen.
- CRM-, E-Mail- und Analyse-Tools rechnen oft pro Kontakt oder erfasstem Nutzer ab, und Fake-Konten zählen mit.
- E-Mails an erfundene Adressen kommen zurück, und eine hohe Bounce-Rate verschlechtert die Zustellung der E-Mails, auf die deine echten Kunden warten.
- Anmeldezahlen, Conversion-Raten und A/B-Tests enthalten die Fakes, Entscheidungen beruhen also auf falschen Zahlen.
- Support, Moderation und das Aufräumen, wenn es jemand bemerkt, kosten Arbeitszeit.
Für eine eigene Zahl nimm die Fake-Anmeldungen, die du letzten Monat gefunden hast, und rechne zusammen, was dich eine davon an Nachrichten, Geschenken und Arbeitszeit gekostet hat. Das ist das Budget, das eine Bot-Prüfung unterbieten muss.
Wie TrustCaptcha Fake-Accounts verhindert
TrustCaptcha sitzt als kleines Widget auf dem Anmeldeformular und startet von selbst, sobald die Seite lädt. Im Hintergrund löst der Browser des Besuchers eine Proof-of-Work-Aufgabe, und das Widget sendet technische Signale und Verhaltensdaten für einen Bot-Score. Die Aufgabe wird mit steigendem Risiko schwerer. Ein Skript, das ein Konto nach dem anderen anlegt, zahlt so für jedes einzelne mit Rechenzeit, während ein echter Besucher das Formular ausfüllt und nichts merkt.
Beim Absenden holt dein Server das Ergebnis mit einem API-Aufruf ab und entscheidet, was passiert: Konto anlegen, blockieren oder bei einem unklaren Score einen zusätzlichen Schritt verlangen. Ab dem Solo-Tarif bekommst du Bot-Erkennung mit Risiko-Scoring, IP-Allow- und Blocklisten sowie Regeln, die die Schwierigkeit für Traffic aus bestimmten Ländern, von bestimmten Geräten oder IP-Bereichen erhöhen. Der Team-Tarif ergänzt Geoblocking und eigene Zugriffsregeln.
TrustCaptcha setzt keine Cookies, verarbeitet die Daten in EU-Rechenzentren und bringt für jeden Kunden einen Auftragsverarbeitungsvertrag mit. Das Widget ist auf dem Formular sichtbar, braucht aber keinen Klick; ein vollständig unsichtbares Widget gibt es als kostenpflichtiges Add-on.
TrustCaptcha testen
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase, setz es auf dein Anmeldeformular und vergleiche die Bot-Scores neuer Anmeldungen mit den Konten, die du letzten Monat löschen musstest.