So stärkst du die IAM-Sicherheit
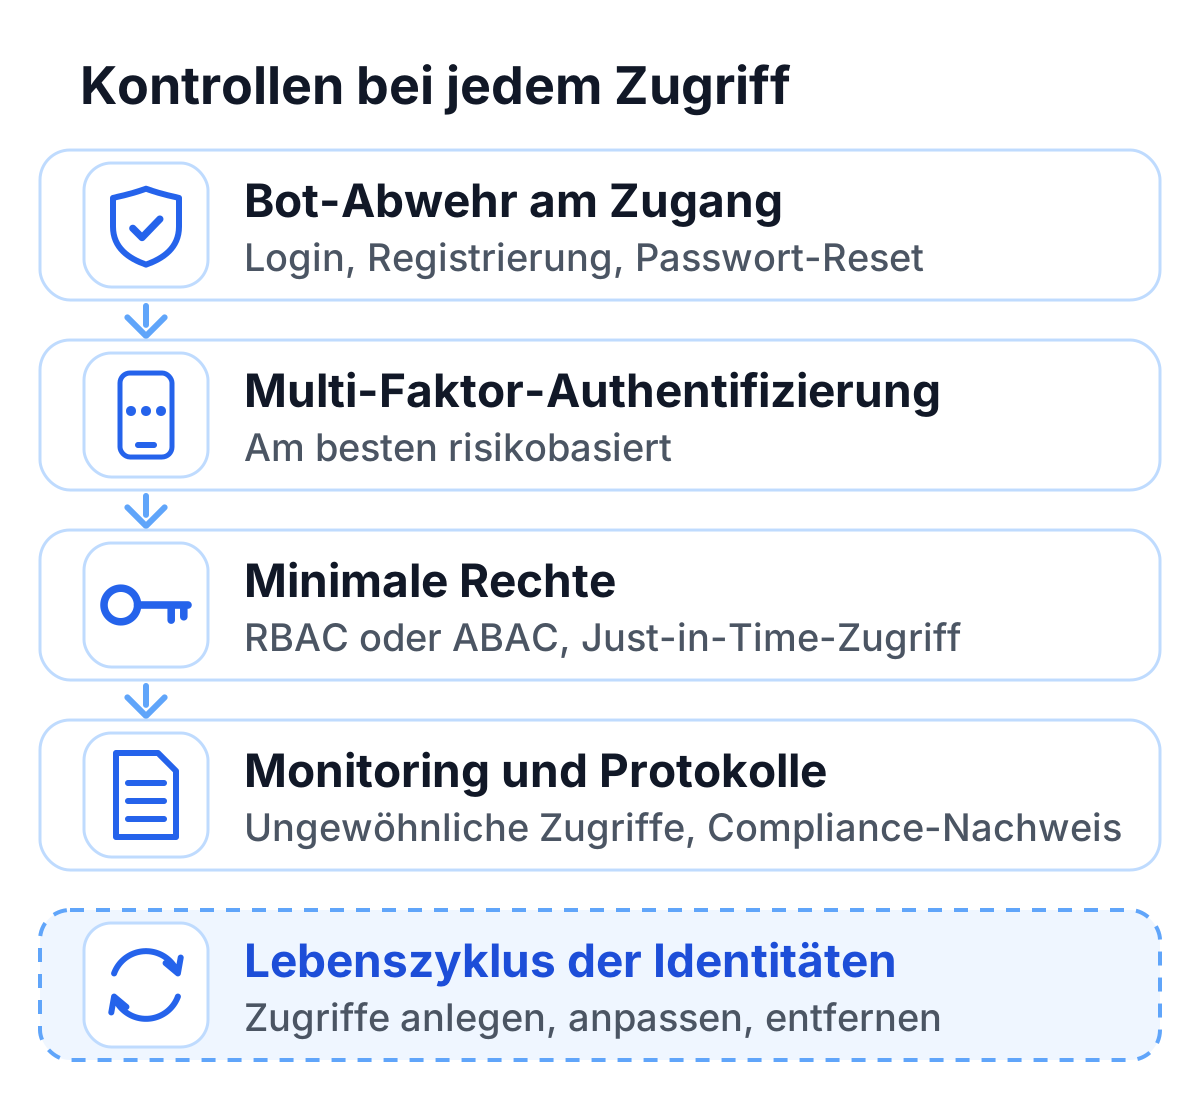
IAM-Sicherheit (Identity and Access Management) steuert, wer wann und unter welchen Bedingungen auf welche Systeme zugreifen darf, für Mitarbeiter, Kunden und Maschinenidentitäten. Um sie zu stärken, verwaltest du jede Identität über ihren gesamten Lebenszyklus, gibst jeder nur die Rechte, die sie braucht, verlangst MFA, wo das Risiko hoch ist, überwachst Zugriffe laufend und stoppst Bots an den öffentlichen Formularen für Login, Registrierung und Passwort-Reset, wo Passwörter und Sperren wenig gegen Automatisierung ausrichten.
Die Maßnahmen im Überblick:
- Lebenszyklus der Identitäten: Zugriffe anlegen, anpassen und entfernen, wenn sich Rollen ändern, damit keine verwaisten Konten zurückbleiben.
- Minimale Rechte: rollenbasierte oder attributbasierte Zugriffskontrolle, dazu Just-in-Time-Zugriff für privilegierte Konten.
- Multi-Faktor-Authentifizierung: am besten risikobasiert, damit ein gestohlenes Passwort allein kein Konto öffnet.
- Monitoring und Protokolle: laufende Prüfung auf ungewöhnliche Zugriffe, mit Nachweis für die Compliance.
- Bot-Abwehr: ein CAPTCHA an öffentlichen Zugängen, das dein Server verifiziert, bevor er die Zugangsdaten prüft.
Warum digitale Zugänge zum größten Risiko geworden sind
Für die meisten Organisationen sind digitale Zugänge heute die wichtigste Angriffsfläche. Cloud-Plattformen, SaaS-Tools, APIs und verteiltes Arbeiten haben die Zahl der Identitäten und Zugriffspunkte vervielfacht, die Sicherheitsteams schützen müssen. Identity und Access Management ist dadurch von einer Aufgabe im IT-Hintergrund zu einer Sicherheitspriorität an vorderster Front geworden.
Jeder Mitarbeiter-Login, jede Kundenregistrierung und jede privilegierte Admin-Sitzung ist ein möglicher Weg hinein für Angreifer. Schwache IAM-Sicherheit führt zu Kontoübernahmen, Datenpannen, Verstößen gegen Vorschriften und verlorenem Kundenvertrauen. Deshalb behandeln viele Organisationen Identität heute als die neue Sicherheitsgrenze.
Identity- und Access-Management-Sicherheit ist die Grundlage, um den Zugriff von Mitarbeitern, Kunden und Maschinenidentitäten zu steuern. Klassisches IAM allein reicht allerdings nicht mehr. Automatisierte Angriffe und Bots verlangen zusätzliche Schutzschichten, vor allem an den Endpunkten für Authentifizierung und Autorisierung.
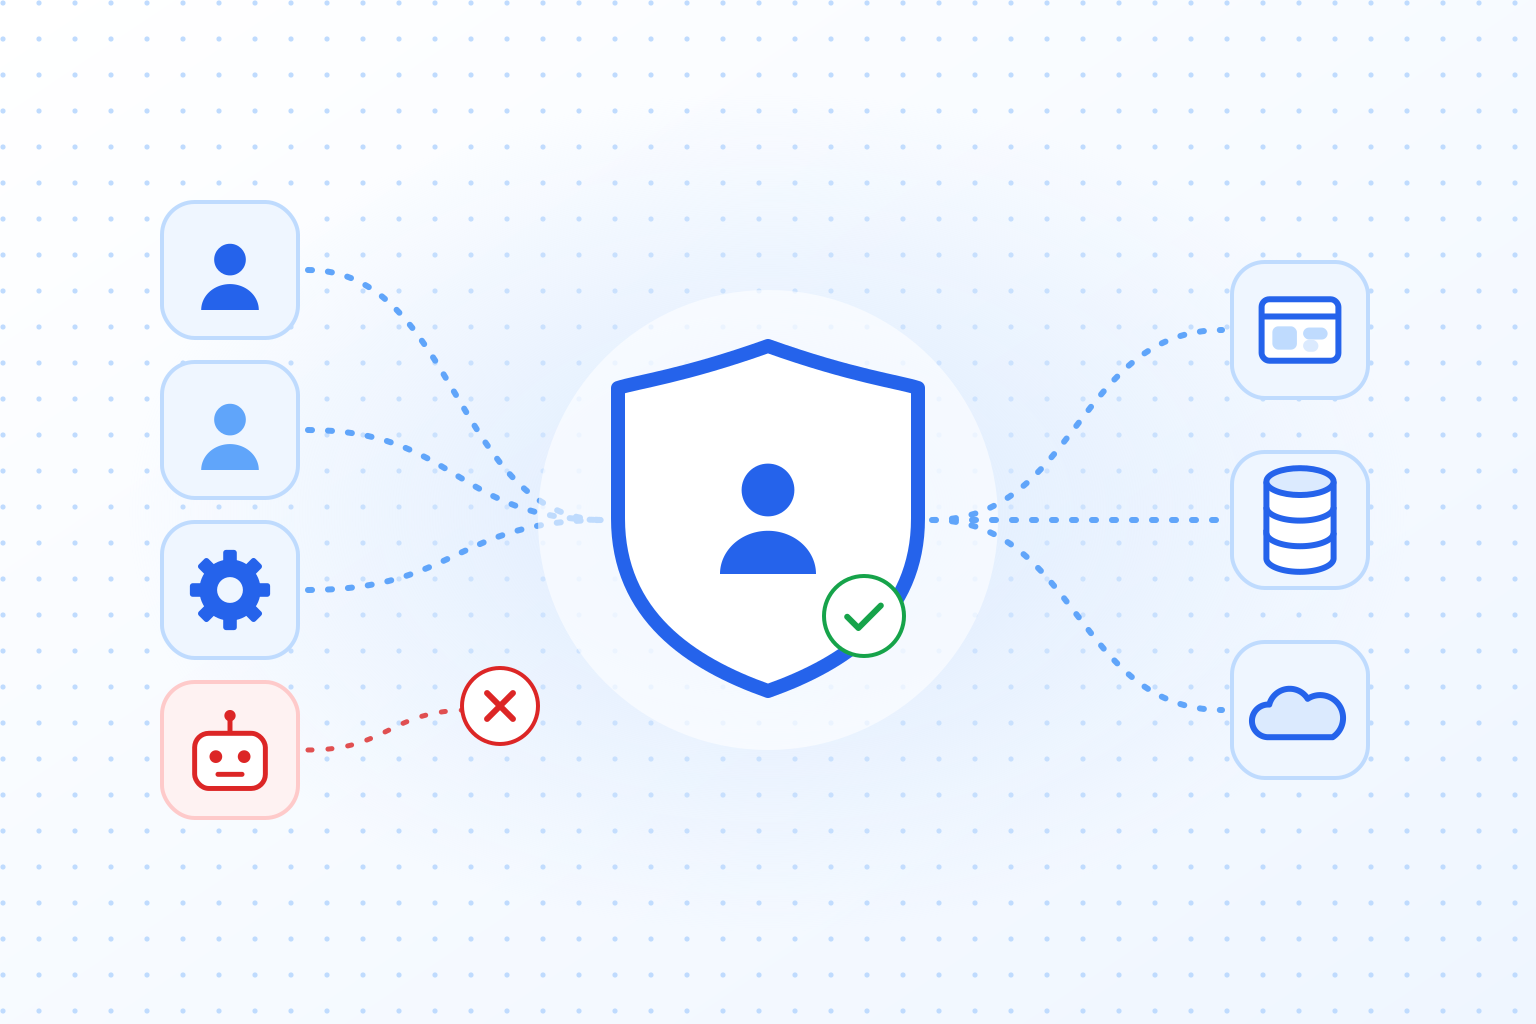
Identity and Access Management (IAM): Grundlagen und Identitätstypen
Was ist Identity and Access Management?
Identity and Access Management regelt, wie digitale Identitäten in Systemen und Anwendungen angelegt, verwaltet, authentifiziert und autorisiert werden. Es verbindet Identitätsverwaltung mit Zugriffskontrolle, damit Sicherheitsrichtlinien überall gleich gelten.
In der Praxis sorgt IAM-Sicherheit dafür, dass:
- nur berechtigte Nutzer Zugriff bekommen
- Zugriffe zu Rollen und Risiko im Unternehmen passen
- Aktionen protokolliert werden, sich prüfen lassen und die Compliance-Anforderungen erfüllen
IAM ist zentral für Zero-Trust-Strategien, regulatorische Compliance und moderne Sicherheitsarchitekturen. Ohne starke IAM-Sicherheit können Angreifer selbst gute Perimeter-Abwehr umgehen.
Identitätsverwaltung und Zugriffskontrolle
Identitätsverwaltung (ID Management)
Die Identitätsverwaltung deckt den gesamten Lebenszyklus einer Identität ab:
- neue Nutzer und Servicekonten anlegen
- Zugriffe anpassen, wenn sich Rollen ändern
- Zugriffe entfernen, wenn eine Identität nicht mehr gebraucht wird
Schlechte Identitätsverwaltung hinterlässt verwaiste Konten und zu weit gefasste Rechte. Jede dieser Lücken vergrößert die Angriffsfläche und schwächt die Sicherheit des Zugriffsmanagements.
Zugriffskontrolle
Die Zugriffskontrolle legt fest, wer unter welchen Bedingungen auf welche Ressourcen zugreifen darf. Verbreitete Modelle sind:
- RBAC (rollenbasierte Zugriffskontrolle)
- ABAC (attributbasierte Zugriffskontrolle)
- das Prinzip der minimalen Rechte (Least Privilege)
Moderne Umgebungen brauchen Zugriffsentscheidungen, die laufend überprüft werden, und nicht nur eine einmalige Authentifizierung beim Login.
Privileged Identity Management (PIM)
Privileged Identity Management schützt Konten mit erweiterten Rechten, etwa von Systemadministratoren und Servicekonten. Angreifer haben es auf diese Identitäten abgesehen, weil eine einzige von ihnen viele Türen öffnen kann.
Die wichtigsten Risiken bei PIM:
- dauerhafte Rechte, die nie ablaufen
- gestohlene und missbrauchte Zugangsdaten
- kein Einblick, was während einer Sitzung passiert
Bewährt haben sich bei privilegierten Zugängen:
- Just-in-Time-Zugriff mit erweiterten Rechten
- Freigabe-Workflows
- Überwachung und Protokollierung privilegierter Sitzungen
Customer Identity and Access Management (CIAM)
CIAM sichert die Identitäten von Kunden, Partnern und anderen externen Nutzern. Anders als das IAM für Mitarbeiter hat es CIAM zu tun mit:
- sehr vielen Identitäten
- öffentlich erreichbaren Authentifizierungs-Endpunkten
- Nutzern, die einen schnellen und einfachen Login erwarten
Typische Sicherheitsprobleme im CIAM sind:
- Kontoübernahmen
- die Erstellung gefälschter Konten
- Bots, die Login und Registrierung missbrauchen
Wer die Balance zwischen Bedienbarkeit und starker IAM-Sicherheit findet, schützt Kundenvertrauen und Umsatz zugleich.
IAM-Sicherheit: Bedrohungen und Schutzmaßnahmen
Die Bedrohungen, mit denen IAM-Sicherheit umgehen muss
| Bedrohung | Beschreibung |
|---|---|
| Credential Stuffing | Wiederverwendete geleakte Zugangsdaten |
| Brute-Force-Angriffe | Automatisiertes Erraten von Passwörtern |
| Bot-Missbrauch | Automatisierte Angriffe auf Login und Registrierung |
| Rechteausweitung | Zu weit gefasste oder falsch konfigurierte Zugriffe |
| Insider-Bedrohungen | Missbrauch legitimer Zugriffe |
| Regulatorische Lücken | Schwache Prüfung der Zugriffe |
Die meisten dieser Bedrohungen kommen an einem gültigen Passwort vorbei. Deshalb muss die Sicherheit des Zugriffsmanagements über Zugangsdaten hinausgehen.
IAM-Sicherheit mit mehreren Schutzschichten stärken
Gute IAM-Sicherheit kombiniert mehrere Kontrollen, die sich gegenseitig absichern:
| Schutzmaßnahme | Zweck |
|---|---|
| Multi-Faktor-Authentifizierung | Senkt das Risiko durch gestohlene Zugangsdaten |
| Risikobasierte Authentifizierung | Passt die Sicherheit dynamisch an |
| Kontinuierliches Monitoring | Erkennt ungewöhnliche Zugriffe |
| Minimale Rechte | Begrenzt die Folgen eines Einbruchs |
| Bot-Abwehr | Stoppt automatisierten Missbrauch |
Risikobasierte Authentifizierung und Bot-Abwehr ergänzen sich gut: Unser Leitfaden zur risikobasierten MFA zeigt, wie ein Bot-Score entscheiden kann, wann ein zweiter Faktor nötig ist.
CAPTCHA als Baustein der IAM-Sicherheit
Klassische IAM-Abwehr kann automatisierte Angriffe nicht vollständig stoppen. Bots probieren geleakte Passwörter aus, wechseln IP-Adressen und ahmen menschliches Verhalten nach. Deshalb ist ein CAPTCHA heute ein fester Bestandteil der IAM-Sicherheit, besonders im CIAM und bei Portalen für privilegierte Zugänge.
Ein CAPTCHA schützt:
- Login-Endpunkte
- Registrierungsabläufe
- Passwort-Reset-Prozesse
Ein CAPTCHA mit wenig Reibung ist vor allem im CIAM wichtig, wo das Nutzererlebnis zählt. Richtig eingesetzt, erhöht es die Sicherheit, ohne die Conversion zu schmälern.
Modernes CAPTCHA für IAM: TrustCaptcha
TrustCaptcha ist darauf ausgelegt, die Identity- und Access-Management-Sicherheit zu stärken, ohne legitime Nutzer zu frustrieren. Für Keycloak bringt das Keycloak-CAPTCHA-Plugin es auf die Login- und Registrierungsseiten.
Wie TrustCaptcha die IAM-Sicherheit verbessert
TrustCaptcha schützt IAM- und CIAM-Endpunkte mit zwei Mechanismen:
1. Proof-of-Work (PoW)
TrustCaptcha lässt jeden Client eine kleine Rechenaufgabe lösen. Einen echten Nutzer kostet das einen Moment, für Bots wird es in großer Zahl teuer. Damit:
- werden automatisierte Angriffe langsamer
- werden Credential Stuffing und Brute-Force-Angriffe in großem Stil teuer
- sind Login, Registrierung und Passwort-Reset geschützt
2. Bot-Score
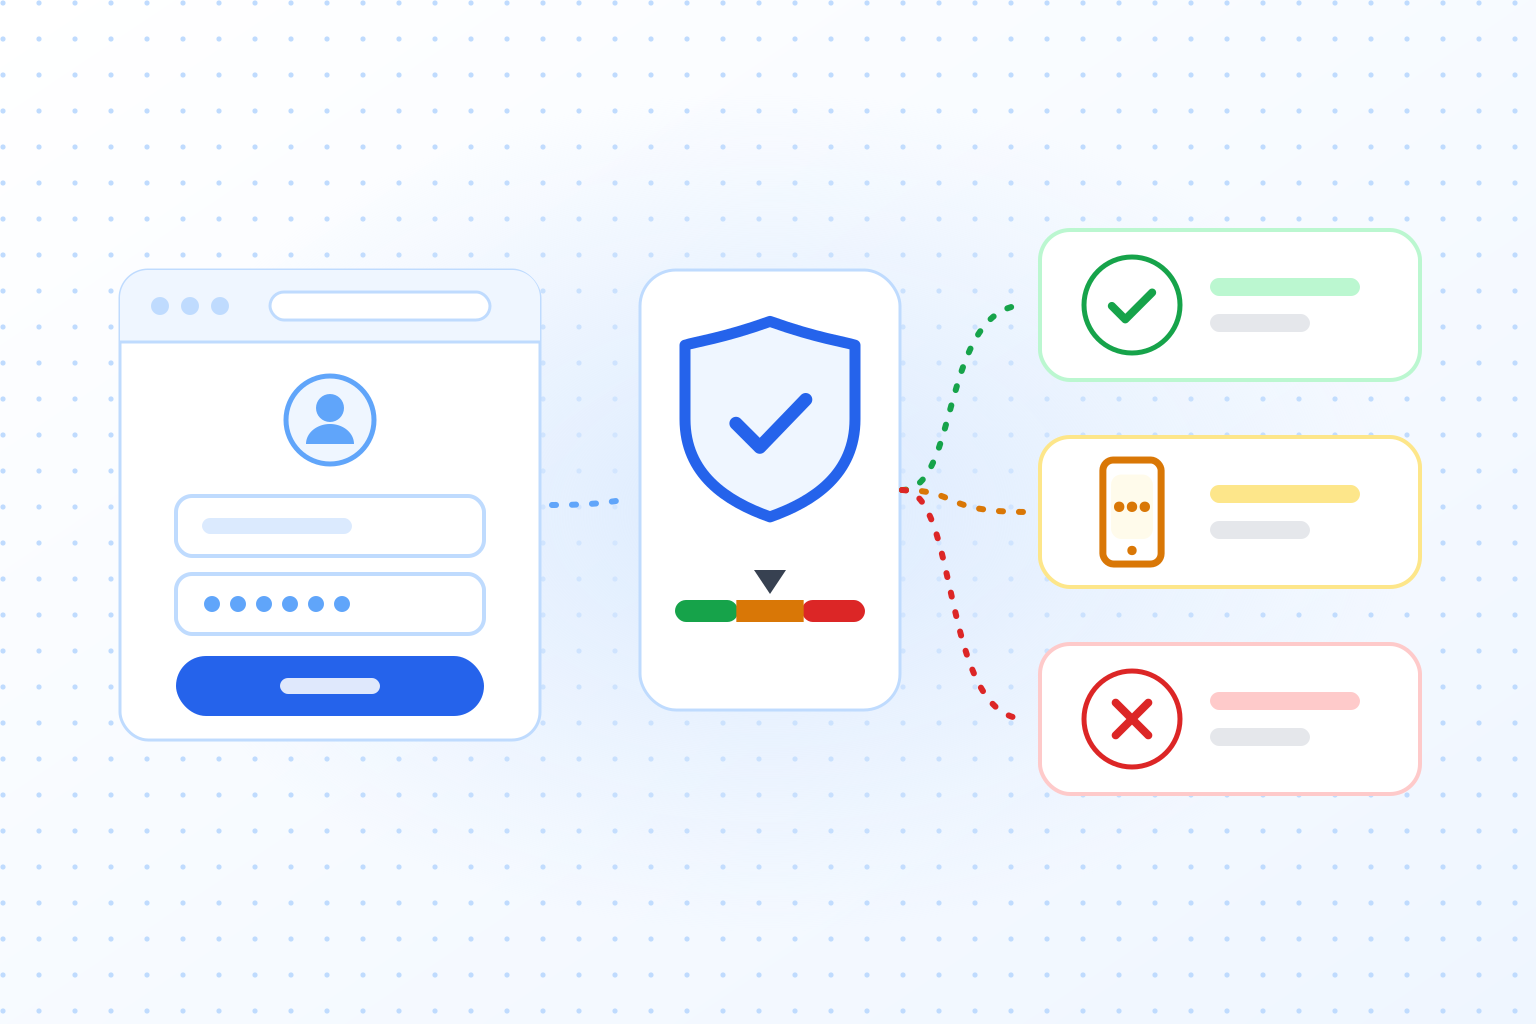
Ab dem Solo-Tarif wertet TrustCaptcha technische Signale und Verhaltenssignale aus und vergibt für jede Anfrage einen Bot-Score. Das ermöglicht:
- Zugriffsentscheidungen nach Risiko
- einen reibungslosen Ablauf für legitime Nutzer
- eine starke Abwehr gegen Automatisierung
Warum TrustCaptcha zu modernem IAM und CIAM passt
- Schützt Authentifizierungs-Endpunkte, die öffentlich erreichbar sind
- Fügt sich in bestehende Abläufe der Zugriffskontrolle ein
- Erhält das Nutzererlebnis und verringert Betrug
- Passt zu CIAM-Plattformen, Portalen für privilegierte Zugänge und riskanten Anmeldevorgängen
Weil es Bots stoppt, bevor sie deine Authentifizierungslogik missbrauchen, stärkt TrustCaptcha die IAM-Sicherheit genau dort, wo sie am verwundbarsten ist.
Zugriffssicherheit, die standhält
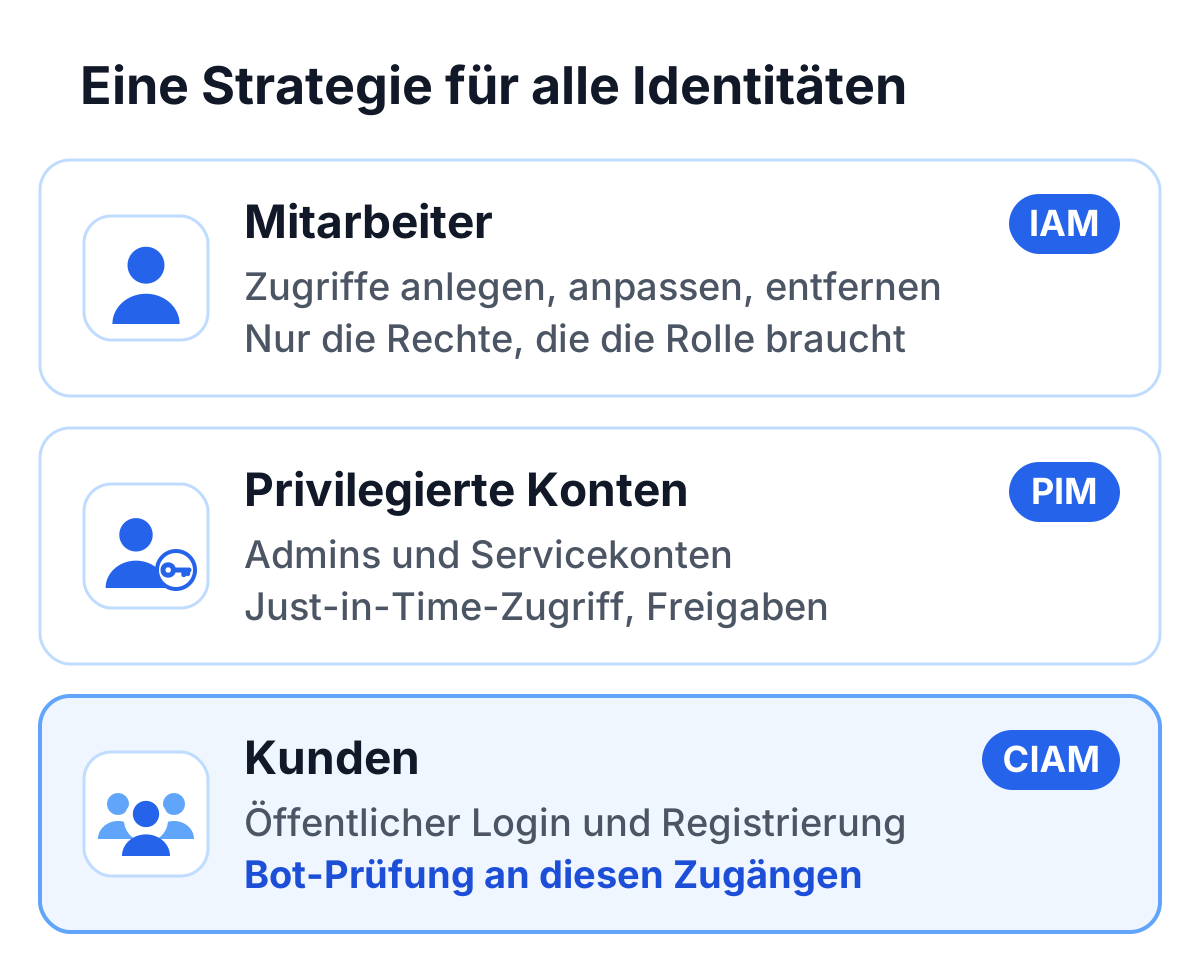
Organisationen holen am meisten aus Identity and Access Management, Privileged Identity Management, CIAM und Bot-Abwehr heraus, wenn sie diese als eine gemeinsame, mehrschichtige Strategie planen.
IAM-Sicherheit muss mit Angriffen Schritt halten, die auf Automatisierung setzen. Ein CAPTCHA muss dich dabei keine Bedienbarkeit mehr kosten. Richtig eingesetzt, macht es sicheren Zugriff in großem Umfang möglich.
TrustCaptcha schafft diese Balance: Es schützt Identitäten, hält das Nutzererlebnis reibungslos und stärkt die Zugriffskontrolle in deinen Systemen.
TrustCaptcha testen
Fang mit den Login-, Registrierungs- und Passwort-Reset-Seiten an, denn dort treffen Bots deine Identity- und Access-Management-Sicherheit zuerst.
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und sieh selbst, wie Proof-of-Work und Bot-Scoring deine IAM- und CIAM-Umgebungen schützen.