Was risikobasierte MFA ist
Risikobasierte Multi-Faktor-Authentifizierung (MFA), auch Step-up- oder adaptive Authentifizierung genannt, verlangt einen zweiten Faktor nur dann, wenn der Kontext eines Logins oder einer Aktion auf ein höheres Risiko hindeutet: ein neues Gerät, verdächtige Netzwerksignale, Anzeichen von Automatisierung oder eine folgenreiche Aktion wie geänderte Auszahlungsdaten. Sitzungen mit geringem Risiko laufen mit dem normalen Login weiter, und nur riskante werden nach MFA gefragt oder blockiert. So behältst du den Schutz der MFA, ohne jedem Nutzer einen zusätzlichen Schritt vorzusetzen.
Risikobasierte Multi-Faktor-Authentifizierung (MFA) mit TrustCaptcha
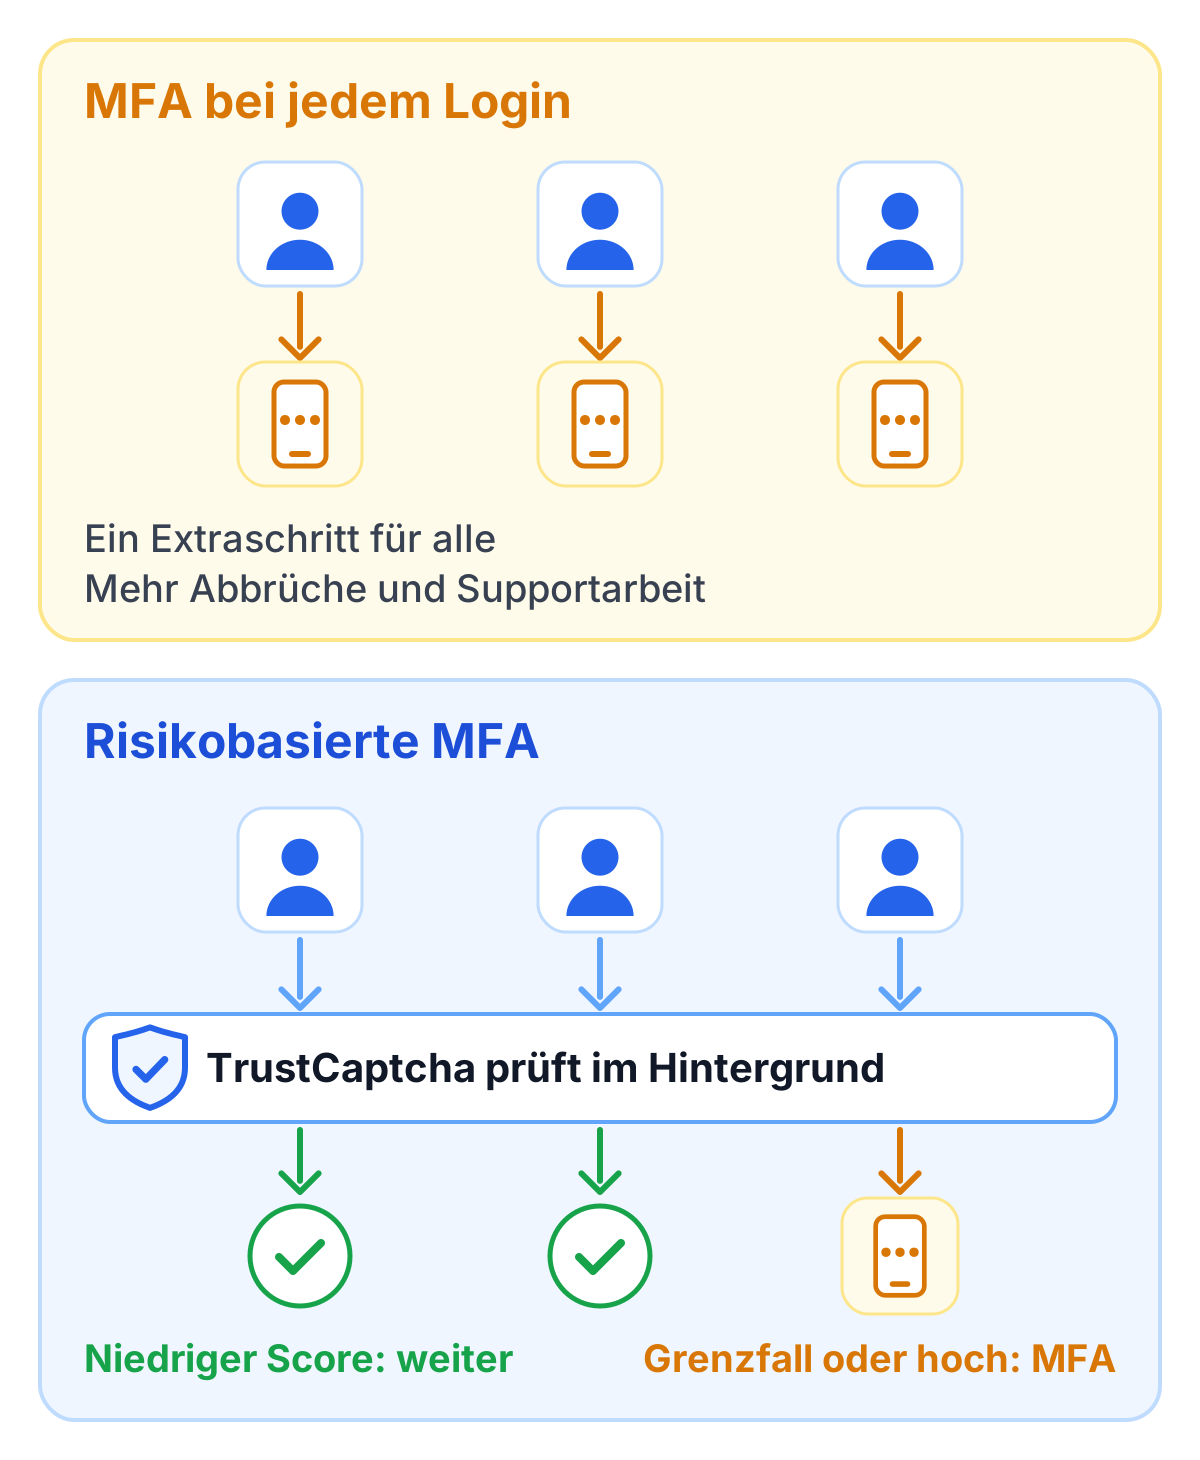
Multi-Faktor-Authentifizierung (MFA) gehört zu den wirksamsten Maßnahmen gegen eine Kontoübernahme, vor allem bei Credential Stuffing und wiederverwendeten Passwörtern. Der Haken: MFA bei jedem Login stört. Es fügt Schritte hinzu, lässt Menschen abbrechen und erzeugt Supportarbeit für neue Geräte, verlorene Faktoren, nicht ankommende Einmalcodes und gesperrte Konten.
TrustCaptcha hilft dir, MFA so einzusetzen, dass sie stark und trotzdem praktikabel bleibt. Es arbeitet als unsichtbares CAPTCHA ohne Rätsel und ohne Aufgabe für den Nutzer und liefert bei jeder Verifizierung einen Bot-Score von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot). Damit wird risikobasierte MFA (Step-up-Authentifizierung) möglich: Die meisten legitimen Nutzer kommen ohne Unterbrechung durch, und nur Grenzfälle und riskante Situationen landen in der MFA.
Was MFA ist und warum Unternehmen darauf setzen
Bei MFA bestätigen Nutzer ihre Identität mit mindestens zwei unabhängigen Faktoren:
- Wissen: Passwort, PIN
- Besitz: Authenticator-App, Hardware-Key, gerätegebundener Passkey
- Inhärenz: Biometrie (oft als Teil gerätegebundener Authentifizierung)
MFA macht es deutlich unwahrscheinlicher, dass ein gestohlenes Passwort allein Zugriff verschafft. Am meisten bringt sie dort, wo Angreifer ihren Missbrauch automatisieren:
- Login-Endpunkte
- Passwort-Reset-Abläufe
- Registrierung (um Fake-Accounts zu verhindern)
- Sensible Aktionen (Zahlungen, Admin-Änderungen, Exporte)
Das Problem mit der Bedienbarkeit: warum “MFA überall” stört
MFA für alle und alles erzeugt messbare Reibung:
- Verlorene Conversions: Nutzer brechen ab, wenn eine Abfrage aus dem Nichts kommt.
- Supportaufwand: Sperren, neue Handys, verlorene zweite Faktoren.
- Barrierefreiheit: Manche Abfragen sind für Menschen mit Behinderungen schwer zu bedienen.
- Komplexität im Betrieb: Ausnahmen werden zur Regel statt zum seltenen Fall.
Deshalb setzen viele Organisationen auf Step-up-MFA: MFA dann, wenn das Risiko höher ist, und nicht pauschal.
Risikobasierte MFA: das Step-up-Modell
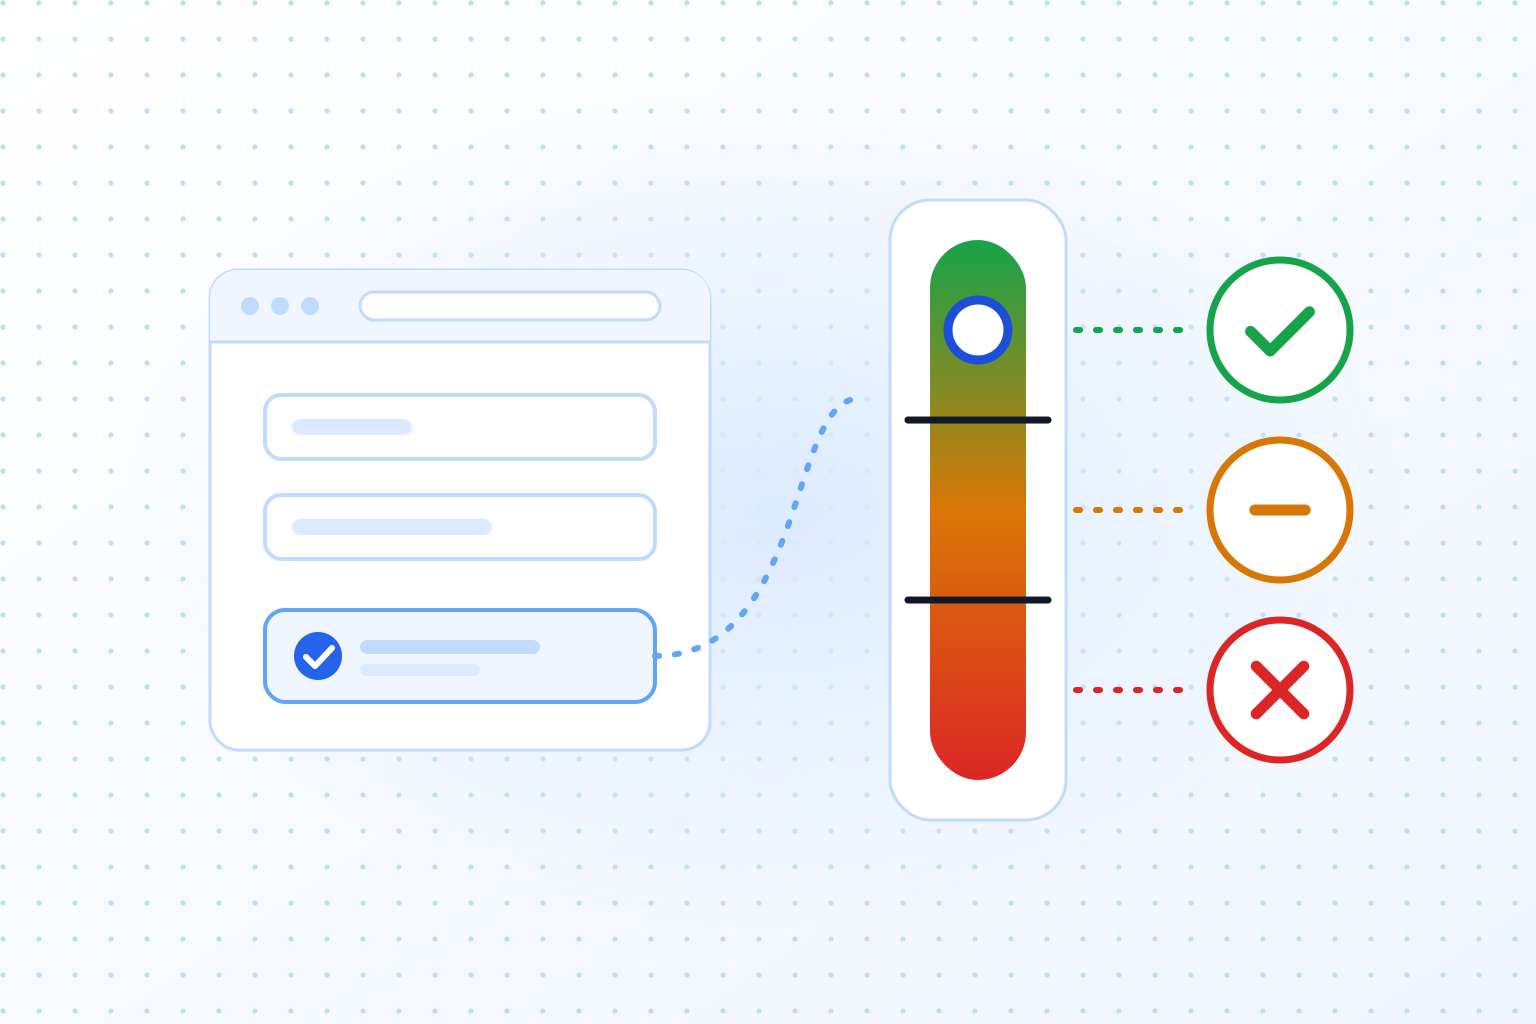
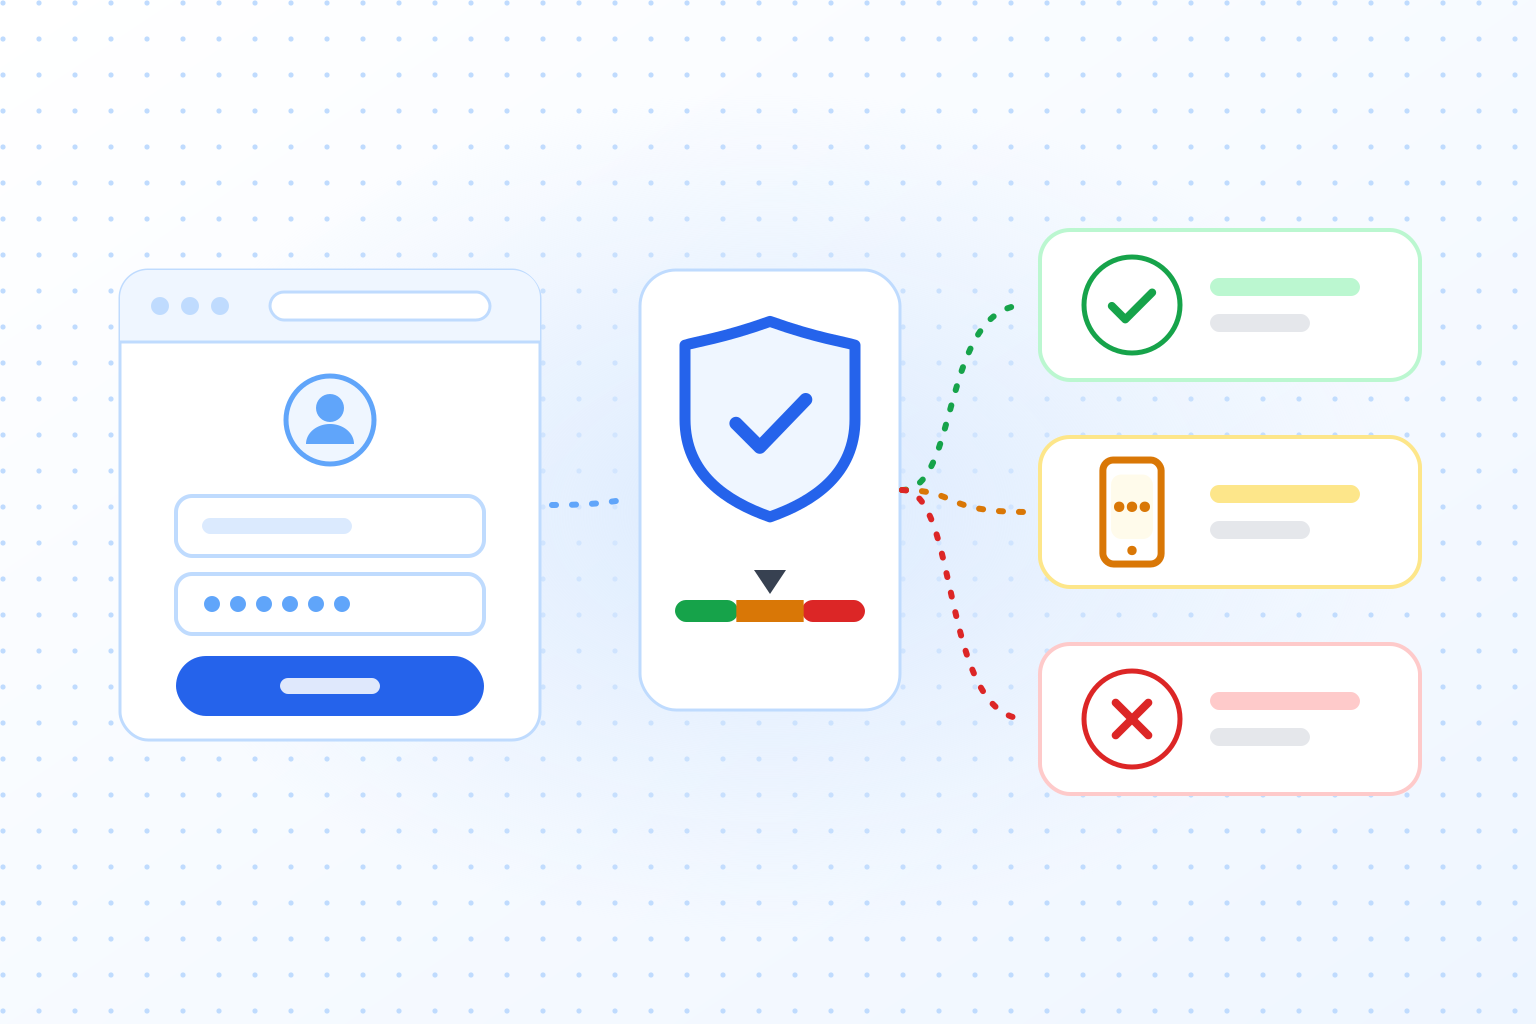
Risikobasierte MFA bewertet den Kontext und schickt jeden Nutzer in eines von drei Ergebnissen:
- Zulassen: geringes Risiko, normale Anmeldung reicht
- Step-up: mittleres bis hohes Risiko, MFA erforderlich
- Ablehnen oder blockieren: sehr hohes Risiko, Versuch blockieren oder stärkeren Nachweis verlangen
Der Kern: Die Reibung durch MFA wird gezielt eingesetzt. Die Sicherheit steigt, und legitime Nutzer merken kaum etwas davon.
Wo TrustCaptcha ansetzt: Bewertung im Hintergrund, Step-up bei Bedarf
TrustCaptcha unterstützt risikobasierte MFA an zwei Stellen:
1) Verifizierung im Hintergrund (kein Rätsel, keine Interaktion)
TrustCaptcha läuft im Hintergrund und erkennt Automatisierung und verdächtiges Verhalten. Legitime Nutzer sehen kein Rätsel und müssen nichts anklicken; wenn du gar kein sichtbares Widget willst, macht das Add-on Captcha Branding es vollständig unsichtbar.
2) Routing über den Bot-Score (nur Grenzfälle und riskante Sitzungen)
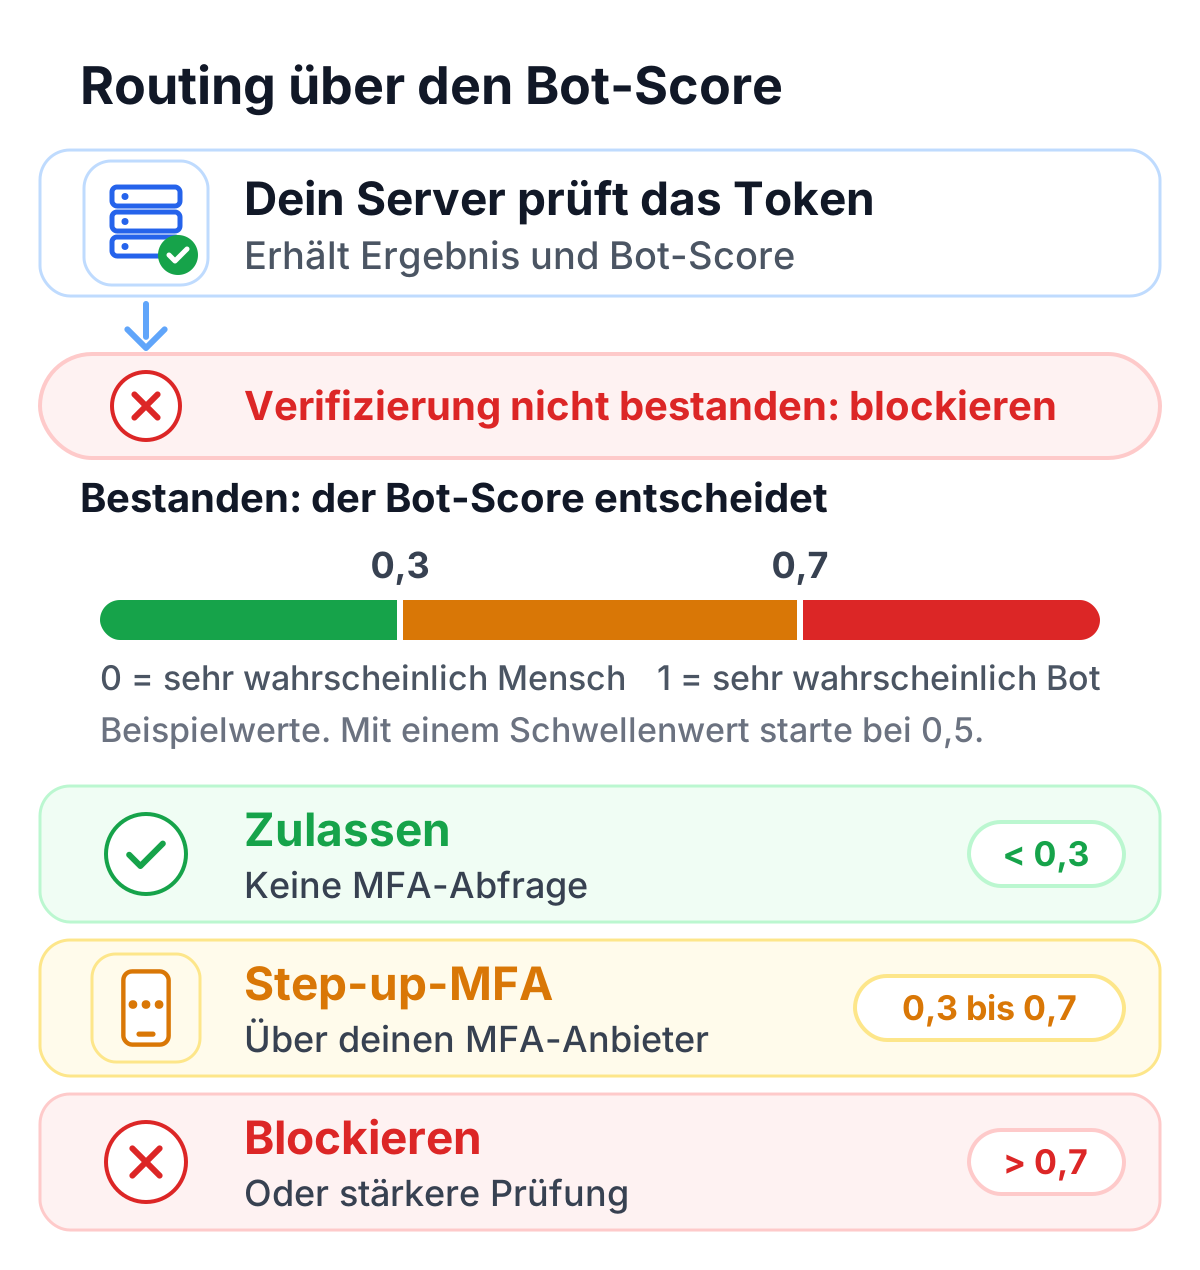
Jede Anfrage bekommt einen Bot-Score von 0 (sehr wahrscheinlich Mensch) bis 1 (sehr wahrscheinlich Bot): Je höher der Score, desto wahrscheinlicher hat ein Bot die Anfrage geschickt. Das Bot-Scoring ist ab dem Solo-Tarif enthalten. Du setzt die Schwellenwerte zum Beispiel so:
- Bot-Score unter 0,3 → zulassen (keine MFA-Abfrage)
- Bot-Score von 0,3 bis 0,7 → Step-up-MFA
- Bot-Score über 0,7 → blockieren oder stärkere Prüfung
Die Werte sind ein Beispiel. Für einen einzelnen Schwellenwert ist 0,5 der empfohlene Startwert; mit zwei Schwellenwerten bekommst du einen Bereich dazwischen für das Step-up. Dein Server bekommt außerdem ein hartes Ja oder Nein: ob die Verifizierung bestanden wurde. Der Wert ist zum Beispiel false, wenn eine deiner Sicherheitsregeln die Anfrage blockiert. Prüfe das zuerst und behandle eine nicht bestandene Verifizierung wie den Block-Bereich.
So wird MFA nicht zum Dauerhindernis, und du verlangst trotzdem genau dann einen stärkeren Nachweis, wenn Missbrauch wahrscheinlicher wird.
Empfohlene Referenzarchitektur
Ein einfaches, verlässliches Muster sieht so aus:
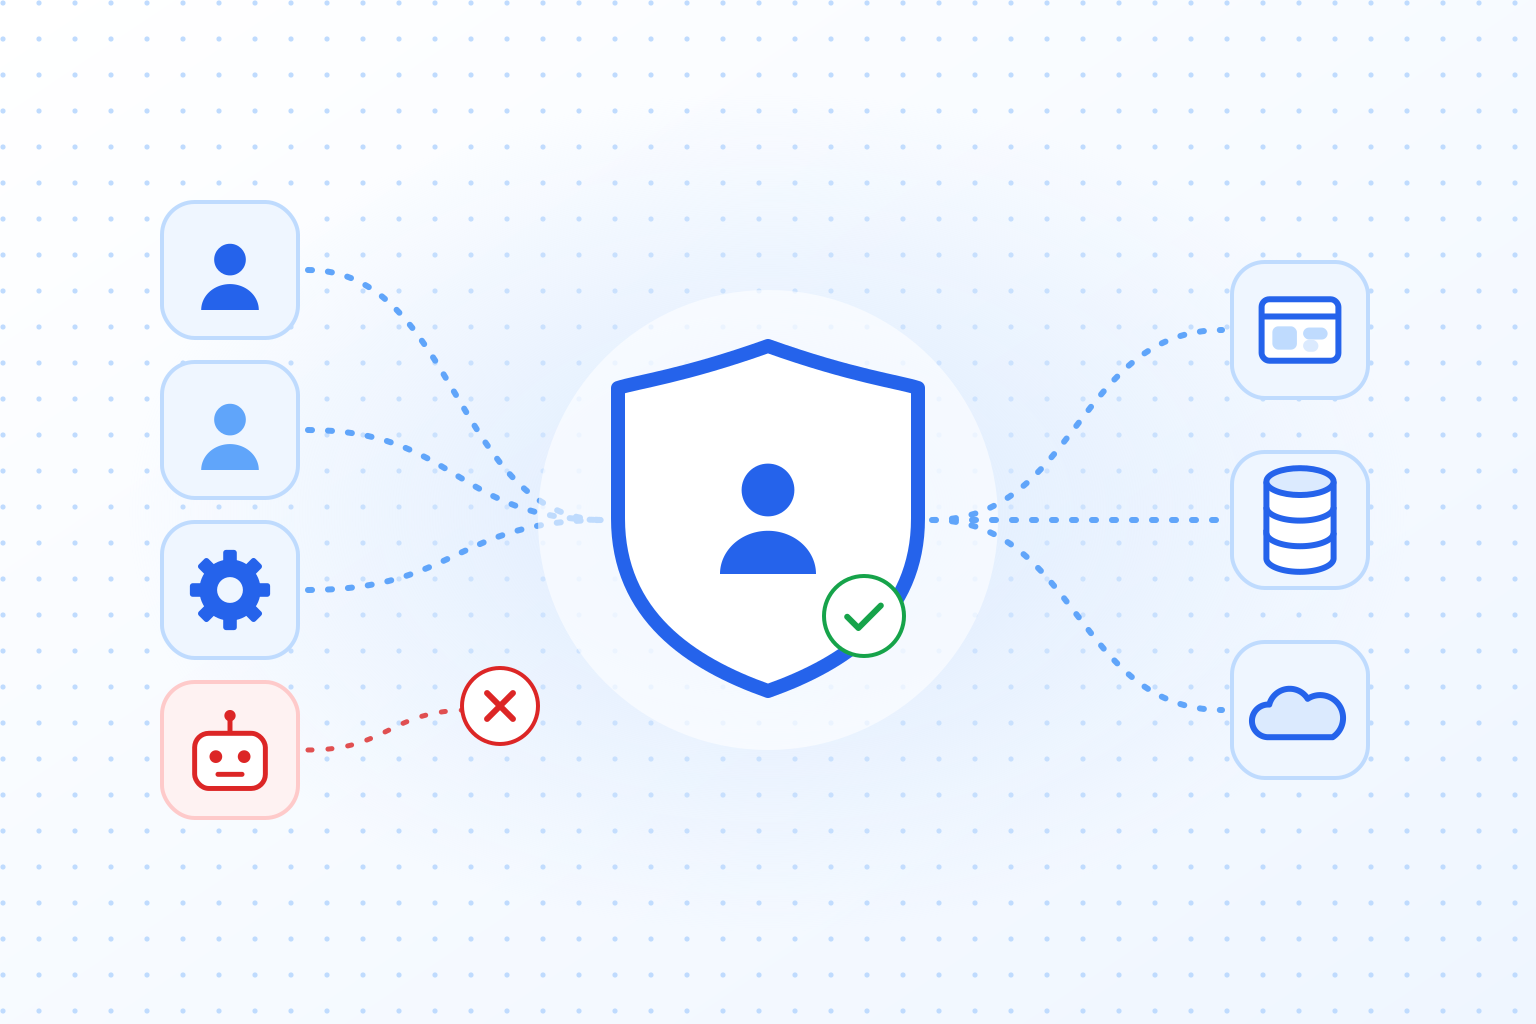
- Ein Nutzer startet eine Interaktion (Login oder sensible Aktion)
- TrustCaptcha läuft im Hintergrund und liefert ein Token zurück
- Dein Backend verifiziert das Token bei TrustCaptcha und erhält das Verifizierungsergebnis und den Bot-Score
- Deine Regel-Engine entscheidet: zulassen, Step-up-MFA oder blockieren
- Wenn Step-up nötig ist, wickelt dein MFA-Anbieter die Abfrage ab (TOTP, Push, WebAuthn usw.)
- Entscheidung, Score und Ergebnis werden für Monitoring und Audit-Trail protokolliert
TrustCaptcha bleibt damit Risikosignal und Missbrauchsfilter, und deine MFA-Lösung bleibt die Instanz, die die Identität nachweist.
Regeln gestalten: den Bot-Score in einheitliche Entscheidungen übersetzen
Eine Regel sollte deterministisch, erklärbar und testbar sein. Die meisten Unternehmen starten mit gestaffelten Schwellenwerten und verfeinern sie dann mit geschäftlichem Kontext.
Beispiel für eine Grundregel
{
  "rules": [
    {"if": "verificationPassed == false", "action": "block"},
    {"if": "score < 0.3", "action": "allow"},
    {"if": "score >= 0.3 && score <= 0.7", "action": "step_up_mfa"},
    {"if": "score > 0.7", "action": "block_or_strong_step_up"}
  ]
}
Achte auf die Richtung: Bei TrustCaptcha ist der niedrige Score der gute. Wenn du von reCAPTCHA v3 kommst, wo 1,0 für Mensch steht, dreh die Vergleiche um, nicht nur die Zahlen.
Geschäftlichen Kontext für riskante Aktionen ergänzen
Für Aktionen mit großer Wirkung kannst du die Regeln verschärfen:
- Passwort, E-Mail-Adresse oder Telefonnummer ändern
- Zahlungs- oder Auszahlungsdaten ändern
- Admin-Rollen ändern
- Daten exportieren
- API-Keys erstellen
- Massenaktionen
Beispiel: “Bei Änderungen der Auszahlungsdaten immer Step-up-MFA, egal wie der Score aussieht” (oder MFA nur bei sehr niedrigem Bot-Score überspringen).
Typische Risikosignale in Kombination mit dem Bot-Score
Kombiniere den Bot-Score mit deiner eigenen Telemetrie, um blinde Flecken zu schließen:
- Neues Gerät oder neues Browser-Profil
- Unmögliche Reisen oder auffällige Ortswechsel
- Wiederholte Fehlversuche
- Muster von Credential Stuffing
- IP-Reputation oder Auffälligkeiten beim ASN
- Hohes Anfragetempo
- Hinweise auf geleakte Zugangsdaten (falls du sie erfasst)
Das Ziel ist nicht mehr Komplexität. Es geht darum, dass Step-up-Auslöser etwas bedeuten und sich schwer austricksen lassen.
Best Practices für die Integration (Checkliste)
1) Zuerst die richtigen Stellen schützen
Starte dort, wo Missbrauch am wahrscheinlichsten ist und am meisten Schaden anrichtet:
- Login
- Passwort-Reset
- Registrierung
- Folgenreiche Kontoänderungen
2) Den Server entscheiden lassen
Vertraue nie dem Client allein. Dein Backend sollte:
- TrustCaptcha-Tokens verifizieren
- prüfen, ob die Verifizierung bestanden wurde, und dann den Bot-Score anhand deiner Regeln bewerten
- entscheiden, ob ein Step-up auf MFA nötig ist oder abgelehnt wird
Das verhindert Manipulation auf dem Client und sorgt für gleiche Durchsetzung auf allen Plattformen.
3) Das Step-up sauber gestalten
Wenn ein Step-up nötig ist:
- erkläre in klaren Worten, warum (“Wir müssen kurz sicherstellen, dass du es wirklich bist.”)
- biete starke Faktoren zuerst an (WebAuthn oder Passkeys, Authenticator-App)
- stelle barrierefreie Alternativen bereit
- nutze keine Rätsel als MFA-Ersatz; MFA bleibt eine Frage der Identität
4) Rate Limits und Schutz vor Sperren einbauen
Angreifer können MFA-Abfragen absichtlich auslösen, um Nutzer zu nerven oder deinen Dienst zu überlasten. Nutze:
- Rate Limits pro IP-Adresse und pro Konto
- längere Wartezeiten nach wiederholten Fehlversuchen
- sichere Abläufe für Sperren und Wiederherstellung
5) Entscheidungen für Monitoring und Incident Response protokollieren
Protokolliere strukturierte Ereignisse:
- Bot-Score (oder einen Score-Bereich)
- Entscheidung der Regel (zulassen, Step-up, blockieren)
- Ergebnis der MFA (Erfolg oder Fehlschlag)
- Art der Aktion (Login, Reset, Änderung der Auszahlungsdaten)
- Korrelations-IDs für Untersuchungen
Diese Logs helfen beim Feinjustieren, bei der Fehlersuche und für Audit-Trails.
6) Schwellenwerte mit echten Rückmeldungen anpassen
Behandle die Regeln wie einen Regelkreis:
- vorsichtig starten (anfangs mehr Step-up, als du am Ende willst)
- Fehlalarme und Reibungskennzahlen beobachten
- Schwellenwerte pro Endpunkt und Art der Aktion anpassen
- in Phasen ausrollen (erst ein Pilot, dann breiter)
MFA-Methoden: Faktoren passend zum Risiko wählen
Nicht jede MFA ist gleich stark. Eine praktische Rangfolge, an der sich viele Unternehmen orientieren:
- Bevorzugt (phishing-resistent): WebAuthn, Passkeys, FIDO2-Sicherheitsschlüssel
- Stark: Authenticator-App (TOTP), Push mit Nummernabgleich (wo verfügbar)
- Notlösung (mit Bedacht): SMS-Einmalcode (besser als nichts, aber riskanter als phishing-resistente Methoden)
TrustCaptcha sorgt dafür, dass du diese Schritte nur verlangst, wenn die Lage unklar oder riskant ist, und nicht von allen.
Barrierefreiheit und Compliance
Risikobasierte Abläufe müssen für alle nutzbar bleiben:
- MFA-Bildschirme per Tastatur und mit Screenreadern bedienbar machen
- Timeouts nicht zu knapp setzen
- Alternative Faktoren anbieten (zum Beispiel WebAuthn mit TOTP als Ausweichweg)
- Anweisungen klar und einheitlich halten
TrustCaptcha hilft, weil der Standardweg ohne Reibung bleibt: Die meisten Nutzer sehen nie eine Abfrage, und nur ein kleiner Teil landet im Step-up.
Leitfaden für den Betrieb: Tests, Rollout und laufende Steuerung
Tests vor dem Produktivstart
- bekannte Bot-Muster und harmlose Automatisierung simulieren
- Step-up-Auslöser bei verdächtigen Logins und sensiblen Aktionen prüfen
- Wiederherstellungsabläufe und Supportprozesse testen
Schrittweiser Rollout
- zuerst im “Beobachtungsmodus” starten (Entscheidungen protokollieren, aber noch nicht durchsetzen)
- dann Step-up-MFA für mittleres Risiko durchsetzen
- zuletzt das Blockieren für eindeutig bösartige Muster einschalten
Laufende Feinjustierung
- Step-up-Rate pro Endpunkt und Region prüfen
- Conversion und Supporttickets verfolgen
- auf Angriffszeichen achten (Wellen von Credential Stuffing, auffälliges Anfragetempo)
Kurze Checkliste für die Umsetzung
- Zu schützende Endpunkte festlegen (Login, Reset, Registrierung, sensible Aktionen)
- TrustCaptcha-Widget und serverseitige Verifizierung einbauen
- Bot-Score-Schwellenwerte und Regeln pro Aktion festlegen
- Step-up-Entscheidungen mit deinem MFA-Anbieter verbinden
- Rate Limiting und Schutz vor Sperren ergänzen
- Strukturierte Logs und Dashboards einrichten
- Schrittweise ausrollen und anhand der Daten nachjustieren
TrustCaptcha testen
Risikobasierte MFA schützt Konten, ohne jeden Login zur Hürde zu machen. TrustCaptcha bewertet das Risiko im Hintergrund, sodass nur Grenzfälle und riskante Fälle in der MFA landen. Legitime Nutzer kommen weiter durch, und Angreifer haben deutlich mehr Aufwand. Wenn du Hilfe bei der Integration oder bei der Wahl deiner ersten Schwellenwerte möchtest, melde dich beim TrustCaptcha-Team.
Jeder Tarif startet mit einer 14-tägigen kostenlosen Testphase, und nicht-kommerzielle Websites nutzen TrustCaptcha kostenlos. Starte deine kostenlose Testphase und schick nur riskante Logins in die MFA.