Einführung in Kryptografie und Verschlüsselung
Was ist Kryptografie?
Kryptografie ist die Wissenschaft der sicheren Übertragung von Informationen. Der Begriff stammt aus dem Griechischen und bedeutet „geheimes Schreiben“. Schon in der Antike wurden Verfahren wie die Caesar-Chiffre verwendet, bei der Buchstaben im Alphabet systematisch verschoben wurden. Solche einfachen Methoden sind heute leicht zu brechen, und moderne Verschlüsselungstechniken haben mit ihnen wenig gemeinsam. Kryptografie steckt heute überall dort, wo Sicherheit und Privatsphäre zählen: in verschlüsselten Messengern, im Online-Banking und bei staatlichen Geheimdiensten.
Warum ist Verschlüsselung wichtig?
Je mehr unseres Alltags online stattfindet, desto mehr Daten gibt es zu stehlen. Ohne Kryptografie könnten Cyberkriminelle Passwörter, Bankinformationen oder Gesundheitsdaten leicht mitlesen. Verschlüsselung sorgt dafür, dass Daten während der Übertragung oder Speicherung für Dritte unlesbar bleiben. Sie erschwert außerdem Identitätsdiebstahl, Industriespionage und viele andere Cyberangriffe. Weil nur autorisierte Personen die Daten lesen können, kannst du einer Banking-App oder einem Onlineshop deine Daten anvertrauen, und darauf baut ein großer Teil der digitalen Wirtschaft auf.
Grundlegende Prinzipien der Kryptografie
Die Schutzziele der Informationssicherheit
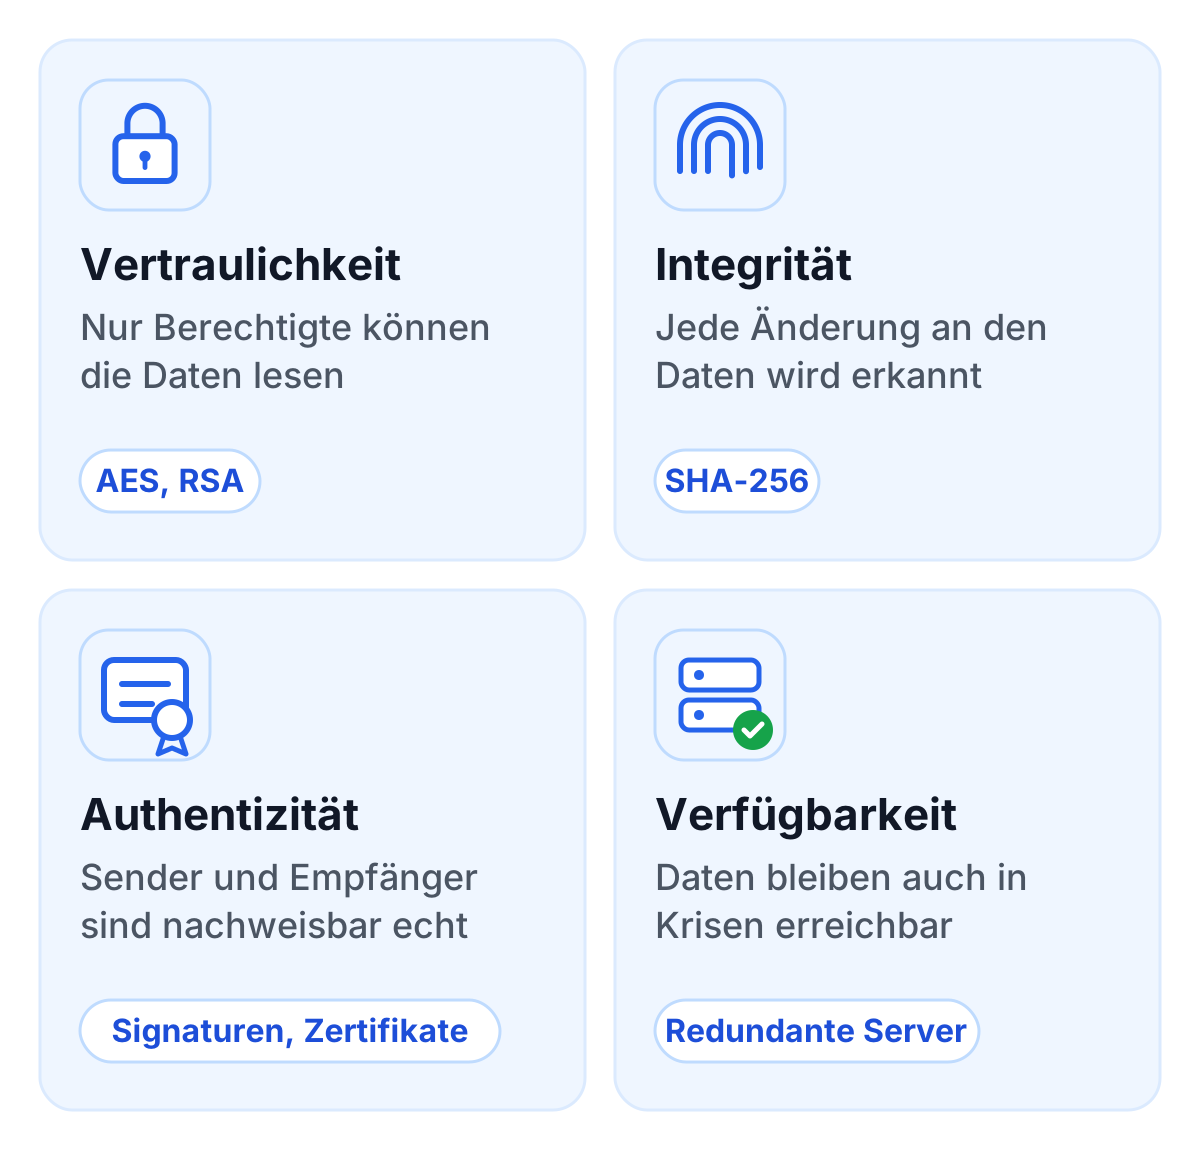
Kryptografie zielt darauf ab, Daten auf vier grundlegende Arten zu schützen:
- Vertraulichkeit: Informationen sind nur für autorisierte Personen zugänglich. Verschlüsselungsverfahren wie AES (Advanced Encryption Standard) oder RSA stellen sicher, dass unbefugte Dritte nicht auf die Daten zugreifen können.
- Integrität: Integrität garantiert, dass Informationen während der Übertragung oder Speicherung nicht verändert werden. Hashfunktionen wie SHA-256 erzeugen eine Art digitalen Fingerabdruck für Daten, sodass jede Änderung sofort auffällt.
- Authentizität: Sender und Empfänger einer Nachricht sind tatsächlich die, für die sie sich ausgeben. Nachgewiesen wird das meist mit digitalen Signaturen und Zertifikaten, die häufig vertrauenswürdige Dritte ausstellen (Zertifizierungsstellen, englisch Certificate Authorities).
- Verfügbarkeit: Verschlüsselte Systeme müssen auch in einer Krise erreichbar bleiben. Redundante Server und Disaster-Recovery-Systeme sorgen dafür, dass verschlüsselte Daten nicht verloren gehen.
Kernelemente der Verschlüsselung
Verschlüsselung beruht auf Algorithmen und Schlüsseln:
- Algorithmen: Ein Verschlüsselungsalgorithmus ist ein mathematisches Verfahren, das festlegt, wie Daten ver- und entschlüsselt werden. Beispiele sind AES (symmetrisch) und RSA (asymmetrisch). Die Stärke eines Algorithmus hängt von seiner mathematischen Struktur und der Länge des verwendeten Schlüssels ab.
- Schlüsselmanagement: Selbst der beste Algorithmus ist nutzlos, wenn der Schlüssel nicht sicher ist. Schlüssel müssen vor Diebstahl geschützt, sicher gespeichert und regelmäßig aktualisiert werden. Hardware Security Modules (HSMs) und Key Management Systems (KMS) speichern Schlüssel und regeln, wer sie nutzen darf.
Arten von Verschlüsselungstechniken
Symmetrische Verschlüsselung
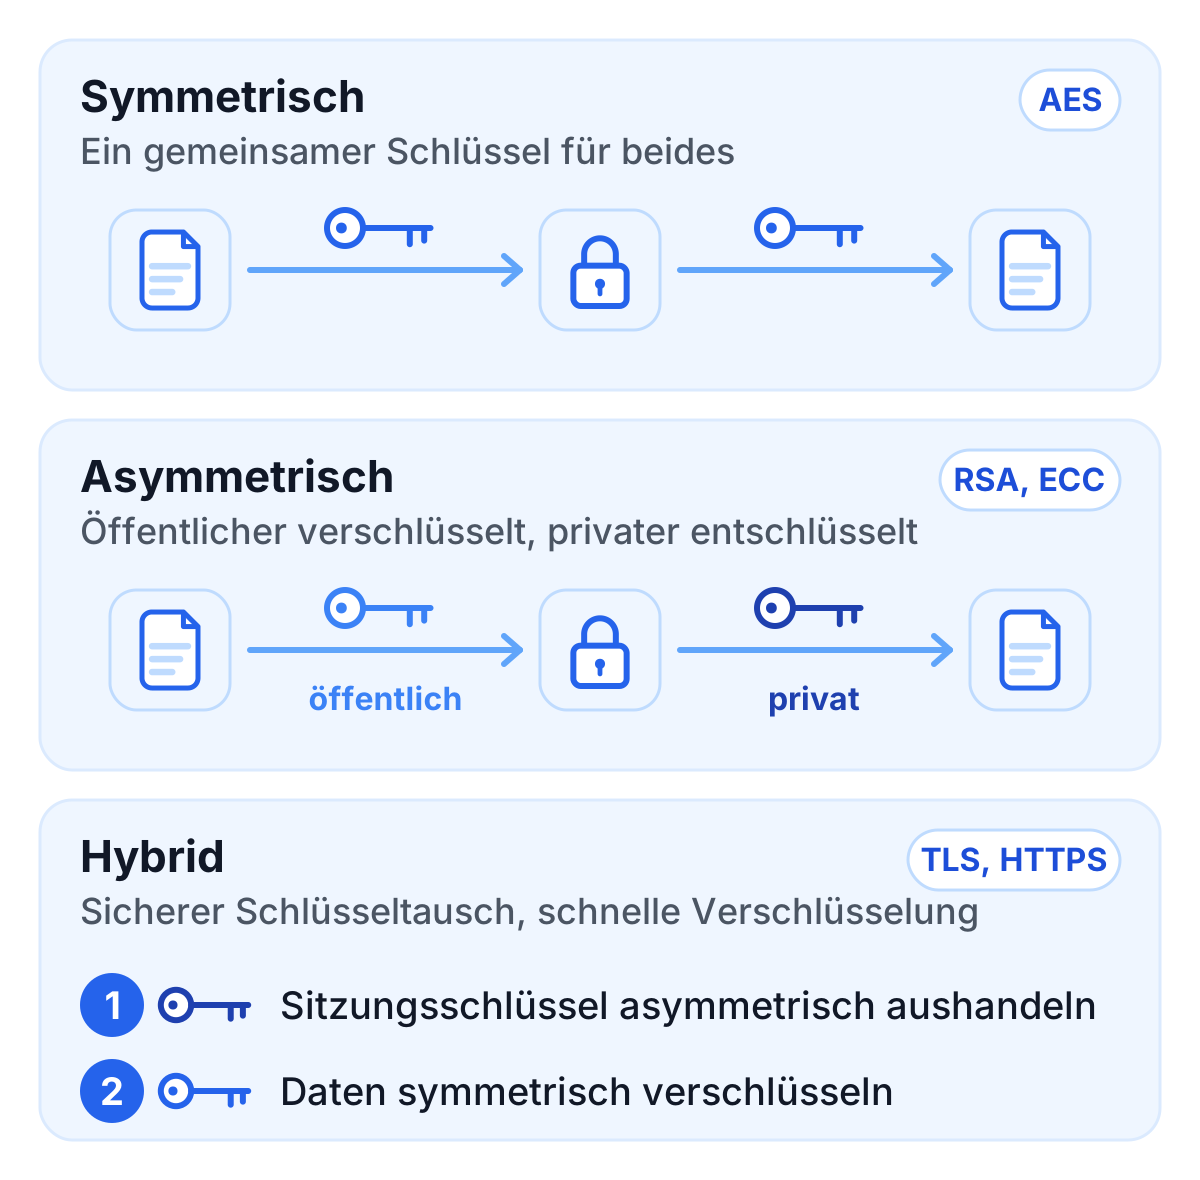
Symmetrische Verschlüsselung ist die älteste und einfachste Methode, bei der derselbe Schlüssel sowohl zum Ver- als auch zum Entschlüsseln verwendet wird. Der Advanced Encryption Standard (AES) ist der aktuelle Industriestandard, weil er sicher und schnell ist. Du findest ihn in WLAN-Netzen und in der Festplattenverschlüsselung. Die Schwachstelle symmetrischer Verschlüsselung ist der Schlüsselaustausch: Beide Seiten brauchen denselben Schlüssel, und der muss sicher bei ihnen ankommen. Gelangt der Schlüssel in falsche Hände, sind die Daten kompromittiert.
Asymmetrische Verschlüsselung
Asymmetrische Verschlüsselung verwendet ein Schlüsselpaar: einen öffentlichen Schlüssel, der frei verteilt werden kann, und einen privaten Schlüssel, der geheim bleibt. Dadurch wird sichere Kommunikation ohne vorherigen Schlüsselaustausch ermöglicht. RSA (Rivest-Shamir-Adleman) ist das bekannteste asymmetrische Verfahren, wobei Elliptic Curve Cryptography (ECC) an Beliebtheit gewinnt, weil sie bei kürzeren Schlüsseln die gleiche Sicherheit bietet. Asymmetrische Verfahren sind deutlich langsamer als symmetrische Algorithmen, deshalb werden die beiden meist kombiniert.
Hybride Verschlüsselung
Hybride Systeme kombinieren beide Verschlüsselungstechniken. Ein asymmetrischer Schlüsselaustausch lässt beide Seiten einen gemeinsamen symmetrischen Schlüssel vereinbaren, ohne ihn je zu übertragen (in TLS 1.3 per ECDHE), und dieser Schlüssel verschlüsselt dann große Datenmengen schnell. Das bekannteste Beispiel ist das TLS-Protokoll hinter HTTPS-Verbindungen, der Nachfolger des veralteten SSL. So bekommst du den einfachen Schlüsselaustausch der asymmetrischen und die Geschwindigkeit der symmetrischen Verschlüsselung, und deshalb arbeitet fast jedes moderne System so.
Kryptografie in der Praxis
Anwendungsbereiche der Verschlüsselung
Die meiste Verschlüsselung läuft, ohne dass du es merkst:
- Kommunikation: Messenger wie WhatsApp oder Signal nutzen Ende-zu-Ende-Verschlüsselung, damit Nachrichten nur von Sender und Empfänger gelesen werden können.
- Datenspeicherung: Unternehmen und Privatpersonen verschlüsseln Daten in der Cloud, um sie vor unbefugtem Zugriff zu schützen. Smartphones und Computer bieten zudem integrierte Laufwerksverschlüsselung.
- Finanzen: Online-Banking und digitale Zahlungsdienste wie PayPal setzen auf starke Verschlüsselungstechnologien, um sensible Finanzdaten zu schützen.
Herausforderungen in der Kryptografie
Einige Probleme sind in der Kryptografie noch offen:
- Quantencomputing: Was klassische Computer nicht in einem Menschenleben schaffen, etwa RSA zu brechen, könnte für einen ausreichend großen Quantencomputer machbar werden.
- Fehlerhafte Implementierung: Selbst die sichersten Algorithmen können durch schlechte Implementierung oder Konfigurationsfehler kompromittiert werden. Die bekannte Heartbleed-Schwachstelle ist ein Beispiel für das Risiko durch Implementierungsfehler.
- Regulierung und Überwachung: Viele Länder versuchen, den Einsatz starker Verschlüsselung zu regulieren oder Hintertüren einzuführen, und gefährden damit Sicherheit und Privatsphäre.
Zukünftige Entwicklungen in der Kryptografie
Post-Quanten-Kryptografie
Wegen der Quantencomputer bekommt die Post-Quanten-Kryptografie so viel Aufmerksamkeit. Sie beruht auf mathematischen Problemen, die auch für Quantencomputer schwer zu lösen sind, vor allem Gitterproblemen und Hashfunktionen. Im August 2024 hat das NIST die ersten Standards veröffentlicht: ML-KEM (FIPS 203) für den Schlüsselaustausch sowie ML-DSA (FIPS 204) und SLH-DSA (FIPS 205) für digitale Signaturen. Nicht jeder Kandidat hat gehalten: Das isogeniebasierte Verfahren SIKE wurde 2022 mit einem gewöhnlichen Computer gebrochen.
Der Umstieg läuft bereits. Chrome und Cloudflare schützen TLS-Verbindungen mit einer Kombination aus klassischem Schlüsselaustausch über elliptische Kurven und ML-KEM. So bleiben Daten, die heute mitgeschnitten werden, auch dann geschützt, wenn später ein großer Quantencomputer kommt.
Trends und Innovationen
Neben Post-Quanten-Verfahren lohnt sich ein Blick auf einige weitere Entwicklungen:
- Blockchain: Die Technologie hinter Kryptowährungen beruht auf Hashing und digitalen Signaturen, damit Transaktionen nachvollziehbar und schwer zu fälschen sind. Proof-of-Work, die Aufgabe, die das Bitcoin-Mining Rechenzeit kosten lässt, ist ein allgemeines Prinzip, das auch außerhalb von Kryptowährungen funktioniert: Das CAPTCHA-Sicherheitskonzept von TrustCaptcha nutzt eine eigene kleine Proof-of-Work-Aufgabe als eine Schicht gegen Bots, ganz ohne Blockchain oder Kryptowährung.
- Zero-Knowledge-Proofs: Damit lässt sich beweisen, dass eine Information stimmt, ohne sie offenzulegen. Ein Einsatzgebiet sind anonyme Transaktionen.
- Mehr Automatisierung: Verschlüsselungssysteme erledigen Routineschritte zunehmend selbst, das lässt weniger Raum für menschliche Fehler.
Fazit
Die meiste Verschlüsselung, auf die du dich täglich verlässt, ist hybrid: ein asymmetrischer Handshake, danach schnelle symmetrische Verschlüsselung. Die Algorithmen selbst sind selten die Schwachstelle. Schlecht geschützte Schlüssel und Implementierungsfehler wie Heartbleed sind das häufigere Problem. Die nächste große Umstellung ist der Wechsel zu Post-Quanten-Algorithmen, und den plant man besser, bevor es große Quantencomputer gibt.