Einleitung
Reverse Engineering, auch als Back Engineering bekannt, ist ein technischer Prozess, mit dem man Aufbau und Funktionsweise eines bestehenden Produkts, Systems oder einer Software herausfindet. Es wird in der Cybersicherheit und der Produktentwicklung eingesetzt, und auch Nachrichtendienste nutzen es. Es hilft beim Lösen von Problemen und treibt Innovation an, wirft aber auch ethische und rechtliche Fragen auf. Beide Seiten zählen: wie Reverse Engineering funktioniert und wo die Grenzen liegen.
Was ist Reverse Engineering und warum wird es eingesetzt?
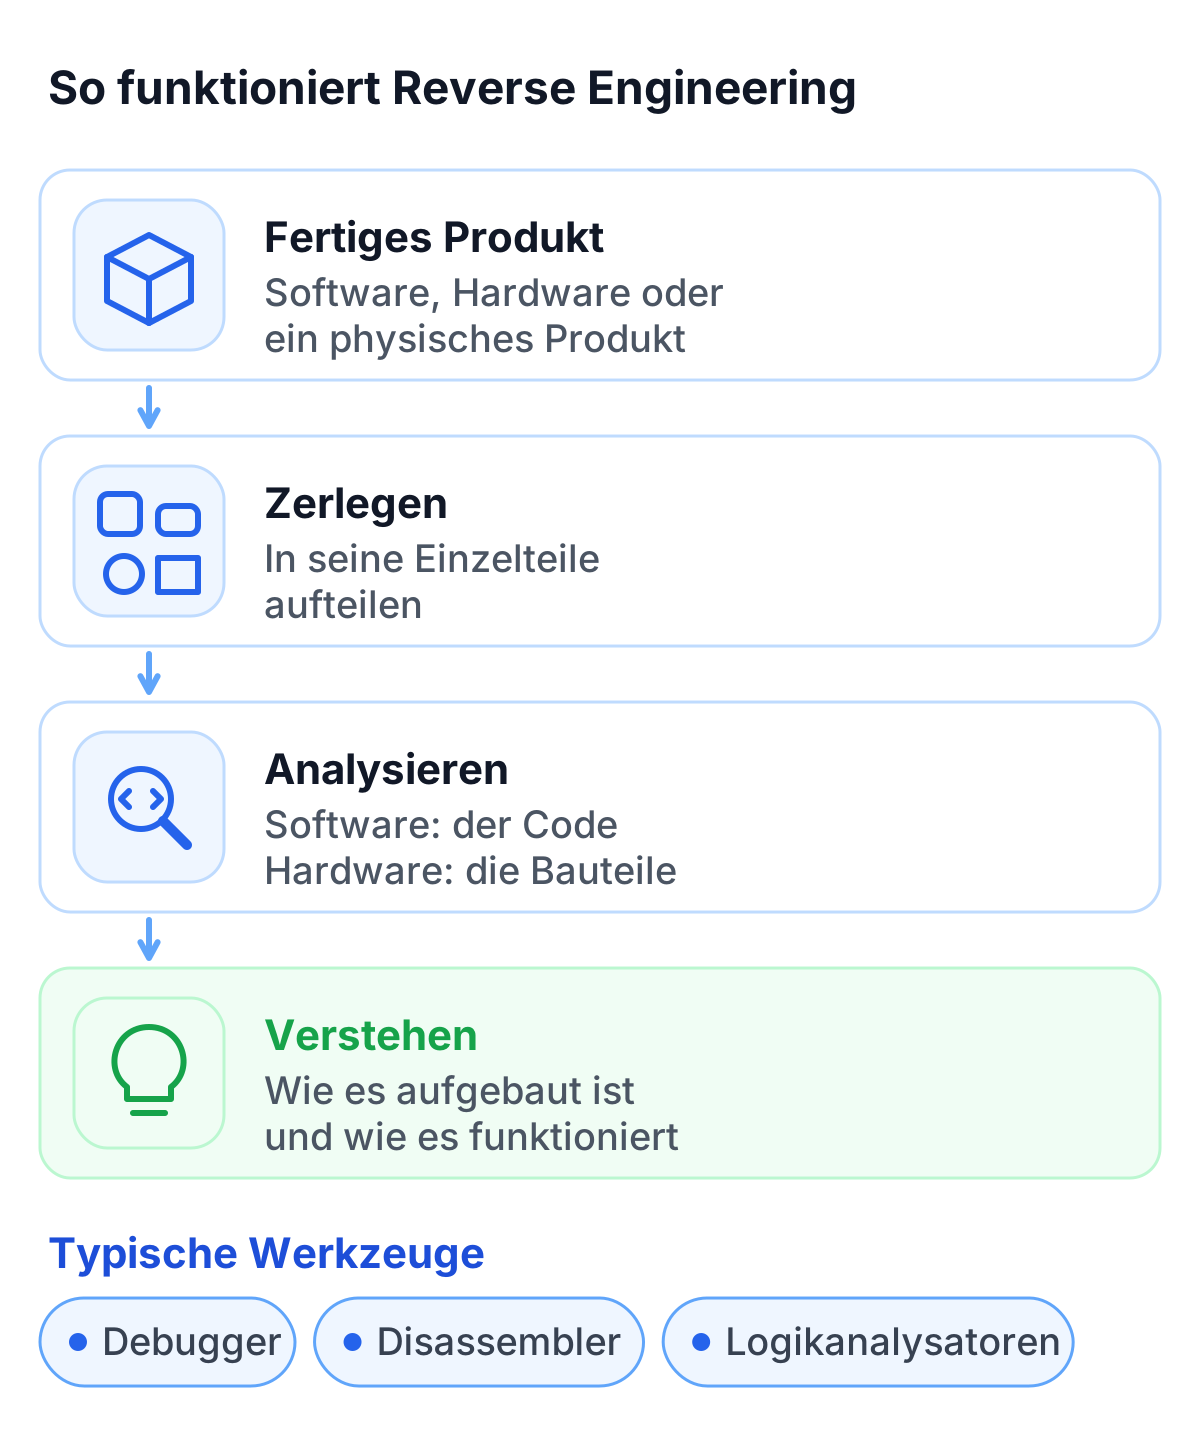
Reverse Engineering beschreibt den Prozess, ein fertiges Produkt zu zerlegen oder zu analysieren, um sein Design und seine Funktionsweise zu verstehen. Es wird in der Softwareentwicklung genutzt, um alte Programme zu rekonstruieren, in der Hardware, um technische Komponenten nachzuvollziehen, und bei physischen Produkten, um Aufbau oder Materialzusammensetzung zu untersuchen.
Anwendungsbereiche
- Produktentwicklung: Unternehmen nutzen Reverse Engineering, um zu verstehen, wie Produkte von Wettbewerbern funktionieren, und auf dieser Grundlage eigene Produkte zu entwickeln.
- Cybersicherheit: Sicherheitsforscher analysieren Malware, um deren Mechanismen zu verstehen und Schutzmaßnahmen zu entwickeln.
- Technologie-Restaurierung: Reverse Engineering wird eingesetzt, um veraltete oder undokumentierte Systeme zu aktualisieren oder überhaupt zu verstehen.
Wie es funktioniert
Reverse Engineering beginnt meist damit, das Zielobjekt in seine Einzelteile zu zerlegen. Bei Software fehlt in der Regel der Quellcode, also werden das kompilierte Programm und sein Verhalten untersucht; bei Hardware sind es die physischen Komponenten. Typische Werkzeuge sind Debugger, Disassembler und Logikanalysatoren.
Die Rolle von Nachrichtendiensten
Nachrichtendienste wie die NSA nutzen Reverse Engineering als strategisches Werkzeug, bei dem sich Cybersicherheit, Spionage und Technologieentwicklung überschneiden.
Eine ihrer Hauptaufgaben ist es, fremde Technik zu untersuchen. Mit Reverse Engineering decken sie versteckte Funktionen oder Hintertüren in Software oder Hardware auf, etwa in Telekommunikationsgeräten, die Sicherheitsrisiken bergen könnten. Auch bei der Abwehr von Cyberangriffen hilft es: Die Dienste zerlegen Malware, um ihre Angriffswege zu verstehen und Gegenmaßnahmen zu entwickeln. Das bekannteste Beispiel ist Stuxnet. Sicherheitsforscher haben die Malware genau analysiert, um herauszufinden, wie sie Industriesteuerungen sabotierte.
Der Einsatz von Reverse Engineering durch Nachrichtendienste ist nicht frei von Kontroversen. Kritiker werfen Organisationen wie der NSA vor, Technologien nicht nur zur Verteidigung zu nutzen, sondern auch für offensive Cyber-Operationen. Das kann internationale Spannungen verstärken und ethische Fragen aufwerfen.
Reverse Engineering und Hacker
Ethische wie bösartige Hacker nutzen Reverse Engineering. Die Methoden sind oft dieselben, die Ziele nicht.
White-Hat-Hacker verwenden Reverse Engineering, um Sicherheitslücken in Software zu finden und sie den Entwicklern zu melden, damit die Lücken geschlossen werden, bevor jemand sie ausnutzt. Ethische Hacker analysieren beispielsweise regelmäßig neue Malware, um deren Auswirkungen zu begrenzen. Black-Hat-Hacker hingegen nutzen Reverse Engineering, um Schwachstellen in Software oder Netzwerken auszunutzen. Diese Analysen können zur Entwicklung von Exploits führen, die Datendiebstahl, Systemkompromittierung oder die Erstellung von Malware wie Ransomware ermöglichen. Auf dieselbe Weise analysieren Bot-Betreiber den Spamschutz von Webformularen; der Artikel Wie Bots CAPTCHAs umgehen zeigt, mit welchen Werkzeugen sie arbeiten.
Bekannte Beispiele
- Stuxnet: Forscher haben diese ungewöhnlich komplexe Malware per Reverse Engineering zerlegt, um zu verstehen, wie sie ihre Ziele beschädigte.
- Ransomware-Entschlüsselung: Sicherheitsexperten nutzen Reverse Engineering, um Ransomware-Verschlüsselungen zu brechen und Betroffenen bei der Wiederherstellung ihrer Daten zu helfen.
Rechtliche und ethische Aspekte
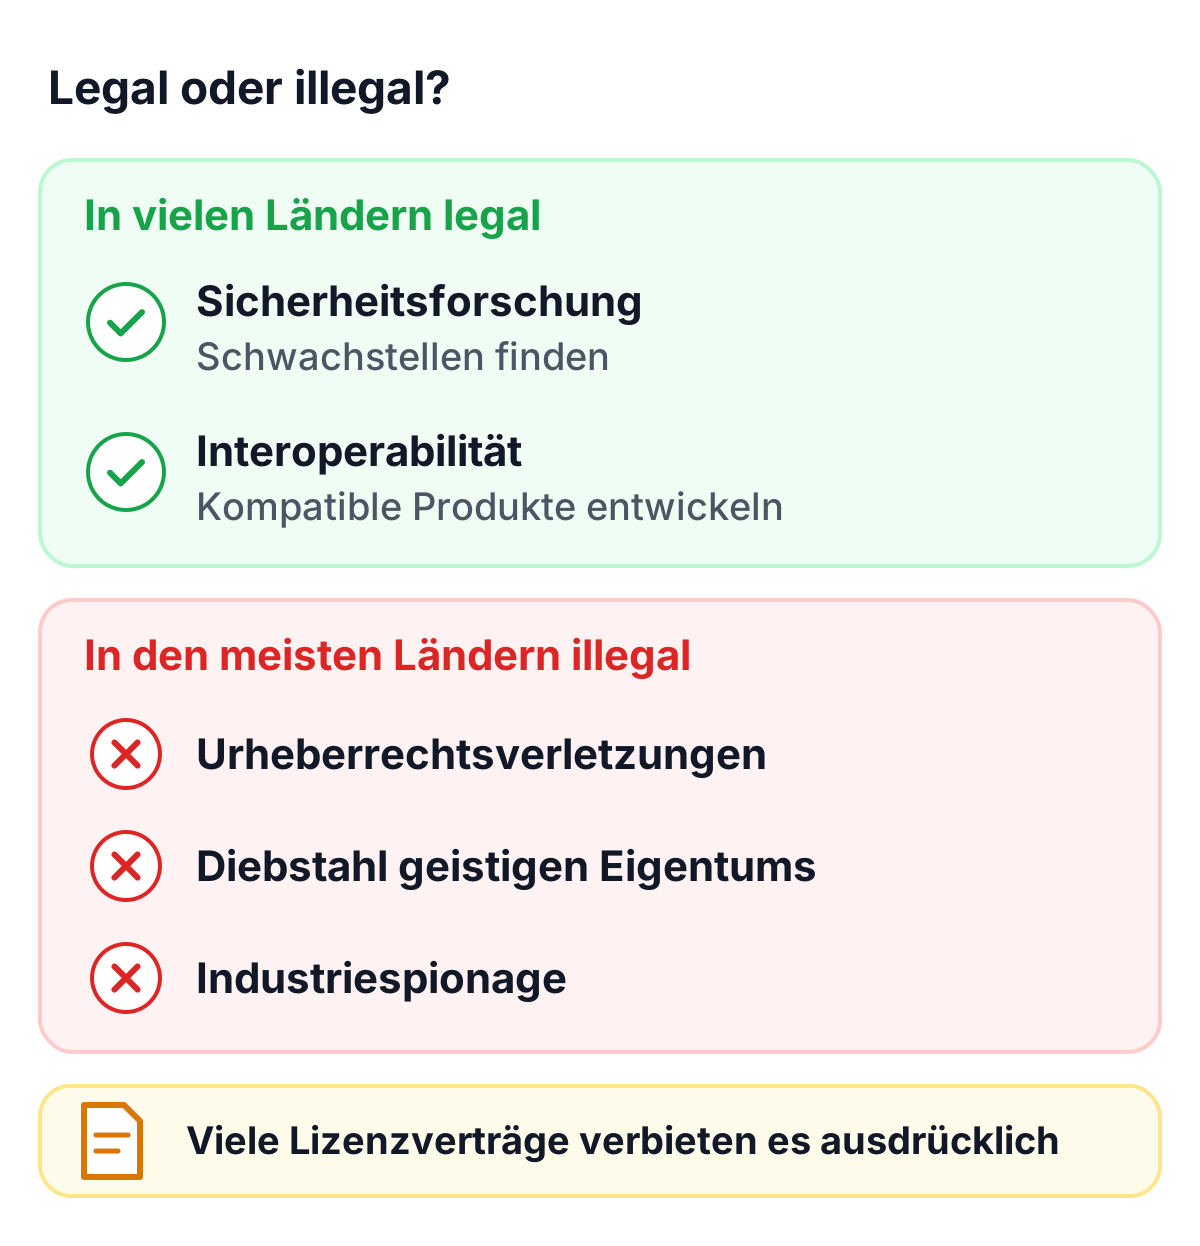
Ob Reverse Engineering legal und vertretbar ist, hängt meist davon ab, warum jemand es betreibt. In vielen Ländern ist es für legitime Zwecke erlaubt, zum Beispiel:
- Sicherheitsforschung: Analyse von Software, um Schwachstellen zu identifizieren.
- Interoperabilität: Entwicklung kompatibler Produkte, ohne sich auf originale Dokumentation verlassen zu müssen.
Die Grenzen der Legalität sind oft unscharf. Reverse Engineering, das Urheberrechte verletzt, geistiges Eigentum stiehlt oder Industriespionage betreibt, ist in den meisten Ländern illegal. Darüber hinaus verbieten viele Lizenzvereinbarungen ausdrücklich das Reverse Engineering von Software.
Legal heißt nicht automatisch unumstritten. Sicherheitsinteressen und der Schutz geistigen Eigentums ziehen oft in verschiedene Richtungen. Eine alte Streitfrage: Sollten Sicherheitsforscher eine Schwachstelle veröffentlichen, bevor sie den Hersteller informiert haben?
Nutzen und Herausforderungen
Reverse Engineering macht Produkte und Systeme besser und sicherer, birgt aber auch Risiken.
Nutzen
- Innovation vorantreiben: Die Analyse bestehender Technologien kann zur Entwicklung neuer Produkte führen.
- Sicherheit erhöhen: Reverse Engineering hilft, Schwachstellen in Systemen zu finden und zu beheben.
- Veraltete Technologien wieder nutzbar machen: Systeme ohne Dokumentation können durch Reverse Engineering wieder verwendbar werden.
Herausforderungen
- Technische Komplexität: Moderne Systeme nutzen Verschlüsselung und Schutzmechanismen, die Reverse Engineering erschweren.
- Rechtliche Unsicherheit: Unterschiede in Rechtsrahmen zwischen Ländern können Probleme verursachen.
- Risiko des Missbrauchs: In den falschen Händen kann Reverse Engineering für zerstörerische Zwecke eingesetzt werden.
Fazit
Reverse Engineering funktioniert, indem man ein fertiges Produkt so lange zerlegt, bis Aufbau und Verhalten klar sind. Sicherheitsteams verstehen damit Malware und finden Schwachstellen, Unternehmen halten alte Systeme am Laufen und lernen von der Konkurrenz, und Angreifer nutzen dieselben Techniken, um Exploits zu bauen oder den Spamschutz von Webformularen auszuhebeln. Ob es legal ist, hängt vom Zweck, vom Land und von der Lizenz ab. Wenn du fremde Software analysieren willst, lies zuerst die Lizenz.