

Einleitung
Bot-Angriffe treffen Unternehmen und Organisationen jeder Größe und Branche. Dabei schädigen automatisierte Programme (Bots) Websites, Netzwerke und Online-Dienste, etwa indem sie Server überlasten, Daten stehlen oder Inhalte und Werbung manipulieren.
Nicht alle Bots sind allerdings bösartig. Suchmaschinen-Crawler und Chatbots leisten nützliche Arbeit. Der Unterschied liegt in der Absicht: Gute Bots sparen Aufwand, bösartige suchen Schwachstellen, die sie ausnutzen können. Wer weiß, wie Bot-Angriffe funktionieren und was sie kosten, kann seine Website leichter vor Bot-Angriffen schützen.
Was sind Bot-Angriffe und wie funktionieren sie?
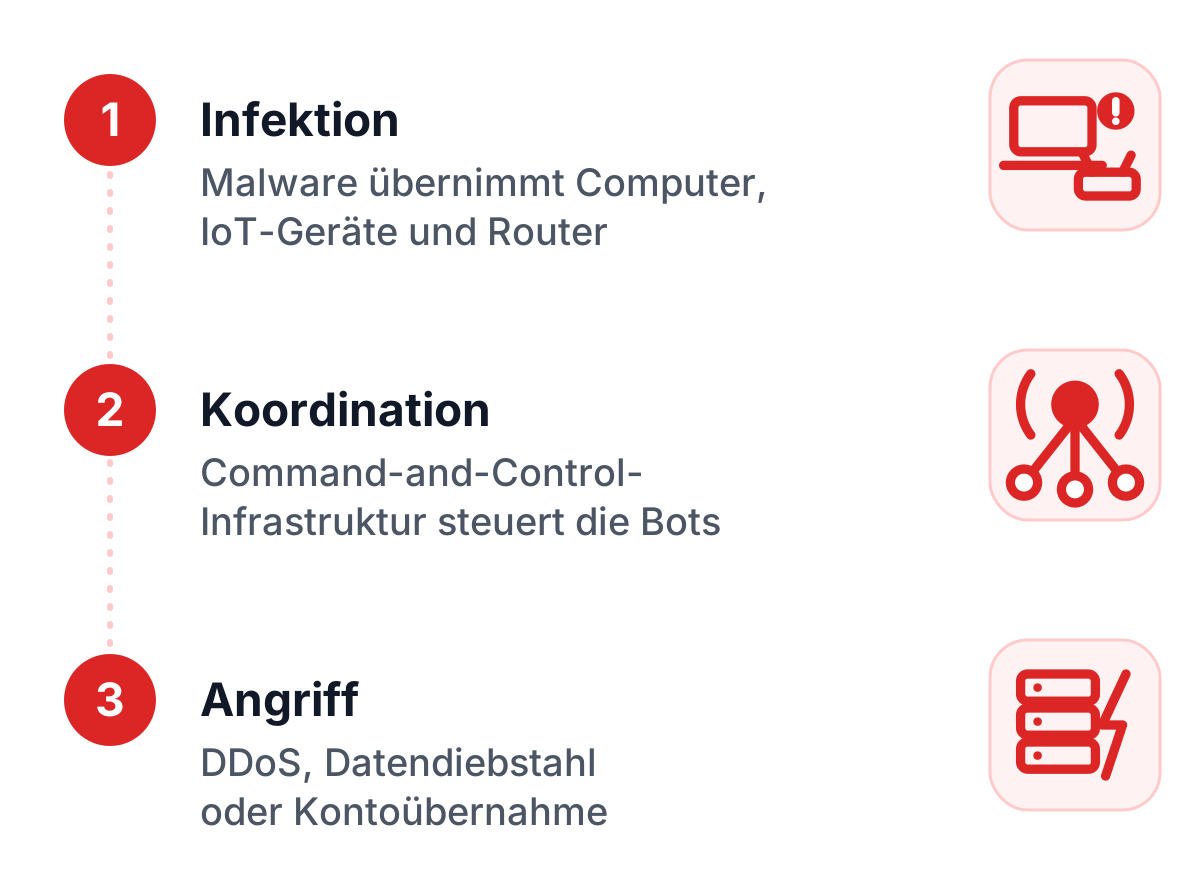
Ein Bot ist ein automatisiertes Programm, das Aufgaben ausführt, für die normalerweise menschliches Eingreifen erforderlich wäre. Bösartige Bots sind jedoch darauf ausgelegt, Schwachstellen auszunutzen. Ein typischer Bot-Angriff läuft in mehreren Phasen ab:
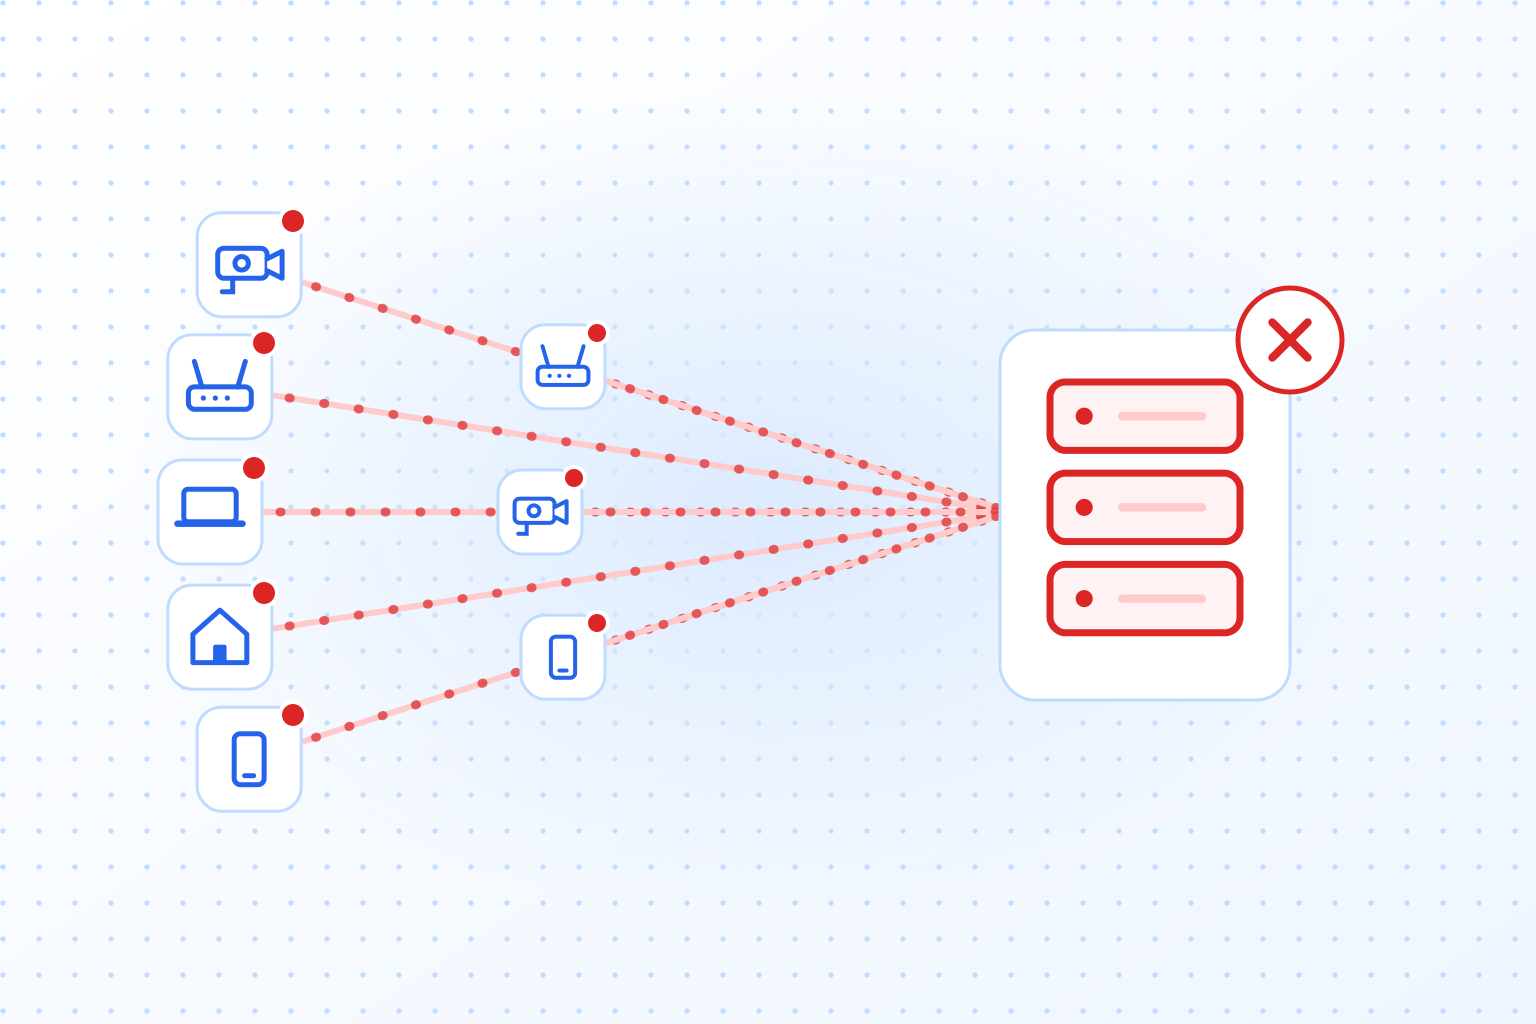
- Infektion und Einrichtung: Der Angreifer infiziert verschiedene Geräte wie Computer, IoT-Geräte oder Router mit Malware. Diese Geräte werden Teil eines Botnetzes.
- Koordination: Über eine zentrale Steuereinheit, die sogenannte Command-and-Control-Infrastruktur, werden die Bots synchronisiert, um Befehle auszuführen.
- Angriff: Die Bots führen ihre Aufgaben aus, z. B. das Senden massenhafter Anfragen (DDoS), das Abgreifen von Daten oder die Übernahme von Konten (Credential Stuffing).
Bösartige Bots können auch autonom agieren, indem sie Algorithmen nutzen, um Schwachstellen in Zielsystemen zu identifizieren und auszunutzen.
Beispiele für Bot-Angriffe
Der Dyn-DDoS-Angriff 2016
Einer der bekanntesten Bot-Angriffe war der Angriff auf den DNS-Anbieter Dyn im Oktober 2016. Ein Botnetz namens Mirai nutzte infizierte IoT-Geräte, um massenhaft Anfragen an Dyns Server zu senden. Der Angriff führte dazu, dass große Websites wie Twitter (heute X), Netflix und Reddit mehrere Stunden lang nicht erreichbar waren. Der wirtschaftliche Schaden belief sich auf Millionen US-Dollar.
Credential Stuffing bei Disney+
Nach dem Start des Streamingdienstes Disney+ im Jahr 2019 wurden tausende Konten gehackt. Angreifer nutzten Bots, um gestohlene Zugangsdaten bei Disney+ zu testen: ein typischer Credential-Stuffing-Angriff. Das Ergebnis: frustrierte Kunden und erhebliche Investitionen in die Sicherheit.
Die Auswirkungen von Bot-Angriffen
Der Schaden reicht meist weit über den Angriff selbst hinaus:
- Finanzielle Verluste: Die Kosten eines Bot-Angriffs können schnell in die Millionen gehen. Neben direkten Umsatzeinbußen durch Ausfälle entstehen Kosten für die Wiederherstellung der IT-Infrastruktur, Rechtsstreitigkeiten und mögliche Bußgelder aufgrund von Datenschutzverstößen.
- Daten- und Sicherheitsverletzungen: Bösartige Bots können Zugangsdaten stehlen, sensible Informationen abgreifen oder in Systeme eindringen. Das bringt rechtliche Risiken mit sich und kann das Vertrauen der Kunden auf lange Zeit kosten.
- Reputationsschäden: Ein Angriff, der öffentlich wird, kann das Image eines Unternehmens dauerhaft beschädigen. Kunden vertrauen einem Unternehmen weniger, das ihre Daten nicht schützen kann.
- Technische Belastung: DDoS-Angriffe und Scraping können die Serverleistung beeinträchtigen und die Nutzererfahrung verschlechtern. Überlastete Systeme führen zu Frust bei Kunden und zu Verlusten im Onlinegeschäft.
Warum CAPTCHAs vor Bot-Angriffen schützen
CAPTCHAs sind ein seit Langem bewährter Weg, Bots von menschlichen Nutzern zu unterscheiden. Klassische CAPTCHAs wie reCAPTCHA v2 stellen Aufgaben, die nur Menschen lösen können sollen, etwa das Erkennen von Bildern oder das Lösen kleiner Rätsel. Neuere Systeme arbeiten unsichtbar im Hintergrund und setzen statt auf Rätsel auf Daten- und Verhaltensanalyse.
Datenschutzbedenken bei klassischen Captchas
Lösungen wie reCAPTCHA v2, reCAPTCHA v3 und hCaptcha sind weit verbreitet, werfen aber Datenschutzfragen auf. Viele dieser Systeme sammeln Nutzerdaten und verarbeiten sie auf Servern außerhalb der EU, was Fragen zur DSGVO aufwirft. Für Unternehmen in Europa umgeht ein DSGVO-konformer Bot-Schutz wie TrustCaptcha dieses Problem: Er kommt ohne Cookies aus und verarbeitet Daten in EU-Rechenzentren.
Effektive Maßnahmen gegen Bot-Angriffe
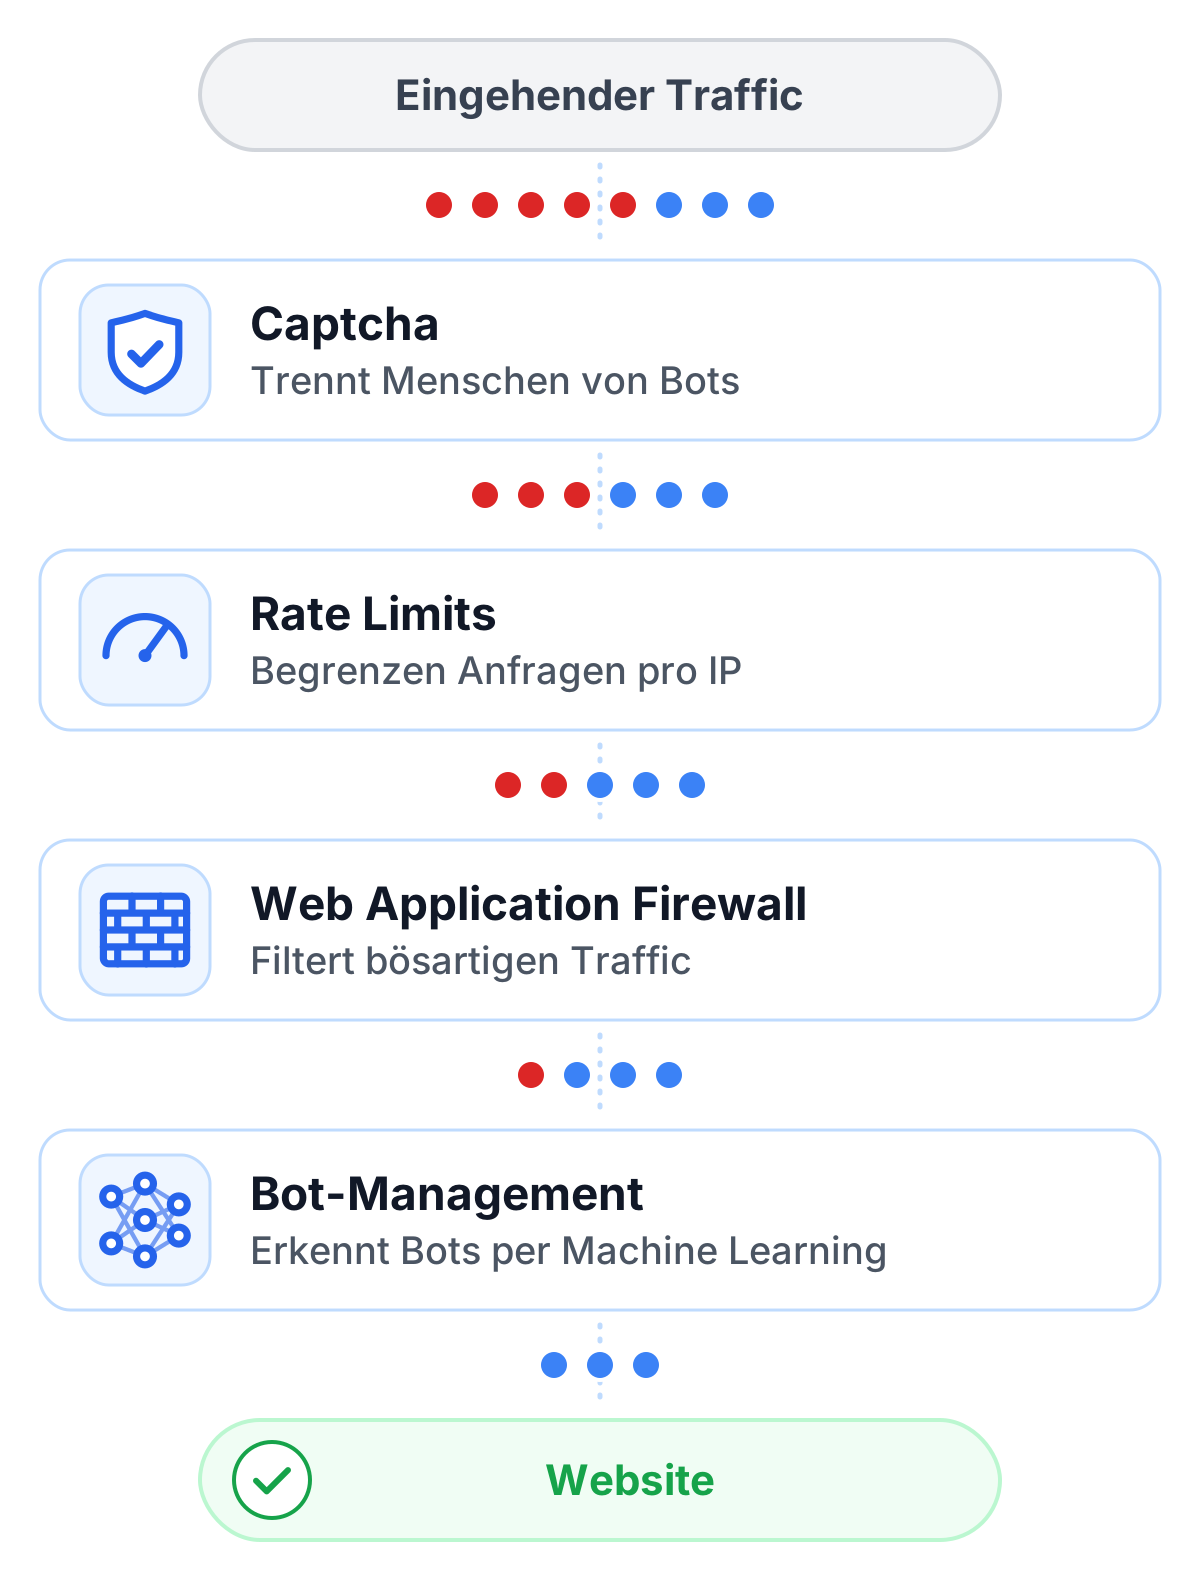
Neben Captchas gibt es weitere Strategien, um Bot-Angriffe zu verhindern:
- Rate Limits: Begrenze die Anzahl der Anfragen von einer einzelnen IP-Adresse innerhalb eines bestimmten Zeitfensters. Das stoppt einfache Bots und übermäßigen Traffic schnell. Angreifer, die über viele Proxy-IPs rotieren, umgehen es aber, deshalb wirken Rate Limits am besten zusammen mit einem CAPTCHA.
- Web Application Firewalls (WAFs): Diese Tools filtern bösartigen Traffic und schützen deine Website vor bestimmten Angriffen.
- Bot-Management-Software: Spezialisierte Tools nutzen Machine Learning, um Bot-Traffic zu erkennen und zu blockieren.
Für einzelne Angriffe wie Brute Force, Kontoübernahme oder Formular-Spam zeigen die TrustCaptcha-Lösungen, welche Maßnahmen passen.
Kosten-Nutzen-Analyse von Maßnahmen zur Bot-Abwehr
Die Abwehr von Bot-Angriffen ist vergleichsweise günstig, gemessen an den möglichen Schäden. Ein CAPTCHA, eine Firewall und Monitoring-Tools kosten meist nur einen Bruchteil dessen, was ein erfolgreicher Angriff hinterher kostet.
Fazit: Der richtige Schutz vor Bot-Angriffen
Wenn du deine Website vor Bot-Angriffen schützen willst, fang dort an, wo Bots Schaden anrichten: bei Formularen, Logins und im Checkout. Ein CAPTCHA an diesen Stellen, Rate Limits und Monitoring stoppen zusammen den Großteil des automatisierten Missbrauchs. Eine DSGVO-konforme Lösung wie TrustCaptcha schafft das ohne Cookies, sodass du Schutz ergänzt, ohne dir ein Datenschutzproblem einzuhandeln.