Einleitung
Fast jede Website nutzt Cookies. Sie sorgen dafür, dass Logins, Warenkörbe und Einstellungen funktionieren, und sie werfen Fragen zum Datenschutz auf. Wer weiß, was Cookies sind, wie sie funktionieren und wofür sie gut und schlecht sind, kann sie leichter verwalten.
Was sind Cookies?
Definition von Cookies
Cookies sind kleine Textdateien, die Websites auf dem Gerät eines Nutzers speichern. Sie enthalten Daten, mit denen die Website deinen Browser wiedererkennt, etwa eine Session-ID, deine Spracheinstellung oder die Artikel in deinem Warenkorb.
Die Daten in einem Cookie werden nicht direkt mit anderen Websites geteilt, außer es handelt sich um ein Third-Party-Cookie. Cookies speichern kleine Informationen, die die Website schnell wieder auslesen kann, damit du nicht auf jeder Seite von vorn anfangen musst.
Ursprung und Entwicklung von Cookies im Internet
Die Geschichte der Cookies beginnt im Jahr 1994, als Lou Montulli, ein Entwickler bei Netscape Communications, ein Problem lösen wollte: Wie kann eine Website „merken“, was ein Nutzer während einer Browsing-Session tut? Damals gab es keine Möglichkeit, Nutzerinteraktionen über Seitenaufrufe hinweg nachzuverfolgen. Cookies änderten das und machten Funktionen wie personalisierte Inhalte und Online-Shopping erst möglich.
Seitdem hat sich ihr Einsatz verschoben. Anfangs dienten Cookies fast nur technischen Zwecken, heute sind sie auch ein fester Teil des Online-Marketings.
Wie Cookies technisch funktionieren
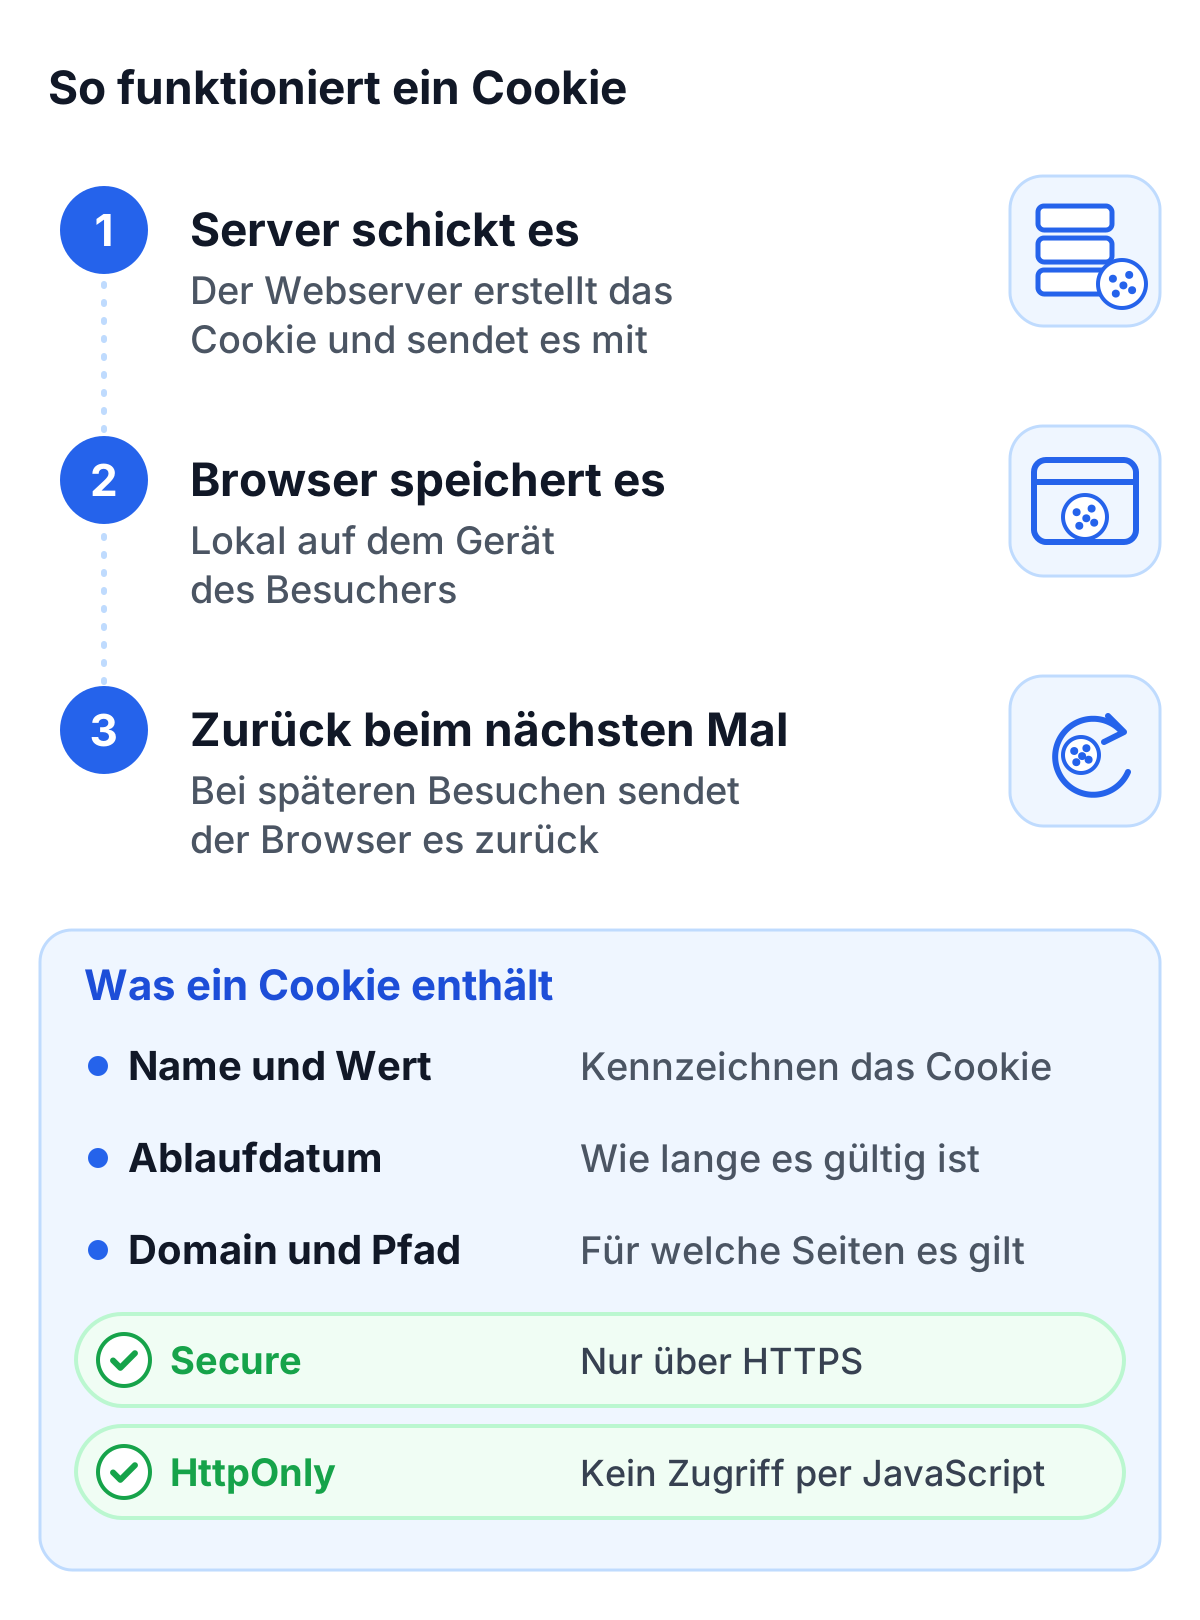
Ein Cookie wird von einem Webserver erstellt und an den Browser eines Nutzers gesendet. Der Browser speichert das Cookie lokal und sendet es bei späteren Besuchen derselben Website wieder zurück. Cookies haben typischerweise drei grundlegende Attribute:
- Name und Wert: Identifizieren das Cookie und die zugehörigen Daten.
- Ablaufdatum: Legt fest, wie lange das Cookie gültig bleibt.
- Domain und Pfad: Bestimmen, für welche Seiten das Cookie gilt.
Moderne Cookies können außerdem Attribute wie „Secure“ (nur über HTTPS zugreifbar) und „HttpOnly“ (nicht über JavaScript zugreifbar) enthalten, um die Sicherheit zu erhöhen.
Arten von Cookies
Session-Cookies
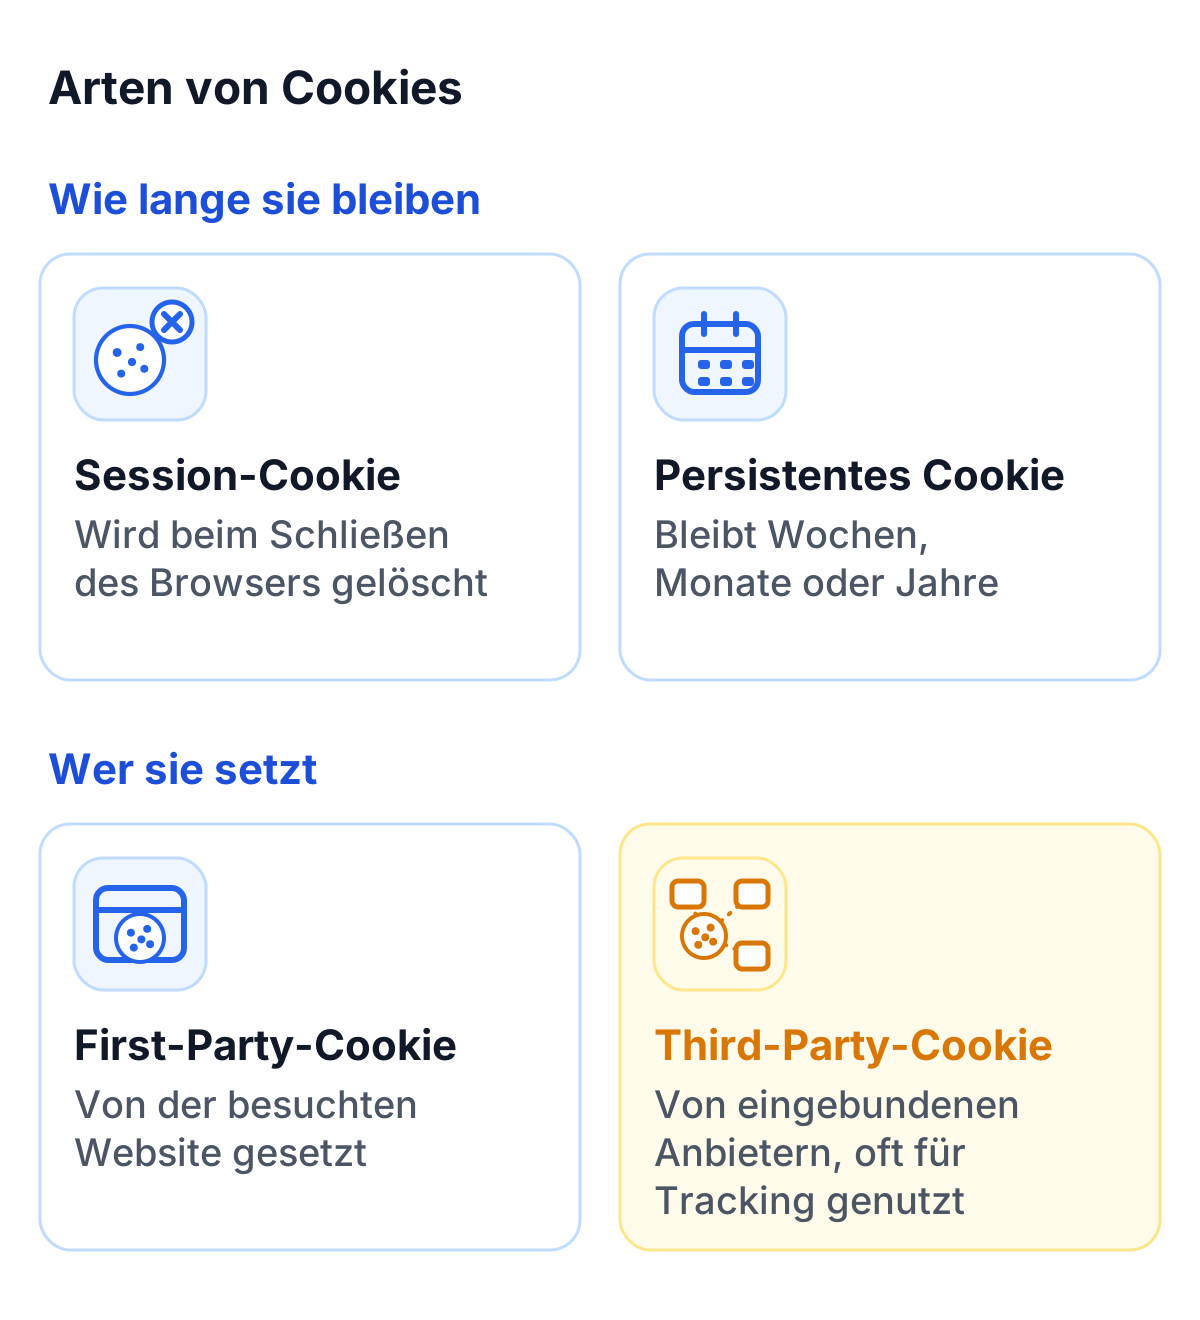
Session-Cookies sind temporär und werden gelöscht, sobald du den Browser schließt. Sie speichern kurzfristige Informationen, z. B. ob du auf einer Website eingeloggt bist oder welche Artikel sich im Warenkorb befinden. Ohne Session-Cookies würde ein Onlineshop deinen Warenkorb auf jeder neuen Seite vergessen.
Persistente Cookies
Persistente Cookies bleiben auch nach dem Schließen des Browsers auf deinem Gerät gespeichert. Sie sichern langfristige Einstellungen wie Spracheinstellungen oder Login-Informationen. Einige dieser Cookies können Wochen, Monate oder sogar Jahre gültig sein. Sie sind nützlich, um Nutzer bei wiederholten Besuchen einer Website zu erkennen.
First-Party- vs. Third-Party-Cookies
- First-Party-Cookies: Diese werden direkt von der Website gesetzt, die du besuchst. Sie sind oft für die Funktion der Website notwendig und in Bezug auf Datenschutz meist weniger problematisch.
- Third-Party-Cookies: Diese stammen von externen Anbietern, die in die Website eingebunden sind, etwa Werbenetzwerke oder Social-Media-Plattformen. Sie werden häufig genutzt, um Nutzerverhalten über mehrere Websites hinweg zu verfolgen.
Tracking-Cookies und ihre Rolle in Online-Werbung
Tracking-Cookies werden verwendet, um Präferenzen und Verhalten von Nutzern zu analysieren. Sie helfen Unternehmen, zielgerichtete Werbekampagnen zu erstellen und die Wirksamkeit von Anzeigen zu messen. Diese Cookies speichern häufig Informationen wie besuchte Websites, Klicks oder Interaktionen mit Inhalten.
Ein Beispiel für Tracking-Cookies ist Retargeting: Du besuchst eine Website und siehst später Werbung für genau das Produkt, das du dir angesehen hast.
Einsatzbereiche von Cookies
Verbesserung der Nutzererfahrung
Viele alltägliche Annehmlichkeiten hängen an Cookies. Sie ermöglichen es, Einstellungen zu speichern, etwa deine bevorzugte Sprache oder Artikel im Warenkorb. Ohne Cookies müsstest du diese Präferenzen bei jedem Besuch erneut setzen.
Personalisierte Werbung
Werbetreibende nutzen Cookies, um Anzeigen auf die Interessen von Nutzern zuzuschneiden. Tracking-Cookies helfen, das Surfverhalten zu analysieren und Nutzer in Zielgruppen einzuordnen. Das kann Werbung relevanter machen, wirft jedoch Datenschutzfragen auf.
Analyse des Nutzerverhaltens
Cookies sind ein gängiges Werkzeug für Web-Analytics. Plattformen wie Google Analytics nutzen Cookies, um Daten wie Besuchsdauer, Seitenaufrufe und Absprungraten zu erfassen. Betreiber nutzen diese Zahlen, um ihre Websites zu verbessern.
Technische Funktionen (z. B. Login-Sessions)
Viele technische Funktionen hängen an Cookies. Ohne sie könnten Websites Login-Sessions nicht verwalten oder personalisierte Inhalte anzeigen. Sie sind außerdem nützlich, um Datenbankzugriffe zu steuern oder Serverlast effizient zu verteilen.
Vor- und Nachteile von Cookies
Vorteile
- Bessere Nutzererfahrung: Cookies merken sich deine Einstellungen und machen Interaktionen auf Websites reibungsloser.
- Effizienz für Betreiber: Unternehmen können Inhalte und Services durch die Auswertung von Cookies besser auf Nutzer zuschneiden.
- Zielgerichtete Werbung: Werbetreibende können effektivere Kampagnen erstellen, was auch für Nutzer Vorteile haben kann.
Nachteile und Risiken
- Datenschutzbedenken: Cookies können umfangreiche Daten über dein Verhalten sammeln, ohne dass du es merkst.
- Missbrauch durch Dritte: Cookies können potenziell durch Angriffe ausgenutzt werden, z. B. durch Cross-Site Scripting (XSS).
- Komplexität: Die Vielzahl an Cookies auf Websites kann für Nutzer verwirrend sein.
Datenschutz und rechtliche Aspekte
DSGVO und ePrivacy-Regeln
Die Einwilligungsregel für Cookies stammt aus Artikel 5 Absatz 3 der EU-ePrivacy-Richtlinie, die jeder Mitgliedstaat in nationales Recht übernommen hat, in Deutschland zum Beispiel in § 25 TDDDG. Websites müssen Nutzer informieren und eine Einwilligung einholen, bevor sie Cookies setzen, die für einen gewünschten Dienst nicht unbedingt erforderlich sind. Seit die DSGVO 2018 wirksam wurde, muss diese Einwilligung den Maßstab der DSGVO erfüllen: freiwillig, für einen bestimmten Fall, informiert und unmissverständlich. Die ePrivacy-Verordnung, die die Richtlinie ersetzen sollte, wurde 2025 zurückgezogen.
Cookie-Einwilligung (Cookie-Banner)
Cookie-Banner tauchen inzwischen auf fast jeder Website auf. Sie ermöglichen es Nutzern, bestimmten Cookie-Arten zuzustimmen oder nur die notwendigen Cookies zu akzeptieren.
Wie Unternehmen mit Cookies umgehen
Viele Unternehmen veröffentlichen eine Cookie-Richtlinie, die erklärt, welche Cookies sie setzen und wozu, bieten Opt-out-Möglichkeiten an und prüfen ihre Einstellungen regelmäßig. Leicht übersehen wird dabei der Spamschutz in Formularen: Manche CAPTCHA-Dienste setzen eigene Cookies, ein DSGVO-konformes CAPTCHA wie TrustCaptcha setzt keine. Dieser Abschnitt ist keine Rechtsberatung; kläre die Details für deine Website mit deinem Datenschutzbeauftragten.
Cookies verwalten oder blockieren
Browser-Einstellungen
Die meisten Browser bieten detaillierte Optionen zur Cookie-Verwaltung. Nutzer können festlegen, welche Websites Cookies setzen dürfen, und einzelne Cookies blockieren oder löschen.
Anti-Tracking-Tools nutzen
Tools wie Ghostery oder Privacy Badger blockieren Tracking-Cookies und erhöhen den Datenschutz. Sie sind besonders nützlich für Nutzer, die ihre persönlichen Daten schützen möchten.
Manuelles Löschen von Cookies
Das manuelle Löschen von Cookies ist eine einfache Möglichkeit, unerwünschte Daten vom Gerät zu entfernen. Das ist besonders hilfreich, wenn du öffentliche Computer nutzt.
Die Zukunft von Cookies
Das Ende von Third-Party-Cookies?
Safari blockiert Third-Party-Cookies seit März 2020 standardmäßig. Firefox speichert sie seit Juni 2022 standardmäßig für jede Website getrennt (Total Cookie Protection), sodass sie dir nicht mehr von Website zu Website folgen können. Chrome ist einen anderen Weg gegangen. Google wollte Third-Party-Cookies jahrelang abschaffen, hat diesen Plan im Juli 2024 zugunsten einer Wahl durch die Nutzer aufgegeben und im April 2025 angekündigt, auch keine eigene Abfrage dafür einzublenden. Third-Party-Cookies bleiben in Chrome also erhalten: Nutzer entscheiden in den Chrome-Einstellungen unter Datenschutz und Sicherheit, ob sie sie blockieren, und der Inkognito-Modus blockiert sie standardmäßig.
Alternativen zu Cookies (z. B. Privacy Sandbox, serverseitige Ansätze)
Google hat FLoC (Federated Learning of Cohorts) als Ersatz für Tracking-Cookies getestet und im Januar 2022 durch die Topics API ersetzt. Topics gehörte zur Privacy Sandbox, einer Reihe von Browser-Schnittstellen, die Werbung ohne Third-Party-Cookies ermöglichen sollten. Im Oktober 2025 hat Google angekündigt, die meisten davon wegen geringer Nutzung einzustellen, darunter Topics, Protected Audience und Attribution Reporting. Erhalten bleiben einige, die den Datenschutz bei Cookies und Anmeldungen verbessern, etwa CHIPS und FedCM. Serverseitige Ansätze, bei denen Daten auf den eigenen Servern der Website statt im Browser liegen, sind ein weiterer Weg. An den Einwilligungsregeln ändern sie nichts, sobald getrackt wird.
Fazit
Cookies halten Logins, Warenkörbe und Einstellungen am Laufen, und sie treiben Tracking und gezielte Werbung an. Nützliche Cookies und Tracking-Cookies nutzen dieselbe Technik, deshalb sind Einwilligungsregeln und Browser-Einstellungen so wichtig. Wenn du weißt, wie Cookies funktionieren, kannst du entscheiden, welche du akzeptierst, und den Rest löschen.