Was sind Phishing-Angriffe?
Phishing-Angriffe gehören zu den häufigsten und gefährlichsten Formen von Cyberkriminalität. Das Ziel ist, sensible Informationen wie Passwörter, Bankdaten oder persönliche Daten zu stehlen. Angreifer täuschen ihre Opfer über manipulierte Nachrichten oder Websites, die legitimen Organisationen stark ähneln. Dabei verbinden sie psychologische Tricks mit technischem Geschick.
Viele Phishing-Angriffe sind so formuliert, dass sie Menschen in stressigen oder hektischen Momenten erwischen. Angreifer bauen darauf, dass du dich unter Druck gesetzt fühlst und weniger genau hinsiehst, wenn du ein vermeintliches Problem schnell lösen willst.
Wie funktionieren Phishing-Angriffe?
Die Grundlage jedes Phishing-Angriffs ist Täuschung. Angreifer nutzen gefälschte E-Mails, Websites oder sogar SMS-Nachrichten, um Vertrauen aufzubauen. Viele dieser Nachrichten geben sich als offizielle Kommunikation von Banken, E-Mail-Diensten oder bekannten Unternehmen aus. Ziel ist es, das Opfer dazu zu bringen, auf schädliche Links zu klicken, sensible Daten einzugeben oder Anhänge zu öffnen, die Malware enthalten.
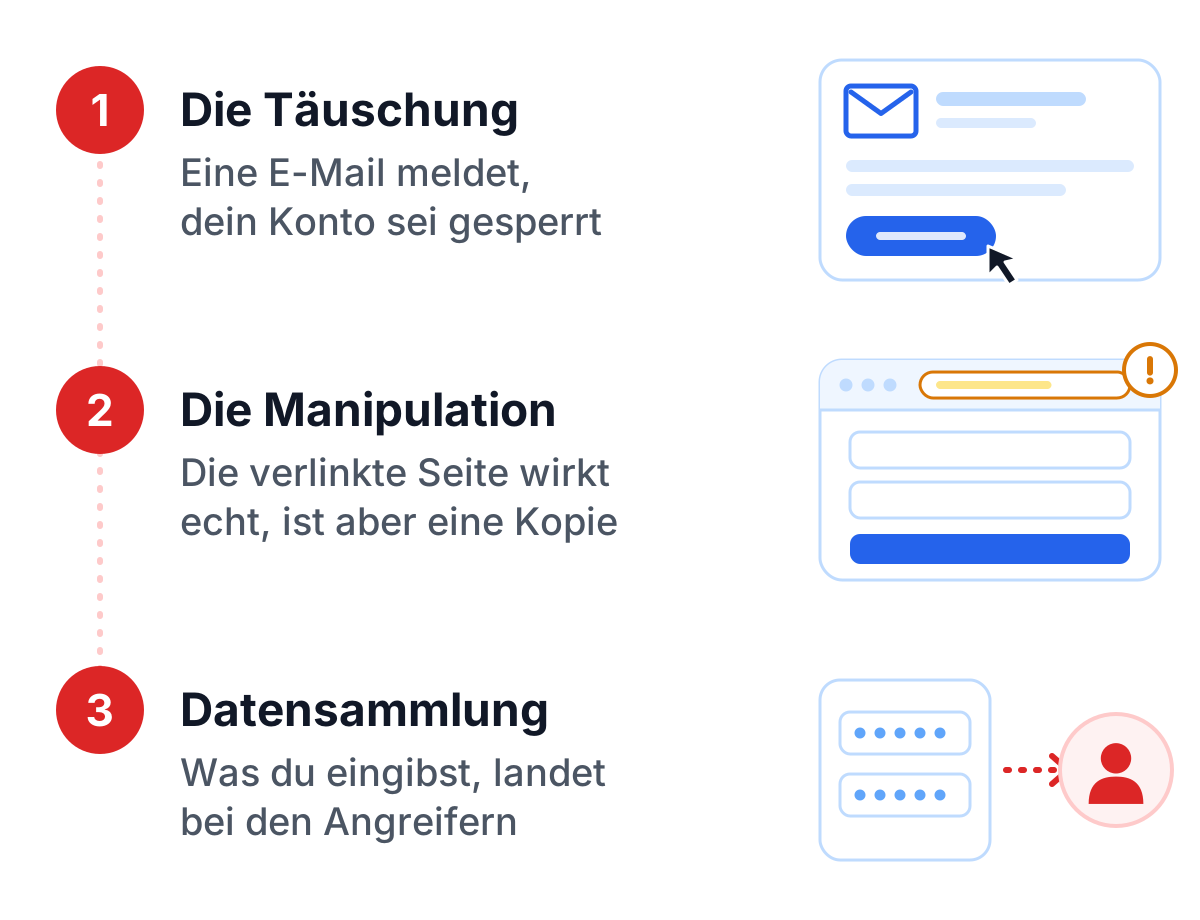
Typische Schritte bei einem Phishing-Angriff
- Die Täuschung: Eine E-Mail behauptet, dass dein Konto gesperrt wurde, und fordert dich auf, einen Link anzuklicken.
- Die Manipulation: Die verlinkte Seite wirkt authentisch, ist aber eine Kopie.
- Datensammlung: Sobald du deine Daten eingibst, landen sie in den Händen der Angreifer.
Warum sind Phishing-Angriffe so erfolgreich?
Phishing-Angriffe sind erfolgreich, weil sie menschliche Schwächen ausnutzen. Angreifer spielen mit Emotionen wie Angst oder Zeitdruck, um ihre Opfer zu täuschen. Eine gefälschte Nachricht, die vor einer angeblichen Kontosperrung warnt, löst bei vielen Menschen eine unüberlegte Reaktion aus. Zusätzlich erschweren technische Tricks wie gefälschte URLs oder manipulierte Absenderadressen die Prüfung der Echtheit einer Nachricht.
Bessere Werkzeuge helfen auch den Angreifern. Phishing-Websites sehen inzwischen so echt aus, dass selbst erfahrene Nutzer darauf hereinfallen. Und weil E-Mail, soziale Medien und Mobilgeräte täglich genutzt werden, haben Angreifer viele Wege, Menschen zu erreichen.
Wie kannst du dich vor Phishing schützen?
Schutz vor Phishing-Angriffen beginnt bei dir selbst. Eine gesunde Portion Misstrauen und ein paar technische Schutzmaßnahmen bringen dich schon weit. Sei kritisch bei verdächtigen E-Mails oder Nachrichten, besonders dann, wenn sie unerwartet kommen oder dringendes Handeln verlangen.
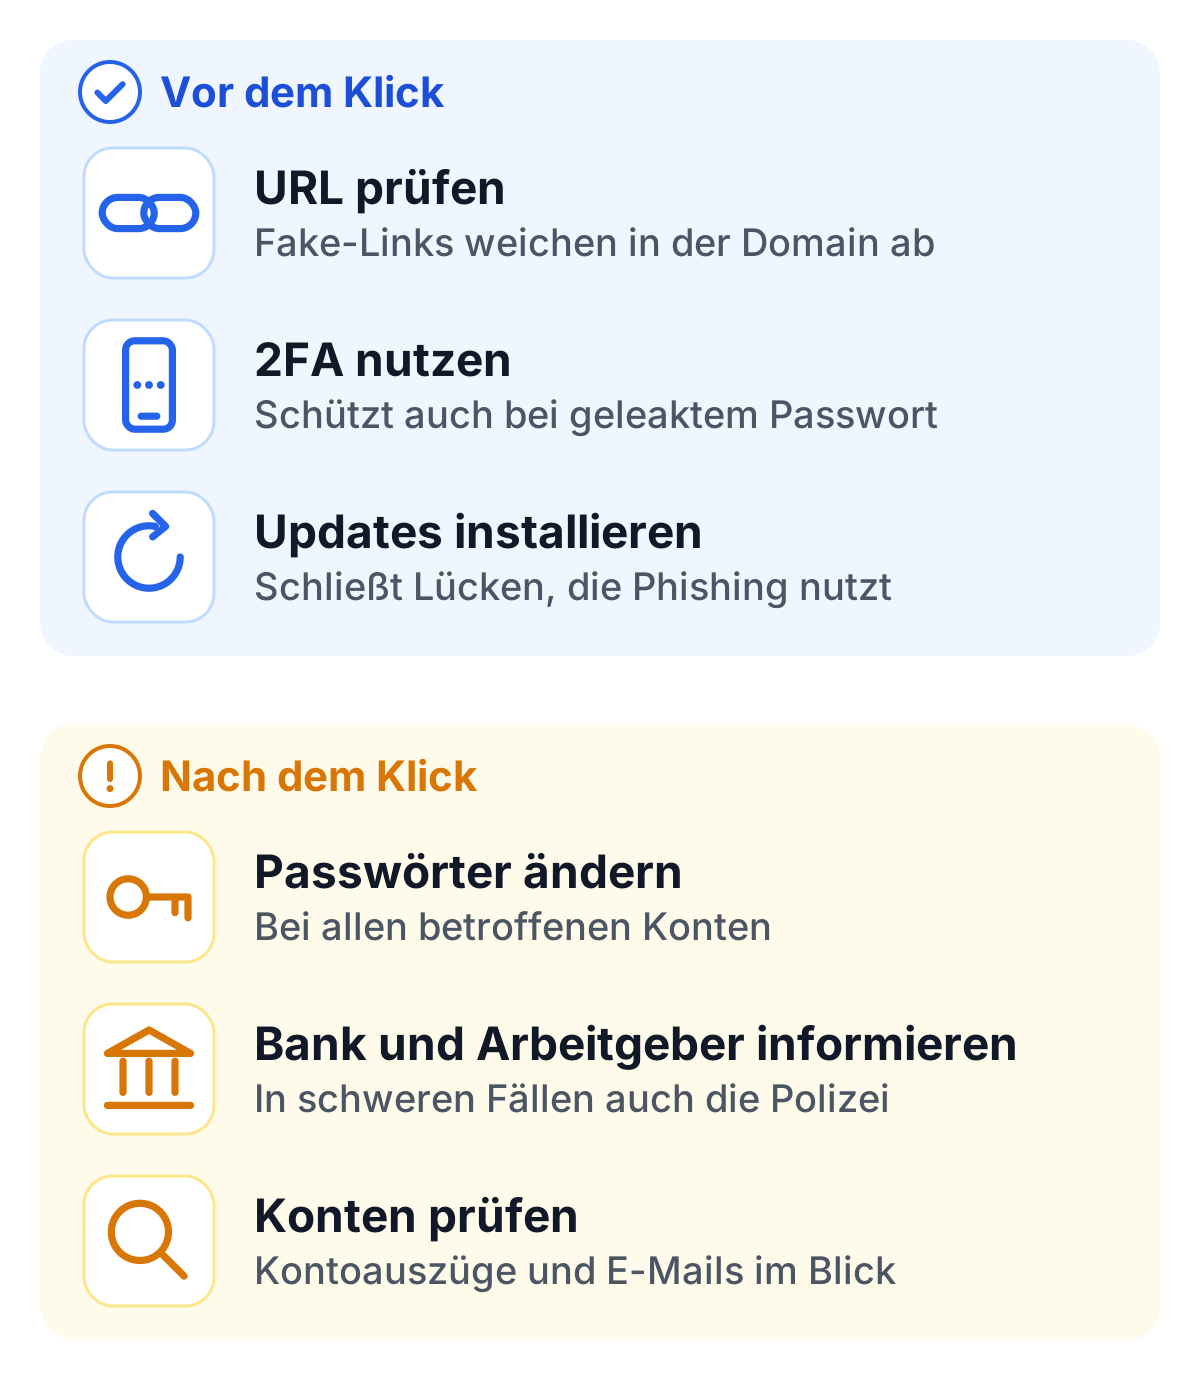
- URL sorgfältig prüfen: Gefälschte Links enthalten oft kleine Abweichungen in der Domain.
- Zwei-Faktor-Authentifizierung (2FA) nutzen: Sie bietet zusätzlichen Schutz, selbst wenn ein Passwort kompromittiert wurde.
- Passwörter vom Passwort-Manager ausfüllen lassen: Er füllt sie nur auf der Website aus, zu der sie gehören. Eine nachgebaute Seite bekommt also nichts.
- Passkeys nutzen, wo sie angeboten werden: Ein Passkey funktioniert nur auf der echten Website, es gibt also nichts abzufischen.
Halte außerdem deine Geräte aktuell. Sicherheitsupdates schließen viele der Schwachstellen, die Phishing-Angriffe ausnutzen.
Was tun, wenn du Opfer eines Angriffs wirst?
Wenn du auf einen Phishing-Betrug hereingefallen bist, handle sofort. Ändere die Zugangsdaten aller betroffenen Konten sofort. Informiere deine Bank, deinen Arbeitgeber oder andere relevante Stellen über den Vorfall. In schweren Fällen solltest du außerdem die Polizei oder spezialisierte Cybercrime-Einheiten kontaktieren.
Zusätzlich solltest du regelmäßig deine Kontoauszüge und E-Mails auf verdächtige Aktivitäten prüfen. Je schneller du reagierst, desto größer ist die Chance, den Schaden zu begrenzen.
Phishing-Schutz für Unternehmen
Unternehmen brauchen Vorbeugung gegen Phishing-Angriffe an zwei Stellen: bei den Menschen und bei den Systemen. Zuerst kommt die Sensibilisierung der Mitarbeitenden, und regelmäßige Schulungen helfen, Phishing früh zu erkennen.
Auf der technischen Seite erschwert E-Mail-Authentifizierung mit SPF, DKIM und DMARC, dass Angreifer Mails im Namen des Unternehmens verschicken, und Mailfilter fangen viele Phishing-Nachrichten ab, bevor sie ein Postfach erreichen. Phishing-resistente Anmeldeverfahren wie Passkeys oder Sicherheitsschlüssel sorgen dafür, dass ein gestohlenes Passwort allein nicht mehr reicht.
Für die eigenen Login-Formulare prüft ein CAPTCHA wie TrustCaptcha, ob Anfragen von Menschen kommen und nicht von Bots. Ein CAPTCHA stoppt keine Phishing-E-Mails, aber wenn Angreifer erbeutete oder gestohlene Passwörter massenhaft ausprobieren, werden sie genau hier gestoppt. Das ist ein Teil des Schutzes vor Kontoübernahme am Login-Formular. TrustCaptcha arbeitet ohne Rätsel und ist DSGVO-konform, echte Nutzer merken also kaum etwas davon.
Fazit
Phishing-Angriffe funktionieren, weil sie das Vertrauen und die Eile von Menschen ausnutzen. Links und Absender prüfen, 2FA nutzen, wo immer es geht, und nach einem Fehler schnell reagieren: Das schützt dich besser als jedes einzelne Tool. Unternehmen ergänzen regelmäßige Schulungen, E-Mail-Authentifizierung und phishing-resistente Anmeldung und schützen ihre eigenen Logins, zum Beispiel mit TrustCaptcha, damit gestohlene Passwörter nicht automatisiert ausprobiert werden können.