

Was ist ein DDoS-Angriff?
Definition von DDoS (Distributed Denial of Service)
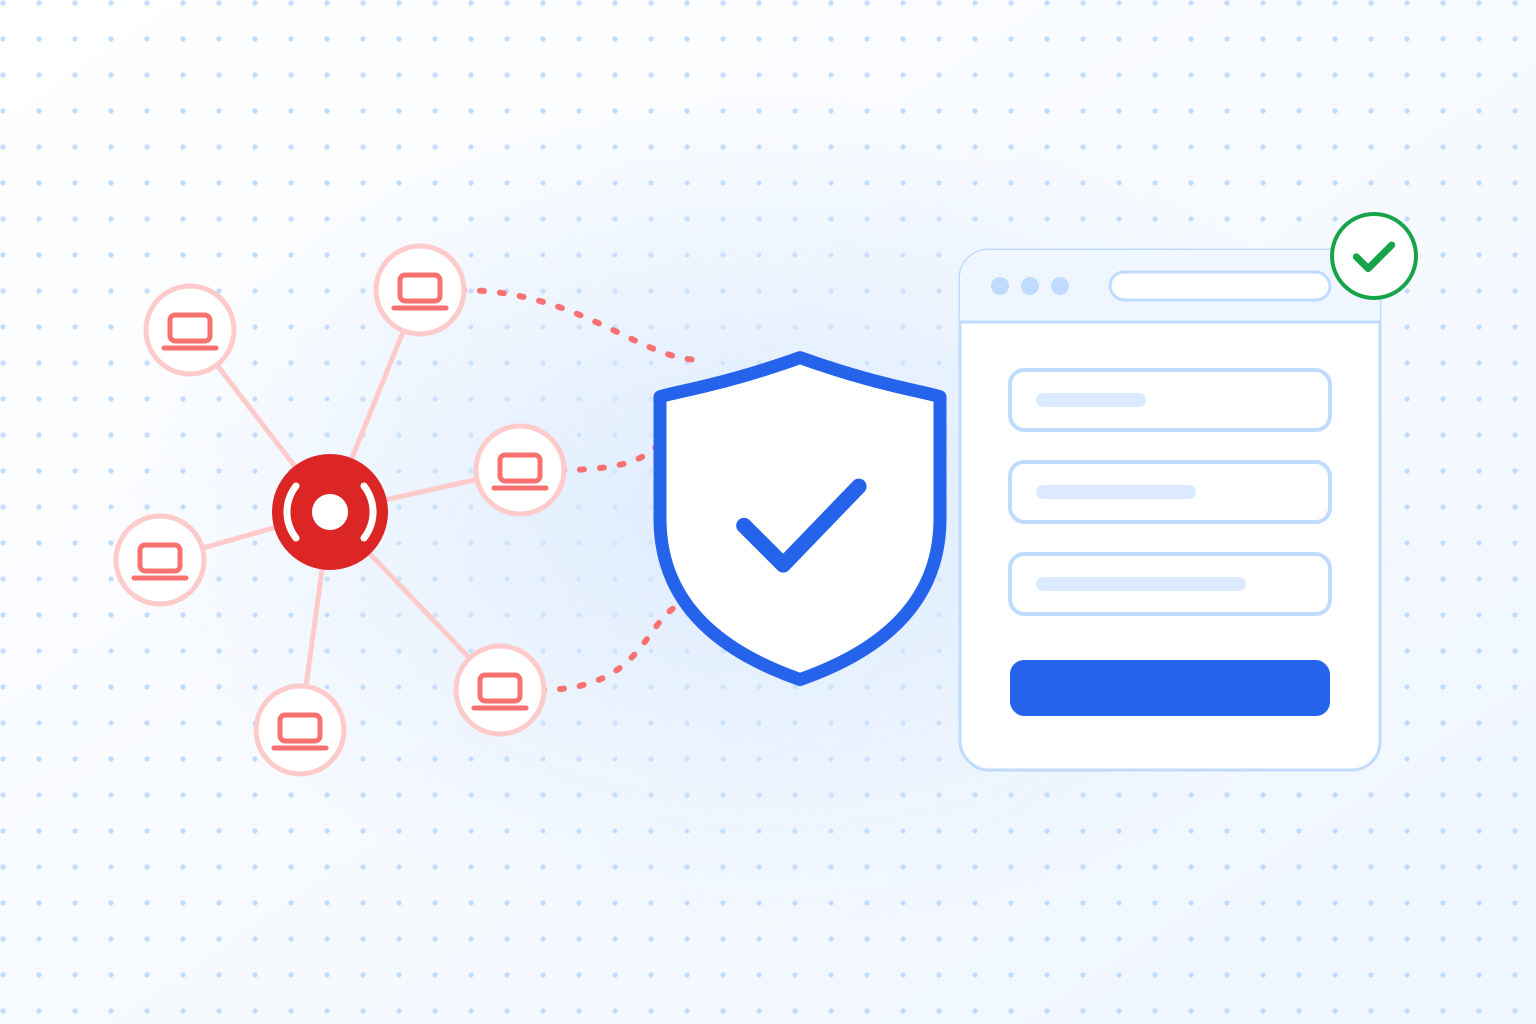
Ein DDoS-Angriff (Distributed Denial of Service) soll ein System, ein Netzwerk oder eine Website so überlasten, dass niemand sie mehr erreicht. Er gehört zu den häufigsten Formen von Cyberangriffen. Anders als ein DoS-Angriff (Denial of Service), der von einer einzigen Quelle ausgeht, nutzt ein DDoS-Angriff viele Geräte gleichzeitig, um riesige Mengen an Anfragen zu senden. Diese Geräte sind häufig Teil eines sogenannten Botnetzes, also einer Gruppe von Geräten, die durch Malware kompromittiert und von Angreifern gesteuert werden.
Ein erfolgreicher DDoS-Angriff kann ein Unternehmen vom Netz nehmen, Geld kosten und dem Ruf lange schaden. Angreifer nutzen DDoS-Angriffe außerdem, um andere Angriffe zu verschleiern, etwa Datenabflüsse oder das Eindringen in Systeme.
Warum sind DDoS-Angriffe gefährlich?
DDoS-Angriffe sind gefährlich, weil sie sowohl technische als auch finanzielle Schäden verursachen können, unter anderem:
- Service-Ausfälle: Kunden können deine Dienste nicht nutzen, was zu Umsatzeinbußen führt.
- Kosten für Abwehr und Wiederherstellung: Die Abwehr eines Angriffs und die Wiederaufnahme des Normalbetriebs können teuer und zeitaufwendig sein.
- Reputationsschäden: Kunden und Partner verlieren möglicherweise das Vertrauen in ein Unternehmen, das von einem Angriff betroffen ist.
- Ablenkungsmanöver: In manchen Fällen dienen DDoS-Angriffe dazu, Security-Teams abzulenken, während sensible Daten gestohlen oder andere Schwachstellen ausgenutzt werden.
Der Angriff auf den DNS-Anbieter Dyn im Jahr 2016 (mehr dazu unten) legte Dienste wie Netflix, Twitter (heute X) und Spotify stundenlang lahm.
Wie funktionieren DDoS-Angriffe?
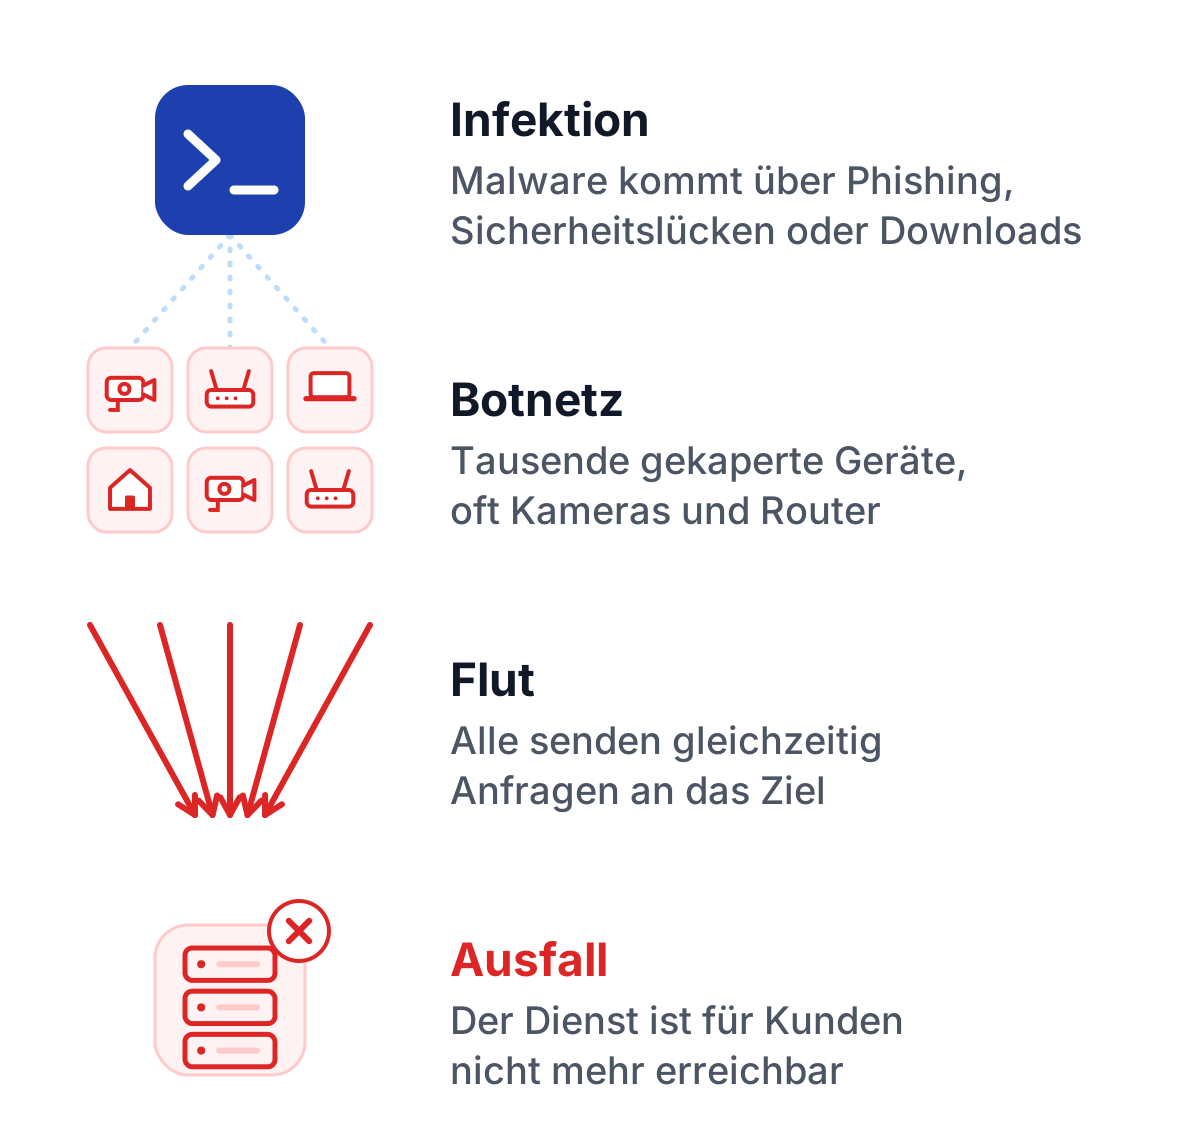
Wie Angreifer eine Botnetz-Armee aufbauen
Angreifer nutzen für DDoS-Angriffe häufig Botnetze. Diese Botnetze bestehen aus tausenden oder sogar Millionen von Geräten, die mit Malware infiziert wurden. Besonders anfällig sind Geräte aus dem Internet of Things (IoT) wie Überwachungskameras, Router und Smart-Home-Geräte, weil sie oft mit schwachen Passwörtern betrieben werden oder veraltete Software nutzen.
Die Infektion geschieht meist unbemerkt über Phishing-E-Mails, Sicherheitslücken oder manipulierte Downloads. Sobald ein Gerät Teil des Botnetzes ist, kann der Angreifer es nutzen, um massenhaft Datenpakete an ein Zielsystem zu senden und dessen Ressourcen zu überlasten.
Arten von DDoS-Angriffen
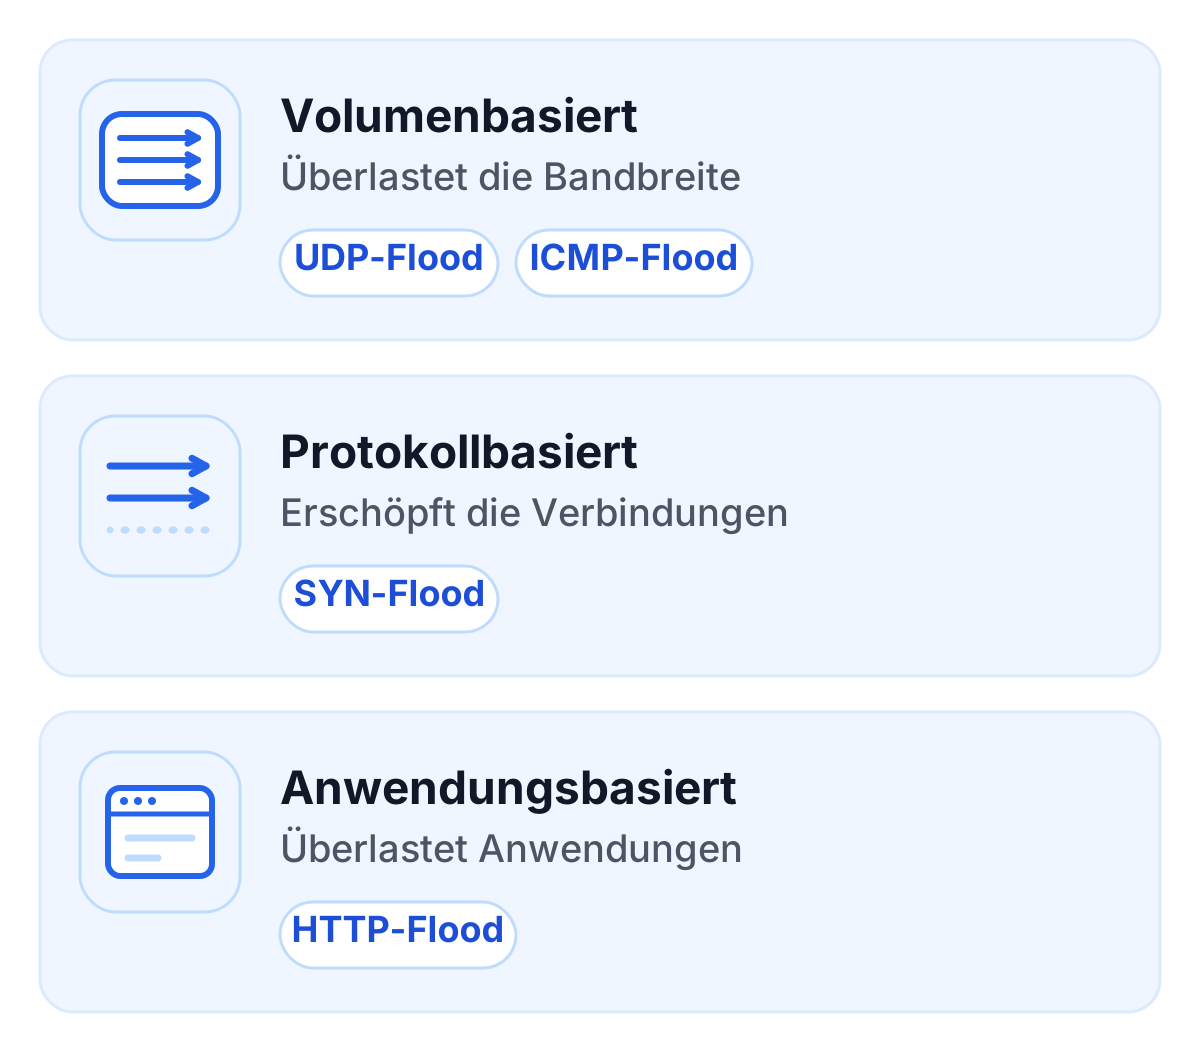
- Volumenbasierte Angriffe: Ziel ist es, die Bandbreite eines Netzwerks zu überlasten, z. B. durch UDP-Floods oder ICMP-Floods, die riesige Traffic-Mengen erzeugen.
- Protokollbasierte Angriffe: Diese nutzen Schwächen in Netzwerkprotokollen aus, etwa SYN-Floods, die die Verbindungsressourcen eines Servers erschöpfen sollen.
- Anwendungsbasierte Angriffe: Angriffe wie HTTP-Floods zielen auf bestimmte Anwendungen oder Dienste, indem sie diese mit legitimen, aber übermäßigen Anfragen überlasten.
Anzeichen für einen laufenden DDoS-Angriff
Je früher du einen DDoS-Angriff bemerkst, desto schneller kannst du reagieren. Typische Anzeichen sind:
- Ein plötzlicher und unerwarteter Anstieg des Netzwerk-Traffics.
- Langsame Ladezeiten oder komplette Nichterreichbarkeit von Websites und Diensten.
- Häufige Fehlermeldungen wie „Service Unavailable“.
- Ungewöhnliche Traffic-Spitzen auf bestimmten Ports oder IP-Adressen.
Schutzmaßnahmen gegen DDoS-Angriffe
Prävention
Der größte Teil des DDoS-Schutzes muss stehen, bevor ein Angriff beginnt:
- Firewalls und Intrusion Prevention Systems (IPS): Diese Systeme filtern schädlichen Traffic und blockieren verdächtige IP-Adressen.
- Load Balancer: Die Verteilung von Anfragen auf mehrere Server reduziert die Last und verhindert, dass einzelne Server überlastet werden.
- Content Delivery Networks (CDN): CDNs verteilen Traffic auf weltweit verteilte Server und schützen so vor Überlastungen durch DDoS-Angriffe.
Ein CAPTCHA-Dienst wie TrustCaptcha hilft indirekt. Seine Bot-Erkennung erkennt und blockiert automatisierte Anfragen an Formularen und Logins und erschwert so anwendungsbasierte Angriffe auf diese Seiten. Netzwerkfluten fängt er nicht ab; das übernehmen die Maßnahmen oben.
Erkennung und Reaktion
- Monitoring und Analyse: Kontinuierliches Monitoring des Netzwerk-Traffics hilft, ungewöhnliche Aktivitäten frühzeitig zu erkennen.
- Sofortmaßnahmen: Sobald ein Angriff erkannt wird, sollten verdächtige IP-Adressen blockiert und Traffic-Filter aktiviert werden.
- Zusammenarbeit mit Providern: Unternehmen sollten mit spezialisierten DDoS-Schutzdiensten in Kontakt bleiben, um Angriffe effektiv abzuwehren.
Langfristige Schutzstrategien
Diese Maßnahmen halten den Schutz auf Dauer wirksam:
- Regelmäßige Security-Audits im Netzwerk: Schwachstellen können früh erkannt und behoben werden.
- DDoS-Schutzdienste: Diese Services bieten spezialisierte Lösungen, um Angriffe abzuwehren und deren Auswirkungen zu minimieren.
- Schulungen für Mitarbeitende: Ein gut geschultes Team kann besser auf Angriffe reagieren und Sicherheitsmaßnahmen wirksam umsetzen.
Beispiele bekannter DDoS-Angriffe
HTTP/2 Rapid Reset (2023)
2023 nutzten Angreifer eine Schwachstelle im HTTP/2-Protokoll, bekannt als Rapid Reset, um Anfragen in enormem Tempo zu öffnen und wieder abzubrechen. Google maß eine Spitze von 398 Millionen Anfragen pro Sekunde, ein Vielfaches jedes Angriffs, den das Unternehmen bis dahin gesehen hatte. Webserver, Cloud-Anbieter und Schutzdienste mussten branchenweit Patches ausrollen.
Angriff auf GitHub (2018)
GitHub, eine der weltweit größten Plattformen für Softwareentwicklung, wurde im Februar 2018 Ziel eines massiven DDoS-Angriffs. Mit einer Spitzenlast von 1,35 Terabit pro Sekunde war es damals der größte dokumentierte Angriff. GitHub wehrte den Angriff mit einer schnellen Reaktion und seinen Schutzmaßnahmen ab.
Angriff auf Dyn (2016)
Ein weiteres bekanntes Beispiel ist der Angriff auf den DNS-Anbieter Dyn im Jahr 2016. Er wurde durch das Mirai-Botnetz ausgeführt, das IoT-Geräte nutzte, um massive Datenströme zu erzeugen. Dadurch waren Dienste wie Twitter (heute X), Netflix und Amazon über Stunden nicht erreichbar.
Fazit
Ein DDoS-Angriff muss nirgends einbrechen. Er muss nur mehr Traffic schicken, als das Ziel verkraftet. Deshalb geht es bei der Abwehr vor allem um Kapazität und Filter: Firewalls, Load Balancer, CDNs und spezialisierte Schutzdienste.
Ein CAPTCHA wie TrustCaptcha deckt einen kleineren Teil ab: Es erkennt und blockiert automatisierte Anfragen an Formularen und Logins. Eine vollständige DDoS-Abwehr ist es nicht, aber es schließt eine Lücke, die Netzwerkfilter offen lassen.