Was ist ein Social-Engineering-Angriff?
Ein Social-Engineering-Angriff ist eine Methode, bei der Angreifer menschliche Schwächen ausnutzen, um Zugriff auf sensible Informationen oder geschützte Systeme zu erhalten. Statt technisch in Computer oder Netzwerke einzudringen, setzt der Angreifer auf psychologische Manipulation. Ziel ist es, das Opfer zu bestimmten Handlungen zu bewegen, etwa Passwörter preiszugeben, Malware herunterzuladen oder Zugriff auf gesicherte Bereiche zu gewähren. Social Engineering setzt bei natürlichen menschlichen Reaktionen wie Vertrauen, Angst, Neugier oder Hilfsbereitschaft an und wird daher oft als „Human Hacking“ bezeichnet.
Gefährlich sind Social-Engineering-Angriffe, weil sie schwer zu erkennen sind. Firewalls und Antivirensoftware helfen oft nicht, weil diese Angriffe auf menschliche Interaktion setzen. Besonders gefährdet sind Unternehmen, weil dort oft viele Mitarbeitende mit Zugriffsrechten und sensiblen Daten arbeiten. Ein einziger Fehler kann schwere Folgen haben, etwa den Verlust vertraulicher Informationen, finanzielle Schäden oder Reputationsverlust.
Wie Social-Engineering-Angriffe funktionieren
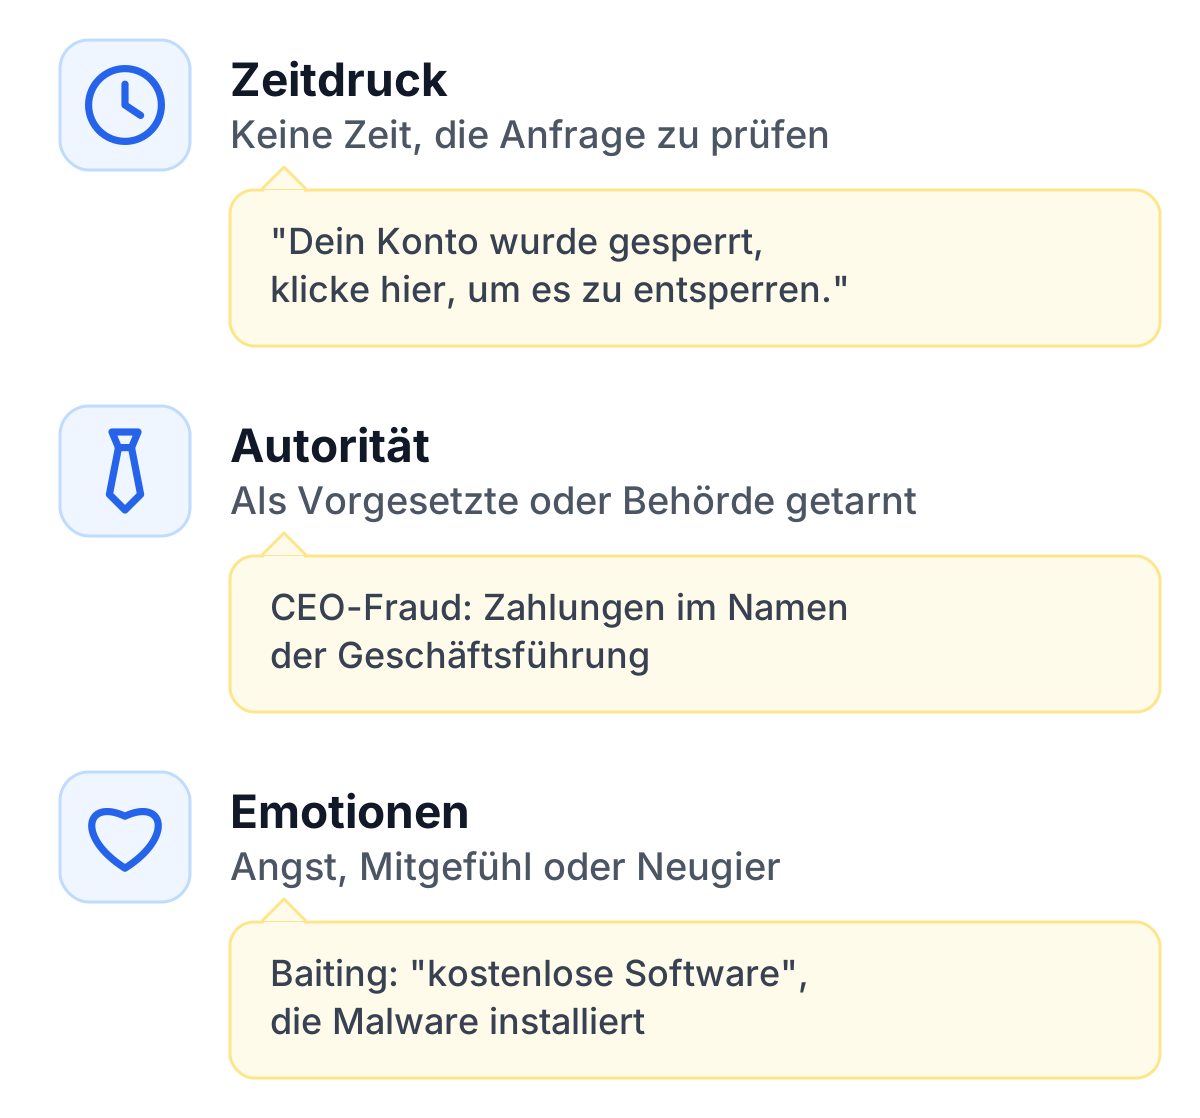
Social Engineering funktioniert über psychologische Tricks, die das Vertrauen des Opfers gewinnen oder es überrumpeln. Häufig versuchen sie, eine Situation zu schaffen, in der das Opfer keine Zeit hat, die Anfrage zu hinterfragen. Die gängigsten Techniken basieren auf drei Prinzipien:
- Zeitdruck erzeugen: Angreifer setzen das Opfer unter Druck, etwa mit Nachrichten wie „Dein Konto wurde gesperrt. Klicke hier, um es zu entsperren“. Unter Stress handeln Menschen oft unüberlegt und hinterfragen solche Aufforderungen weniger.
- Autorität vortäuschen: Angreifer geben sich als Autoritätspersonen aus, zum Beispiel als Vorgesetzte oder Behörden, um das Opfer zu einer Handlung zu bewegen. Eine typische Masche ist der sogenannte CEO-Fraud, bei dem Täter im Namen der Geschäftsführung finanzielle Transaktionen autorisieren lassen.
- Emotionale Manipulation: Menschen werden stark von Emotionen wie Angst, Mitgefühl oder Neugier beeinflusst. Beim sogenannten Baiting wird das Opfer zum Beispiel mit einem attraktiven Angebot wie „kostenloser Software“ geködert und lädt dabei am Ende Malware herunter.
Diese psychologischen Methoden machen Social Engineering zu einer der effektivsten Angriffsformen. Selbst geschulte Personen können in stressigen Situationen oder durch gut durchdachte Täuschungen hereingelegt werden.
Beispiele und Auswirkungen
Social-Engineering-Angriffe können in unterschiedlichsten Situationen stattfinden und sind nicht auf digitale Kommunikation beschränkt. Ein klassisches Beispiel ist ein Phishing-Angriff: Das Opfer erhält eine E-Mail mit einer betrügerischen Nachricht, die angeblich von einer vertrauenswürdigen Quelle stammt. Die E-Mail fordert dazu auf, sensible Informationen einzugeben oder auf einen schädlichen Link zu klicken. Diese Angriffe sind so verbreitet, weil sie leicht umzusetzen und oft sehr wirksam sind.
Ein weiteres Beispiel ist Pretexting: Dabei gibt sich der Angreifer als jemand aus, der einen plausiblen Grund hat, Informationen anzufordern. So kann sich ein Täter als IT-Support ausgeben, angeblich technische Probleme beheben wollen und dafür Login-Daten verlangen. Die Glaubwürdigkeit solcher Szenarien wird oft durch kleine Details erhöht, etwa durch den Namen des Opfers oder dessen Position im Unternehmen.
Die Folgen solcher Angriffe können gravierend sein. In Unternehmen kann ein erfolgreicher Angriff zum Diebstahl vertraulicher Kundendaten, zu Systemstörungen oder zu erheblichen finanziellen Verlusten führen. In einem bekannt gewordenen Fall aus dem Jahr 2019 verlor ein Energieunternehmen 220.000 € durch einen manipulierten Anruf. Der Angreifer nutzte eine KI-generierte Stimme, die dem CEO ähnelte, um die Buchhaltung zu einer Überweisung zu bewegen.
Schutz vor Social Engineering
Technik allein stoppt keine Social-Engineering-Angriffe. Am wichtigsten sind Sensibilisierung und Schulung. Mitarbeitende sollten regelmäßig über Risiken aufgeklärt werden und lernen, verdächtige Situationen zu erkennen, sowohl bei E-Mails als auch bei Telefonaten oder persönlichen Kontakten.
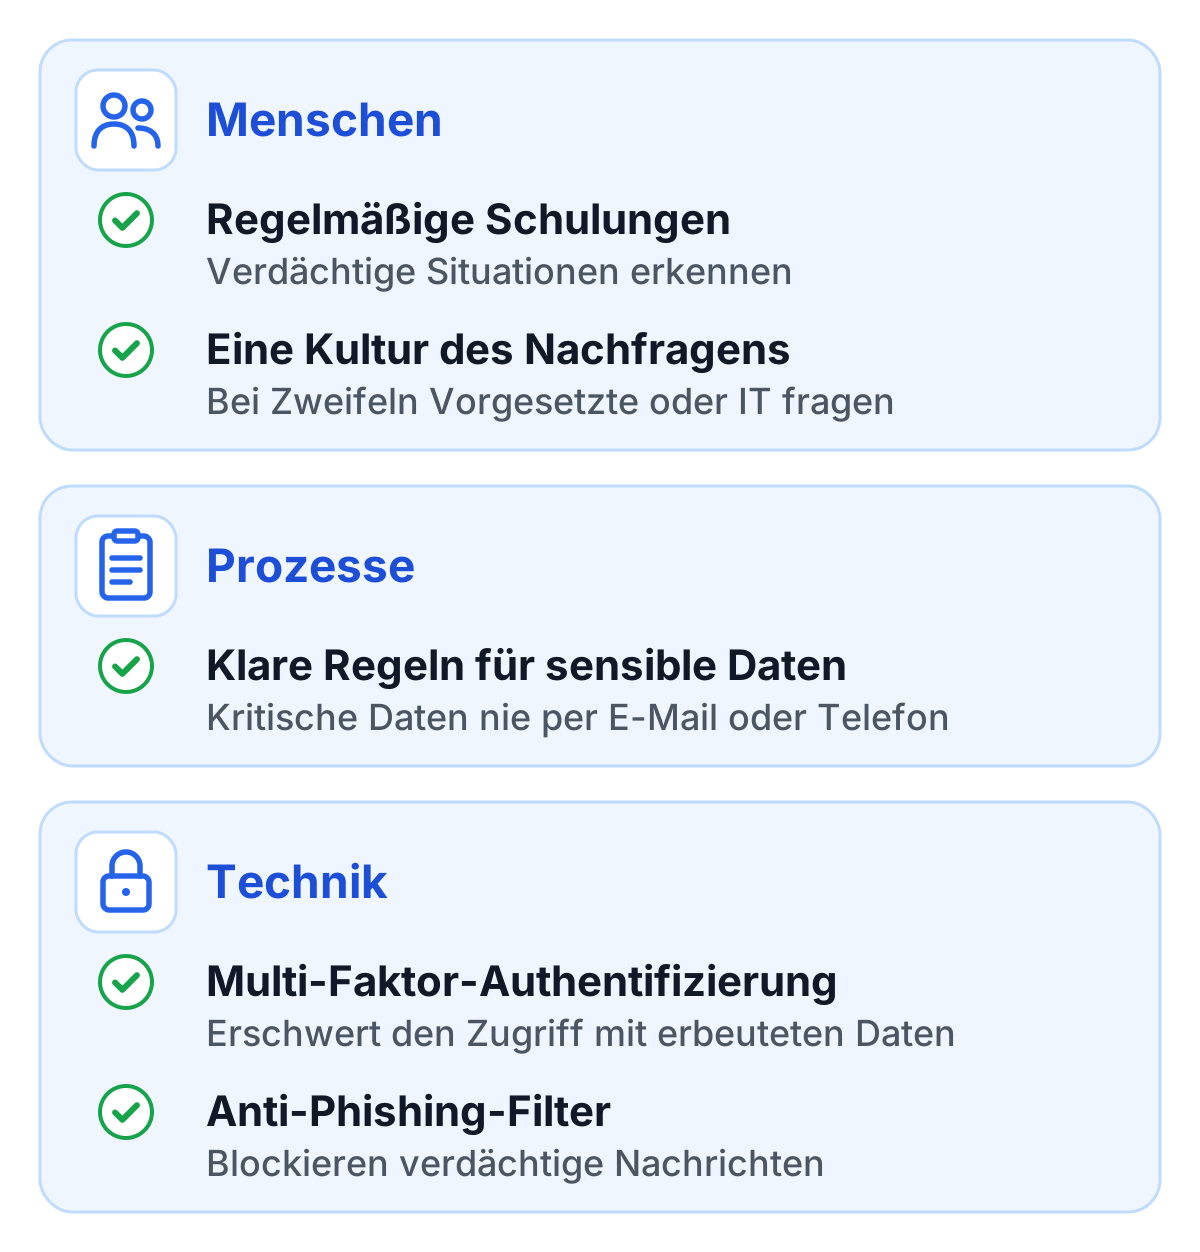
Technische Maßnahmen senken das Risiko trotzdem. Multi-Faktor-Authentifizierung und Schutz vor Kontoübernahme erschweren Angreifern den Zugriff auf Systeme, selbst wenn sie Zugangsdaten erbeuten. Anti-Phishing-Filter in E-Mail-Programmen können verdächtige Nachrichten automatisch blockieren. Zusätzlich sollten Unternehmen klare Richtlinien für den Umgang mit sensiblen Informationen definieren, etwa die Regel, kritische Daten niemals per E-Mail oder Telefon weiterzugeben.
Genauso wichtig ist eine Unternehmenskultur, in der es normal ist, ungewöhnliche Anfragen zu hinterfragen. Mitarbeitende sollten sich sicher fühlen, bei Unsicherheiten Rücksprache mit Vorgesetzten oder der IT zu halten. Angreifer setzen oft darauf, dass Opfer sich unwohl dabei fühlen, Fragen zu stellen oder sich verpflichtet fühlen, Anweisungen einfach zu befolgen.
Fazit
Social-Engineering-Angriffe gehören zu den größten Herausforderungen der Cybersicherheit, weil sie direkt auf die menschliche Natur zielen. Sie umgehen technische Schutzmaßnahmen und nutzen psychologische Tricks, um Opfer zu täuschen. Das Spektrum reicht von E-Mails über Telefonanrufe bis hin zu direkten persönlichen Interaktionen.
Die beste Abwehr verbindet Wachsamkeit, Schulung und technische Maßnahmen. Mitarbeitende müssen verdächtige Situationen erkennen und wissen, wie sie reagieren, und Unternehmen brauchen klare Sicherheitsrichtlinien und Prozesse dahinter. Die Kultur zählt dabei so viel wie die Technik: In einem Team, in dem die Frage „Ist diese Anfrage echt?“ normal ist, haben Angreifer es deutlich schwerer.
Kein Team ist immun. Regelmäßige Sensibilisierung und ein paar feste Regeln, etwa Zahlungsaufforderungen über einen zweiten Kanal zu bestätigen, senken das Risiko aber deutlich, für Unternehmen wie für Privatpersonen.