Was ist Browser-Fingerprinting?
Browser-Fingerprinting ist eine Tracking-Methode, mit der sich Nutzer im Internet ohne Cookies wiedererkennen lassen. Sie nutzt die spezifische Konfiguration eines Geräts und Browsers, um eine Art „digitalen Fingerabdruck“ zu erstellen. Manche Werbetreibende weichen darauf aus, wenn Browser Cookies blockieren, doch eine rechtliche Lücke ist es nicht: In der EU fällt Fingerprinting unter dieselbe Einwilligungsregel wie Cookies. Wie es funktioniert, welche Daten es sammelt und was es für die Privatsphäre bedeutet, liest du hier.
Wie funktioniert Browser-Fingerprinting?
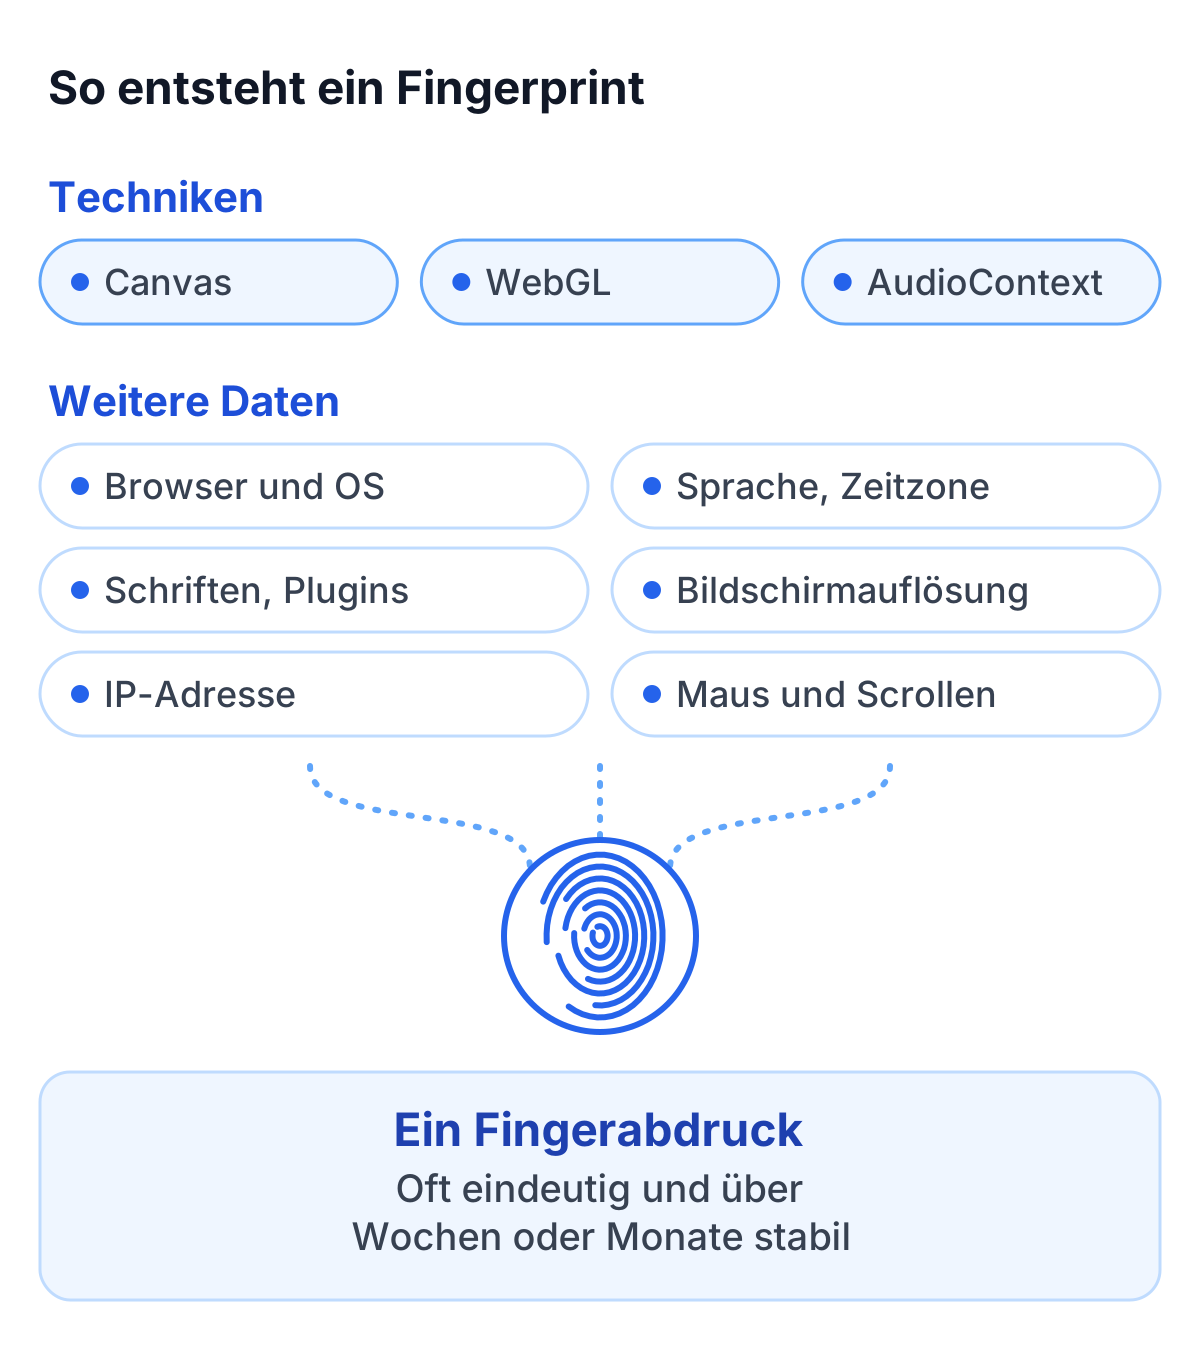
Browser-Fingerprinting basiert auf dem Prinzip, dass sich jeder Browser und jedes Gerät anhand einer einzigartigen Kombination technischer Merkmale identifizieren lässt. Die gesammelten Daten umfassen ein breites Spektrum an Informationen, die aus Browser-Konfigurationen, Hardware-Eigenschaften und Software-Umgebungen abgeleitet werden. Diese Datenpunkte werden kombiniert, um einen „digitalen Fingerabdruck“ zu erzeugen, der häufig stabil und eindeutig ist.
Die wichtigsten Techniken
- Canvas-Fingerprinting: Der Browser wird angewiesen, ein unsichtbares Bild zu rendern. Wie dieses Bild erzeugt wird, unterscheidet sich je nach Gerät, Grafiktreiber und Software leicht.
- WebGL-Fingerprinting: Diese Methode nutzt die 3D-Grafikfähigkeiten des Geräts, um Unterschiede beim Rendern von 3D-Objekten zu erkennen.
- AudioContext-Fingerprinting: Dabei werden feine Unterschiede in der Audiowiedergabe gemessen, die durch Hardware- und Software-Konfigurationen entstehen.
Zusätzlich sammeln Browser-Fingerprinting-Techniken eine Vielzahl weiterer Daten, darunter:
- Browser-Version und Betriebssystem
- Spracheinstellungen und Zeitzone
- Installierte Schriftarten und Plugins
- Bildschirmauflösung und Farbtiefe
- Geolokalisierung und IP-Adresse
- Mausbewegungen, Scrollverhalten und Touchscreen-Muster
- Aktive Netzwerkinterfaces und CPU-Architektur
Die Kombination dieser Daten ermöglicht die Erstellung eines eindeutigen Fingerabdrucks, der über Wochen oder sogar Monate stabil bleiben kann. Forschungsprojekte wie Panopticlick der EFF haben gezeigt, dass sich die meisten getesteten Browser allein am Fingerprint unterscheiden ließen. Das macht Fingerprinting zu einer mächtigen Technologie, birgt jedoch auch Risiken für die Privatsphäre.
Browser-Fingerprinting vs. Cookies
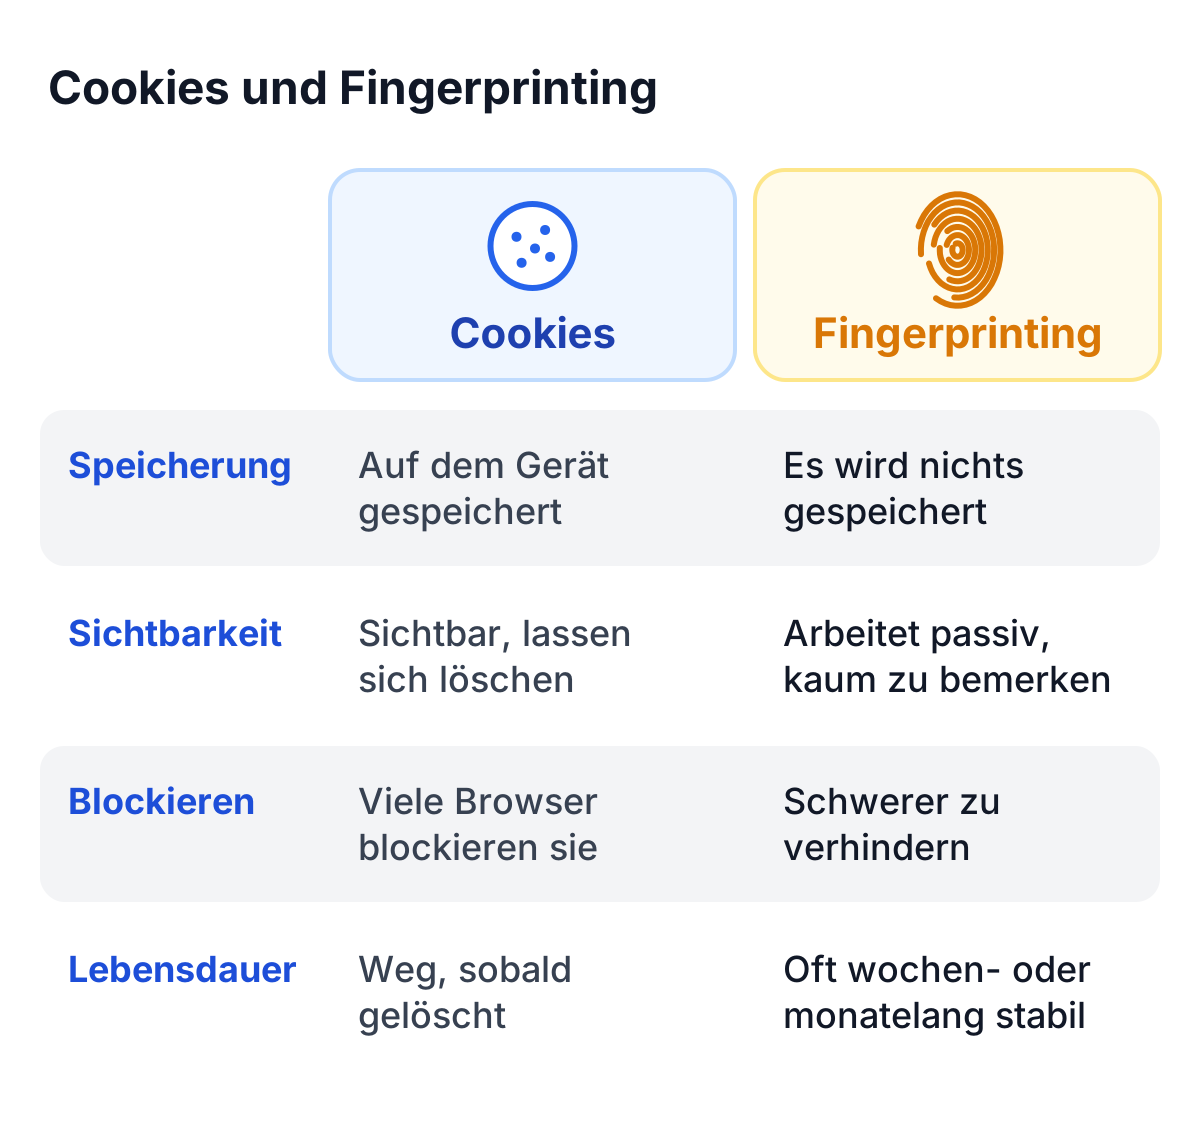
Während Cookies explizit auf dem Gerät eines Nutzers gespeichert werden und oft eine aktive Zustimmung erfordern, funktioniert Browser-Fingerprinting passiv und ist schwerer zu erkennen oder zu blockieren. Außerhalb der Einwilligungsregeln steht es damit nicht: In der EU wird das Auslesen von Geräteeigenschaften für einen Fingerprint wie das Setzen eines Cookies behandelt (mehr dazu weiter unten).
Vorteile von Browser-Fingerprinting
- Keine Speicherung nötig: Ein Fingerprint wird aus Eigenschaften berechnet, die der Browser ohnehin preisgibt, auf dem Gerät muss also nichts gespeichert werden. Von den Einwilligungsregeln befreit ihn das nicht.
- Längere Stabilität: Während Cookies gelöscht werden können, bleiben Fingerprints oft über längere Zeiträume stabil. Das hilft der Betrugs- und Bot-Erkennung, ein wiederkehrendes Gerät zu erkennen.
Nachteile von Browser-Fingerprinting
- Datenschutzbedenken: Durch die unsichtbare Natur von Fingerprinting ist es für Nutzer schwer zu erkennen, ob sie getrackt werden.
- Für Nutzer schwer zu kontrollieren: Viele Browser blockieren Cookies, Fingerprinting ist jedoch schwerer zu verhindern. Genau deshalb wenden die Aufsichtsbehörden die Einwilligungsregeln darauf an.
- Technische Komplexität: Moderne Browser-Schutzmaßnahmen machen es schwieriger, stabile Fingerprints zu erstellen.
Viele Unternehmen kombinieren Fingerprinting mit Cookies, um maximale Tracking-Genauigkeit zu erreichen. Solche hybriden Ansätze erhöhen jedoch die potenziellen Datenschutzrisiken.
Anwendungsfälle von Browser-Fingerprinting
Browser-Fingerprinting wird in mehreren Bereichen eingesetzt:
- Online-Marketing: Werbetreibende nutzen Fingerprinting, um Nutzer über mehrere Websites hinweg zu verfolgen und gezielte Werbung auszuspielen. Es ermöglicht personalisierte Marketingkampagnen ohne Cookies.
- Betrugserkennung: Banken und Online-Dienste nutzen Fingerprinting, um verdächtige Geräte zu identifizieren und Sicherheitsrisiken zu minimieren.
- Statistische Auswertung: Website-Betreiber analysieren Nutzerverhalten, um Inhalte zu optimieren und die Benutzerfreundlichkeit zu verbessern.
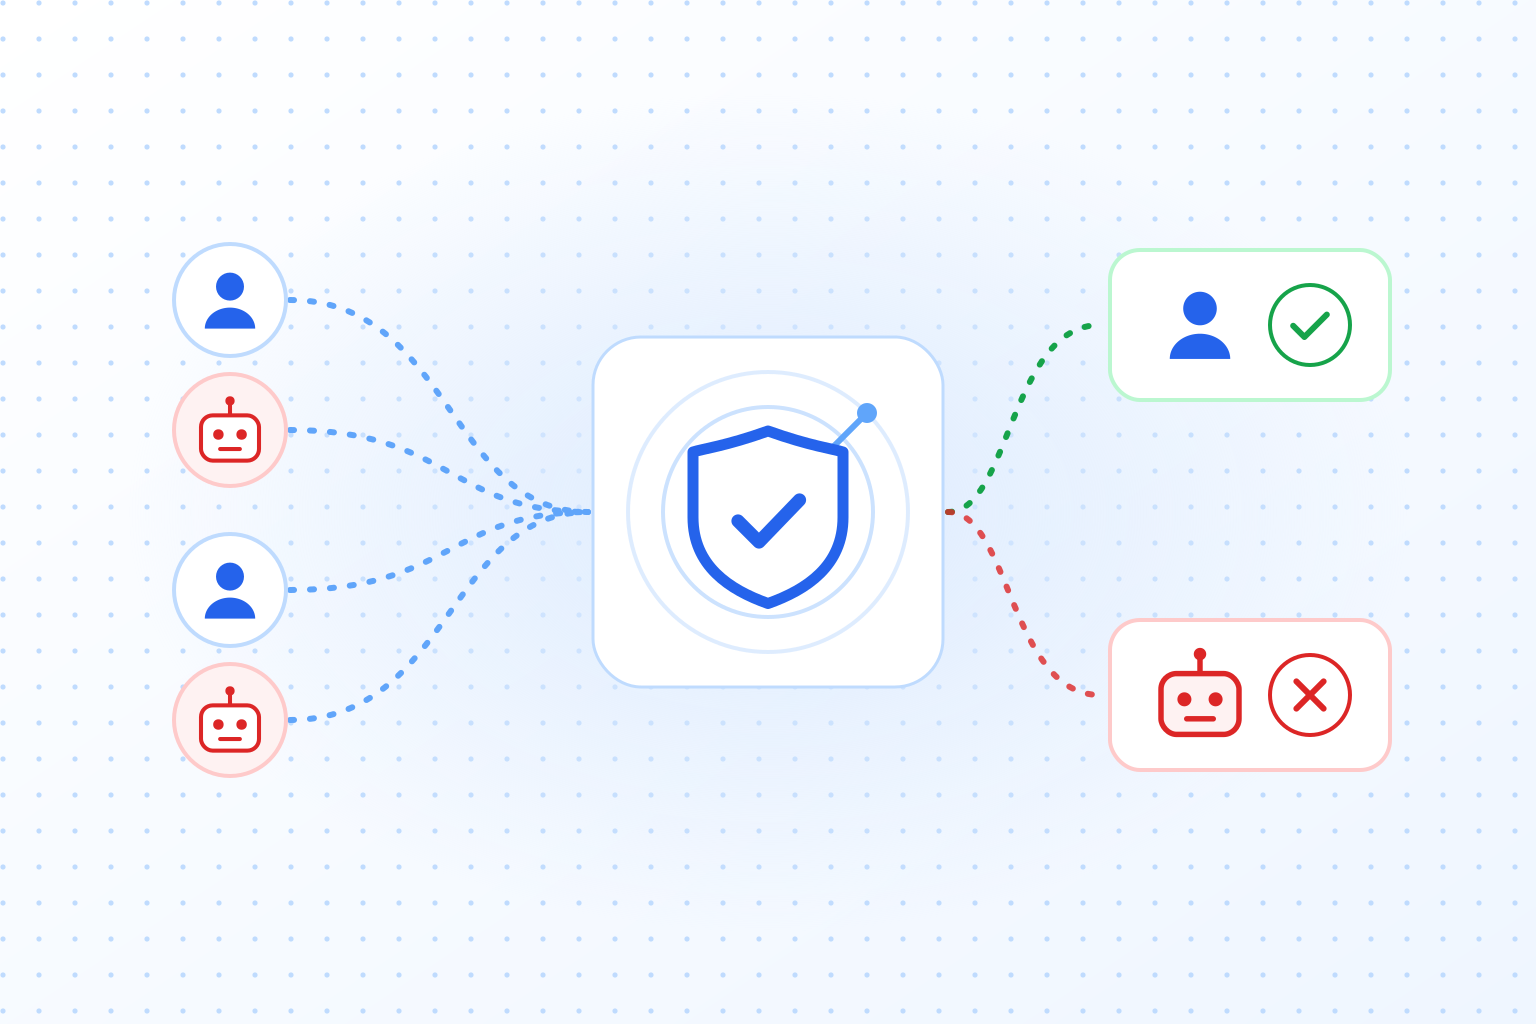
- Bot-Erkennung: Fingerprinting hilft, automatisierte Bots von echten Nutzern zu unterscheiden und Missbrauch zu verhindern. Ein DSGVO-konformes CAPTCHA wie TrustCaptcha nutzt Geräte- und Browserdaten nur für diesen Zweck und erstellt daraus keine Tracking-Profile.
Am häufigsten kommt es dort zum Einsatz, wo Cookies blockiert oder eingeschränkt sind.
Datenschutz und Risiken
Browser-Fingerprinting ist ein echtes Problem für die Privatsphäre, weil es häufig ohne Wissen oder Zustimmung der Nutzer läuft. Die gesammelten Daten können sich zu detaillierten Nutzerprofilen summieren.
Studien zur Einzigartigkeit von Fingerprints
Forschungen zeigen, dass viele Fingerprints einzigartig sind, auch wenn größere Studien niedrigere Quoten fanden als die frühen. Ein Fingerprint ändert sich, wenn Browser oder System aktualisiert werden. Tracking-Tools können den alten und den neuen aber oft verknüpfen, sodass die Identifikation über Wochen oder Monate funktionieren kann. Die Zeit spielt mit: Je länger ein Fingerabdruck unverändert bleibt, desto wertvoller ist er für Unternehmen.
Braucht Browser-Fingerprinting eine Einwilligung?
In der EU meistens ja. Artikel 5 Absatz 3 der ePrivacy-Richtlinie, in Deutschland umgesetzt in § 25 TDDDG, gilt nicht nur für Cookies, sondern immer dann, wenn Informationen auf einem Gerät gespeichert oder von dort ausgelesen werden. Der Europäische Datenschutzausschuss (EDSA) bestätigt in seinen Leitlinien 2/2023 zum technischen Anwendungsbereich von Artikel 5 Absatz 3, endgültig angenommen am 7. Oktober 2024, dass Fingerprinting unter diese Regel fällt. Liest ein Skript Geräteeigenschaften aus und schickt sie an einen Server, ist das ein Zugriff, auch wenn kein Cookie gespeichert wird. Die Regel gilt unabhängig davon, ob die Informationen personenbezogen sind.
Ob eine Einwilligung nötig ist, hängt vom Zweck ab. Fingerprinting für Tracking, Profilbildung oder Werbung braucht eine Einwilligung, und für Analysezwecke gilt das in der Regel ebenso. Die Ausnahme gilt nur für Zugriffe, die für einen ausdrücklich gewünschten Dienst unbedingt erforderlich sind (oder allein der Übertragung einer Nachricht dienen). Sicherheitszwecke können darunter fallen. Die Artikel-29-Datenschutzgruppe, Vorgängerin des EDSA, nannte 2012 das Erkennen wiederholt fehlgeschlagener Anmeldeversuche als Beispiel und bestätigte 2014, dass dieselben Ausnahmen auch für Fingerprinting gelten. Die deutschen Datenschutzaufsichtsbehörden halten fest, dass nutzerorientierte Betrugsprävention und IT-Sicherheit dem eigentlichen Dienst zugerechnet werden können, und die französische CNIL nimmt Tracker aus, die eine Anmeldung vor automatisierten Zugriffsversuchen schützen. Der EDSA überlässt die Ausnahmen einer Prüfung im Einzelfall. Sie gelten nicht für die Sicherheit anderer Dienste, die der Nutzer nicht angefordert hat, und die Daten dürfen nicht für andere Zwecke weiterverwendet werden.
Ist der Fingerprint ein personenbezogenes Datum, gilt zusätzlich die DSGVO: Die Verarbeitung braucht eine Rechtsgrundlage, und die Datenschutzerklärung muss sie erklären (Art. 13 DSGVO: wer die Daten verarbeitet, zu welchem Zweck, auf welcher Rechtsgrundlage, ob Daten die EU verlassen und wie lange sie gespeichert werden). Eine Textvorlage geben wir bewusst nicht, denn der Wortlaut hängt von deiner Einbindung ab. Dieser Abschnitt ist keine Rechtsberatung; kläre die Formulierung mit deinem Datenschutzbeauftragten.
Wie schützen moderne Browser vor Fingerprinting?
Um Nutzer vor Fingerprinting zu schützen, haben viele Browser integrierte Schutzmechanismen implementiert:
- Firefox: Blockiert bekannte Fingerprinting-Skripte und minimiert den Zugriff auf sensible Daten.
- Safari: Apples „Intelligent Tracking Prevention“ begrenzt die Menge an Informationen, auf die Websites zugreifen können.
- Brave Browser: Bietet standardmäßig Anti-Fingerprinting-Funktionen und blockiert Tracking-Skripte sehr aggressiv.
Fingerprinting kommt trotzdem an vielen dieser Schutzmaßnahmen vorbei, weil ständig neue Techniken entstehen.
Wie kannst du dich vor Browser-Fingerprinting schützen?
Es gibt mehrere Möglichkeiten, dich vor Browser-Fingerprinting zu schützen:
- Nutze datenschutzorientierte Browser: Brave, Firefox und Tor sind darauf ausgelegt, Fingerprinting zu minimieren.
- Installiere Anti-Fingerprinting-Tools: Erweiterungen wie „Privacy Badger“ oder „uBlock Origin“ blockieren viele Tracking-Versuche.
- Nutze VPNs: Diese verschleiern die IP-Adresse und verhindern Geolokalisierungs-Tracking.
- Setze Browserdaten regelmäßig zurück: Änderungen an Spracheinstellungen oder das Entfernen von Plugins können Fingerprints unbrauchbar machen.
Für Unternehmen gilt: Wer offen sagt, welche Methoden er einsetzt, behält das Vertrauen der Nutzer auf Dauer.
Die Zukunft von Browser-Fingerprinting
Je stärker Cookies eingeschränkt werden, desto verbreiteter könnte Fingerprinting werden. Machine Learning könnte es genauer machen. Gleichzeitig wächst der Druck, datenschutzfreundliche Alternativen zu entwickeln.
Wo die Grenze zwischen nützlicher Datenerhebung und Privatsphäre verläuft, wird umstritten bleiben. In der EU steht der Grundsatz bereits fest: Fingerprinting für Tracking braucht eine Einwilligung, eng begrenzte, unbedingt erforderliche Sicherheitszwecke können nach einer Prüfung im Einzelfall ausgenommen sein.