

Was ist ein Brute-Force-Angriff?
Ein Brute-Force-Angriff versucht, sich durch Raten unbefugten Zugriff zu verschaffen: Der Angreifer probiert systematisch Passwörter oder Schlüssel aus, bis einer passt. Es ist eine der ältesten Angriffsmethoden, und mit modernen Automatisierungswerkzeugen lassen sich in sehr kurzer Zeit Millionen Kombinationen testen.
Viele Organisationen und Privatpersonen unterschätzen Brute-Force-Angriffe. Der Schutz dagegen ist aber nicht kompliziert, wenn du verstehst, wie die Methode funktioniert, und bewährte Sicherheitsmaßnahmen umsetzt.
Wie funktionieren Brute-Force-Angriffe?
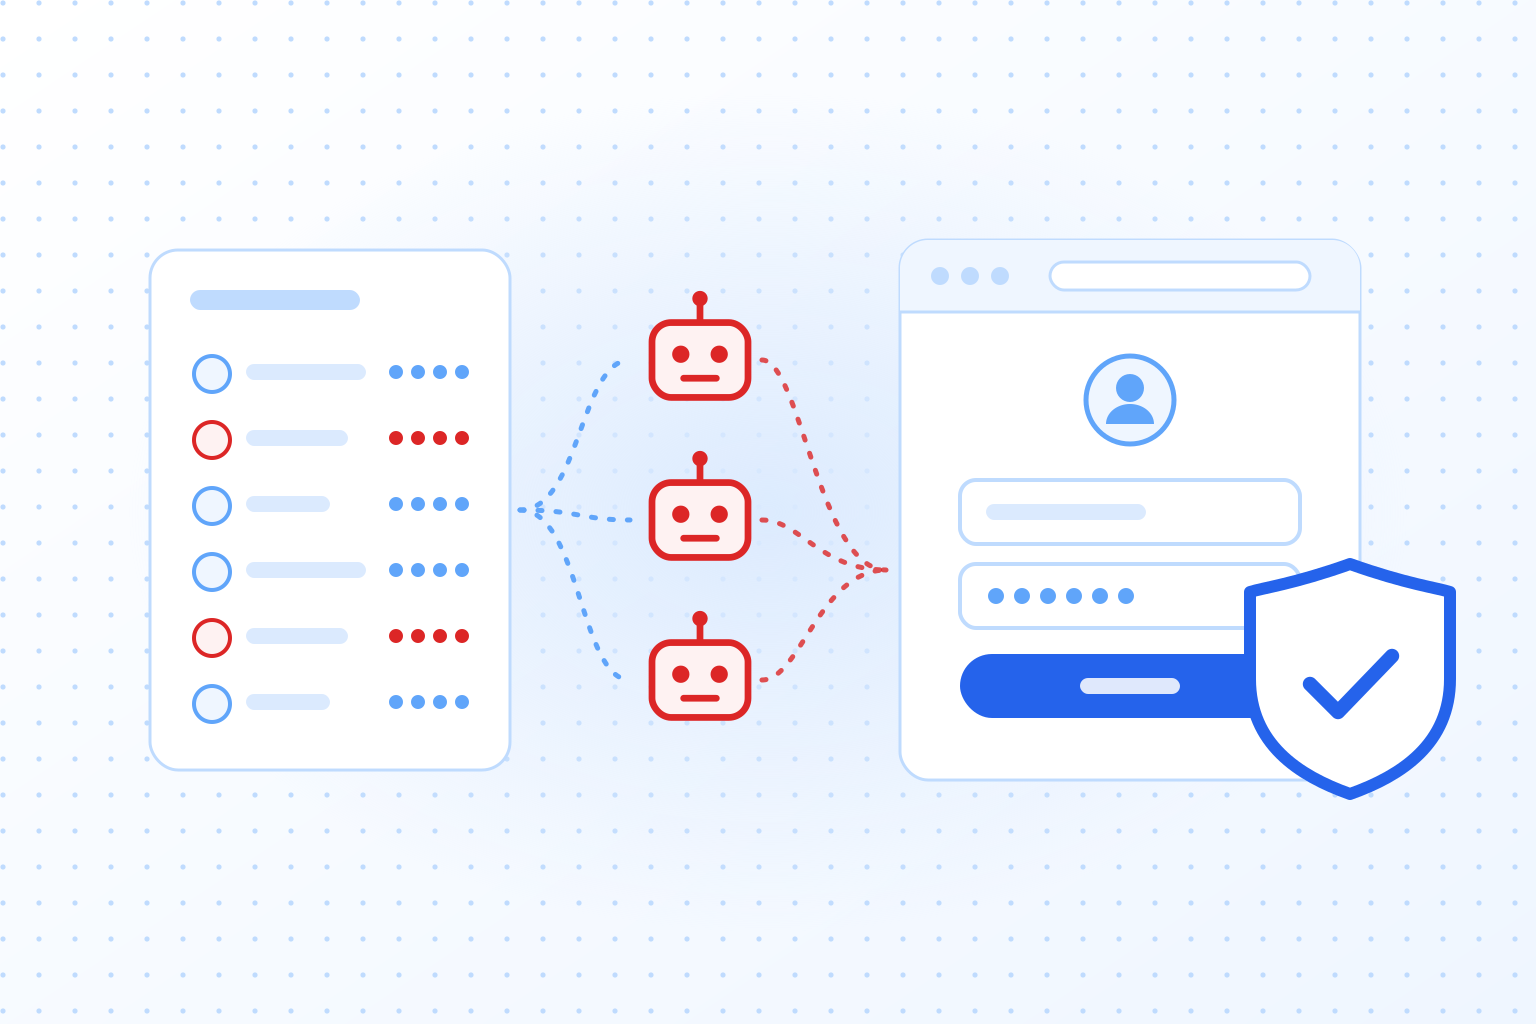
Bei einem Brute-Force-Angriff setzt der Angreifer auf systematisches Ausprobieren (Trial-and-Error), um Zugriff auf ein System zu erhalten. Dabei wird spezielle Software verwendet, die Passwörter oder Schlüssel wiederholt testet, bis die richtige Kombination gefunden ist. Systeme ohne zusätzliche Sicherheitsmaßnahmen (etwa Sperrmechanismen oder Multi-Faktor-Authentifizierung) sind besonders gefährdet.
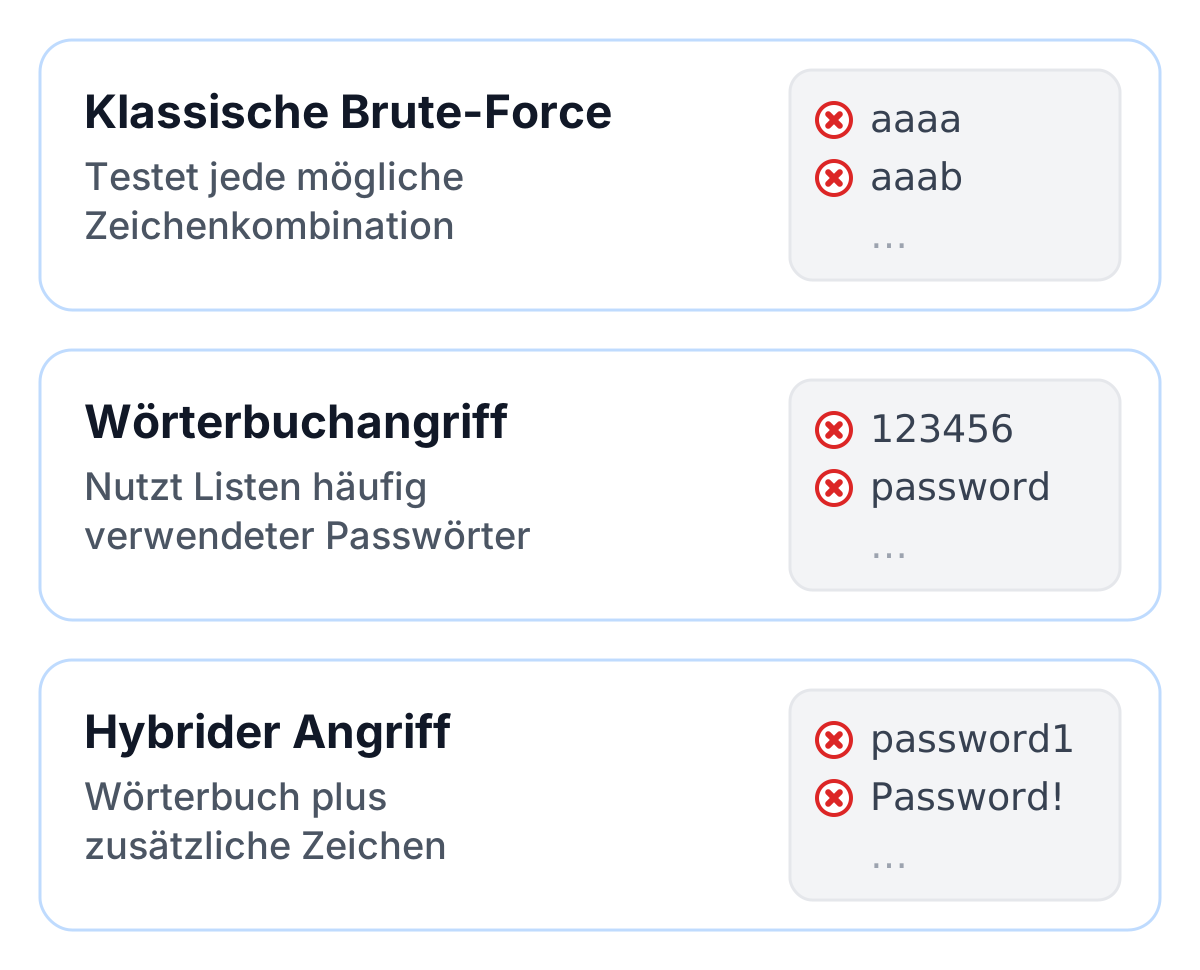
Die häufigsten Varianten sind:
- Klassische Brute-Force-Angriffe, bei denen jede mögliche Zeichenkombination getestet wird.
- Wörterbuchangriffe, die vordefinierte Listen häufig verwendeter Passwörter nutzen.
- Hybride Angriffe, die Wörterbücher mit zusätzlichen Zeichen oder Variationen kombinieren.
Das eigentliche Problem: Viele Nutzer setzen noch immer einfache, mehrfach verwendete Passwörter ein. „123456“ und „password“ gehören weiterhin zu den häufigsten Passwörtern, und ein Wörterbuchangriff findet sie in Sekunden.
Folgen und Risiken eines erfolgreichen Angriffs
Die Folgen eines erfolgreichen Brute-Force-Angriffs können weitreichend sein. Für Unternehmen kann ein solcher Vorfall bedeuten, dass vertrauliche Kundendaten gestohlen werden, die später für Identitätsdiebstahl oder Erpressung missbraucht werden. Auch finanzielle Verluste durch Umsatzeinbußen oder kostspielige Wiederherstellungsmaßnahmen sind häufig.
Für Privatpersonen ist ein verlorenes Passwort oder ein gekapertes Konto oft nur der Anfang. Angreifer nutzen die Daten, um in weitere Dienste zu gelangen, häufig per „Credential Stuffing“: Passwörter, die bei einem Dienst gestohlen wurden, werden auf anderen Plattformen ausprobiert.
Zu den wichtigsten Risiken zählen:
- Identitätsdiebstahl: Angreifer können gestohlene Daten nutzen, um weiteren Schaden anzurichten.
- Reputationsschaden: Unternehmen verlieren das Vertrauen ihrer Kunden und Partner.
- Finanzielle Verluste: Die Wiederherstellung von Daten und Systemen ist zeitaufwendig und teuer.
Zusätzlich belasten Brute-Force-Angriffe Netzwerke und Server. Wiederholte Login-Versuche können Infrastruktur überlasten und die Verfügbarkeit von Diensten negativ beeinflussen.
Effektive Gegenmaßnahmen gegen Brute-Force-Angriffe
Gegen Brute-Force-Angriffe reicht keine einzelne Maßnahme. Du brauchst technische Schutzmaßnahmen und sichere Gewohnheiten zusammen.
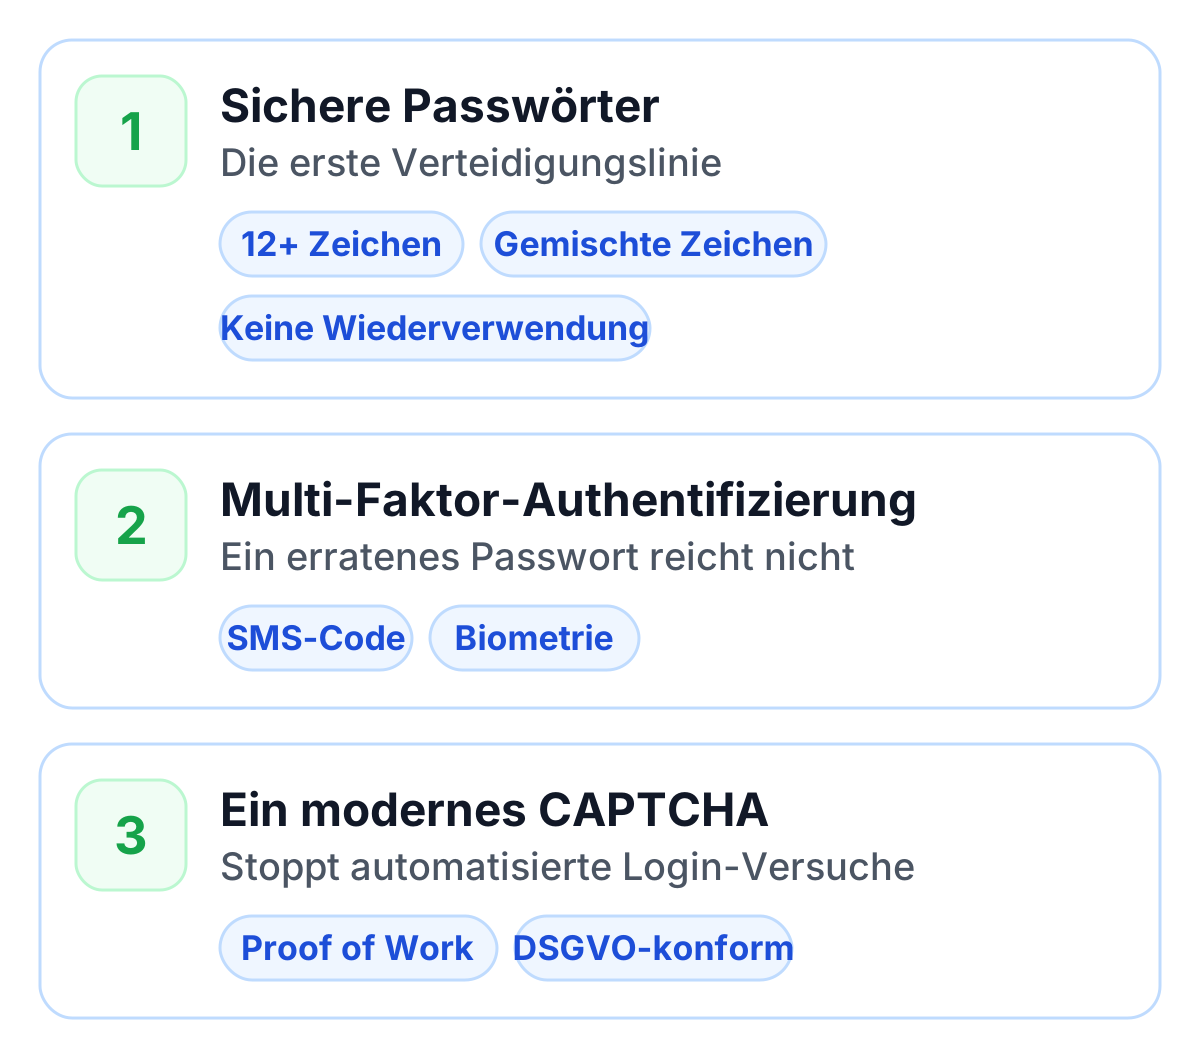
1. Sichere Passwörter verwenden
Der Schutz vor Brute-Force-Angriffen beginnt mit einem starken Passwort. Beachte diese Grundregeln:
- Passwörter sollten mindestens 15 Zeichen lang sein; die Länge zählt mehr als Sonderzeichen.
- Nutze eine Passphrase aus mehreren zufälligen Wörtern oder lass einen Passwortmanager das Passwort erzeugen.
- Vermeide die Wiederverwendung von Passwörtern.
Ein Passwortmanager kann helfen, lange, einzigartige Passwörter sicher zu erstellen und zu speichern.
2. Multi-Faktor-Authentifizierung (MFA)
MFA ist eine der effektivsten Methoden, um Brute-Force-Angriffe zu verhindern. Selbst wenn ein Passwort erraten wird, bleibt der Zugriff blockiert, weil ein zweiter Faktor (etwa ein SMS-Code oder ein biometrisches Merkmal) erforderlich ist.
3. Ein CAPTCHA am Login einsetzen
Ein moderner CAPTCHA-Dienst wie TrustCaptcha am Login-Formular bildet eine weitere Schicht. Jeder Login-Versuch muss eine Proof-of-Work-Aufgabe lösen, die bei riskanten Anfragen schwerer wird, und ein Bot-Score markiert automatisierte Versuche. Für einen Angreifer, der Millionen Versuche braucht, summiert sich dieser Aufwand schnell, während echte Nutzer nichts davon merken. TrustCaptcha ist DSGVO-konform und kommt ohne Cookies aus.
Die Rolle moderner Technologien
Künstliche Intelligenz und bessere Automatisierung haben Brute-Force-Angriffe schneller gemacht. Angreifer nutzen zunehmend KI-gestützte Algorithmen, um Passwörter schneller und gezielter zu knacken. Solche Systeme können Muster in Passwörtern analysieren und Angriffe entsprechend optimieren.
Auch die Verteidiger haben bessere Werkzeuge. Intrusion-Detection-Systeme (IDS) und Web-Application-Firewalls (WAF) überwachen den Datenverkehr und blockieren verdächtige Aktivitäten. In Kombination mit einem CAPTCHA am Login können Unternehmen so einen soliden Brute-Force-Schutz aufbauen.
Fazit: So stoppst du Brute-Force-Angriffe
Brute-Force-Angriffe sind simpel, und genau deshalb verschwinden sie nie: Sie kosten Angreifer fast nichts. Starke, einzigartige Passwörter, Multi-Faktor-Authentifizierung und ein modernes CAPTCHA am Login-Formular machen jeden Rateversuch so teuer, dass sich der Angriff nicht mehr lohnt.
Ergänze ein Monitoring, damit dir wiederholte fehlgeschlagene Logins auffallen, und überprüfe deine Maßnahmen von Zeit zu Zeit. Angriffswerkzeuge werden immer schneller, und der Schutz muss Schritt halten.