

Einleitung
Die Datenschutz-Grundverordnung (DSGVO) gilt seit Mai 2018 in der ganzen EU. Sie legt fest, wie Unternehmen und Organisationen mit personenbezogenen Daten umgehen dürfen, und verlangt, dass sie das transparent und sicher tun. Für viele Unternehmen bedeutet die Umsetzung echten Aufwand, und eine Checkliste der wichtigsten Anforderungen erleichtert den Einstieg.
Was ist die DSGVO?
Die Datenschutz-Grundverordnung (DSGVO) ist eine EU-weite Verordnung, die den Schutz personenbezogener Daten regelt. Ihr Hauptziel ist es, die Privatsphäre von Menschen in der Europäischen Union zu schützen und sicherzustellen, dass Unternehmen verantwortungsvoll mit ihren Daten umgehen.
Die DSGVO gilt für Organisationen mit Sitz in der EU. Sie gilt auch für Organisationen außerhalb der EU, wenn sie Menschen in der EU Waren oder Dienste anbieten oder deren Verhalten beobachten. Sie umfasst jeden Schritt der Verarbeitung: das Erheben, Speichern, Nutzen und Weitergeben von Daten. Unternehmen, die gegen diese Regeln verstoßen, riskieren hohe Bußgelder und erheblichen Reputationsschaden.
Zentrale Anforderungen der DSGVO
Die DSGVO stellt strenge Anforderungen an den Datenschutz. Unternehmen müssen sicherstellen, dass personenbezogene Daten rechtmäßig, transparent und sicher verarbeitet werden.
Rechtmäßigkeit der Datenverarbeitung
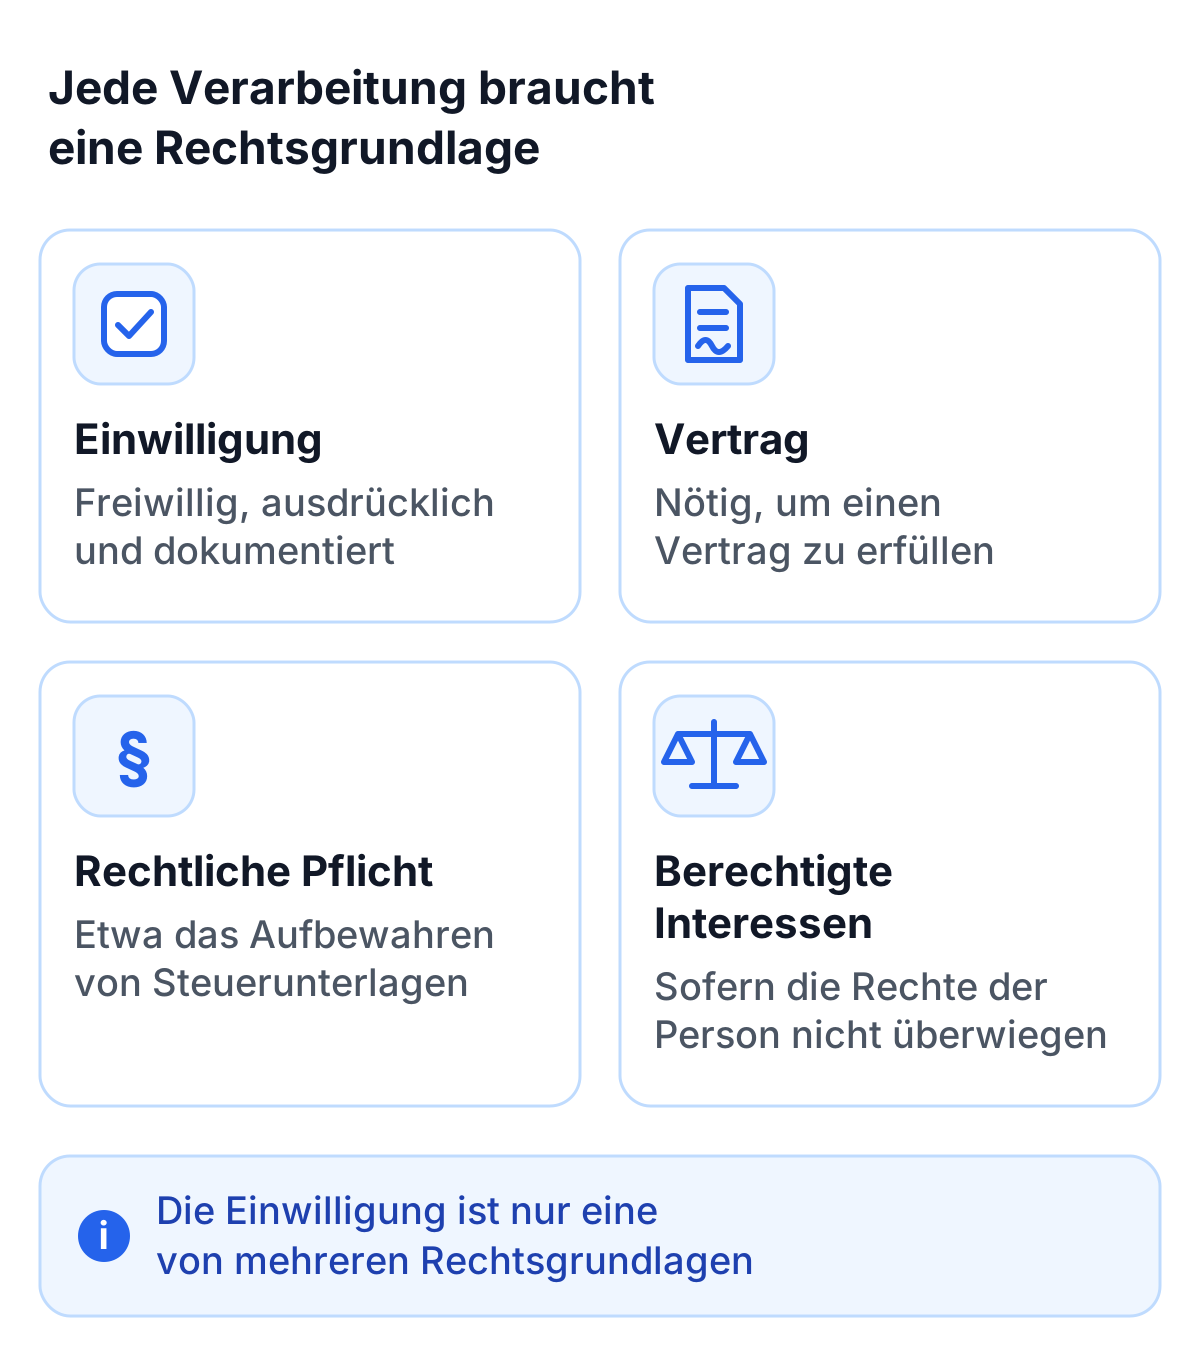
Jede Datenverarbeitung braucht eine Rechtsgrundlage, zum Beispiel:
- Einwilligung der betroffenen Person: Diese muss freiwillig, für den bestimmten Fall, informiert und unmissverständlich erfolgen, und das Unternehmen muss sie nachweisen können.
- Erfüllung eines Vertrags: Daten dürfen verarbeitet werden, wenn dies zur Vertragserfüllung erforderlich ist.
- Erfüllung rechtlicher Pflichten: Zum Beispiel die Aufbewahrung von steuerrelevanten Unterlagen.
- Berechtigte Interessen: Solange diese die Rechte der betroffenen Person nicht unverhältnismäßig beeinträchtigen.
Transparenz- und Informationspflichten
Die DSGVO verlangt, dass Unternehmen Nutzer klar und transparent über die Datenverarbeitung informieren. Eine Datenschutzerklärung muss leicht zu finden und in verständlicher Sprache verfasst sein. Sie muss den Zweck der Verarbeitung, die Verantwortlichen sowie die Rechte der betroffenen Personen eindeutig benennen.
Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen
Das Prinzip „Privacy by Design“ verlangt, dass Datenschutzmaßnahmen bereits bei der Entwicklung von Technologien berücksichtigt werden. „Privacy by Default“ stellt sicher, dass datenschutzfreundliche Einstellungen standardmäßig aktiviert sind. CAPTCHAs sind ein praktisches Beispiel: Klassische Tools wie reCAPTCHA übertragen häufig Daten in die USA, während ein DSGVO-konformes CAPTCHA wie TrustCaptcha keine unnötigen Daten sammelt, keine Cookies setzt und Daten in EU-Rechenzentren verarbeitet.
Rechte betroffener Personen nach der DSGVO
Die DSGVO gibt betroffenen Personen eine Reihe von Rechten an ihren Daten, und Unternehmen müssen diese Rechte erfüllen können. Betroffene haben unter anderem folgende Rechte:
- Auskunftsrecht: Nutzer können erfragen, welche Daten über sie gespeichert sind.
- Recht auf Berichtigung: Unrichtige oder unvollständige Daten müssen korrigiert werden.
- Recht auf Löschung: Daten müssen gelöscht werden, wenn sie nicht mehr benötigt werden oder unrechtmäßig verarbeitet wurden.
- Recht auf Einschränkung der Verarbeitung: Nutzer können verlangen, dass ihre Daten zwar aufbewahrt, aber nicht weiter genutzt werden, etwa während eine Berichtigung geprüft wird.
- Widerspruchsrecht: Nutzer können der Verarbeitung ihrer Daten widersprechen.
- Recht auf Datenübertragbarkeit: Nutzer können ihre Daten in einem maschinenlesbaren Format erhalten und zu einem anderen Anbieter mitnehmen.
- Rechte bei automatisierten Entscheidungen: Nutzer können Entscheidungen anfechten, die ausschließlich automatisiert getroffen werden und sie erheblich beeinträchtigen, und eine Prüfung durch einen Menschen verlangen.
Für Unternehmen heißt das: Sie brauchen Abläufe, mit denen sie solche Anfragen schnell und transparent beantworten.
DSGVO-Checkliste für Unternehmen
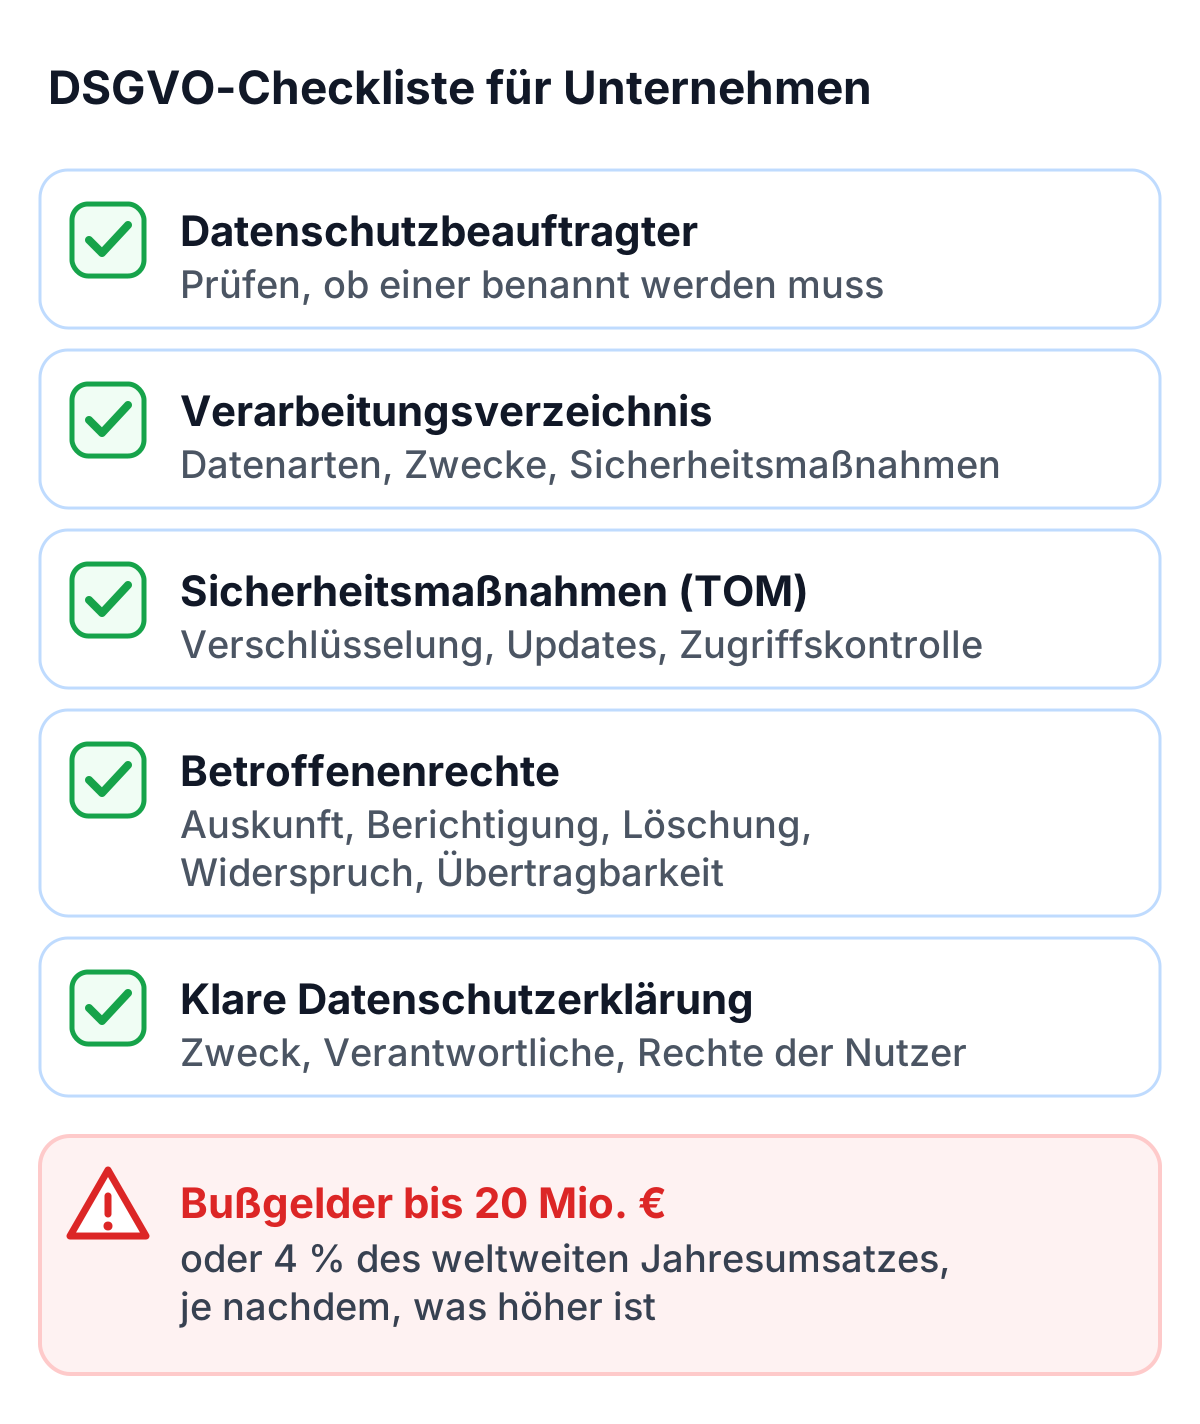
Verantwortlichkeiten festlegen
Unternehmen sollten zuerst prüfen, ob sie einen Datenschutzbeauftragten (DSB) benennen müssen. Das ist häufig erforderlich, wenn sensible Daten verarbeitet werden oder regelmäßig große Datenmengen erhoben werden. Der DSB berät das Unternehmen, überwacht die Einhaltung und ist Ansprechpartner für Datenschutzfragen.
Dokumentation und Transparenz
Die meisten Organisationen müssen außerdem ein Verzeichnis von Verarbeitungstätigkeiten führen. Darin wird jede Verarbeitung dokumentiert, einschließlich Datenarten, Zwecken und Sicherheitsmaßnahmen. Das Verzeichnis muss aktuell gehalten werden, was Unternehmen auch hilft, den Überblick über ihre eigenen Daten zu behalten.
Sicherheitsmaßnahmen umsetzen
Die DSGVO verlangt technische und organisatorische Maßnahmen (TOM), um personenbezogene Daten zu schützen. Dazu gehören:
- Verschlüsselung sensibler Daten: Um Datenverlust und unbefugten Zugriff zu verhindern.
- Regelmäßige Sicherheitsupdates: Software sollte stets aktuell sein.
- Strenge Zugriffskontrollen: Nur autorisierte Personen dürfen Zugriff auf Daten haben.
Auf Websites gehören dazu Formulare und Logins, in die Menschen Passwörter und andere personenbezogene Daten eingeben. Sicherheits-Tools an diesen Stellen verarbeiten selbst personenbezogene Daten, deshalb lohnt es sich, solche zu wählen, die möglichst wenig erheben. TrustCaptcha zum Beispiel schützt Formulare ohne Cookies, liest nur die Gerätedaten, die seine Sicherheitsprüfung braucht, und verarbeitet sie nur in EU-Rechenzentren.
Folgen bei Verstößen gegen die DSGVO
Verstöße gegen die DSGVO können gravierende Folgen haben. Unternehmen riskieren Bußgelder von bis zu 20 Millionen Euro oder 4% ihres weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist. Doch finanzielle Strafen sind nicht das einzige Risiko: Unternehmen können auch das Vertrauen ihrer Kunden verlieren und einen erheblichen Reputationsschaden erleiden.
Bekannte Fälle zeigen, dass die Aufsichtsbehörden diese Regeln tatsächlich durchsetzen. So wurde Google mit 50 Millionen Euro belegt, weil Transparenz bei der Einholung von Einwilligungen fehlte. British Airways erhielt nach einem Datenleck, bei dem personenbezogene Informationen von über 400.000 Kunden offengelegt wurden, eine Strafe von 20 Millionen Pfund.
Auch kleine Unternehmen sind nicht ausgenommen. Viele Fehler entstehen durch den Einsatz von Drittanbieter-Tools, die nicht vollständig DSGVO-konform sind. Tools wie reCAPTCHA können hier problematisch sein, weil sie häufig Daten in Drittländer übertragen. Datenschutzfreundliche Alternativen, die Daten in der EU verarbeiten, vermeiden dieses Problem.
Fazit
Die DSGVO macht echte Arbeit, besonders am Anfang: Verzeichnisse, Richtlinien und Abläufe für Anfragen von Betroffenen. Unternehmen, die sie früh ernst nehmen, müssen später weniger nachbessern, vermeiden das Risiko hoher Bußgelder und geben ihren Kunden einen konkreten Grund, ihnen zu vertrauen.
Tools, die täglich mit Nutzerdaten arbeiten, etwa CAPTCHAs, sind ein guter Ausgangspunkt. Ein Anbieter wie TrustCaptcha, der ohne Cookies arbeitet und Daten in der EU verarbeitet, hält diesen Teil einfach. Dieser Artikel ist ein allgemeiner Überblick und keine Rechtsberatung; kläre die Details für dein Unternehmen mit deinem Datenschutzbeauftragten.