

Einführung in die ePrivacy-Verordnung
Die ePrivacy-Verordnung war ein Vorschlag für ein EU-Gesetz zu Privatsphäre und Vertraulichkeit in der digitalen Kommunikation. Die Europäische Kommission legte ihn im Januar 2017 vor. Er sollte die ePrivacy-Richtlinie von 2002 durch einheitliche Regeln ersetzen, die in jedem Mitgliedstaat unmittelbar gelten. Parlament und Rat haben sich nie auf einen Text geeinigt, und die Kommission hat den Vorschlag 2025 zurückgezogen. Die ePrivacy-Verordnung ist also nie in Kraft getreten. Ihre Themen regeln weiter die ePrivacy-Richtlinie 2002/58/EG und die nationalen Gesetze, die sie umsetzen, zusammen mit der Datenschutz-Grundverordnung (DSGVO), die allgemeine Regeln für den Umgang mit personenbezogenen Daten vorgibt.
Während die DSGVO alle Arten personenbezogener Daten abdeckt, adressieren die ePrivacy-Regeln gezielt Herausforderungen, die durch digitale Technologien entstehen. Im Fokus stehen unter anderem der Einsatz von Cookies, Tracking-Technologien sowie der Schutz vor unerwünschter Werbung.
Zentrale ePrivacy-Regeln, die heute gelten
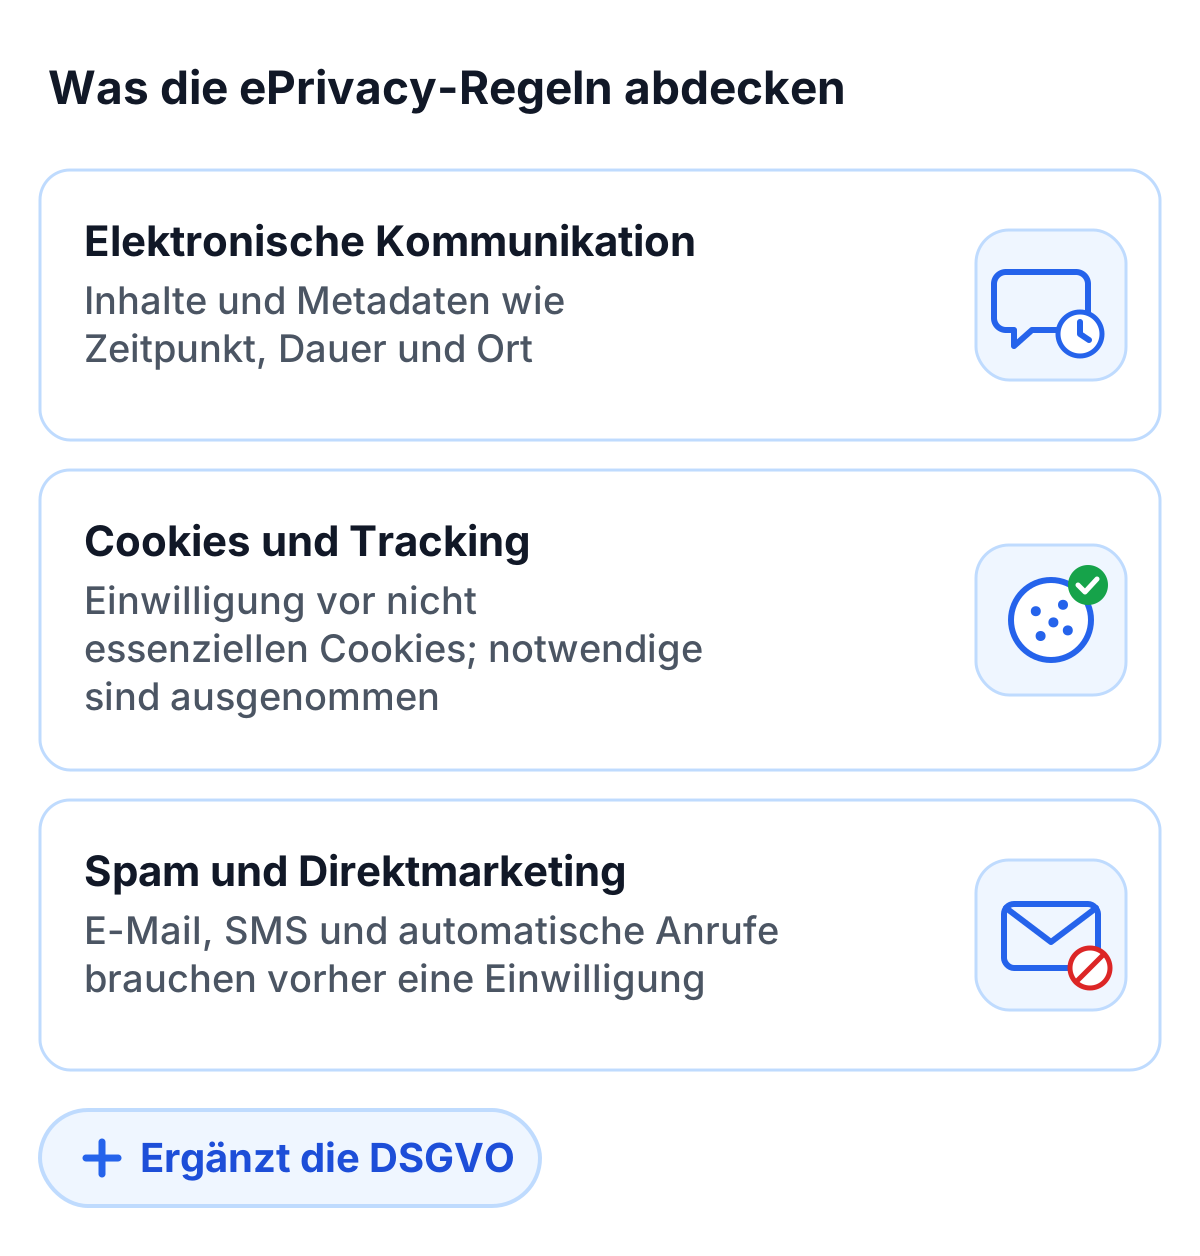
Der Vorschlag betraf drei Bereiche, die schon die ePrivacy-Richtlinie regelt. Die folgenden Regeln gelten heute, nach der Richtlinie und den nationalen Gesetzen, die auf ihr beruhen.
Schutz elektronischer Kommunikation
Ein zentrales Element der ePrivacy-Regeln ist der Schutz von Kommunikationsdaten. Dazu gehören sowohl Inhalte als auch Metadaten, etwa Zeitpunkt, Dauer und Ort der Kommunikation. Anbieter von Kommunikationsdiensten dürfen diese Daten nur für begrenzte Zwecke verarbeiten, etwa für die Übertragung und die Abrechnung, oder mit Einwilligung der Nutzer.
Cookies und Tracking
Eine der bekanntesten Regelungen betrifft Cookies und ähnliche Tracking-Technologien. Nach Artikel 5 Absatz 3 der ePrivacy-Richtlinie braucht es eine Einwilligung, um Informationen auf dem Gerät eines Nutzers zu speichern oder von dort auszulesen. Das gilt auch für Tracking-Technologien, die für personalisierte Werbung genutzt werden. Ausgenommen ist nur, was allein der Übertragung einer Nachricht dient oder für einen ausdrücklich gewünschten Dienst unbedingt erforderlich ist, etwa das Speichern eines Warenkorbs.
Spam und Direktmarketing
Außerdem schützen die Regeln vor unerwünschten Nachrichten. Nach Artikel 13 der Richtlinie braucht Werbung per E-Mail, SMS, Fax oder automatisierten Anrufen grundsätzlich die vorherige Einwilligung der Empfänger. Ein Unternehmen darf seinen Bestandskunden Werbung für ähnliche Produkte per E-Mail schicken, wenn es bei jeder Nachricht eine einfache Möglichkeit zum Widerspruch anbietet. Die Regeln für Werbeanrufe durch Menschen legt jeder Mitgliedstaat selbst fest.
So unterscheiden sich die ePrivacy-Regeln von der DSGVO
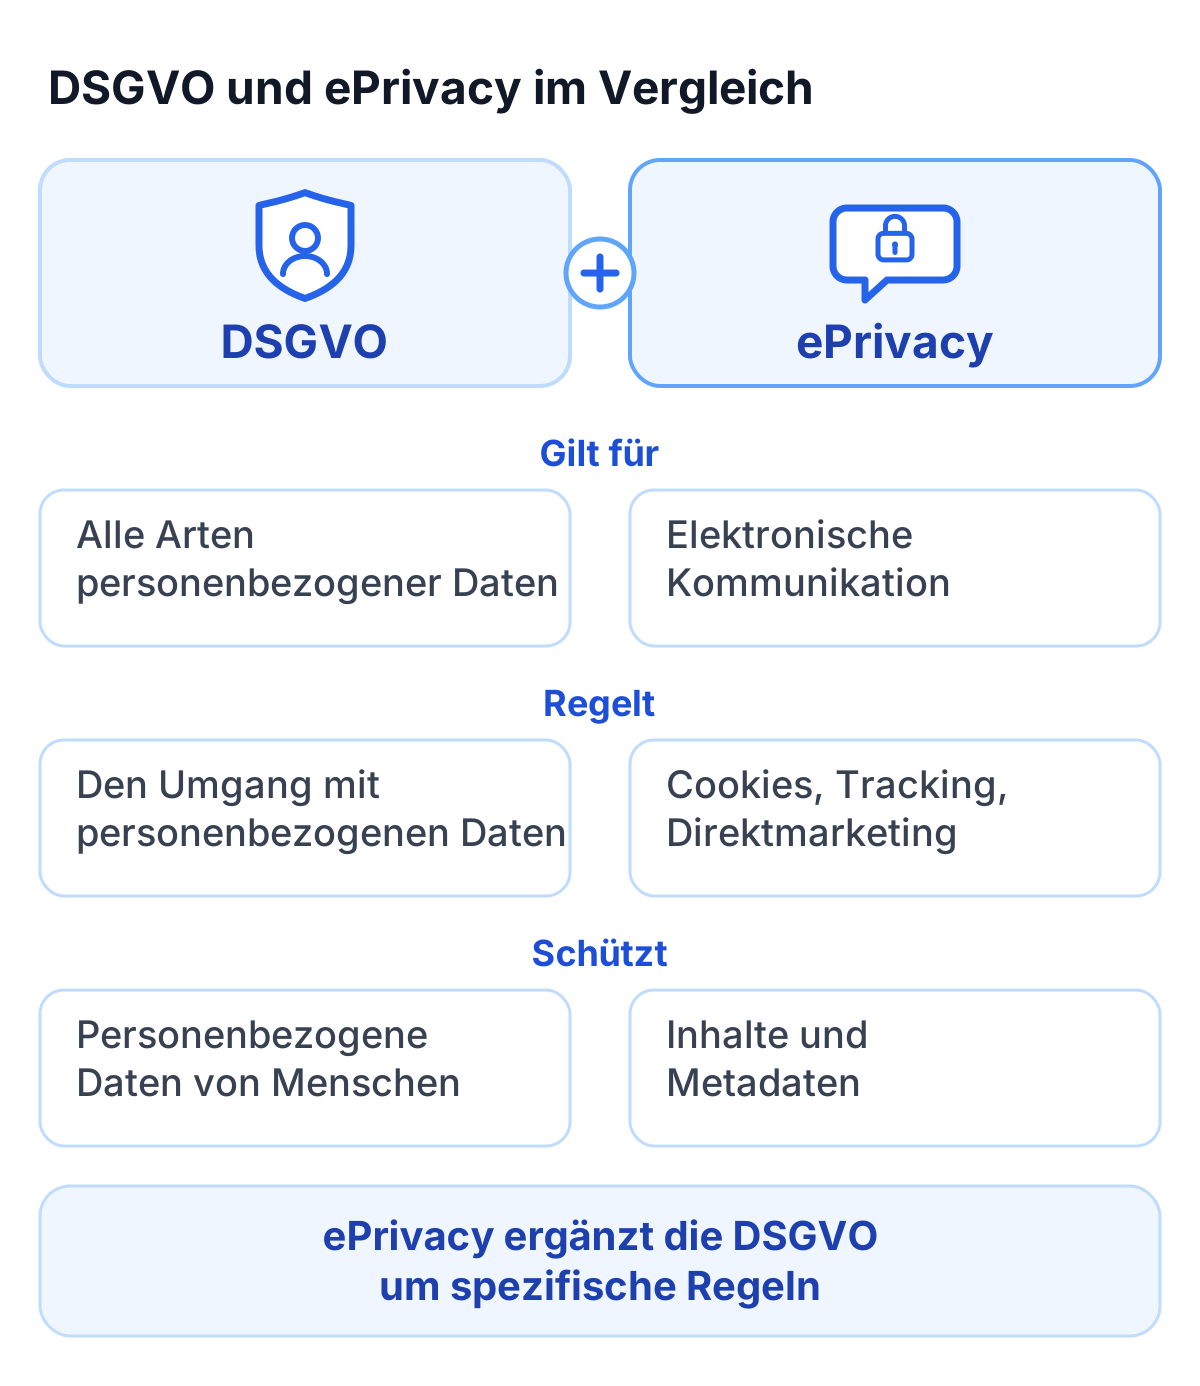
Obwohl beide Regelwerke die Privatsphäre schützen, unterscheiden sie sich in der Anwendung:
- Fokus: Die DSGVO regelt den allgemeinen Datenschutz, während die ePrivacy-Regeln speziell elektronische Kommunikation und das Endgerät der Nutzer adressieren.
- Einwilligung: Die DSGVO kennt mehrere Rechtsgrundlagen für die Verarbeitung personenbezogener Daten, die Einwilligung ist nur eine davon. Für das Speichern oder Auslesen von Informationen auf einem Gerät verlangen die ePrivacy-Regeln eine Einwilligung, sofern keine Ausnahme greift, und zwar auch dann, wenn die Informationen keine personenbezogenen Daten sind.
- Technologische Auswirkungen: Die ePrivacy-Regeln gelten für jede Technologie, die Informationen auf einem Gerät speichert oder ausliest, auch für Tracking-Tools und Captchas. Wer auf Cookies verzichtet, fällt damit nicht aus diesen Regeln heraus, denn auch das Auslesen von Gerätedaten zählt. TrustCaptcha setzt keine Cookies und liest nur die Gerätedaten, die seine Sicherheitsprüfung braucht. Für solche Zugriffe ist die Ausnahme für unbedingt erforderliche Dienste gedacht. Ob sie für dein Setup greift, klärst du mit deinem Datenschutzbeauftragten.
Auswirkungen auf Unternehmen und Nutzer
Die ePrivacy-Regeln wirken sich auf Unternehmen und Nutzer unterschiedlich aus.
Herausforderungen für Unternehmen
Unternehmen, insbesondere Website-Betreiber und digitale Werbetreibende, mussten ihre Arbeitsweise umstellen. Cookie-Banner und Consent-Management-Systeme sind nur ein Teil der Lösung. Tracking auf Basis von Third-Party-Daten braucht eine Einwilligung, was personalisierte Werbung erschwert.
Auch Sicherheitsmaßnahmen wie Captchas stehen stärker im Fokus. Dienste wie reCAPTCHA und hCaptcha setzen Cookies und verarbeiten Daten möglicherweise außerhalb der EU, was rechtliche Risiken bergen kann. Cookie-freie Alternativen, die Daten in EU-Rechenzentren verarbeiten, vermeiden einen Teil dieses Risikos.
Vorteile für Verbraucher
Für Verbraucher bieten die ePrivacy-Regeln mehr Kontrolle über ihre personenbezogenen Daten. Sie können besser entscheiden, welche Informationen sie teilen, und sind stärker vor unerwünschter Werbung geschützt.
Technologische und rechtliche Anforderungen
Cookie-Management und Tracking
Nach den ePrivacy-Regeln müssen Nutzer eine klare, informierte Einwilligung geben, bevor nicht notwendige Cookies eingesetzt werden. Deshalb nutzen viele Unternehmen Consent-Management-Plattformen, die Einwilligungen einholen und dokumentieren.
Captchas und Datenschutz
Captchas schützen Websites vor Spam und automatisierten Angriffen. Traditionelle Dienste wie reCAPTCHA stehen jedoch in der Kritik, weil sie Daten an Dritte übertragen und Cookies einsetzen. TrustCaptcha ist ein DSGVO-konformes CAPTCHA, das keine Cookies setzt und nicht trackt. Damit fällt ein Cookie weg, das im Consent-Banner und in der Datenschutzerklärung auftauchen müsste.
Direktmarketing
Im Direktmarketing verlangen die ePrivacy-Regeln für E-Mail- und SMS-Kampagnen grundsätzlich eine vorherige Einwilligung. Bestandskunden dürfen zu ähnlichen Produkten nur mit einer klaren Widerspruchsmöglichkeit in jeder Nachricht angeschrieben werden. Wer diese Anforderungen ignoriert, riskiert Bußgelder nach nationalem Recht.
Stand und zukünftige Entwicklungen
Die Kommission hat die ePrivacy-Verordnung im Januar 2017 vorgeschlagen, doch Parlament und Rat haben sich nicht geeinigt. In ihrem Arbeitsprogramm vom 11. Februar 2025 hat die Kommission den Vorschlag zur Rücknahme vorgesehen, weil keine Einigung zu erwarten war und der Text als überholt galt. Die Rücknahme hat sie am 16. Juli 2025 beschlossen, die Veröffentlichung im Amtsblatt folgte am 6. Oktober 2025.
Heute gilt die ePrivacy-Richtlinie 2002/58/EG in der Form, die ihr jeder Mitgliedstaat im nationalen Recht gegeben hat. In Deutschland steht die Cookie-Regel in § 25 TDDDG. In Frankreich ist es Artikel 82 des französischen Datenschutzgesetzes (Loi Informatique et Libertés), den die CNIL in ihren Leitlinien zu Cookies und anderen Trackern erläutert. Zusätzlich gilt die DSGVO, sobald personenbezogene Daten verarbeitet werden.
Im November 2025 hat die Kommission einen „Digital Omnibus“ (COM(2025) 837) vorgeschlagen, der unter anderem die Cookie-Regeln für personenbezogene Daten in die DSGVO verschieben würde. Er ist ein Vorschlag im Gesetzgebungsverfahren und ändert an den hier beschriebenen Regeln nichts, solange er nicht beschlossen ist. Unternehmen, die schon heute cookie-freie Tools nutzen, müssen weniger umstellen, wie auch immer die endgültigen Regeln aussehen.
Fazit
Die EU-ePrivacy-Verordnung ist nie in Kraft getreten: Die Kommission hat den Vorschlag 2025 zurückgezogen. Ihre Themen regeln weiter die ePrivacy-Richtlinie und die nationalen Gesetze, die auf ihr beruhen, zusammen mit der DSGVO. Für Unternehmen bleiben die praktischen Fragen dieselben: Cookies, Tracking und Direktmarketing.
Cookie-freie Tools wie TrustCaptcha streichen einen Punkt von dieser Liste, weil der Schutz vor Spam und Bots dann kein eigenes Cookie braucht. Dieser Überblick über die Regeln ist allgemein und keine Rechtsberatung; kläre die Details für deine Website mit deinem Datenschutzbeauftragten.