Einführung
Firewalls gehören zu den ältesten Werkzeugen der IT-Sicherheit und sind bis heute eines der wichtigsten. Eine Firewall hält unerwünschte Verbindungen aus einem Netzwerk fern, sie kann aber auch verhindern, dass Daten das Netzwerk verlassen, und interne Lücken schließen. Wer weiß, was eine Firewall macht und welche Arten es gibt, versteht, wie sie gegen Angriffe wie DDoS oder unbefugten Zugriff hilft.
Was ist eine Firewall? Grundlagen und Definition
Eine Firewall ist eine Sicherheitsbarriere, die den Datenverkehr zwischen Netzwerken kontrolliert. Sie entscheidet anhand vordefinierter Regeln, ob Datenpakete erlaubt oder blockiert werden. Diese Regeln basieren auf Parametern wie IP-Adressen, Ports und Protokollen. Der Begriff „Firewall“ stammt ursprünglich aus der Baubranche, wo eine feuerfeste Wand die Ausbreitung von Bränden verhindern soll. Das Bild passt: Eine Firewall in der IT verhindert, dass sich ein Problem aus einem Netzwerk in ein anderes ausbreitet.
Die ersten Firewalls wurden in den 1980er-Jahren entwickelt, als Unternehmen begannen, ihre Netzwerke miteinander zu verbinden. Diese frühen Systeme waren einfache Paketfilter, die auf Netzwerkebene arbeiteten. Moderne Firewalls arbeiten auf mehreren Schichten des ISO/OSI-Modells und erkennen dadurch auch ausgefeiltere Angriffe.
Zu den wichtigsten Funktionen einer Firewall gehören:
- Blockieren unbefugter Zugriffe auf Netzwerke.
- Schutz vor Malware durch das Filtern schädlicher Datenpakete.
- Protokollierung und Analyse von Netzwerkaktivitäten.
- Überwachung von Anwendungen und Nutzeraktivitäten.
Arten von Firewalls: Hardware-, Software- und Cloud-Lösungen
Hardware-Firewalls
Hardware-Firewalls sind eigenständige Geräte, die zwischen einem internen Netzwerk und dem Internet positioniert werden. Sie bieten hohe Leistung und eignen sich besonders für Unternehmen mit großen Netzwerken. Bekannte Hersteller wie Cisco und Fortinet bieten spezialisierte Geräte, die den Datenverkehr in Echtzeit analysieren können. Ihre Vorteile liegen in der Zuverlässigkeit und der Unabhängigkeit vom Betriebssystem.
Software-Firewalls
Software-Firewalls laufen dagegen auf einzelnen Geräten oder Servern. Beispiele sind die Windows Defender Firewall und die Firewalls, die in Linux und macOS eingebaut sind. Sie bieten Flexibilität und sind häufig kostengünstiger als Hardware-Firewalls. Sie sind ideal für kleine Unternehmen und Einzelpersonen, da sie sich leicht konfigurieren und an konkrete Anforderungen anpassen lassen. Open-Source-Lösungen wie pfSense liegen dazwischen: Sie machen aus einem gewöhnlichen Rechner eine eigene Firewall für ein ganzes Netzwerk.
Vorteile von Software-Firewalls:
- Geringere Kosten im Vergleich zu Hardware-Lösungen.
- Anpassbarkeit durch benutzerdefinierte Regeln.
- Einfache Integration in bestehende Systeme.
Cloud-basierte Firewalls
Je mehr IT-Infrastruktur in die Cloud wandert, desto häufiger kommen cloudbasierte Firewalls zum Einsatz. Sie schützen hybride Umgebungen und skalieren ohne physische Geräte. Weil sie große Traffic-Mengen bewältigen, eignen sie sich gut gegen DDoS-Angriffe.
Eingehende und ausgehende Regeln: Datenverkehr steuern
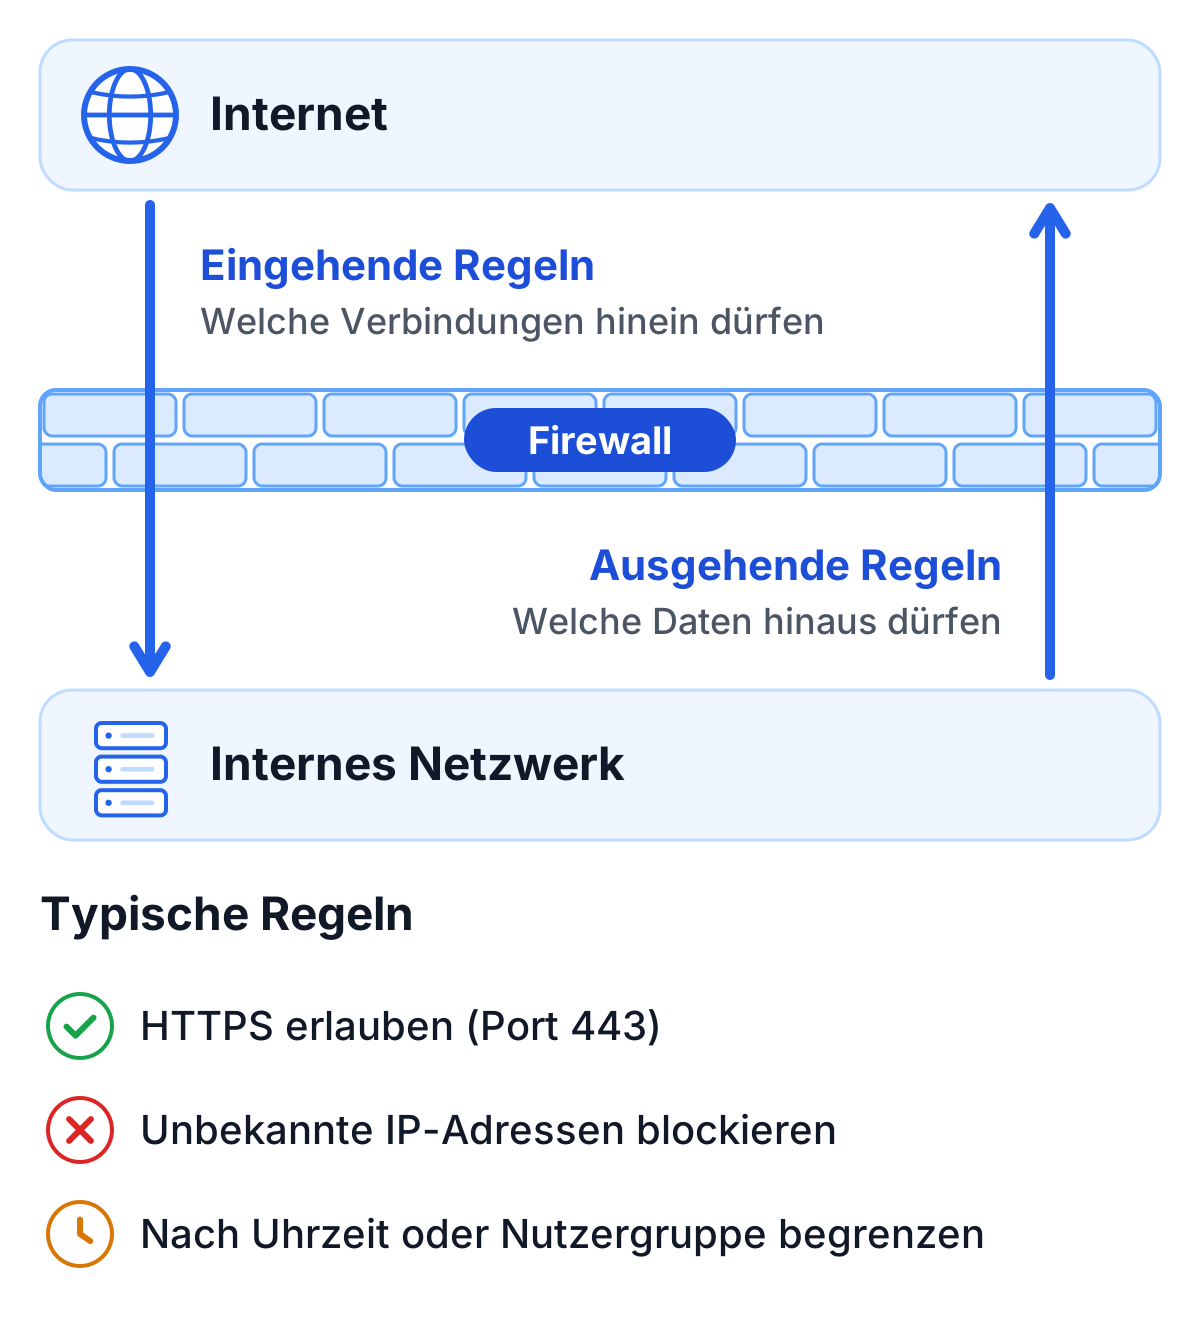
Die Hauptaufgabe einer Firewall ist die Kontrolle des Datenverkehrs. Dafür nutzt sie Regeln für eingehende und ausgehende Verbindungen:
- Eingehende Regeln: legen fest, welche externen Verbindungen auf ein internes Netzwerk zugreifen dürfen. Das verhindert unbefugten Zugriff und schützt vor Bedrohungen wie Malware-Infektionen.
- Ausgehende Regeln: regeln, welche Daten das Netzwerk verlassen dürfen. Das ist besonders wichtig, um den Abfluss sensibler Informationen zu verhindern.
Ein praktisches Beispiel ist der Schutz von Servern, die sensible Daten speichern. Administratoren können den Zugriff nur für bestimmte IP-Adressen erlauben und gleichzeitig verhindern, dass interne Nutzer unsichere Websites aufrufen.
Typische Firewall-Regeln sind:
- Erlauben von HTTPS-Verbindungen (Port 443) für sicheren Internetzugang.
- Blockieren aller unbekannten oder nicht autorisierten IP-Adressen.
- Einschränken von Verbindungen nach Tageszeit oder Nutzergruppen.
Firewalls und ISO/OSI-Schichten: Mehrdimensionale Sicherheit
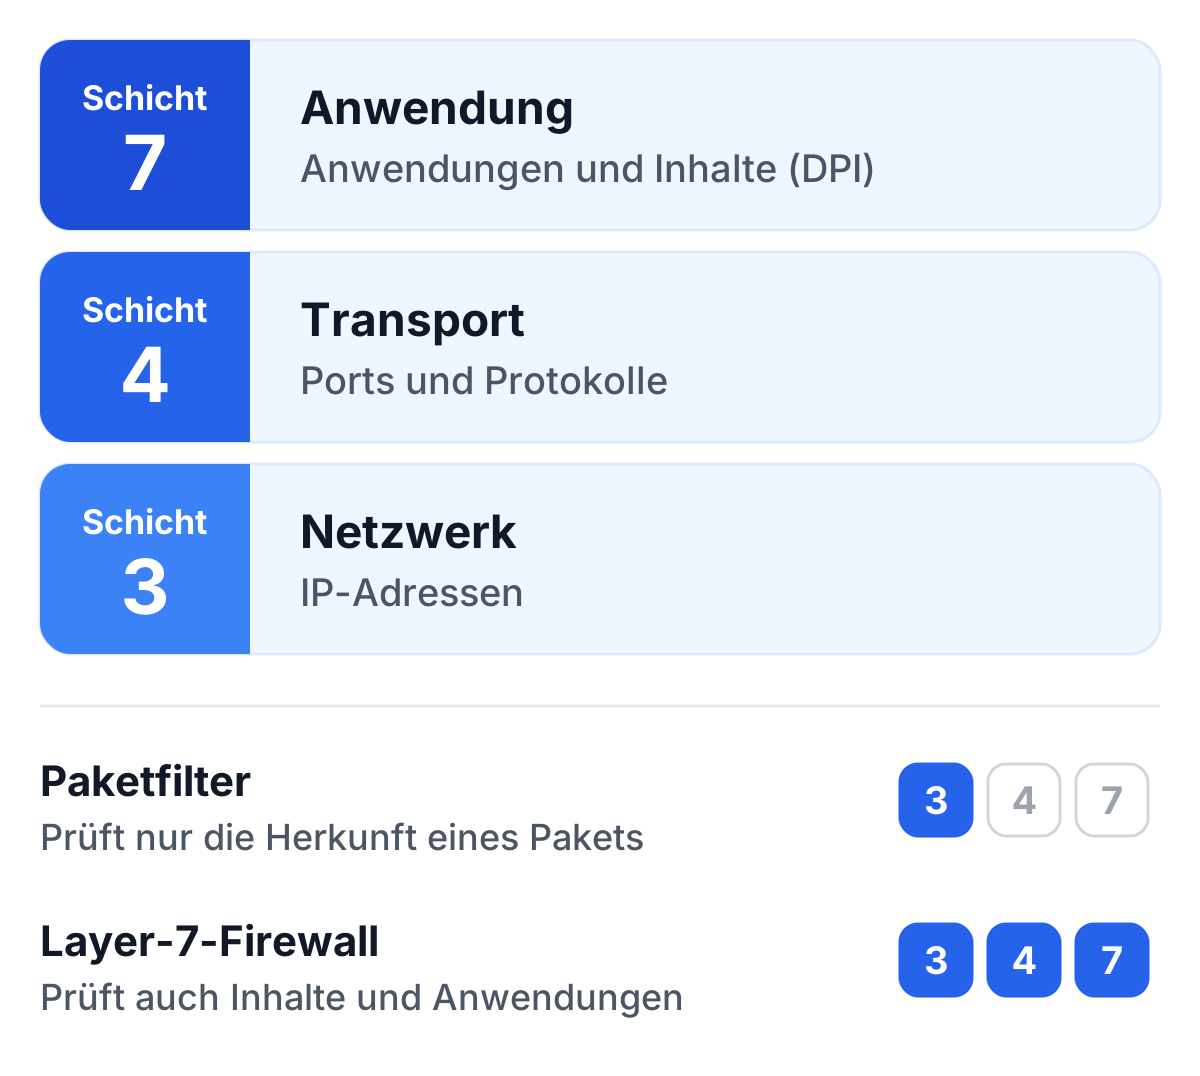
Firewalls arbeiten auf mehreren Schichten des ISO/OSI-Referenzmodells. Auf der Netzwerkschicht (Layer 3) filtern sie Datenpakete anhand von IP-Adressen. Auf der Transportschicht (Layer 4) analysieren sie Ports und Protokolle, während sie auf der Anwendungsschicht (Layer 7) konkrete Anwendungen und Inhalte überwachen.
Ein Beispiel für Layer-7-Sicherheit ist „Deep Packet Inspection“ (DPI). Mit dieser Technologie können Firewalls Datenpakete bis auf die Anwendungsebene analysieren und sind dadurch besonders wirksam gegen komplexe Angriffe wie SQL-Injections oder Phishing.
Weil sie auf mehreren Schichten arbeitet, kann eine Firewall Angriffe auf unterschiedlichen Ebenen erkennen. Während eine einfache Paketfilter-Firewall nur die Herkunft eines Datenpakets prüft, kann eine moderne Layer-7-Firewall zusätzlich Inhaltstypen und Anwendungen analysieren und bösartige Aktionen blockieren.
Schutz vor DDoS-Angriffen: Die Firewall als Verteidigungslinie
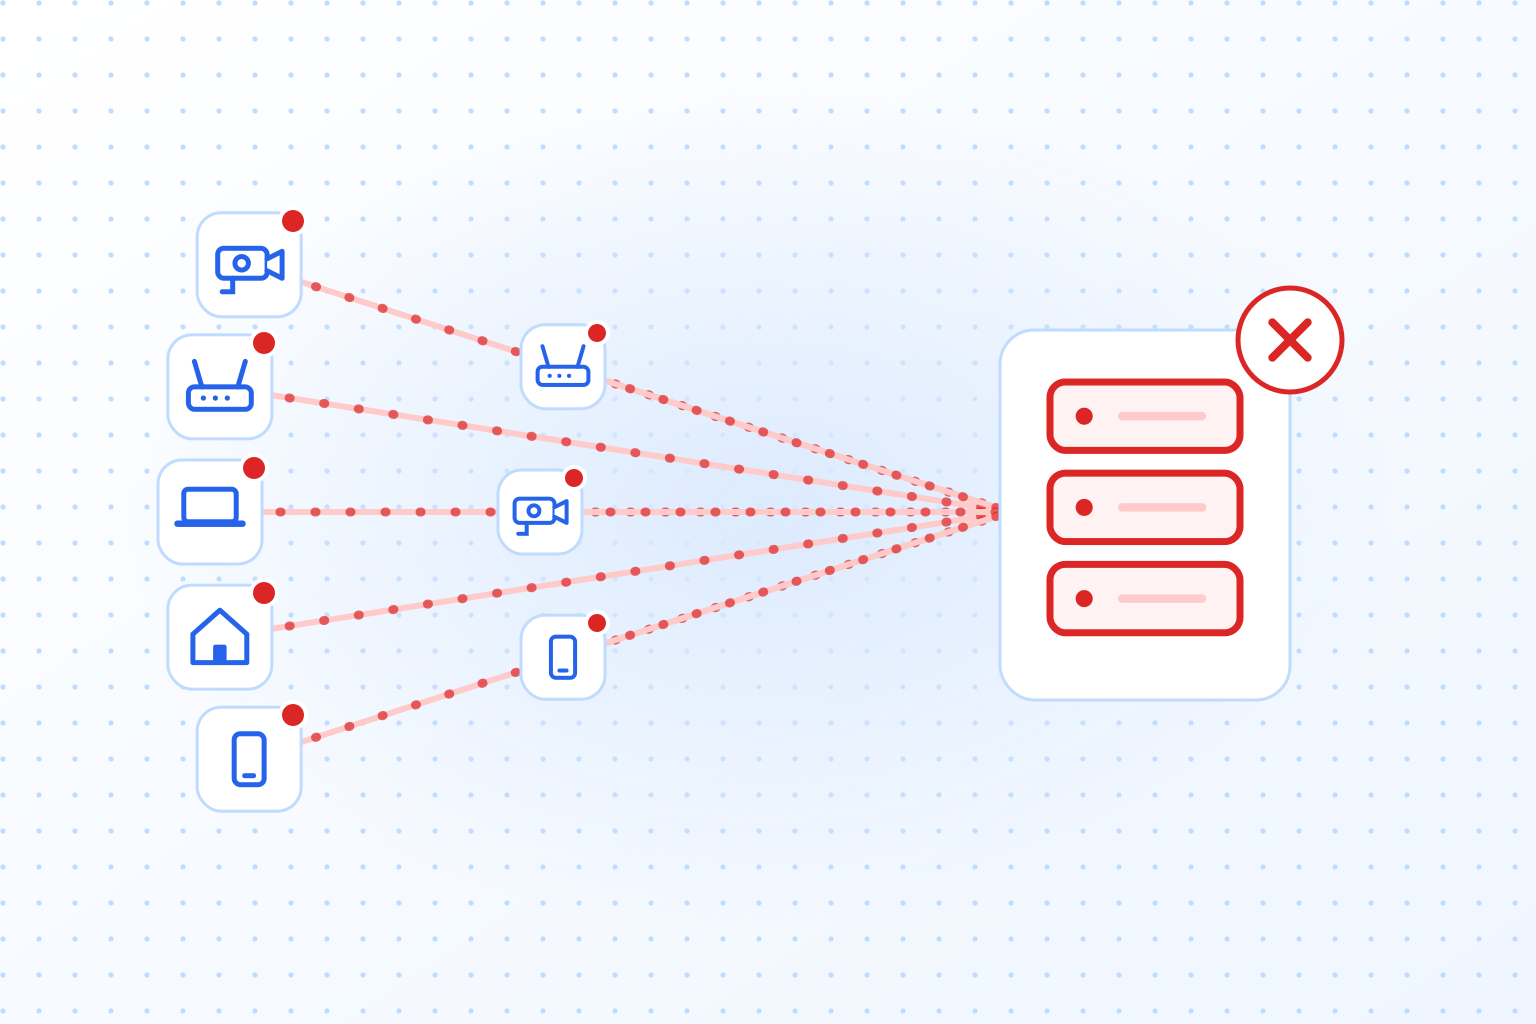
DDoS-Angriffe (Distributed Denial of Service) zielen darauf ab, Netzwerke mit massenhaft Traffic zu überlasten. Eine moderne Firewall kann einen Teil eines solchen Angriffs abfangen. Sie erkennt ungewöhnlichen Datenverkehr und blockiert verdächtige IP-Adressen in Echtzeit. Mechanismen wie Rate Limiting und Connection Timeouts können Angriffe abmildern, bevor sie Schaden verursachen. Bots, die unauffällige Anfragen von vielen IP-Adressen schicken, sind so schwerer zu fassen; dafür gibt es Bot-Erkennung direkt auf der Website.
In der Praxis kann das so aussehen: Innerhalb von Sekunden kommen tausende Verbindungen von Adressen, die noch nie zu Besuch waren. Die Firewall erkennt das Muster, drosselt diese Quellen und bedient reguläre Nutzer weiter.
Firewall-Strategien zur DDoS-Abwehr:
- Einsatz von IP-Blacklists für bekannte Angreifer.
- Begrenzung gleichzeitiger Verbindungen pro Nutzer.
- Priorisierung legitimer Datenpakete im Netzwerk.
Fazit: Warum Firewalls wichtig sind
Eine Firewall entscheidet, welche Verbindungen in ein Netzwerk hinein- oder aus ihm herausdürfen, und die meisten anderen Sicherheitsmaßnahmen bauen auf dieser Entscheidung auf. Sie arbeitet neben Antivirenprogrammen und VPNs, nicht an ihrer Stelle. Bei immer komplexeren Angriffen lässt sich ein Netzwerk ohne gut konfigurierte Firewall kaum noch rechtfertigen.
Trotzdem ist selbst die beste Firewall allein noch keine Sicherheitsstrategie. Regelmäßige Updates, geschultes Personal und zusätzliche Systeme wie Intrusion Detection Systems (IDS) halten ein Netzwerk auf Dauer sicher.