

Einleitung
Viele Cyberangriffe nutzen bekannte Schwachstellen, die ein Update geschlossen hätte. Zero-Day-Exploits sind anders und viel schwerer zu bekämpfen: Angreifer nutzen eine Schwachstelle, bevor jemand sie entdeckt oder behoben hat. Das macht sie zu einem ernsten Problem für Unternehmen, Behörden und Privatpersonen, denn klassische Sicherheitswerkzeuge erkennen sie oft nicht. Umso wichtiger ist es zu wissen, was Zero-Day-Exploits sind, warum sie so gefährlich sind und was du tun kannst, um das Risiko zu senken.
Was ist ein Zero-Day-Exploit?
Ein Zero-Day-Exploit ist ein Angriff auf eine Schwachstelle in Software, Hardware oder Firmware, die dem Hersteller oder Entwickler noch nicht bekannt ist. Hacker nutzen die Lücke, bevor es einen Patch gibt, und es gibt nichts, was man installieren könnte, um sie aufzuhalten. „Zero-Day“ bedeutet, dass der Hersteller null Tage Zeit hatte, den Fehler zu beheben.
Wie entstehen Zero-Day-Schwachstellen?
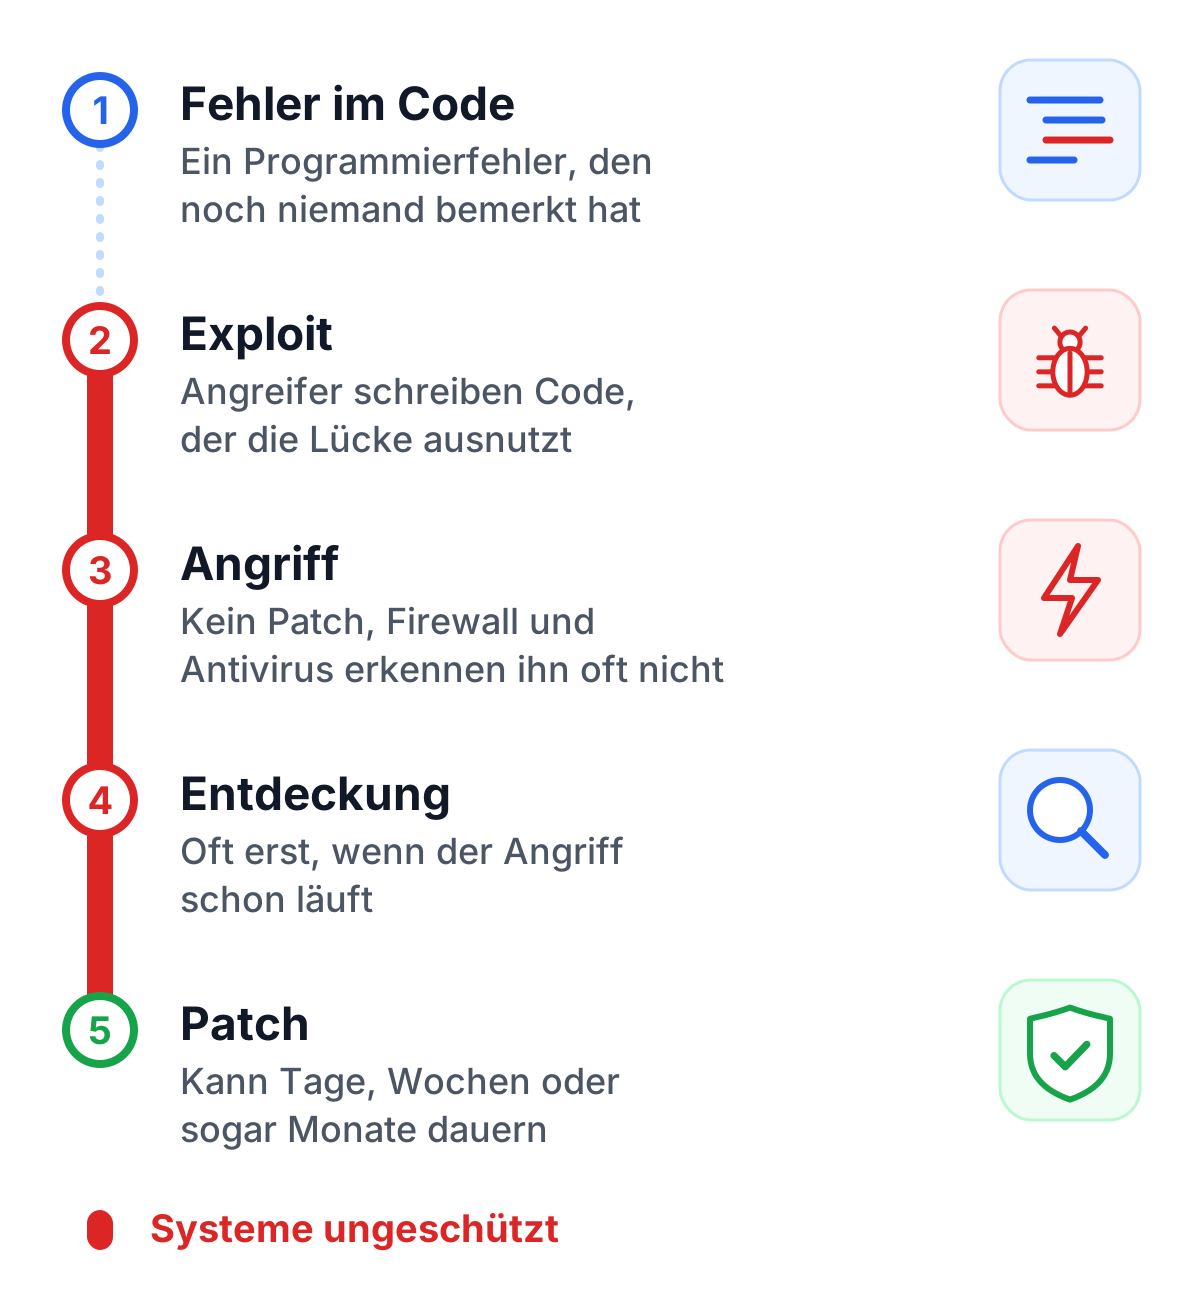
Die meisten Zero-Day-Schwachstellen beginnen als Programmierfehler, die bei der Entwicklung niemand bemerkt hat. Komplexe Systeme und enge Zeitpläne machen solche Fehler wahrscheinlicher. Auch das Testen ist oft Teil des Problems: Teams prüfen, ob Funktionen laufen und wie schnell sie sind, und investieren weniger Zeit in Sicherheit.
Dazu kommt, dass moderne IT-Systeme immer komplexer und damit schwerer abzusichern sind. Software besteht heute häufig aus Open-Source-Bibliotheken und Komponenten von Drittanbietern. Jede dieser Komponenten kann Schwachstellen enthalten, die Angreifer ausnutzen.
Unterschiede zwischen Schwachstellen und Exploits
Eine Zero-Day-Schwachstelle und ein Zero-Day-Exploit sind nicht dasselbe. Die Schwachstelle ist der Sicherheitsfehler, der theoretisch ausgenutzt werden kann. Ein Exploit ist hingegen der konkrete Code oder die Methode, mit der die Schwachstelle ausgenutzt wird. Erst durch einen Exploit wird eine Schwachstelle zur unmittelbaren Gefahr.
Warum sind Zero-Day-Exploits so gefährlich?
Die Gefahr von Zero-Day-Exploits liegt vor allem in ihrer Unsichtbarkeit und in der Geschwindigkeit, mit der sie ausgenutzt werden. Da diese Schwachstellen noch unbekannt sind, übersehen klassische Sicherheitswerkzeuge wie Firewalls oder Antivirus-Software sie oft. Systeme bleiben angreifbar, bis ein Update oder Patch verfügbar ist. Bis dahin können Tage, Wochen oder sogar Monate vergehen.
Unsichtbarkeit und unvorhersehbarer Schaden
Unternehmen erfahren oft erst dann von einer Schwachstelle, wenn ein Angriff bereits läuft. Dann kann der Schaden schon da sein: verlorene Daten, gestörte Abläufe, ein beschädigter Ruf und manchmal rechtliche Folgen.
Gezielte Angriffe
Zero-Day-Exploits werden häufig in hochgradig gezielten Angriffen eingesetzt, etwa bei Industriespionage, Cyberkriminalität oder staatlich unterstützten Cyberangriffen. Ein bekanntes Beispiel ist der Stuxnet-Wurm, der gezielt entwickelt wurde, um industrielle Steuerungssysteme im Iran zu sabotieren. Solche Angriffe sind präzise und oft sehr schwer zu erkennen, weil sie auf die Zielumgebung zugeschnitten sind.
Beispiele für Zero-Day-Exploits
Drei bekannte Angriffe zeigen, wie weit der Schaden eines Exploits reichen kann und warum schnelles Patchen zählt:
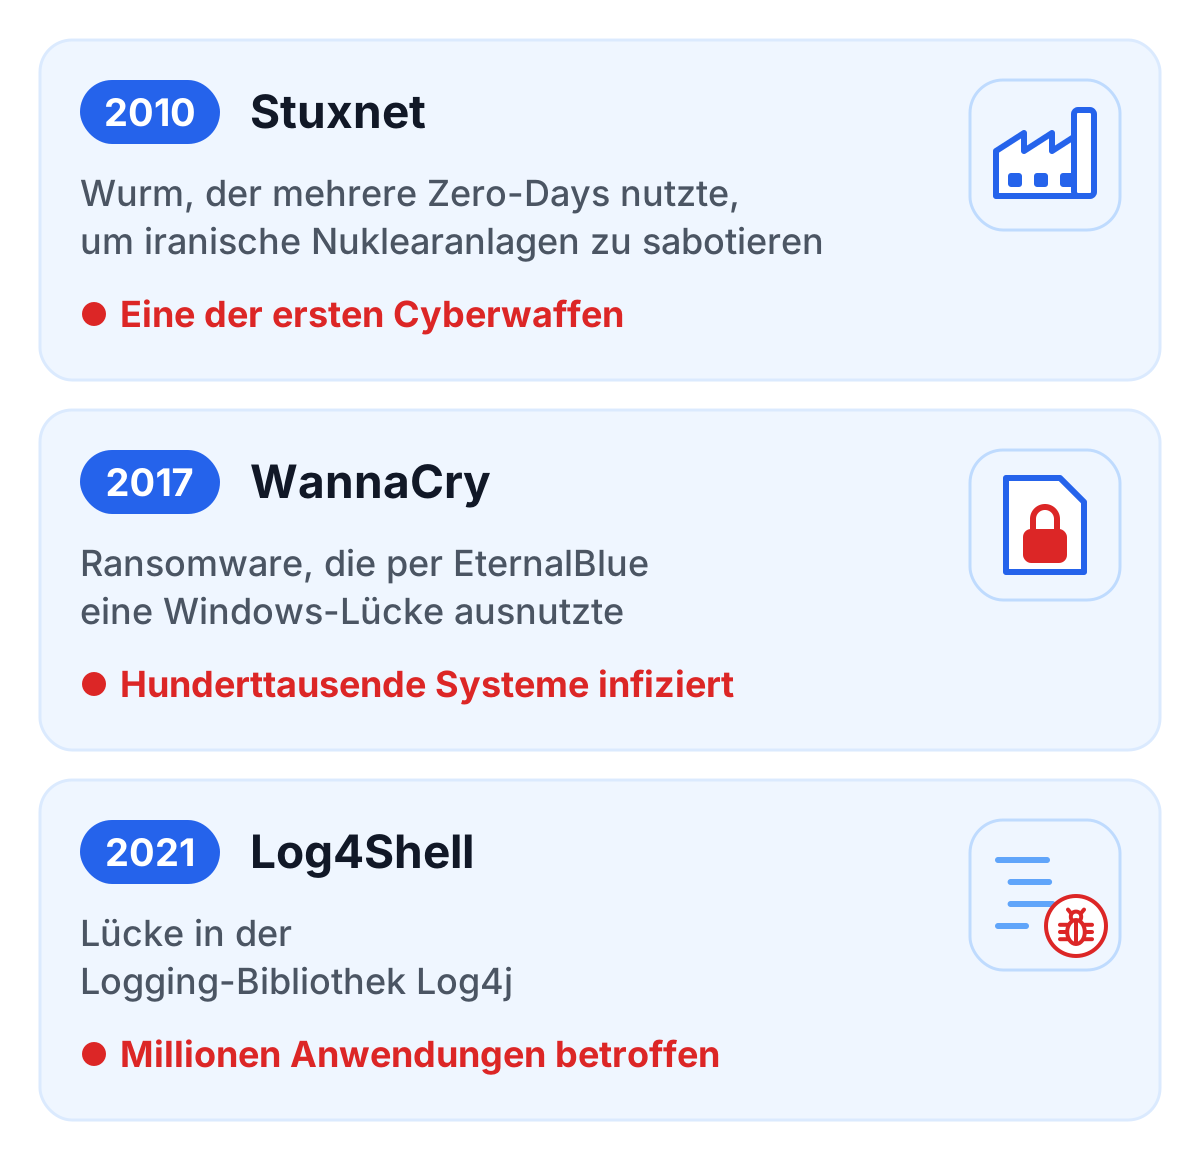
- Stuxnet (2010): Dieser Wurm gilt als eine der ersten Cyberwaffen überhaupt. Er nutzte mehrere Zero-Day-Schwachstellen aus, um iranische Nuklearanlagen zu sabotieren, und zeigte, dass ein Cyberangriff kritische Infrastruktur physisch beschädigen kann.
- WannaCry (2017): Diese Ransomware nutzte den EternalBlue-Exploit gegen eine Schwachstelle in Microsoft Windows. EternalBlue war ursprünglich ein Zero-Day, doch Microsoft hatte zwei Monate vor dem Angriff einen Patch veröffentlicht. Innerhalb weniger Tage infizierte WannaCry weltweit Hunderttausende Systeme, auf denen er fehlte, und verursachte Schäden, die auf Milliarden Dollar geschätzt werden.
- Log4Shell (2021): Eine Schwachstelle in der Logging-Bibliothek Log4j wurde 2021 bekannt und löste weltweit hektische Notfall-Updates aus. Log4j ist so weit verbreitet, dass Millionen Anwendungen betroffen waren, und Angreifer konnten aus der Ferne eigenen Code ausführen und Systeme übernehmen.
Neuere Fälle folgen demselben Muster. 2023 nutzte eine kriminelle Gruppe eine Zero-Day-Schwachstelle in der Dateitransfer-Software MOVEit Transfer, um Daten von Tausenden Organisationen zu stehlen, bevor ein Patch verfügbar war.
Wer nutzt Zero-Day-Exploits?
Ganz unterschiedliche Gruppen setzen Zero-Day-Exploits ein:
- Cyberkriminelle: Hackergruppen nutzen Zero-Day-Exploits, um in Netzwerke einzudringen, Daten zu stehlen oder Ransomware zu verbreiten. Den meisten geht es um Geld, das sie durch Erpressung oder den Verkauf gestohlener Daten verdienen.
- Staatliche Akteure: Viele Regierungen nutzen Zero-Day-Exploits für Spionage oder gezielte Angriffe. Diese Akteure verfügen oft über große Ressourcen und technisches Know-how, um speziell entwickelte Exploits einzusetzen.
- Sicherheitsforscher: Auf der positiven Seite suchen Sicherheitsforscher und ethische Hacker aktiv nach Schwachstellen, um sie zu melden und beheben zu lassen. Bug-Bounty-Programme haben dazu beigetragen, dass mehr Schwachstellen frühzeitig entdeckt und geschlossen werden.
Wie werden Zero-Day-Exploits entdeckt?
Einen Zero-Day-Exploit zu finden ist mühsame Arbeit, bei der künstliche Intelligenz zunehmend hilft. Sicherheitsforscher, Unternehmen und staatliche Stellen versuchen, solche Bedrohungen zu finden, bevor sie Schaden anrichten.
- Proaktive Sicherheitsforschung: Sicherheitsforscher testen Software laufend auf Schwachstellen. Fuzzing, bei dem ein Programm automatisch mit großen Mengen unerwarteter Eingaben gefüttert wird, findet viele davon.
- Bug-Bounty-Programme: Viele Unternehmen bezahlen Forscher dafür, dass sie Sicherheitslücken melden. So haben Forscher einen Grund, eine Lücke zu melden, statt sie an Kriminelle zu verkaufen.
- Moderne Erkennungsmethoden: Mit maschinellem Lernen erkennen Sicherheitswerkzeuge ungewöhnliches Systemverhalten, das auf einen Zero-Day-Exploit hindeuten kann, und entdecken neue Angriffe so früher.
Schutz vor Zero-Day-Exploits
Eine Lücke, die niemand kennt, lässt sich nicht patchen. Schutz vor Zero-Day-Exploits verbindet deshalb technische und organisatorische Maßnahmen:
- Regelmäßige Updates: Halte Software aktuell. Das schließt bekannte Lücken und verkürzt das Zeitfenster, sobald ein Zero-Day öffentlich wird.
- Moderne Sicherheitslösungen: Systeme wie Intrusion-Detection-Systeme (IDS) oder Endpoint Detection and Response (EDR) helfen, verdächtiges Verhalten zu erkennen. Dieselbe Idee mehrerer Schichten funktioniert auch bei Webformularen: Das CAPTCHA-Sicherheitskonzept von TrustCaptcha setzt auf vier unabhängige Schichten gegen Bots, damit keine einzelne Prüfung alles abfangen muss.
- Sicherheitsschulungen: Mitarbeitende sollten regelmäßig geschult werden, um Phishing und andere gängige Methoden zu erkennen, die oft als Einstiegspunkt für Zero-Day-Angriffe dienen.
Fazit: Wie kannst du deine Cybersicherheit stärken?
Ein Zero-Day-Exploit trifft eine Lücke, die noch niemand geschlossen hat. Deshalb bleibt er oft unbemerkt und kann großen Schaden anrichten. Gegen eine bestimmte unbekannte Lücke kannst du dich nicht wappnen, aber du kannst es Angreifern schwerer machen, eine zu nutzen. Spiel Updates schnell ein, denn die WannaCry-Opfer wurden über eine Lücke getroffen, für die es längst einen Patch gab. Gib Nutzern und Diensten nur die Rechte, die sie brauchen, überwache Systeme mit IDS oder EDR auf ungewöhnliches Verhalten und schule dein Team, Phishing zu erkennen, denn darüber kommen Angreifer oft hinein. Und wenn du selbst eine Schwachstelle findest, melde sie dem Hersteller, damit sie kein Zero-Day bleibt.