Combien coûte un site sans CAPTCHA ?
Plus que la plupart des équipes ne l’imaginent. Les bots qui atteignent un formulaire ou une connexion non protégés provoquent des rétrofacturations, du tri de spam, des tickets de support et des surcoûts d’hébergement, et ils mettent en jeu la confiance de vos clients et votre situation juridique. Dans les exemples ci-dessous, un incident de fraude coûte 7 000 à 8 000 €, le spam ordinaire environ 3 000 € par an en temps de travail et une seule nuit de fausses inscriptions 500 € en frais de SMS, alors qu’un CAPTCHA qui traite 10 000 vérifications par mois coûte 36 €.
Certaines organisations pensent encore que leur site est trop petit pour être ciblé. D’autres craignent qu’un CAPTCHA n’agace leurs clients. Les CAPTCHAs modernes fonctionnent en général en arrière-plan : ils s’appuient sur le proof-of-work et sur l’analyse comportementale pour distinguer les vrais utilisateurs des bots, et les vrais utilisateurs ne remarquent presque rien. Renoncer à cette défense de base ouvre la porte à toute une série d’attaques automatisées : connexions par force brute, transactions frauduleuses, grandes campagnes de spam.
Comprendre les CAPTCHAs
Définition et objectif
CAPTCHA signifie Completely Automated Public Turing test to tell Computers and Humans Apart. Son rôle est de distinguer les visiteurs humains des scripts automatisés (bots). Les premiers CAPTCHAs proposaient des puzzles textuels (lettres déformées à recopier), en partant du principe que seule une personne pouvait réussir ce test de façon fiable.
Comment fonctionnent les CAPTCHAs modernes et invisibles
La technologie a beaucoup évolué depuis les premiers CAPTCHAs à texte et à images. Les CAPTCHAs invisibles modernes utilisent le proof-of-work et des algorithmes de détection pour repérer les comportements typiques des bots. Au lieu de faire résoudre un puzzle à l’utilisateur, le CAPTCHA examine des signaux comme les mouvements de souris, le temps passé sur la page ou la réputation de l’IP. Si une requête paraît suspecte, il augmente la quantité de calcul que le navigateur doit fournir. Cela ralentit les bots et rend les attaques à grande échelle coûteuses. Les vrais visiteurs, eux, ne remarquent généralement aucune étape supplémentaire.
Le rôle des CAPTCHAs en cybersécurité
Les CAPTCHAs jouent le rôle de gardiens sur les sites, les formulaires et les pages de connexion. En vérifiant qu’un visiteur est humain, ils protègent contre le spam, les inscriptions de faux comptes, les tentatives de connexion par force brute et d’autres abus du même genre. Un CAPTCHA n’est pas la seule mesure de sécurité nécessaire, mais c’est un moyen peu coûteux de filtrer une grande partie des attaques automatisées avant qu’elles n’atteignent des postes plus chers (support, fraude, infrastructure).
Pourquoi certains n’en déploient pas
Certains craignent une dégradation de l’expérience utilisateur. D’autres s’estiment trop petits ou trop spécialisés pour être visés. Les CAPTCHAs invisibles ont largement levé la première crainte, et les bots ne choisissent pas leurs cibles selon leur taille. Comme le montrent les sections suivantes, un site sans CAPTCHA court des risques qui dépassent la sécurité et touchent ses finances, sa réputation et même sa situation juridique.
Menaces courantes sans CAPTCHA
Attaques automatisées et spam
Les sites sans CAPTCHA sont des cibles faciles pour les bots. Ceux-ci peuvent envoyer des volumes massifs de spam via les formulaires de contact, les commentaires ou les pages d’inscription. Certains spammeurs font publier des liens vers d’autres sites, ce qui peut valoir à votre domaine une pénalité dans les moteurs de recherche s’il finit par ressembler à un relais de spam. Le spam fait aussi baisser la crédibilité du contenu et coûte du temps humain (modération, suppression, tri).
Tentatives de connexion par force brute
Dans une attaque par force brute, un bot essaie une combinaison identifiant/mot de passe après l’autre jusqu’à entrer dans un compte. Quand le risque d’attaque augmente, par exemple lors d’une vague de requêtes de connexion, un CAPTCHA moderne relève la difficulté du proof-of-work : chaque nouvelle tentative coûte alors plus de calcul au bot, ce qui ralentit ou stoppe l’attaque. Sans cette protection, les tentatives continuent sans frein et les attaquants ont plus de temps pour tomber sur des identifiants valides et compromettre des comptes.
Credential stuffing et compromission de comptes
Le credential stuffing est une variante de la force brute : les attaquants reprennent des identifiants issus de fuites et les testent sur d’autres services, en pariant sur la réutilisation des mots de passe. Sans CAPTCHA, des scripts peuvent tester des milliers, voire des millions de couples identifiant/mot de passe.
Création de faux comptes
Les bots peuvent créer des milliers de comptes frauduleux pour exploiter des promotions, diffuser du contenu trompeur ou attaquer une plateforme de l’intérieur. Dans l’e-commerce, cela se traduit par l’abus de codes de réduction et de primes de parrainage. Un CAPTCHA invisible peut bloquer ces inscriptions massives avant qu’elles ne deviennent un problème pour le support. Notre guide pour prévenir la création de faux comptes détaille le parcours d’inscription.
Scraping malveillant
Le scraping malveillant vise à voler des données (contenu propriétaire, adresses e-mail, informations confidentielles) et peut ralentir le site. Les CAPTCHAs qui augmentent le coût de calcul avec le risque découragent ces opérations à grande échelle, car chaque page supplémentaire coûte plus cher au bot.
En résumé, un site sans CAPTCHA attire de nombreuses attaques automatisées. Les coûts, la charge de travail, les risques pour les données et les dégâts d’image s’accumulent vite. Installer un CAPTCHA peut sembler être une tâche de plus, mais s’en passer revient presque toujours plus cher.
Impact financier et opérationnel
Pertes financières directes
Se passer de CAPTCHA peut toucher directement le chiffre d’affaires. Inscriptions frauduleuses, transactions frauduleuses, litiges et rétrofacturations sont autant de pertes nettes. En e-commerce, une fraude répétée peut entraîner une hausse des frais et des règles plus strictes du côté des prestataires de paiement. Le spam et les fausses commandes consomment aussi du temps et des ressources.
Surcharge du support client
Les équipes support voient souvent les conséquences en premier : plaintes, commandes que personne n’a passées, comptes compromis, comportements inexplicables. Chaque ticket coûte de l’argent (temps, salaires) et détourne l’équipe d’autres tâches.
Tension sur l’infrastructure
Les bots ne posent pas seulement un problème de sécurité : ils consomment de la bande passante, des ressources serveur et des quotas d’API. Une attaque peut ralentir le site pour les vrais utilisateurs, voire produire un effet comparable à un déni de service sur les sites modestes. Certaines entreprises finissent par payer un hébergement plus puissant, alors qu’un CAPTCHA bien placé aurait filtré une bonne partie de cette charge en amont.
Perte de productivité
Administrateurs, modérateurs et ingénieurs passent du temps à analyser des logs, bloquer des IP, supprimer des comptes et nettoyer du spam. Chaque heure consacrée à ces tâches manque au produit, à la croissance ou au service client. Pour les petites structures sans équipe sécurité dédiée, c’est encore plus pénalisant.
Exemples chiffrés
Exemple de fraude
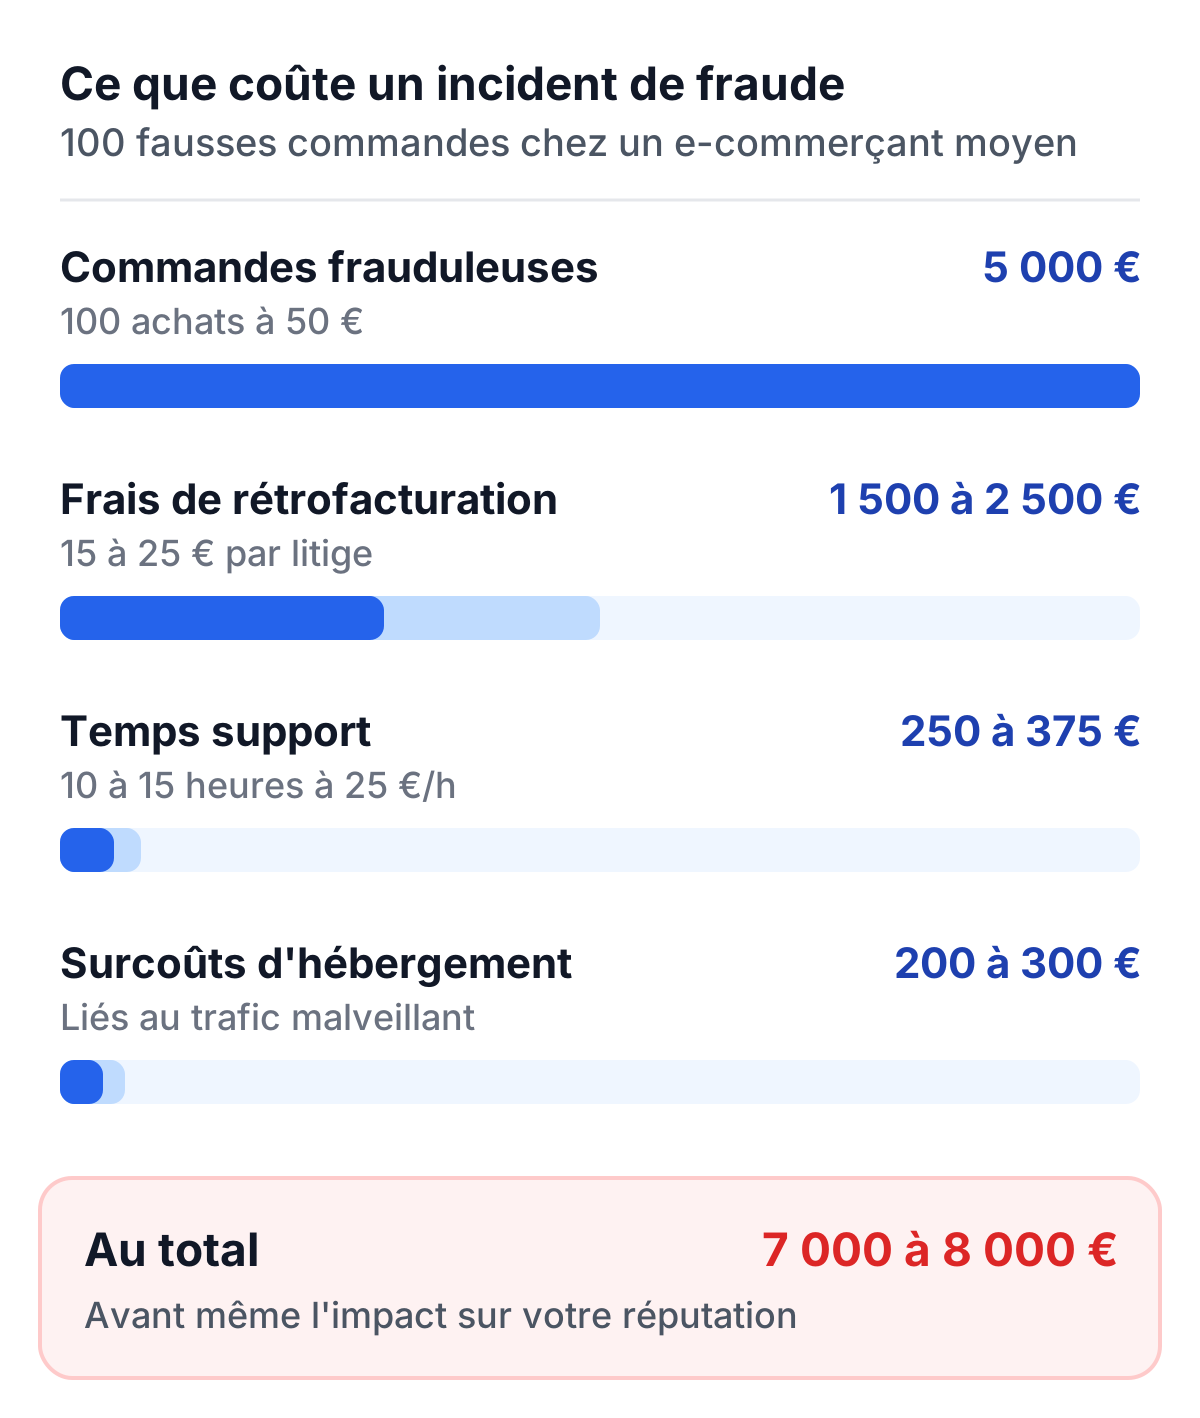
Un e-commerçant de taille moyenne subit un incident de fraude piloté par des bots :
- Commandes frauduleuses : 100 achats à 50 € = 5 000 € de pertes ou de rétrofacturations
- Frais de rétrofacturation : 15 à 25 € par litige pour 100 commandes = 1 500 à 2 500 €
- Temps support : 10 à 15 heures à 25 €/h = 250 à 375 €
- Surcoûts d’hébergement : 200 à 300 € liés au trafic malveillant
Au total, un seul incident relativement modeste peut coûter 7 000 à 8 000 €.
Exemple de spam ordinaire
Une petite entreprise reçoit 3 000 spams par mois via son formulaire de contact :
- Temps de tri : environ 10 secondes pour parcourir et supprimer chaque message = 30 000 secondes, soit plus de 8 heures par mois
- Coût : à 30 €/h, environ 250 € par mois, soit 3 000 € par an
Le coût le plus lourd se chiffre plus difficilement : de vraies demandes qui se perdent au milieu du spam ou reçoivent une réponse trop tard. À titre de comparaison, l’offre Solo de TrustCaptcha coûte 36 € par mois pour 10 000 vérifications et bloque l’essentiel du spam avant qu’il n’arrive dans votre boîte de réception.
Exemple d’attaque éclair
Supposons qu’un bot trouve un formulaire d’inscription qui envoie un code de vérification par SMS. En une seule nuit, il crée 5 000 fausses inscriptions, et chacune déclenche un SMS :
- Frais de SMS : à 0,10 € par message (hypothèse), 500 € pour une seule nuit, et bien davantage pour certains numéros internationaux
- Nettoyage : des milliers de faux comptes à repérer et supprimer, et une base clients et une liste de diffusion remplies de données inutiles
Cette fraude s’appelle le SMS pumping et peut passer inaperçue jusqu’à l’arrivée de la facture. Un CAPTCHA sur le formulaire vérifie chaque inscription avant l’envoi du SMS, si bien que la plupart des inscriptions de bots n’en déclenchent aucun.
Dommages réputationnels et perte de confiance
Érosion de la confiance
Les utilisateurs attendent un minimum de sécurité de chaque site. Un site envahi par le spam ou des comptes compromis font naître des doutes immédiatement. La perception compte : si un service semble négliger ces risques, il peut perdre ses utilisateurs actuels et décourager les nouveaux.
Mauvaise publicité durable
Des incidents répétés peuvent tourner à la crise d’image : publications sur les réseaux sociaux, avis négatifs, articles de presse. Ces traces restent longtemps et peuvent ressortir au moment précis où un prospect recherche votre marque.
Impact sur les partenaires
Les partenaires (annonceurs, prestataires de paiement, plateformes) examinent votre niveau de sécurité. Un service associé à de la fraude ou à des activités suspectes peut se voir imposer des conditions plus strictes, voire perdre la relation.
Risques juridiques et conformité
Réglementations sur la protection des données
Des lois comme le RGPD exigent des mesures techniques et organisationnelles appropriées pour protéger les données personnelles (article 32). Elles ne disent pas « vous devez utiliser un CAPTCHA », mais après une violation, l’absence de protections de base, comme une protection contre les bots sur les formulaires de connexion et d’inscription, peut être interprétée comme de la négligence, avec à la clé des amendes ou des sanctions. La réponse dépend de votre cas ; ceci n’est pas un conseil juridique, adressez-vous à votre délégué à la protection des données.
Exigences sectorielles
La finance, la santé et d’autres secteurs régulés sont soumis à des audits plus stricts. Après un incident, les auditeurs peuvent demander pourquoi des protections élémentaires manquaient.
Responsabilité et contentieux
Selon les juridictions, l’organisation peut être tenue responsable s’il est démontré qu’elle a ignoré des mesures largement reconnues. Les contentieux, même gagnés, coûtent cher (frais juridiques, image, gestion de crise).
Risque cumulatif
Une attaque mineure n’entraîne pas forcément de sanction lourde. Mais des attaques répétées ou un incident majeur peuvent attirer l’attention des autorités de contrôle et alourdir l’exposition au risque, donc la facture globale.
Évaluer les solutions CAPTCHA
Approches historiques ou modernes
Les anciens CAPTCHAs imposaient des puzzles visibles et beaucoup de friction. Les CAPTCHAs modernes et invisibles évaluent le risque en arrière-plan et adaptent la difficulté, ce qui améliore à la fois la sécurité et l’expérience.
Proof-of-work et analyse comportementale
Le proof-of-work ralentit l’automatisation à grande échelle. L’analyse comportementale et technique (temps passé, signaux de navigation, réputation) complète la décision sans demander d’action à l’utilisateur.
Réduction de la friction
Là où les anciens CAPTCHAs faisaient fuir des utilisateurs, les CAPTCHAs invisibles n’interrompent presque plus personne. Leur coût, en argent comme en expérience utilisateur, est donc bien plus faible qu’auparavant.
Pourquoi TrustCaptcha ?
Une alternative moderne
Avec TrustCaptcha, aucun puzzle à résoudre : la vérification tourne en arrière-plan pendant que le visiteur remplit le formulaire. La friction qui a longtemps donné mauvaise réputation aux CAPTCHAs disparaît, et la défense contre l’automatisation reste efficace.
Faible coût et passage à l’échelle
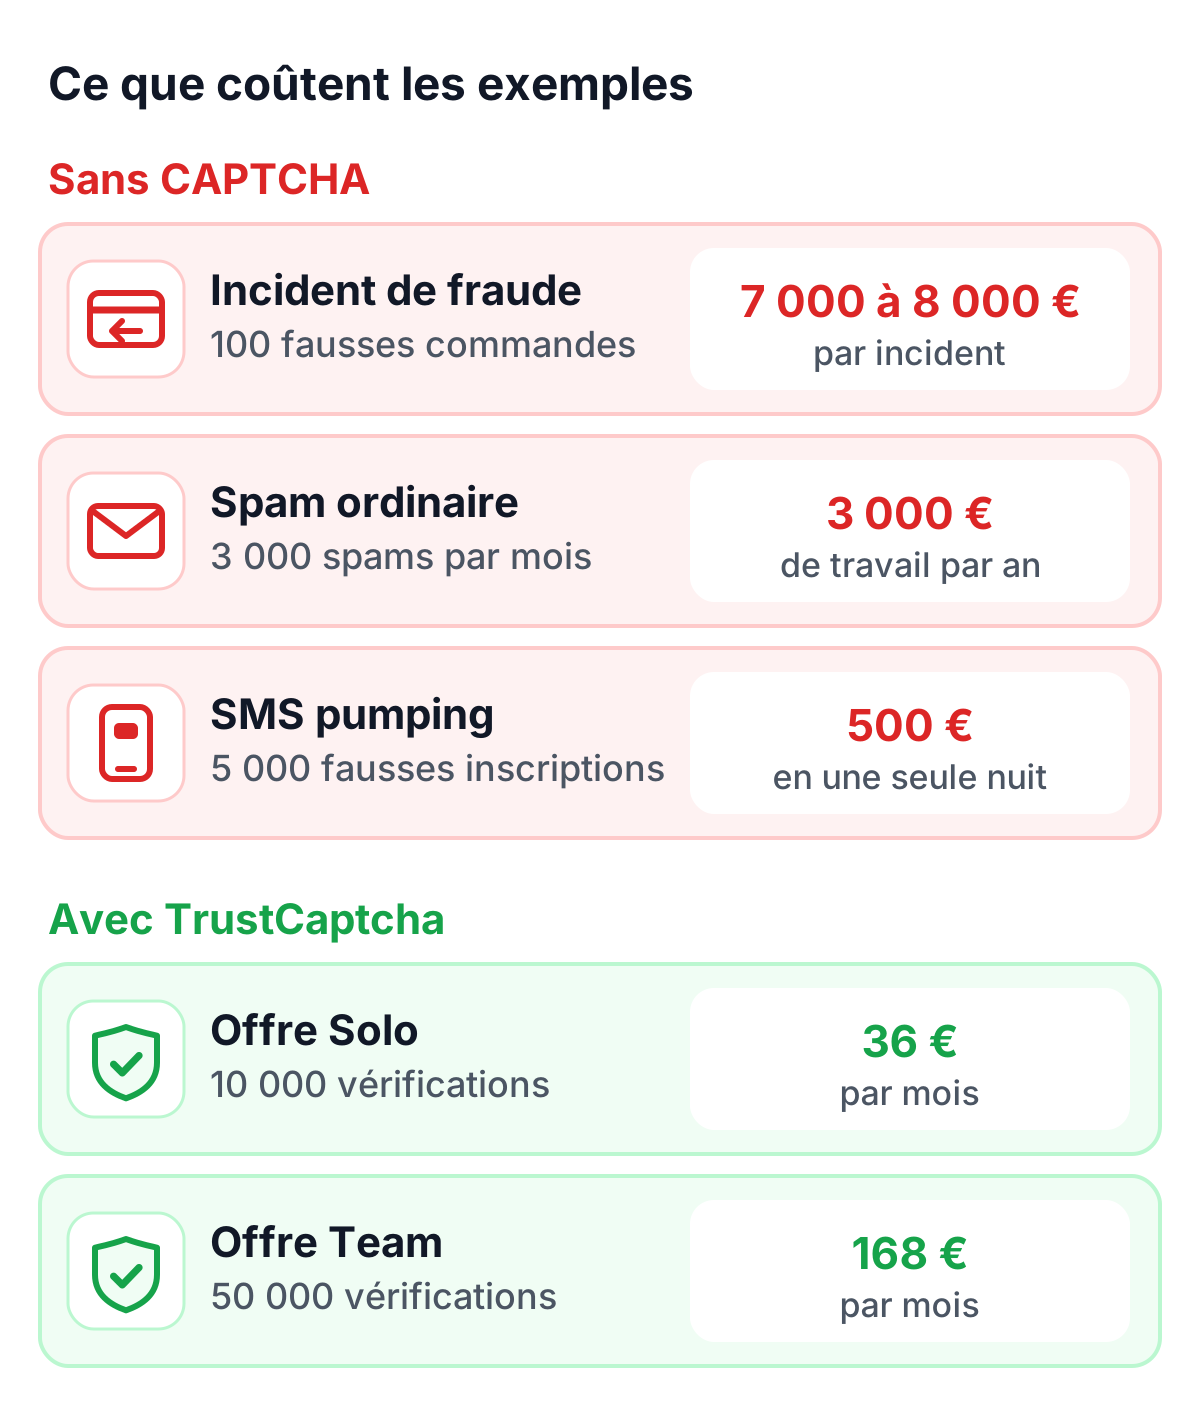
Le coût compte, notamment pour les petites et moyennes entreprises. Les offres de TrustCaptcha suivent votre trafic : 10 000 vérifications par mois coûtent 36 € avec l’offre Solo, et 50 000 coûtent 168 € avec l’offre Team. Or un seul incident de fraude coûte des milliers d’euros, et le spam ordinaire représente des milliers d’euros de temps de travail par an. Pour une fraction de ce montant, vous tenez la majorité du trafic malveillant à l’écart de vos systèmes.
Vie privée et conformité
TrustCaptcha limite les données collectées et se concentre sur les signaux nécessaires à la détection des bots. Il n’utilise aucun cookie et traite les données dans des centres de données européens, ce qui aide à respecter les exigences du RGPD.
Intégration simple
TrustCaptcha s’intègre rapidement, qu’il s’agisse d’un site vitrine, d’un site WordPress ou d’une boutique en ligne. Une fois en place, il fonctionne automatiquement et demande très peu de suivi.
Essayer TrustCaptcha
Se passer de CAPTCHA paraît anodin, jusqu’au jour où une attaque automatisée frappe. Les exemples montrent qu’un incident de fraude peut coûter 7 000 à 8 000 €, que le spam ordinaire représente environ 3 000 € par an en temps de travail et qu’une seule nuit de fausses inscriptions peut coûter 500 € en frais de SMS. TrustCaptcha, un service CAPTCHA moderne et invisible, traite 10 000 vérifications par mois pour 36 € avec l’offre Solo et bloque l’essentiel de ces attaques avant qu’elles ne prennent de l’ampleur. Ne pas utiliser de CAPTCHA coûte bien plus cher que d’en installer un.
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Commencez votre essai gratuit et protégez vos formulaires avant la prochaine vague de spam.