Qu’est-ce qu’un CAPTCHA honeypot ?
Un CAPTCHA honeypot est un champ de formulaire que les gens ne voient jamais, mais que les bots voient. Un bot de spam qui remplit tous les champs qu’il trouve remplit aussi le champ caché, et votre serveur rejette l’envoi. Le visiteur ne résout rien et ne remarque rien.
Le nom vient de la sécurité informatique, où un honeypot (« pot de miel ») est un leurre qui attire les attaquants comme le miel attire les mouches. À proprement parler, ce n’est pas un CAPTCHA, car personne n’est testé : le piège vise le bot, et une personne n’y touche jamais. On l’appelle ainsi parce qu’il fait le même travail sur un formulaire.
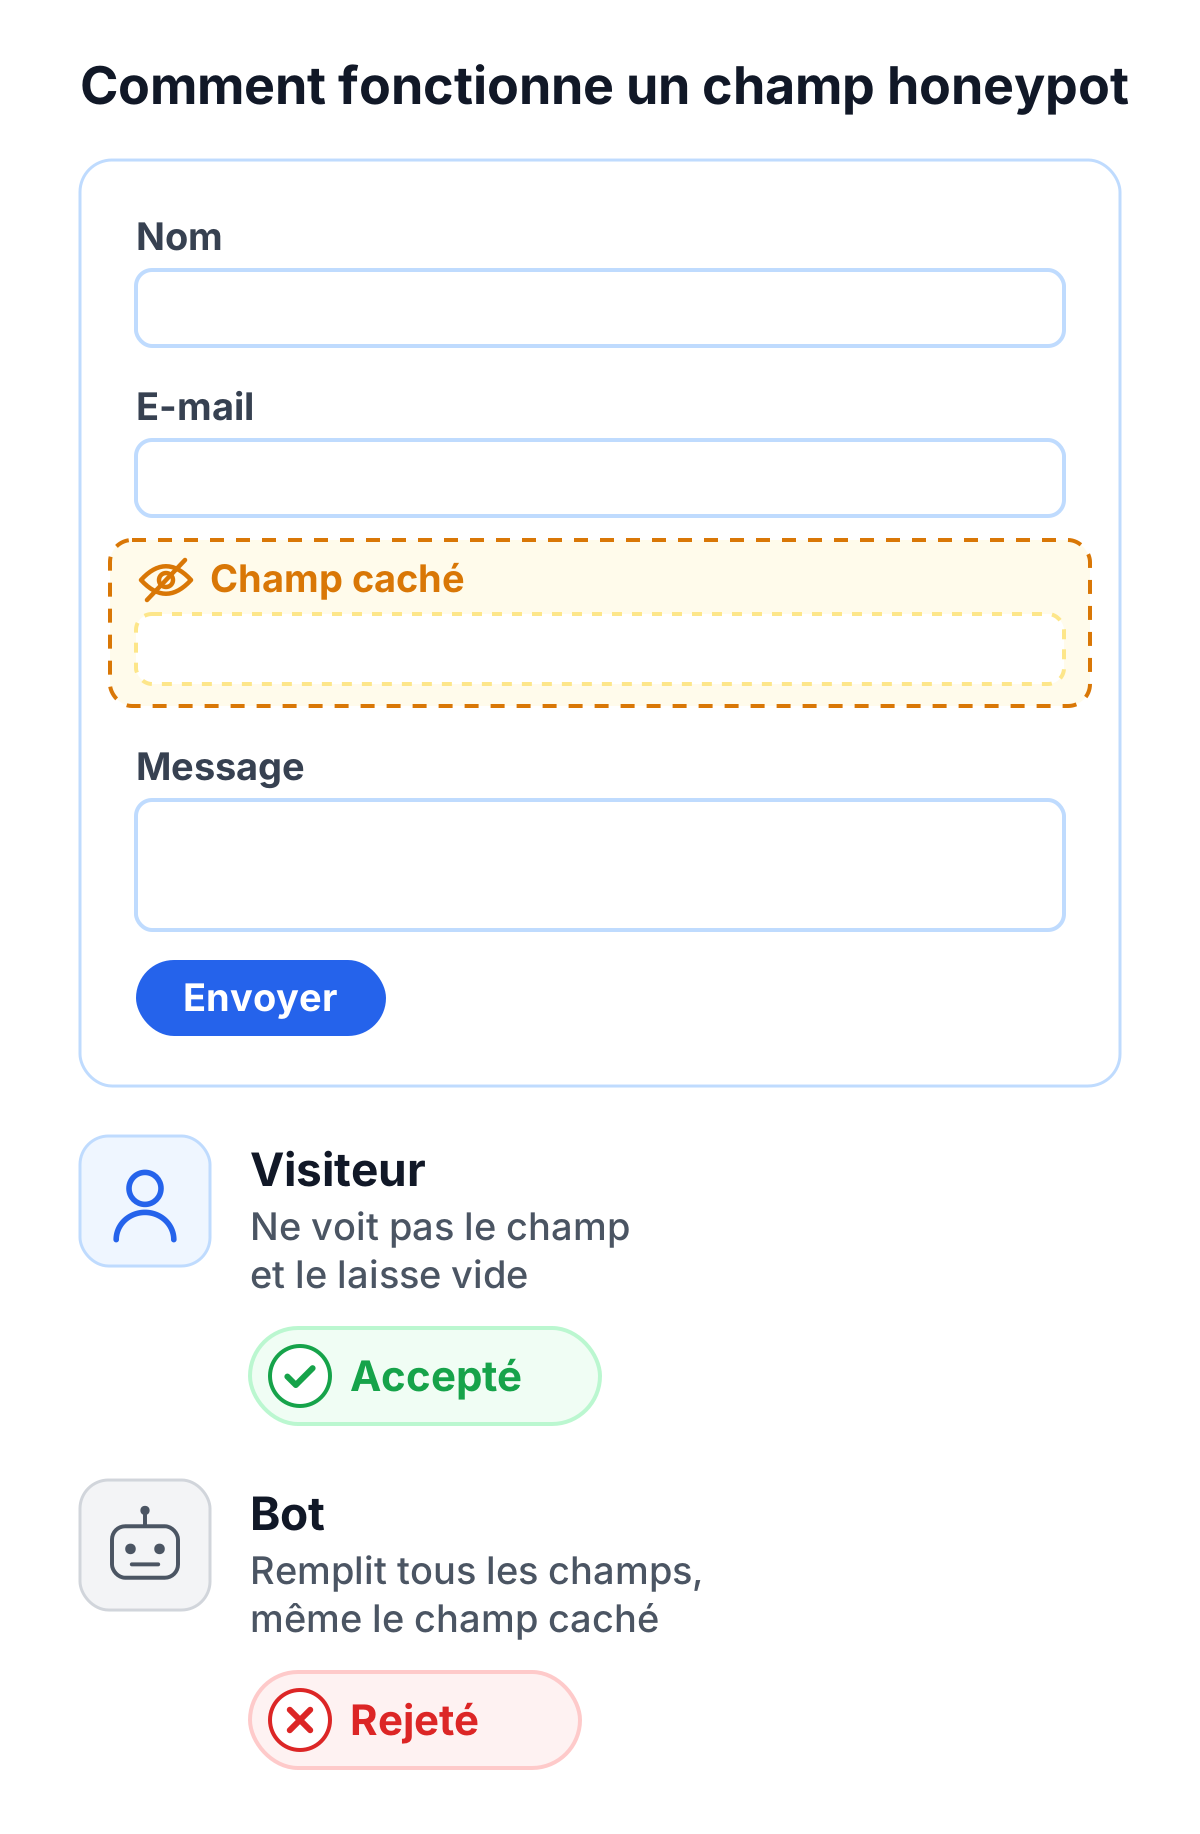
Comment fonctionne un champ honeypot
- Vous ajoutez un champ supplémentaire au formulaire, par exemple un champ nommé
website. - Vous le masquez en CSS pour qu’il n’apparaisse pas à l’écran. Le visiteur ne le voit jamais et le laisse vide.
- Un bot qui lit le HTML et remplit chaque champ remplit aussi celui-ci.
- Votre serveur vérifie le champ. S’il contient une valeur, l’envoi est du spam, et vous le rejetez ou l’écartez sans bruit.
La vérification doit se faire sur le serveur. Un honeypot vérifié uniquement en JavaScript ne sert à rien contre un bot qui envoie le formulaire directement.
On ajoute souvent un second piège : le temps. Une personne a besoin d’un moment pour lire et remplir un formulaire, un script d’une fraction de seconde. Si un envoi arrive plus vite que quiconque ne pourrait taper, considérez-le comme automatisé.
Ajouter un honeypot à votre formulaire
Il vous faut trois éléments : le champ, le CSS qui le masque et la vérification sur votre serveur.
<div class="hp-field" aria-hidden="true">
  <label for="website">Laissez ce champ vide</label>
  <input type="text" id="website" name="website" tabindex="-1" autocomplete="off">
</div>.hp-field {
position: absolute;
left: -9999px;
}// Rejeter l'envoi si le champ caché manque ou est rempli
if (!isset($_POST['website']) || $_POST['website'] !== '') {
http_response_code(400);
exit;
}Quelques détails décident si cela fonctionne :
- Masquez le champ avec une classe dans votre feuille de style, pas avec
type="hidden"ni avec un style en ligne. Beaucoup de bots sautent les champs cachés, et certains lisent les styles en ligne. aria-hidden="true"ettabindex="-1"tiennent les utilisateurs de lecteurs d’écran et du clavier à l’écart du champ, et le libellé dit à quiconque l’atteint de le laisser vide.autocomplete="off"et un nom qui ne ressemble pas à un champ d’adresse ou d’e-mail réduisent le risque que le remplissage automatique du navigateur le remplisse.- Vérifiez que le champ est présent et vide. Sinon, un bot qui envoie directement à votre point de terminaison sans le champ passe.
- Ne dites pas au bot pourquoi il a échoué. Un message d’erreur générique, ou une page de remerciement normale, ne donne à l’auteur du bot rien sur quoi s’ajuster.
Certains plugins de formulaires et frameworks intègrent déjà une option honeypot : vérifiez le vôtre avant d’en écrire une.
Ce qu’un honeypot arrête, et ce qu’il laisse passer
Un honeypot fait bien une chose : arrêter les bots de spam génériques qui parcourent le web à la recherche de formulaires et remplissent tous les champs qu’ils trouvent. Ils envoient une bonne partie des déchets qui arrivent dans les formulaires de contact et les commentaires, et le honeypot les arrête sans rien coûter.
Il laisse passer trois types d’attaquants :
- Les bots qui utilisent un vrai navigateur. Un navigateur headless applique le CSS, voit que le champ est hors de l’écran et n’y touche pas.
- Les bots écrits pour votre site. Quelqu’un qui regarde votre formulaire une fois voit le piège et laisse le champ de côté.
- Les humains. Les spammeurs payés et les fermes à CAPTCHA remplissent ce qu’une personne voit, et une personne ne voit pas le honeypot.
Il ne fait rien non plus contre les attaques qui envoient exactement les champs qu’un vrai utilisateur enverrait. Le credential stuffing sur un formulaire de connexion, les fausses inscriptions et les bots qui testent des cartes volées en font partie. Pour ceux-là, il vous faut des limites de débit, une preuve de travail ou un score de bot. Notre page sur les alternatives au CAPTCHA montre comment ces méthodes s’articulent.
Honeypot vs reCAPTCHA
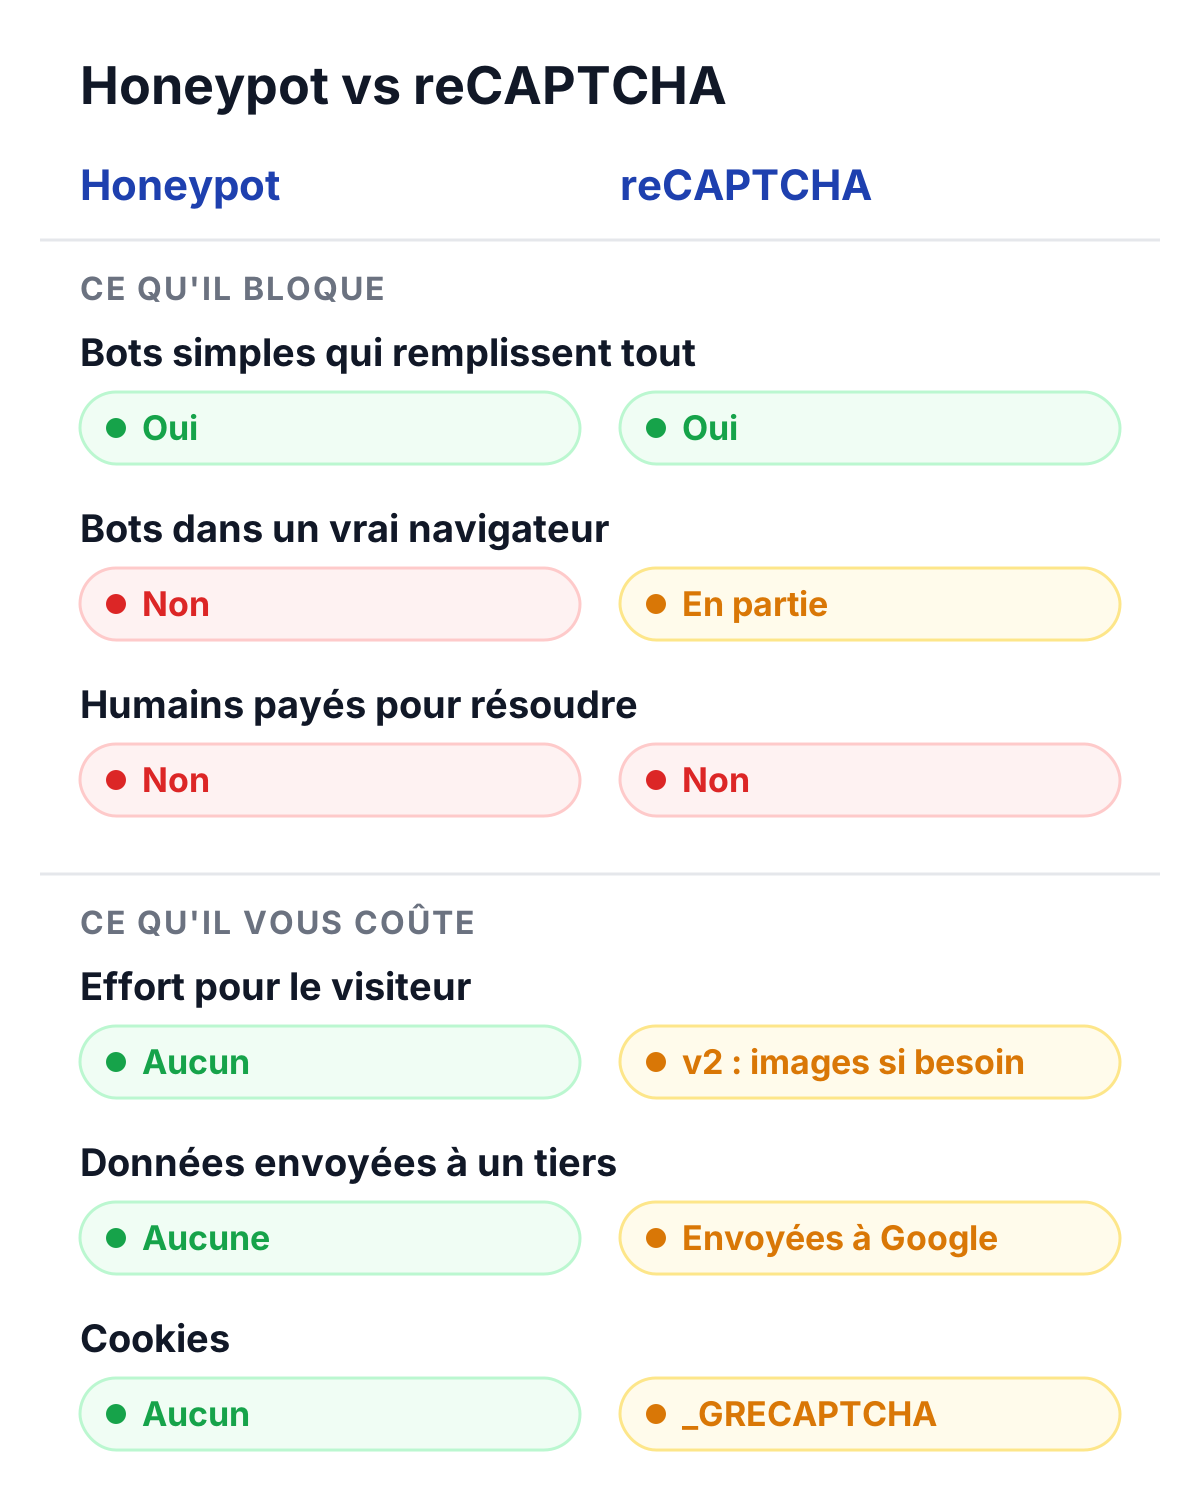
Un honeypot est gratuit, invisible et respectueux de la vie privée, mais il n’attrape que les bots peu soigneux. reCAPTCHA en attrape davantage, y compris de nombreux bots dans de vrais navigateurs, mais Google reçoit des données sur vos visiteurs, un cookie est posé, et reCAPTCHA v2 affiche des images à résoudre quand il a un doute. Le bon choix dépend de ce qui attaque votre formulaire.
| Champ honeypot | Google reCAPTCHA | |
|---|---|---|
| Ce que fait le visiteur | Rien | v2 : une case à cocher, et des images en cas de doute ; v3 : rien |
| Ce qu'il arrête | Les bots qui remplissent tous les champs | Les bots simples, plus les navigateurs automatisés que l'analyse de risque de Google repère |
| Ce qu'il laisse passer | Les bots qui affichent la page ou ont été écrits pour votre site | Les bots qui passent pour humains, et les personnes payées pour résoudre |
| Ce que reçoit votre serveur | Un champ vide ou rempli | v2 : réussite ou échec ; v3 : un score de 0,0 à 1,0, seuil par défaut 0,5 |
| Données envoyées à un tiers | Aucune | Les données des visiteurs vont à Google ; les transferts demandent un examen juridique |
| Cookies | Aucun | _GRECAPTCHA, que Google qualifie de nécessaire |
| Coût | Gratuit | Gratuit jusqu'à 10 000 évaluations par mois et par organisation, puis un forfait de 8 $ jusqu'à 100 000 |
| Qui l'entretient | Vous |
Un honeypot seul suffit quand le formulaire a peu de valeur et que le spam est générique. Prenez un CAPTCHA quand les bots continuent d’arriver malgré le honeypot, ou quand le formulaire protège quelque chose qui vaut la peine d’être attaqué : une connexion, une inscription, un paiement. Les deux se complètent aussi très bien. Le honeypot arrête les bots bon marché, et le CAPTCHA n’a plus à s’occuper que du reste.
Si Google est la raison pour laquelle vous vous intéressez aux honeypots, il existe une voie intermédiaire. Un CAPTCHA invisible à preuve de travail arrête les bots qui affichent la page sans montrer d’énigme aux visiteurs, et certains fournisseurs traitent les données dans l’UE sans poser de cookies. Notre liste d’alternatives à reCAPTCHA en compare sept, et reCAPTCHA est-il conforme au RGPD ? traite de la vie privée.
Un honeypot peut-il bloquer de vrais visiteurs ?
Oui, s’il est construit sans soin. Trois choses tournent souvent mal :
- Le remplissage automatique. Les navigateurs et les gestionnaires de mots de passe remplissent les champs qu’ils reconnaissent. Un honeypot nommé
email2ouphonepeut être rempli pour un vrai visiteur, qui est alors rejeté sans savoir pourquoi. - Les lecteurs d’écran. Un champ masqué seulement visuellement peut quand même être annoncé, et une personne aveugle risque de le remplir parce que le formulaire semble le demander.
aria-hidden="true"sur l’élément parent et un libellé comme « Laissez ce champ vide » l’évitent. - La navigation au clavier. Sans
tabindex="-1", quelqu’un qui parcourt le formulaire avec la touche Tab tombe dans un champ qu’il ne voit pas.
Journalisez les envois rejetés pendant un moment après avoir ajouté le honeypot. Si de vrais messages y apparaissent, le champ n’est pas assez bien masqué.
Quand un honeypot suffit-il ?
Un honeypot seul suffit quand il s’agit d’un formulaire de contact, de commentaire ou de newsletter au trafic modeste, que le spam reçu est générique (publicités, liens, charabia) et ne vise pas votre site, et qu’un message de spam qui passe est une gêne, pas une perte.
Il ne suffit pas pour les connexions, les inscriptions, les réinitialisations de mot de passe ou les paiements. Les bots les attaquent parce qu’il y a quelque chose à gagner, et ceux qui les exploitent prendront la minute nécessaire pour contourner un champ caché. Il ne suffit plus non plus quand le spam continue d’arriver après l’ajout : c’est le signe que les bots affichent votre page. Ajoutez alors des limites de débit et un CAPTCHA invisible, et gardez le honeypot comme première couche. Pour les formulaires de contact en particulier, notre page sur la protection anti-spam des formulaires va plus loin.
Si vous préférez tout garder sur vos propres serveurs, notre guide du CAPTCHA open source compare les options auto-hébergées.
La place de TrustCaptcha
TrustCaptcha intègre plusieurs champs honeypot dans son widget, vous avez donc le piège sans l’écrire. Ils fonctionnent à côté de la preuve de travail, que le navigateur résout en arrière-plan sur chaque plan et qui devient plus difficile avec le risque de la requête. À partir du plan Solo, chaque requête reçoit aussi un score de bot. Les visiteurs n’ont rien à résoudre : le widget démarre tout seul.
TrustCaptcha ne pose aucun cookie, traite les données dans des centres de données de l’UE et inclut un accord de traitement des données (DPA) pour chaque client. Votre propre honeypot continue de fonctionner à côté.
Essayer TrustCaptcha
Chaque plan commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement avec 500 vérifications par mois. Commencez votre essai gratuit et placez-le sur le formulaire où votre honeypot ne suffit plus.