Qu’est-ce qu’un CAPTCHA ?
Un CAPTCHA est un test automatisé qui distingue un visiteur humain d’un bot. Il se place sur les formulaires que les bots aiment détourner (inscription, connexion, contact, paiement) et ne laisse passer une requête qu’une fois que le visiteur, ou son navigateur, l’a réussi.
Vous en avez croisé beaucoup : une suite de lettres tordues à recopier, une grille de photos avec des feux de circulation, une case « Je ne suis pas un robot ». Les plus récents, vous ne les remarquez même pas, parce qu’ils travaillent en arrière-plan pendant que vous remplissez le formulaire.
Leur raison d’être est économique. Un bot qui crée dix mille faux comptes ou essaie un million de mots de passe volés n’est rentable que si chaque tentative ne coûte presque rien. Un CAPTCHA donne un prix à chaque tentative, et à grande échelle, ce prix fait échouer l’attaque.
Qu’est-ce qu’un challenge CAPTCHA ?
Un challenge CAPTCHA est la tâche que le CAPTCHA impose avant qu’une requête ne passe. Il peut s’agir d’une grille d’images à parcourir, d’une case à cocher, d’un texte déformé à recopier ou d’un calcul que le navigateur résout sans que le visiteur le voie. Une personne le réussit facilement ; un bot échoue, ou trouve trop coûteux de le répéter des milliers de fois.
Qu’est-ce que la réponse à un challenge CAPTCHA ?
La réponse au challenge est ce qui revient : les lettres qu’une personne a saisies, les vignettes qu’elle a choisies ou le résultat du calcul du navigateur. Le CAPTCHA l’enveloppe dans un jeton signé, et votre serveur vérifie ce jeton auprès du fournisseur du CAPTCHA avant d’accepter le formulaire.
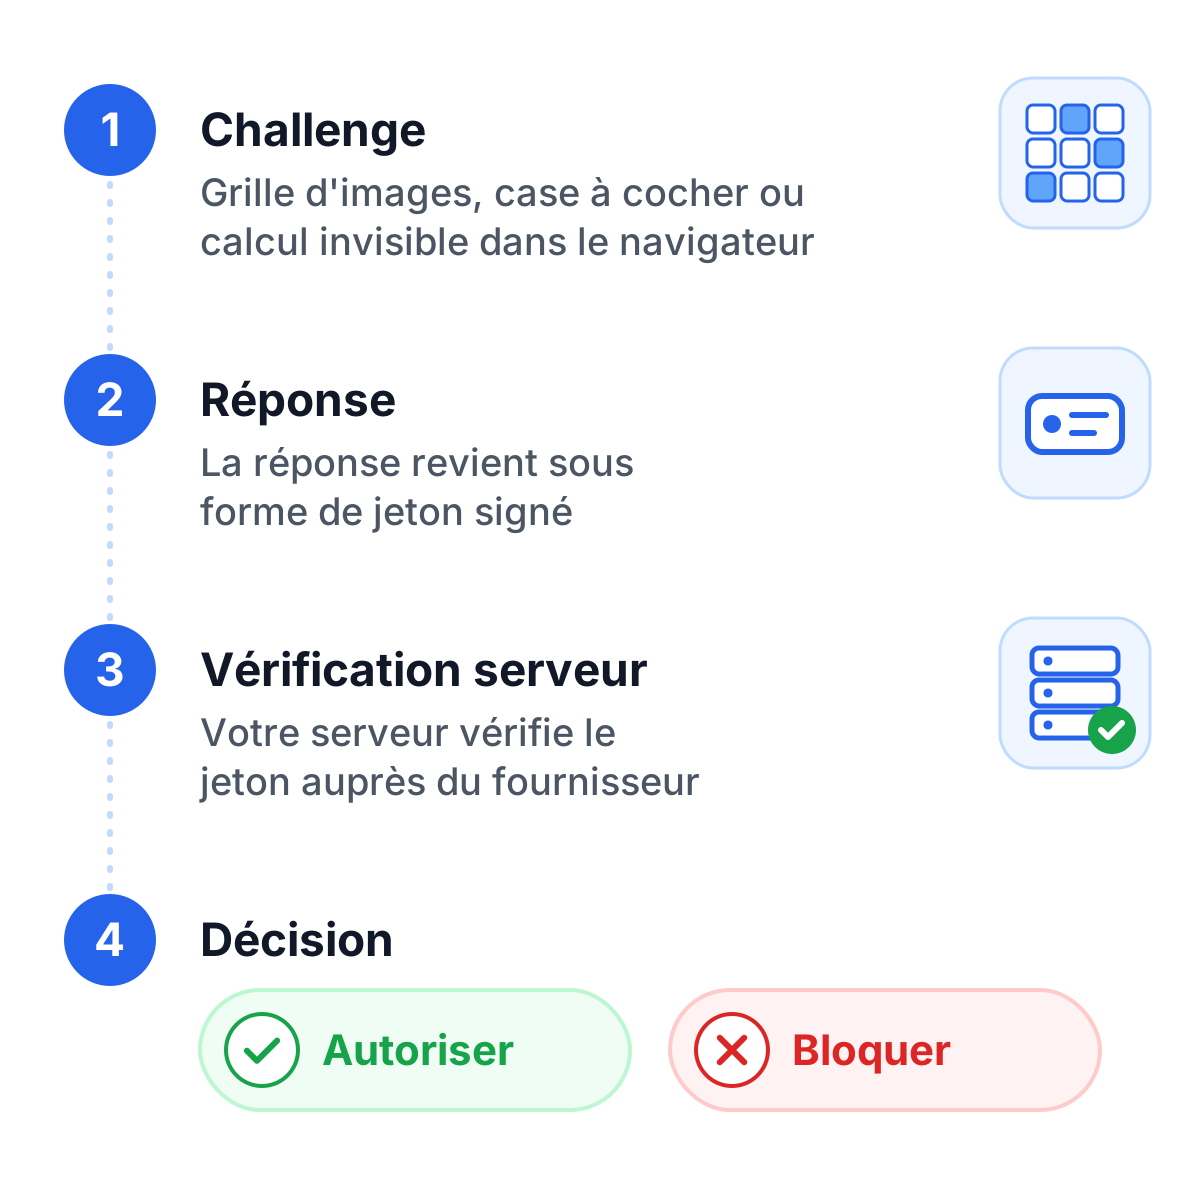
C’est cette dernière étape qui compte. Une réponse que personne ne vérifie sur le serveur ne protège rien, car un bot peut sauter la partie navigateur et envoyer le formulaire directement.
Qu’est-ce qu’un code CAPTCHA ?
« Code CAPTCHA » désigne deux choses différentes. Sur un CAPTCHA textuel, c’est la suite de lettres et de chiffres déformés que vous devez recopier dans le champ. Pour les développeurs, c’est l’intégration : un petit script qui exécute le CAPTCHA dans le navigateur et un appel serveur qui valide le jeton.
L’intégration comporte les mêmes deux parties, quel que soit le type de challenge choisi. Le script client se charge avec une clé de site, s’exécute à l’endroit que vous définissez (en général le bouton d’envoi) et renvoie un jeton. Votre backend envoie ce jeton à l’API du fournisseur et reçoit en retour une réussite, un échec ou un score. La plupart des fournisseurs livrent les deux parties, le code reste donc court. Ce qui prend du temps, ce sont les décisions : où placer le CAPTCHA et que faire des résultats limites.
Qu’est-ce qu’un test CAPTCHA ?
Un test CAPTCHA est l’ensemble de la vérification, du challenge jusqu’à la décision du serveur. Le T de CAPTCHA signifie test, et le nom le décrit assez bien : un test de Turing qu’un ordinateur effectue seul pour distinguer les personnes des machines. Quand un site vous demande de « compléter le test CAPTCHA », il veut que vous passiez cette vérification avant d’accepter ce que vous avez envoyé.
Que signifie CAPTCHA ?
CAPTCHA est l’acronyme de « Completely Automated Public Turing test to tell Computers and Humans Apart », soit un test de Turing public entièrement automatisé pour distinguer les ordinateurs des humains.
Alan Turing a proposé son test en 1950 pour savoir si une machine pouvait passer pour un humain. Un CAPTCHA retourne la question : l’ordinateur est l’examinateur, et il veut la preuve que vous n’êtes pas une machine.
Luis von Ahn, Manuel Blum et leurs collègues de l’Université Carnegie Mellon ont créé le terme en 2003. L’un des premiers utilisateurs a été Yahoo, qui luttait contre des bots créant par milliers des comptes e-mail gratuits. Les premiers CAPTCHAs affichaient une image déformée de texte aléatoire, assez simple pour une personne et trop difficile pour les logiciels de reconnaissance de caractères de l’époque.
Comment fonctionne un CAPTCHA ?
Tout CAPTCHA suit la même séquence, quoi que voie le visiteur :
- Déclenchement. Le CAPTCHA démarre quand un visiteur arrive à une action à risque : envoyer un formulaire, créer un compte, réinitialiser un mot de passe, payer.
- Challenge. Le CAPTCHA pose sa tâche. Sur les systèmes modernes, cela se passe en arrière-plan.
- Réponse. Le visiteur tape, clique ou attend pendant que le navigateur calcule.
- Jeton. Le CAPTCHA transforme le résultat en jeton signé et l’ajoute au formulaire.
- Validation. Votre serveur demande à l’API du fournisseur si le jeton est authentique et toujours valide.
- Décision. Selon le résultat (réussite, échec ou score de risque), votre application accepte la requête, la rejette ou demande une vérification supplémentaire.
Les étapes 5 et 6 s’exécutent sur votre serveur, et c’est de là que vient la sécurité. Les vérifications qui ne tournent que dans le navigateur peuvent être rejouées ou contournées.
Types de CAPTCHA
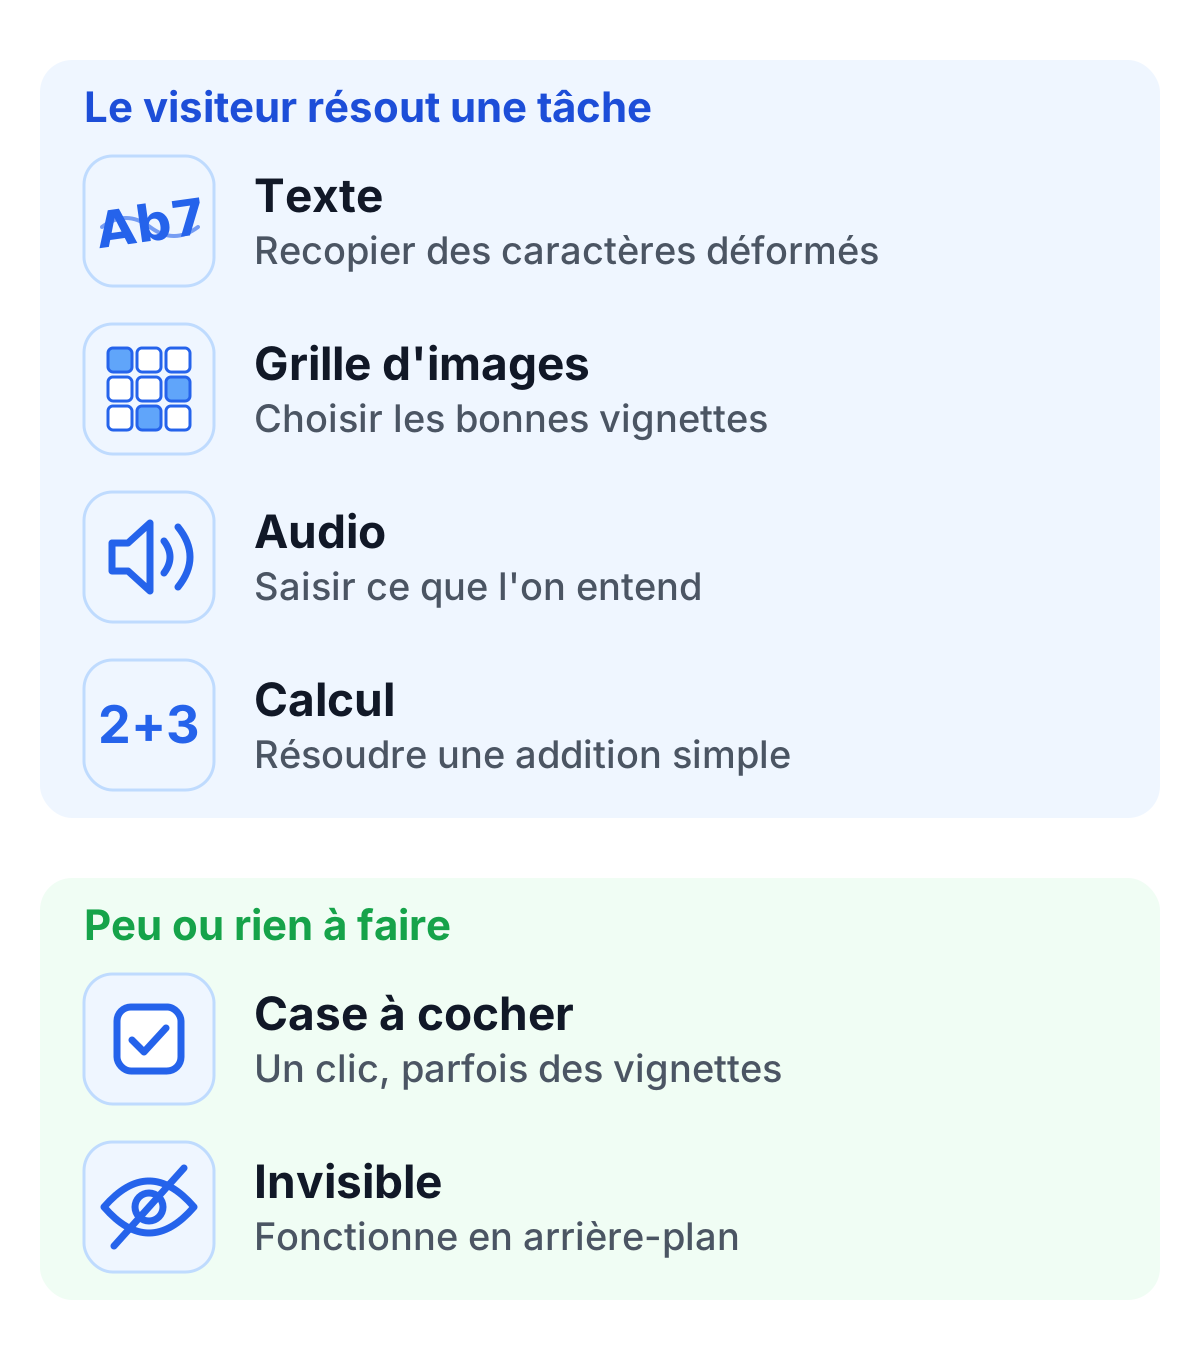
Les CAPTCHAs sont passés du texte déformé à des vérifications que vous ne voyez jamais. Chaque type arbitre différemment entre sécurité, confort et accessibilité.
CAPTCHAs textuels
Le format d’origine. Vous voyez des lettres et des chiffres étirés, tordus et noyés dans du bruit, et vous recopiez ce que vous lisez. La déformation sert à tromper les logiciels de reconnaissance de texte.
Les CAPTCHAs textuels existent encore, mais l’apprentissage automatique les lit bien aujourd’hui, et les gens souvent mal. Dans une étude de Stanford de 2010, trois personnes face au même CAPTCHA n’étaient d’accord sur la réponse que dans 71 % des cas.
CAPTCHAs à images
Vous sélectionnez dans une grille toutes les images qui montrent un objet donné : feux de circulation, passages piétons, vélos. La reconnaissance d’images était autrefois plus difficile pour les bots que la lecture de texte, mais la vision par ordinateur a comblé l’essentiel de ce retard.
reCAPTCHA v2 de Google a fait des grilles d’images la norme, avec des photos de rue. La plupart des gens les trouvent plus faciles que le texte tordu. Elles ajoutent pourtant une étape visible à chaque formulaire et bloquent les visiteurs qui ne voient pas les images.
CAPTCHAs audio
Les CAPTCHAs audio sont la solution de repli accessible aux challenges visuels. Un enregistrement énonce des lettres ou des chiffres sur un bruit de fond, et vous saisissez ce que vous entendez. Les logiciels de reconnaissance vocale les résolvent, et les enregistrements sont souvent si difficiles à suivre que beaucoup de personnes malvoyantes ont encore du mal.
CAPTCHAs mathématiques
Un CAPTCHA mathématique demande un calcul simple, comme « 2 + 3 = ? », avant l’envoi du formulaire. Il est facile à mettre en place et n’a pas besoin d’images, mais un bot lit une addition aussi facilement qu’un texte clair, si bien qu’il ne protège presque pas.
CAPTCHAs à case à cocher
La case « Je ne suis pas un robot » de reCAPTCHA v2 est l’exemple le plus connu. Le clic lui-même est trivial. Ce qui compte, c’est tout ce qui l’entoure : Google ne publie pas la liste complète, mais les mouvements du curseur, les cookies et les signaux du navigateur en font partie. Si le système a un doute, il passe à une grille d’images. reCAPTCHA est le service CAPTCHA de Google, et le lien entre CAPTCHA et reCAPTCHA est expliqué dans CAPTCHA vs reCAPTCHA.
CAPTCHAs invisibles et preuve de travail
Un CAPTCHA invisible n’a aucune tâche visible. La vérification s’exécute pendant que le visiteur charge la page ou remplit le formulaire.
Les systèmes à score attribuent à chaque requête un score de bot, et votre serveur décide de la suite : accepter, rejeter ou demander une vérification plus stricte. Avec la preuve de travail, le navigateur résout automatiquement un petit puzzle cryptographique. Un puzzle coûte à un vrai visiteur un instant de calcul ; un million de puzzles coûtent de l’argent réel à une ferme de bots.
Contre quoi les CAPTCHAs protègent
Les CAPTCHAs sont les plus efficaces contre les attaques qui ne sont rentables qu’en volume :
- Spam de formulaires : des bots qui publient de la publicité et des liens malveillants via les formulaires de contact et les champs de commentaires.
- Création de faux comptes : des inscriptions automatisées pour le spam, l’abus des périodes d’essai ou les faux avis.
- Credential stuffing : des bots qui testent des paires identifiant et mot de passe volées sur les formulaires de connexion.
- Force brute : deviner des mots de passe sur les pages de connexion et de réinitialisation.
- Scalping : des bots qui achètent des billets ou des stocks limités plus vite que n’importe quelle personne.
- Manipulation de sondages et de votes.
Un CAPTCHA ne vérifie l’identité de personne, n’arrête pas un attaquant humain et ne remplace pas un contrôle d’accès. Les attaquants peuvent faire appel à des fermes à CAPTCHA, où des personnes résolvent des challenges pour quelques centimes. Le CAPTCHA augmente le coût de l’automatisation ; il ne la rend pas impossible. Pour compléter la défense, un CAPTCHA honeypot et des limites de débit sont des ajouts peu coûteux.
Les limites des CAPTCHAs traditionnels
Les CAPTCHAs textuels et à images posent trois problèmes bien documentés. C’est à cause d’eux que la plupart des fournisseurs sont passés aux vérifications invisibles.
Expérience utilisateur. Un puzzle au milieu d’une inscription freine les gens. Ceux qui échouent, ou qui ne comprennent pas, s’en vont. L’effet sur l’UX CAPTCHA est mesurable et plus fort sur mobile, où les grilles d’images sont pénibles à manipuler.
Accessibilité. Les challenges textuels et à images reposent sur la vue. Les personnes aveugles, malvoyantes, dyslexiques ou atteintes de certains troubles cognitifs ne peuvent souvent pas les compléter. Depuis le 28 juin 2025, l’Acte européen sur l’accessibilité s’applique à de nombreux services aux consommateurs dans l’UE, c’est donc désormais aussi une question juridique.
Efficacité. L’apprentissage automatique lit le texte déformé mieux que les gens. En 2014, les chercheurs de Google ont indiqué que leur reconnaissance d’images résolvait les reCAPTCHAs textuels les plus difficiles avec 99,8 % de précision. Les grilles d’images suivent le même chemin, et les fermes à CAPTCHA résolvent tout ce qu’une personne peut résoudre.
Comment choisir un CAPTCHA
Utiliser un CAPTCHA est la bonne décision. Utiliser le mauvais crée de nouveaux problèmes : formulaires abandonnés, réclamations sur l’accessibilité et, pour les entreprises de l’UE, des questions de transferts de données et de consentement.
L’ancien compromis, plus de sécurité contre plus de friction, ne tient plus. Les systèmes invisibles vérifient les visiteurs en arrière-plan avec la preuve de travail et des signaux comportementaux, et les vrais visiteurs ne remarquent rien.
Pour les organisations de l’UE, trois questions décident du choix. Le CAPTCHA envoie-t-il des données de visiteurs hors de l’UE ? Pose-t-il des cookies qui exigent un bandeau de consentement ? Affiche-t-il un puzzle qui nécessite une alternative accessible ? Un CAPTCHA invisible, sans cookie et hébergé dans l’UE répond non aux trois. C’est le profil d’un CAPTCHA conforme au RGPD.
Notre comparatif du meilleur CAPTCHA répond à ces trois questions pour cinq services connus, côte à côte.
TrustCaptcha : un CAPTCHA invisible venu de l’UE
TrustCaptcha vérifie les visiteurs en arrière-plan avec la preuve de travail et le score de bot : il n’y a rien à résoudre et rien à cliquer, le widget démarre tout seul. Il ne pose aucun cookie, traite les données dans des centres de données situés dans l’UE et inclut un accord de traitement des données pour chaque client. La difficulté de la preuve de travail augmente avec le risque de la requête, si bien qu’un bot suspect paie davantage qu’un visiteur ordinaire.
Essayer TrustCaptcha
Chaque formule commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et protégez vos formulaires sans demander à vos visiteurs de résoudre quoi que ce soit.