Qu’est-ce qu’un CAPTCHA mathématique ?
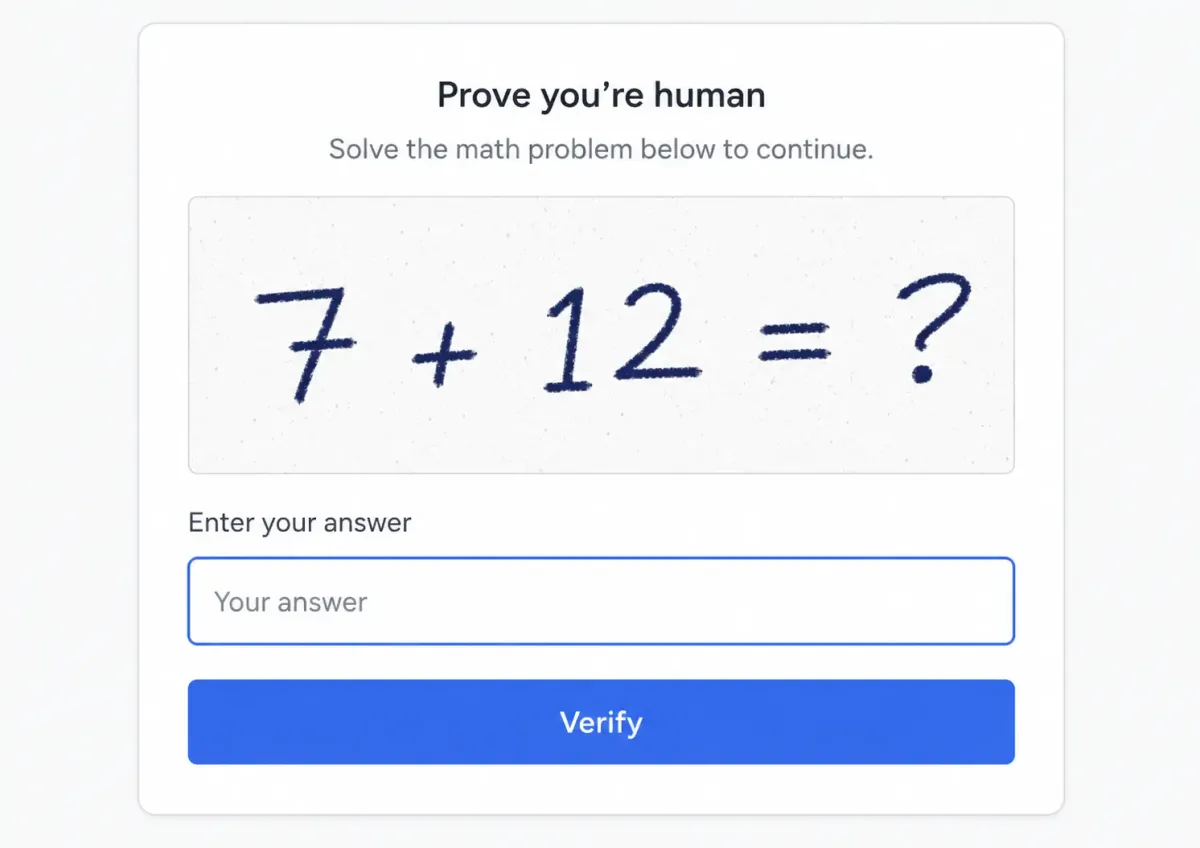
Un CAPTCHA mathématique est un test défi-réponse qui demande aux visiteurs de résoudre un calcul simple avant de pouvoir envoyer un formulaire web. Les questions types ressemblent à ceci : « Combien fait 4 + 9 ? », « Résolvez : 15 − 7 = ? » ou « Entrez le résultat : 6 × 3. » Une bonne réponse laisse passer l’envoi. Une mauvaise le fait rejeter comme probablement automatisé.
L’idée est la même que pour tous les autres types de CAPTCHA : un test trivial pour les humains et difficile pour les ordinateurs. Au début des années 2000, quand la plupart des bots étaient des scripts rigides, un calcul constituait une vraie barrière. Ce n’est plus le cas. Cet article explique comment fonctionnent ces vérifications, où se situent leurs problèmes de sécurité et d’accessibilité, et ce qu’il vaut mieux utiliser à la place.
Comment fonctionne un CAPTCHA mathématique
La mise en œuvre est volontairement simple, ce qui explique en grande partie pourquoi elle reste si répandue sur les anciens systèmes.
- Génération de la question : le serveur génère une expression arithmétique aléatoire, le plus souvent une addition ou une soustraction, parfois une multiplication.
- Affichage : l’expression apparaît dans le formulaire, soit en texte HTML simple, soit sous forme d’image.
- Saisie : le visiteur lit la question, calcule la réponse et la saisit dans un champ.
- Validation : à l’envoi du formulaire, le serveur compare la valeur saisie à la réponse attendue et affiche une erreur si elles ne correspondent pas.
Exemples de CAPTCHAs mathématiques
Voici les formats que l’on rencontre le plus souvent sur le web :
Combien fait 6 + 4 ?→ réponse attendue :1012 − 5 = ?(rendu sous forme d’image) → réponse attendue :7Entrez la somme de 8 et 3 :→ réponse attendue :11- Un « CAPTCHA numérique » avec le libellé
Entrez le résultat : 9 + 6→ réponse attendue :15
Son attrait tient à sa simplicité : pas d’API tierce, pas de compte, pas de coût récurrent et seulement quelques lignes de code côté serveur. C’est pourquoi on le trouve dans d’anciens plugins WordPress, dans des logiciels de forum et dans d’innombrables formulaires de contact PHP faits maison. Beaucoup de propriétaires de sites n’ont pas regardé leur CAPTCHA depuis la mise en ligne, et le calcul est donc simplement resté là par défaut.
Sécurité : la réalité
Le calcul donne l’impression d’une protection. Face à un attaquant disposant même de compétences techniques minimales, il n’en offre aucune.
L’IA résout les questions arithmétiques instantanément
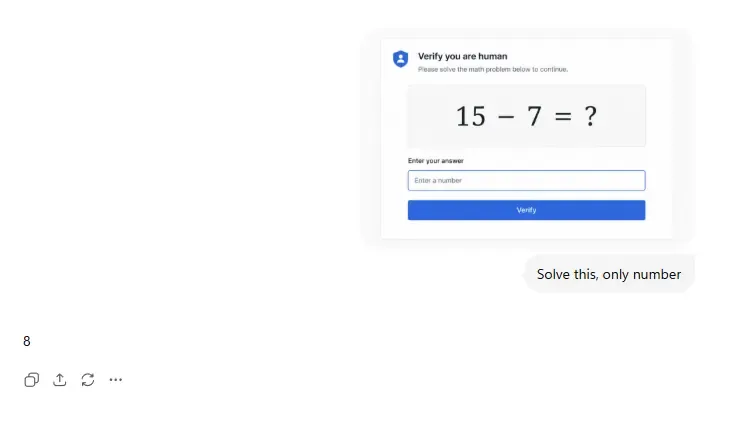
La démonstration la plus simple : faites une capture d’écran de la question et collez-la dans ChatGPT, Claude, Gemini ou un autre modèle d’IA multimodal. La réponse s’affiche avant qu’une personne ait fini de lire la question.
Cela ne demande aucune connaissance en programmation, aucune infrastructure et aucun outil spécial, seulement un assistant IA dont dispose déjà toute personne ayant accès à internet. Un opérateur de bots qui ajoute un appel à une API d’IA pour lire l’image et faire le calcul peut tout automatiser en moins d’une journée. L’hypothèse sur laquelle repose la méthode, à savoir que l’arithmétique est difficile pour les ordinateurs, est fausse depuis des années.
Quand la question est du texte HTML plutôt qu’une image, la barrière est encore plus basse. Une expression régulière qui extrait deux nombres et un opérateur, suivie du calcul, résout chaque question en quelques millisecondes, sans aucune IA.
Des solveurs de CAPTCHAs mathématiques gratuits existent
Des solveurs de CAPTCHAs mathématiques dédiés sont disponibles gratuitement et activement maintenus. GitHub héberge des bibliothèques Python et des extensions de navigateur conçues pour envoyer des formulaires en répondant aux questions arithmétiques, et les spammeurs, les scrapers et les bots d’envoi massif s’en servent.
La protection repose donc sur l’idée qu’un attaquant ignore l’existence de ces outils ou ne veut pas passer quelques heures à les trouver. Ce n’est pas un modèle de menace réaliste pour un site qui traite des données sensibles, des inscriptions ou des formulaires commerciaux.
Ce contre quoi un calcul protège et ce contre quoi il ne protège pas
Pour être juste, un calcul arrête encore :
- Les bots très simples incapables d’analyser du texte
- Les scripts « remplir et envoyer » les plus primitifs
Il ne protège pas contre :
- Tout bot doté d’un OCR basique, d’expressions régulières ou d’une intégration IA
- Les scrapers automatisés et les spammeurs de formulaires de contact
- La création de faux comptes, le credential stuffing ou les bots de fraude à la carte
- Les attaques volumétriques : la question n’ajoute aucun coût de calcul, ne ralentit pas les requêtes et ne devient pas plus difficile sous charge
Surtout, un CAPTCHA mathématique ne détecte pas les bots. Il vérifie seulement si le bon nombre a été saisi. Un bot capable de lire et de calculer réussit à chaque fois et peut donc envoyer un formulaire 1 000 fois en quelques minutes. Il n’y a ni analyse comportementale, ni preuve de travail, ni score de bot, juste une question statique à la réponse prévisible. Pour tout modèle de menace sérieux, cela revient à ne pas avoir de CAPTCHA du tout.
Accessibilité : un risque de conformité pour les entreprises de l’UE
La sécurité est un côté du problème. L’accessibilité est l’autre, et c’est de plus en plus celui qui a des conséquences juridiques.
Charge cognitive et expérience utilisateur
Même un calcul simple oblige les gens à interrompre ce qu’ils font. Ils doivent :
- Porter leur attention sur le CAPTCHA
- Lire et comprendre une expression mathématique
- Faire le calcul de tête
- Saisir correctement le résultat avant de revenir au reste du formulaire
Pour la plupart des gens, cela ne prend que quelques secondes. Ces secondes ajoutent pourtant de la friction, car chaque étape supplémentaire dans un formulaire coûte des envois. Et la tâche n’est pas aussi facile pour tout le monde.
Les personnes atteintes de dyscalculie (un trouble spécifique des apprentissages qui touche le rapport aux nombres) trouvent les tâches arithmétiques bien plus difficiles que les autres. Les personnes ayant un handicap cognitif, un TDAH ou des changements cognitifs liés à l’âge peuvent avoir du mal avec le changement de contexte et le calcul. Ces vérifications proposent en outre rarement une version audio ou une autre solution non visuelle, si bien qu’une personne qui utilise un lecteur d’écran peut tomber sur une question à laquelle elle n’a aucun moyen accessible de répondre.
Acte européen sur l’accessibilité et WCAG 2.1
C’est plus qu’une question d’UX. Pour les entreprises de l’Union européenne, c’est aussi un risque juridique.
L’Acte européen sur l’accessibilité (EAA), la directive (UE) 2019/882, est entré en vigueur en 2019 et s’applique depuis le 28 juin 2025. Il fixe des exigences d’accessibilité pour de nombreux produits et services proposés aux consommateurs dans l’UE, dont le commerce en ligne. En pratique, la norme de référence est EN 301 549, qui intègre les WCAG 2.1 au niveau AA.
Voici les critères WCAG 2.1 qu’un calcul risque le plus de ne pas respecter :
- Critère de succès 3.3.2 (Étiquettes ou instructions) : les formulaires doivent donner des instructions assez claires pour pouvoir être remplis. Un champ de calcul sans étiquette n’y parvient souvent pas.
- Les recommandations du WCAG sur les CAPTCHAs indiquent que, si un CAPTCHA est utilisé, il doit proposer au moins deux modalités différentes, par exemple une version visuelle et une version audio.
- Critère de succès 1.1.1 (Contenu non textuel) : un CAPTCHA affiché sous forme d’image doit avoir une alternative textuelle qui décrit son objectif, et une forme alternative pour les personnes qui ne peuvent pas utiliser la forme principale. Un calcul affiché en image, sans alternative audio ou autre, ne le respecte pas.
Un CAPTCHA mathématique sans alternative audio ni solution de secours accessible peut ne pas respecter ces critères, et le calcul lui-même reste un obstacle pour les personnes atteintes de dyscalculie ou de troubles cognitifs. Pour les entreprises de l’UE qui proposent des services numériques aux consommateurs, cela crée un risque réel de non-conformité.
Où on les trouve encore aujourd’hui
Ils restent répandus malgré ces limites, surtout parce qu’ils étaient livrés par défaut dans des outils populaires et ont été configurés il y a des années sans que personne n’y revienne :
- Plugins de formulaires de contact WordPress : d’anciens plugins CAPTCHA qui posent un calcul simple sont encore installés sur de nombreux sites
- phpBB et autres logiciels de forum : des vérifications par question-réponse à l’inscription, souvent configurées avec un calcul simple
- Formulaires PHP et Python personnalisés : une solution maison courante chez les développeurs qui ne veulent pas de dépendance tierce
- Sites gouvernementaux et institutionnels : d’anciens sites construits avant les standards actuels de CAPTCHA et jamais mis à jour
- Pages de paiement e-commerce : d’anciennes installations Magento, PrestaShop et WooCommerce avec du code CAPTCHA personnalisé
Bien souvent, personne n’a choisi le calcul comme mesure de sécurité. C’était l’option la plus simple à l’époque, et personne ne l’a réexaminée depuis.
Que faut-il utiliser à la place d’un CAPTCHA mathématique ?
Le bon remplaçant dépend du niveau de protection dont le site a besoin. Notre guide des alternatives au CAPTCHA donne une vue d’ensemble plus large.
Champs honeypot
Un honeypot est un champ de formulaire caché aux humains par CSS, mais que les bots qui lisent le HTML brut voient toujours. Si le champ revient rempli, le serveur considère la requête comme automatisée et la rejette discrètement.
Les honeypots :
- Ne demandent aucune interaction au visiteur
- N’ajoutent ni charge cognitive ni friction
- Ne coûtent rien et tiennent en quelques lignes de code
- Fonctionnent contre les bots simples
La limite : les bots modernes savent repérer les champs honeypot et les ignorer. Un honeypot est une bonne première couche, mais seul, il n’arrête pas un attaquant ciblé ou techniquement capable. Notre guide du CAPTCHA honeypot explique quand il suffit.
Limitation de débit et signaux côté serveur
Plafonner les envois par adresse IP, par session ou par fenêtre de temps freine les bots qui misent sur le volume. Associé à des heuristiques côté serveur (envoi anormalement rapide, contenus identiques répétés, absence d’en-tête referer), cela intercepte une partie du trafic automatisé sans rien ajouter de visible pour les visiteurs.
La limitation de débit fonctionne mieux en combinaison avec d’autres mesures. Seule, les bots la contournent en changeant d’adresse IP, ce que la plupart font sans difficulté.
TrustCaptcha : une protection invisible contre les bots, conçue pour l’Europe
Pour les sites qui ont besoin d’une protection fiable contre les bots sans renoncer à l’accessibilité ni à la conformité, TrustCaptcha adopte une autre approche.
Plutôt que de poser une question aux visiteurs, TrustCaptcha travaille en arrière-plan avec deux mécanismes complémentaires :
Preuve de travail : le navigateur du visiteur résout seul un défi cryptographique. Les vrais visiteurs ne remarquent rien, car TrustCaptcha démarre tôt et termine avant qu’ils aient fini de remplir le formulaire. Pour les bots qui attaquent à grande échelle, le coût de calcul de ces défis rend l’automatisation massive non rentable.
Score de bot : chaque requête est évaluée à partir de signaux techniques et comportementaux. Quand le risque augmente, par exemple lors d’un pic d’envois automatisés, TrustCaptcha rend la preuve de travail plus difficile. Cela augmente le coût de l’attaque sans rien changer pour les vrais visiteurs.
Pour les visiteurs, il ne se passe rien : pas de question, pas de calcul, pas de grille d’images, pas d’interruption. Pour les bots, il y a une vraie barrière qui se renforce sous charge.
TrustCaptcha est conçu pour les exigences de conformité européennes :
- Sans cookie : le widget ne dépose aucun cookie
- Hébergé dans l’UE : toutes les données sont traitées dans des centres de données de l’UE, sans transfert vers des pays tiers
- RGPD : chaque client reçoit un contrat de sous-traitance (DPA)
- Accessible dès la conception : il n’y a aucune tâche visuelle ou cognitive, et le widget est conçu pour respecter les WCAG 2.2 et fonctionner avec les lecteurs d’écran et les autres technologies d’assistance
Pour les entreprises de l’UE qui remplacent un CAPTCHA mathématique et doivent respecter à la fois l’EAA et le RGPD, TrustCaptcha est à la fois un CAPTCHA accessible et un CAPTCHA conforme au RGPD, avec une seule intégration.
Faut-il encore utiliser un CAPTCHA mathématique ?
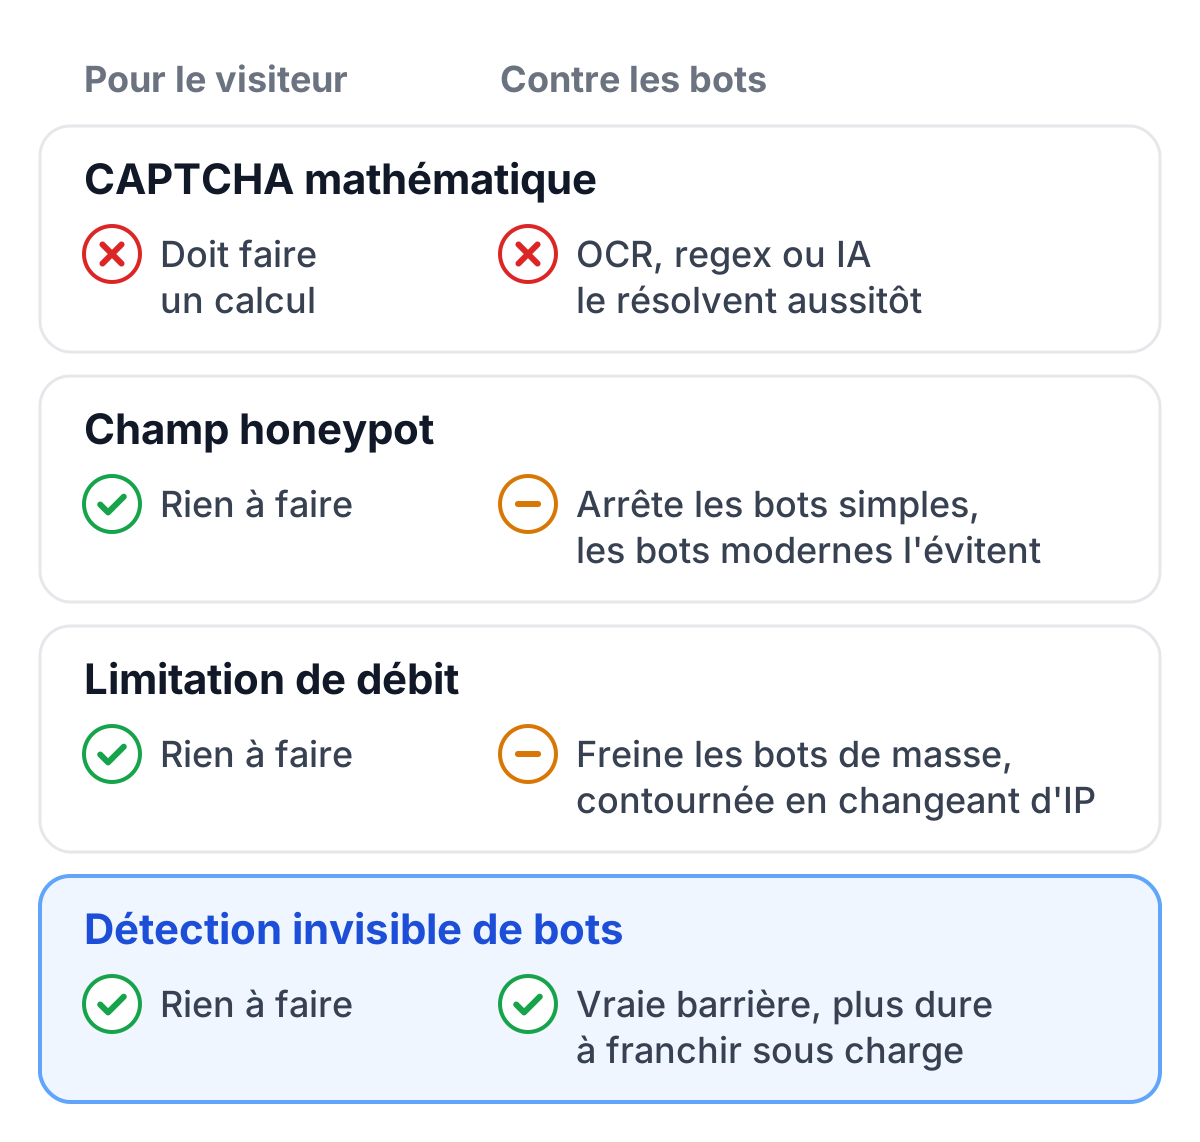
Les vérifications par calcul étaient un outil raisonnable à une autre époque. Aujourd’hui, elles cumulent trois problèmes : toute IA ou tout solveur open source les passe, elles imposent une charge cognitive aux visiteurs et elles créent un risque d’accessibilité au regard du droit européen.
Les meilleurs remplaçants ne demandent plus rien aux visiteurs. Les champs honeypot, la limitation de débit et la détection invisible de bots font tous mieux qu’un calcul. Si vous avez besoin d’une vraie protection et de la conformité européenne, la détection invisible de bots est l’option qui couvre les deux.
Essayez TrustCaptcha gratuitement
Chaque offre commence par un essai gratuit de 14 jours : vous pouvez remplacer le calcul et observer le comportement de vos formulaires. Essayez TrustCaptcha gratuitement et protégez vos formulaires contre les bots et le spam sans question à résoudre.