Qu’est-ce qu’un CAPTCHA open source ?
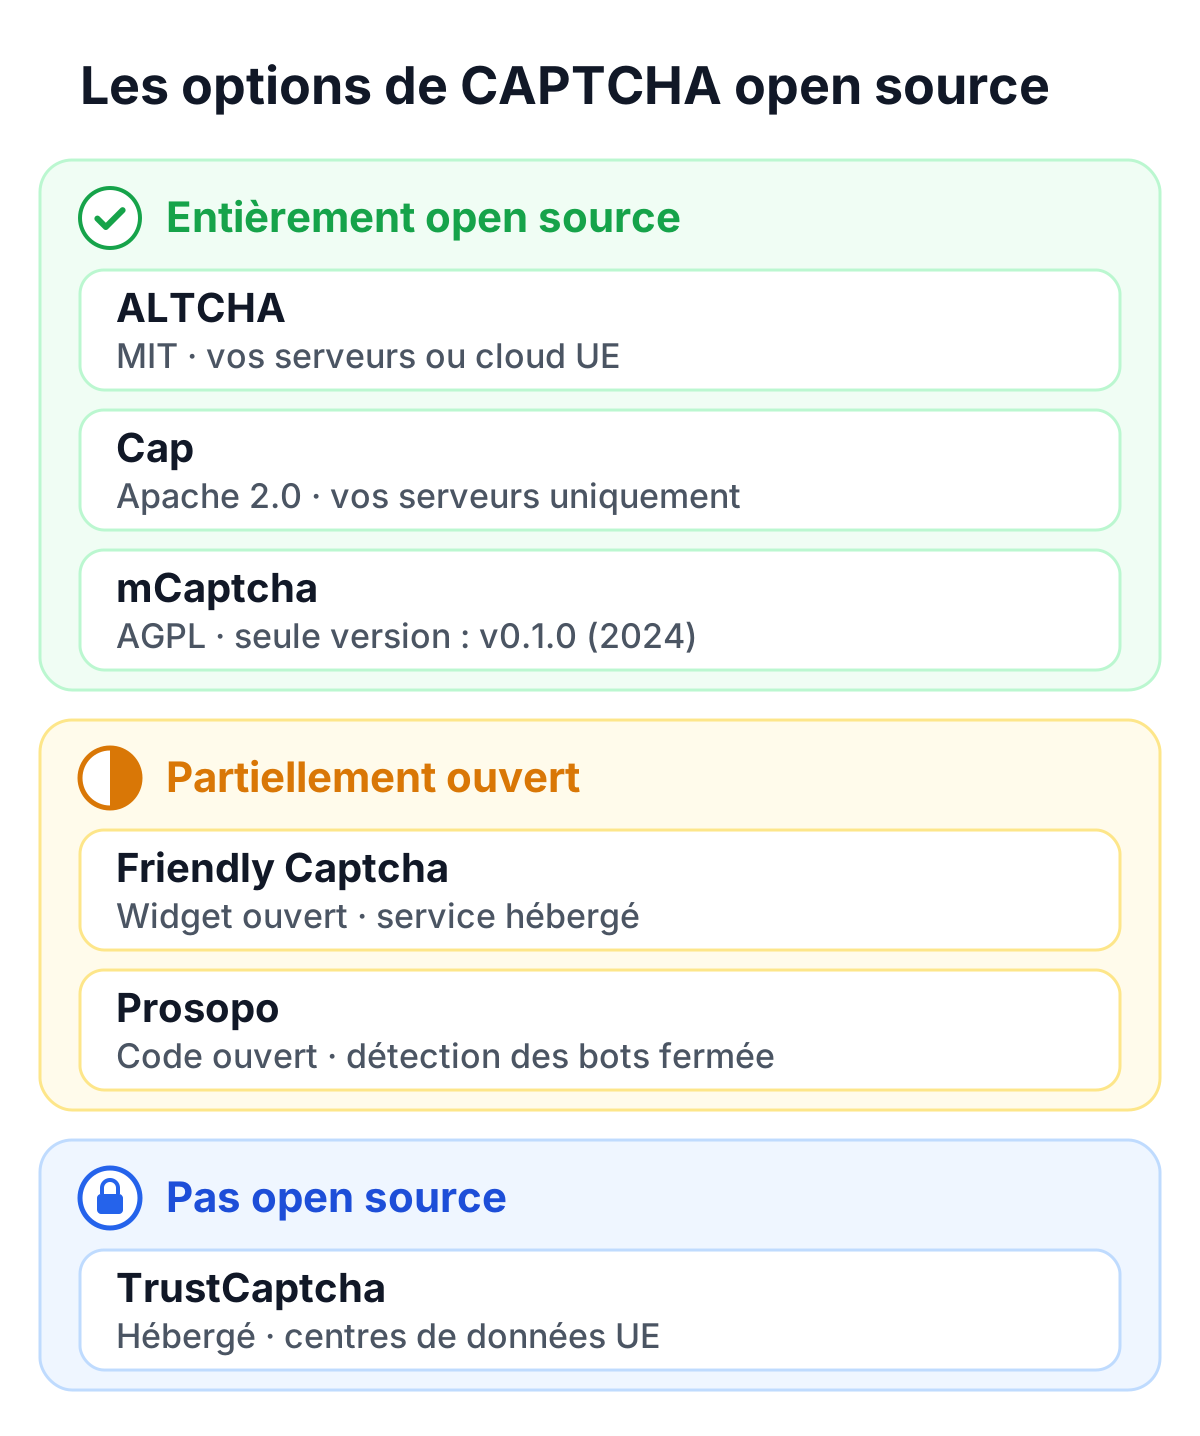
Un CAPTCHA open source est un CAPTCHA dont le code est publié sous une licence open source : vous pouvez le lire, le modifier et le faire tourner sur vos propres serveurs. Le widget dans le navigateur comme la vérification sur le serveur vous appartiennent, et aucun fournisseur de CAPTCHA ne voit les requêtes de vos visiteurs. ALTCHA et Cap sont les deux CAPTCHA à preuve de travail entièrement ouverts que nous regarderions en premier.
La licence détermine ce que vous pouvez faire du code. MIT et Apache 2.0 sont permissives : vous pouvez utiliser et modifier le code dans votre propre produit sans publier vos modifications. L’AGPL est une licence copyleft et demande que les modifications d’un code que vous exploitez comme service réseau soient publiées sous la même licence. Si cela compte pour votre projet, vérifiez-le avec la personne qui gère les licences dans votre entreprise.
Le terme « open source » est aussi employé de façon assez large. Certains éditeurs publient le code de leur widget et gardent le service fermé. Vous pouvez ainsi auditer ce qui s’exécute dans le navigateur de vos visiteurs, mais la vérification se fait toujours sur les serveurs de l’éditeur.
Les CAPTCHA open source comparés
Le tableau liste les options ouvertes et partiellement ouvertes que nous avons vérifiées, avec TrustCaptcha en dernière ligne pour comparaison.
| Licence | Où il tourne | Bon à savoir | |
|---|---|---|---|
| ALTCHA | MIT (widget) | Vos propres serveurs ; également ALTCHA Cloud, traité dans l'UE, à partir de 47 € par mois, et Sentinel auto-hébergé à partir de 99 € | Preuve de travail sans cookies, par BAU Software s.r.o., en Tchéquie |
| Cap | Apache 2.0 | Vos propres serveurs uniquement ; il n'existe pas de version hébergée | Preuve de travail sans cookies ; projet activement maintenu par une seule personne |
| mCaptcha | AGPL | Vos propres serveurs | Pratiquement à l'arrêt : la seule version est la 0.1.0, de 2024 |
| Friendly Captcha | Code du widget open source ; le service ne l'est pas | Service hébergé ; point de terminaison réservé à l'UE à partir du plan Advanced (200 € par mois) | Preuve de travail sans cookies, par Friendly Captcha GmbH, en Allemagne |
| Prosopo Procaptcha | Code sous Apache 2.0 ; détection des bots fermée | Offre hébergée gratuite jusqu'à 10 000 requêtes par mois ; Professional à partir de 39 $ par mois | Une entreprise britannique |
| TrustCaptcha (pour comparaison) | Pas open source | Service hébergé, centres de données de l'UE | Preuve de travail et score de bot, aucun cookie, un DPA pour chaque client |
Prix par mois ; les prix d’ALTCHA et de TrustCaptcha s’entendent hors TVA.
Deux autres projets reviennent souvent dans les recherches. mosparo est un projet open source suisse de protection contre le spam, intéressant si le spam des formulaires est votre principal problème. Et la Commission européenne publie un composant open source appelé EU CAPTCHA sous licence EUPL-1.2. C’est du code à intégrer dans votre propre service, pas un service auquel on s’inscrit ; notre page sur le CAPTCHA européen explique ce qui le distingue des produits commerciaux du même nom.
CAPTCHA auto-hébergé
Un CAPTCHA auto-hébergé tourne sur une infrastructure que vous contrôlez. Votre page charge le widget depuis votre serveur, votre serveur émet les challenges, et votre serveur vérifie les réponses. Rien sur vos visiteurs ne part chez un fournisseur de CAPTCHA, et personne ne vous facture à la requête.
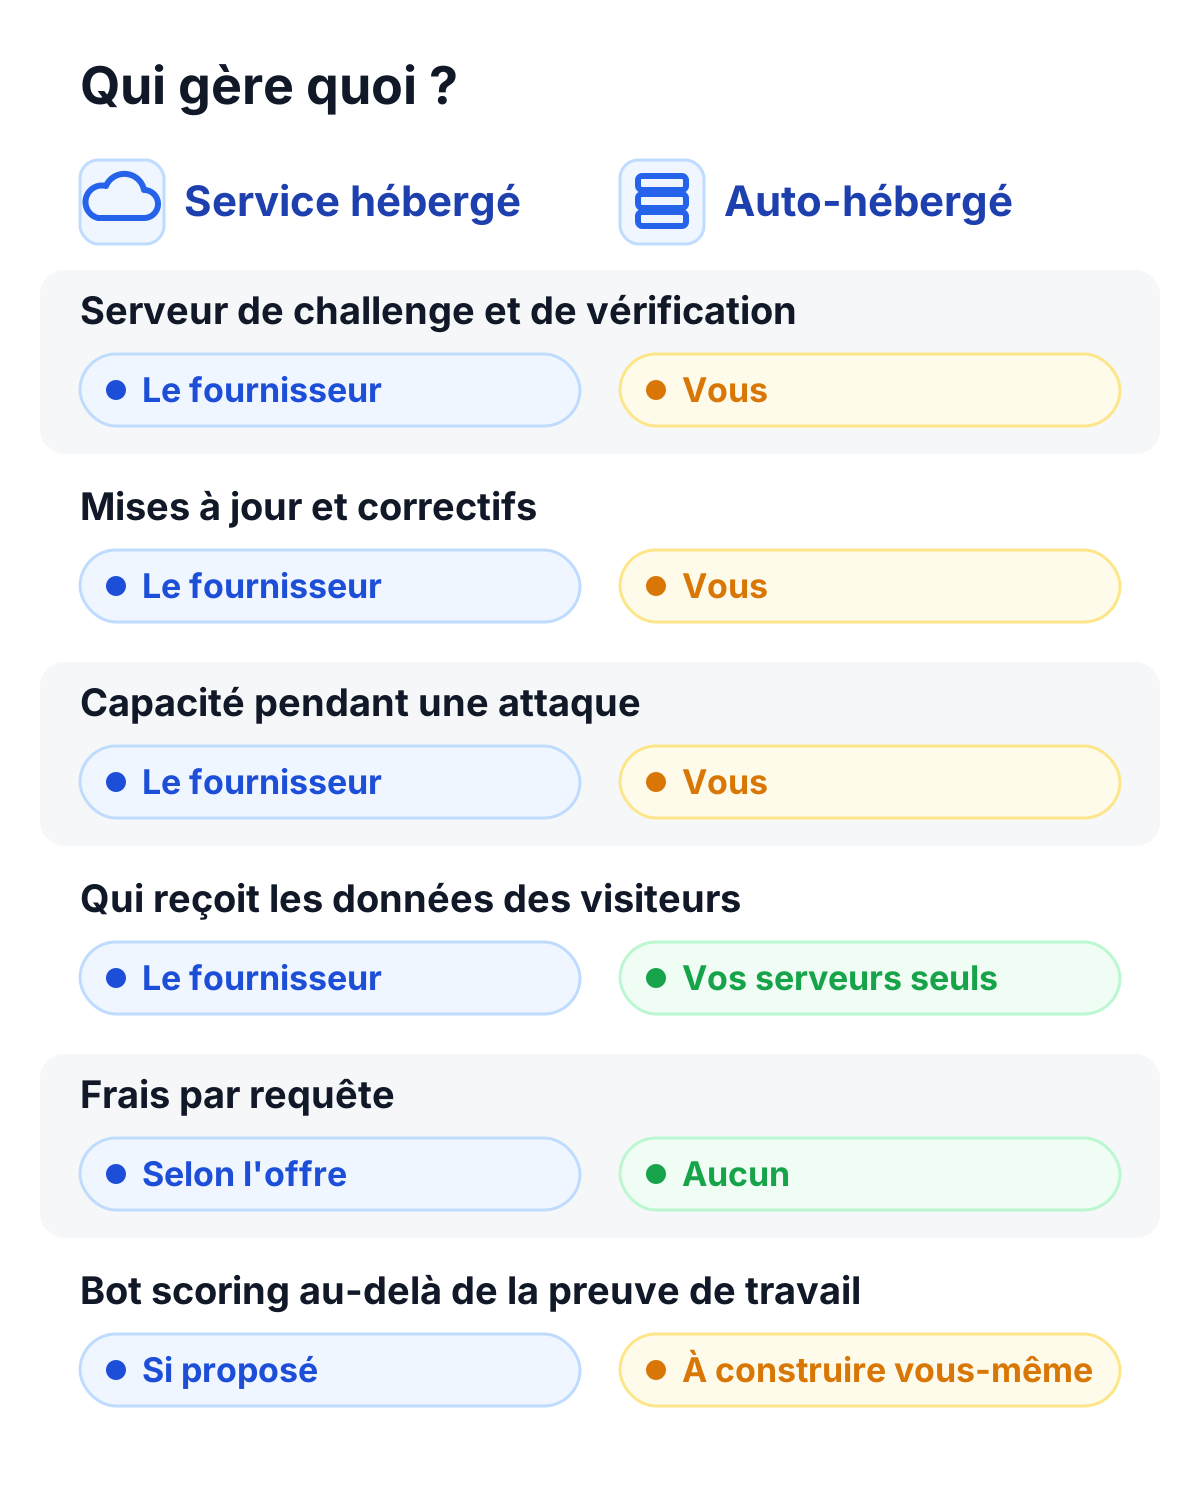
En échange, vous prenez en charge ce qu’un fournisseur exploiterait sinon :
- Un point de terminaison de vérification qui doit fonctionner chaque fois que vos formulaires fonctionnent. S’il tombe, vous choisissez entre tout bloquer et tout laisser passer.
- Une clé secrète sur le serveur qui signe les challenges. Qui la possède peut créer des jetons valides.
- Une protection contre la réutilisation. Un challenge résolu ne doit compter qu’une fois, donc le serveur doit retenir ceux qui ont déjà servi.
- Les mises à jour et les correctifs de sécurité d’un projet que vous n’avez pas écrit, ce qui veut dire suivre ses versions.
- La capacité pendant une attaque. Une vague de bots frappe votre point de vérification aussi fort que votre formulaire.
Pour une équipe qui exploite déjà ses propres serveurs, c’est du travail ordinaire. Pour une équipe qui ne le fait pas, c’est un service de plus que personne ne surveille jusqu’à ce qu’il tombe en panne.
L’auto-hébergement décide aussi du type de vérification que vous obtenez. ALTCHA et Cap reposent sur la preuve de travail : chaque requête coûte un peu de temps de calcul au navigateur, ce qui rend le volume coûteux pour un bot. La preuve de travail ne juge pas si une requête a l’air automatisée. C’est le rôle d’un score de bot, qui demande des signaux et des règles qu’il vous faudrait construire et tenir à jour vous-même.
Existe-t-il un reCAPTCHA open source ?
Non. reCAPTCHA est un service fermé de Google et, depuis le 22 avril 2026, fait partie de Google Cloud Fraud Defense. L’analyse de risque se fait chez Google, et vous ne pouvez en héberger aucune partie vous-même. Il est gratuit jusqu’à 10 000 évaluations par mois et par organisation Google Cloud.
Ceux qui cherchent un reCAPTCHA open source veulent en général l’une de deux choses : un CAPTCHA qui fonctionne sans Google, ou un CAPTCHA dont ils peuvent inspecter le code. ALTCHA et Cap offrent les deux. Ils remplacent le widget reCAPTCHA de votre formulaire et l’appel de vérification sur votre serveur. Gardez en tête que la vérification fonctionne autrement : reCAPTCHA v3 renvoie un score de 0,0 à 1,0 fondé sur les signaux de Google, alors qu’un CAPTCHA à preuve de travail auto-hébergé vous dit si le navigateur a fait le travail. Si vous voulez aussi comparer des services hébergés, notre liste d’alternatives à reCAPTCHA en met sept côte à côte.
Les options en détail
ALTCHA
ALTCHA est un widget à preuve de travail sous licence MIT, édité par BAU Software s.r.o., en Tchéquie. Il ne pose aucun cookie, et vous pouvez le faire tourner gratuitement sur vos propres serveurs. Si vous préférez plus tard ne plus l’exploiter vous-même, ALTCHA Cloud démarre à 47 € par mois et est traité entièrement dans l’UE. Sentinel, l’édition auto-hébergée, démarre à 99 € par mois.
Il convient aux équipes qui veulent de l’open source avec une entreprise derrière, pour avoir quelqu’un à payer le jour où elles veulent un hébergement. Attention au travail habituel de l’auto-hébergement : le serveur de vérification, c’est vous qui l’exploitez, le mettez à jour et le sécurisez.
Cap
Cap est un CAPTCHA à preuve de travail auto-hébergé, sous licence Apache 2.0, publié sur trycap.dev. Il ne pose aucun cookie, et il n’existe aucune version gérée, donc pas de quotas ni de frais par requête non plus.
Il convient aux développeurs qui veulent un contrôle total et sont à l’aise avec un petit service de plus à exploiter. Attention à ce qui se passe si le mainteneur arrête : Cap est un projet porté par une seule personne. Il est activement maintenu, mais aucune entreprise n’est derrière.
mCaptcha
mCaptcha est sous licence AGPL et semble pratiquement à l’arrêt : la seule version est la 0.1.0, de 2024. Nous ne lancerions pas un nouveau projet dessus. Si vous l’utilisez déjà, préparez la migration avant qu’un changement de navigateur ou un nouveau type de bot ne vous l’impose.
Friendly Captcha
Friendly Captcha GmbH, à Wörthsee en Allemagne, publie le code de son widget, mais la vérification est un service hébergé. Il utilise la preuve de travail et ne pose aucun cookie. Les offres démarrent à 9 € par mois, et le point de terminaison réservé à l’UE, hébergé en Allemagne, nécessite le plan Advanced à 200 € par mois.
Il convient aux équipes qui veulent lire le code du widget sans exploiter le service elles-mêmes.
Prosopo Procaptcha
Prosopo est une entreprise britannique. Le code de Procaptcha est publié sous Apache 2.0, mais sa détection des bots est fermée. L’offre hébergée est gratuite jusqu’à 10 000 requêtes par mois, et Professional démarre à 39 $ par mois.
Ce partage mérite qu’on s’y arrête. Les parties qui gagnent à être relues publiquement sont ouvertes, et celle qu’un auteur de bots aimerait le plus lire reste fermée.
L’open source est-il moins sûr ?
Pas parce que le code est public. La preuve de travail ne repose pas sur le secret : un bot qui a lu chaque ligne doit quand même faire le calcul, et sur cent mille requêtes, cela finit par compter.
L’ouverture compte davantage pour la détection des bots. Une règle qui repère les navigateurs automatisés fonctionne tant que le bot ne la connaît pas. Une fois les règles publiques, un auteur de bots peut les lire et les éviter, ce qui explique que certains projets ouvrent tout sauf la détection.
En pratique, le plus grand risque est l’abandon. Un projet avec un seul mainteneur, ou sans nouvelle version depuis deux ans, prend du retard sur les bots qui le ciblent. Quel que soit votre choix, regardez l’historique des versions avant de construire dessus.
La preuve de travail a une autre limite, hébergée ou non : un attaquant qui n’envoie que quelques requêtes ciblées paie très peu. Sur les formulaires de connexion et d’inscription, ajoutez des limites de débit et un champ CAPTCHA honeypot, ou utilisez un service qui évalue chaque requête. Notre page sur les alternatives au CAPTCHA montre comment ces couches s’articulent.
Quand un service hébergé dans l’UE est le meilleur choix
L’auto-hébergement est le bon choix quand les données des visiteurs ne doivent pas quitter vos propres serveurs, quand vous exploitez déjà une infrastructure et que quelqu’un s’en occupe, ou quand des frais par requête finiraient par peser sur un site à fort trafic.
Un service hébergé est le meilleur choix quand personne dans l’équipe ne veut exploiter un serveur de plus, quand vous avez besoin d’un score de bot en plus de la preuve de travail, ou quand vous voulez un contrat et un accord de traitement des données avec une entreprise responsable si quelque chose tombe en panne. Si la protection des données est la raison pour laquelle vous avez regardé l’auto-hébergement, un CAPTCHA européen qui traite les données dans l’UE et ne pose aucun cookie garde les données dans l’UE sans que vous exploitiez de serveurs. La conformité d’une installation au RGPD est une question pour votre délégué à la protection des données ; cette page n’est pas un conseil juridique.
Pour un formulaire de contact qui reçoit surtout du spam, la réponse peut être encore plus simple. Notre page sur la protection anti-spam des formulaires présente les options plus légères.
La place de TrustCaptcha
TrustCaptcha n’est pas open source. C’est un service hébergé de Trustcaptcha GmbH, à Munich, et sur une page consacrée à l’open source, nous préférons le dire clairement.
Chaque plan inclut une preuve de travail qui devient plus difficile avec le risque de la requête. À partir du plan Solo à 36 € par mois, la détection des bots évalue chaque requête à partir d’environ 35 signaux, et vous pouvez ajouter vos propres règles. Plusieurs champs honeypot sont intégrés au widget. TrustCaptcha ne pose aucun cookie, traite les données dans des centres de données de l’UE et inclut un accord de traitement des données (DPA) pour chaque client. Votre serveur valide le résultat avec un appel d’API, et les exemples d’intégration sont sur GitHub.
Il convient aux équipes qui veulent un traitement des données dans l’UE et rien à résoudre pour les visiteurs, et qui préfèrent ne pas exploiter elles-mêmes les serveurs de vérification. Si vous devez lire et exploiter chaque ligne vous-même, ALTCHA ou Cap vous conviendra mieux.
Essayer TrustCaptcha
Chaque plan commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement avec 500 vérifications par mois. Commencez votre essai gratuit et testez-le sur un formulaire à côté de l’option open source que vous envisagez.