Quelle est la différence entre CAPTCHA et reCAPTCHA ?
CAPTCHA est le principe général : un test automatique qui distingue les humains des bots avant qu’un formulaire ne soit envoyé. reCAPTCHA est un produit CAPTCHA conçu par Google, qui fait aujourd’hui partie de Google Cloud Fraud Defense. Tout reCAPTCHA est un CAPTCHA, mais la plupart des CAPTCHAs ne sont pas des reCAPTCHA.
On confond souvent les deux parce que reCAPTCHA est le CAPTCHA que la plupart des gens ont déjà dû passer. La question CAPTCHA vs reCAPTCHA ressemble un peu à la question moteur de recherche vs Google : l’un est la catégorie, l’autre le produit d’une entreprise dans cette catégorie.
| CAPTCHA (le principe) | reCAPTCHA (le produit de Google) | |
|---|---|---|
| Ce que c’est | Un type de test de sécurité | Un service exploité par Google |
| Qui le propose | De nombreux fournisseurs, ou votre propre code | Google, dans Google Cloud Fraud Defense |
| Ce que voient les visiteurs | Selon le type : texte déformé, grille d’images, case à cocher ou rien | v2 : une case à cocher, et une grille d’images si Google a un doute. v3 : rien |
| Résultat | Réussi ou échoué, parfois un score | v2 : réussi ou échoué. v3 : un score de 0,0 à 1,0 |
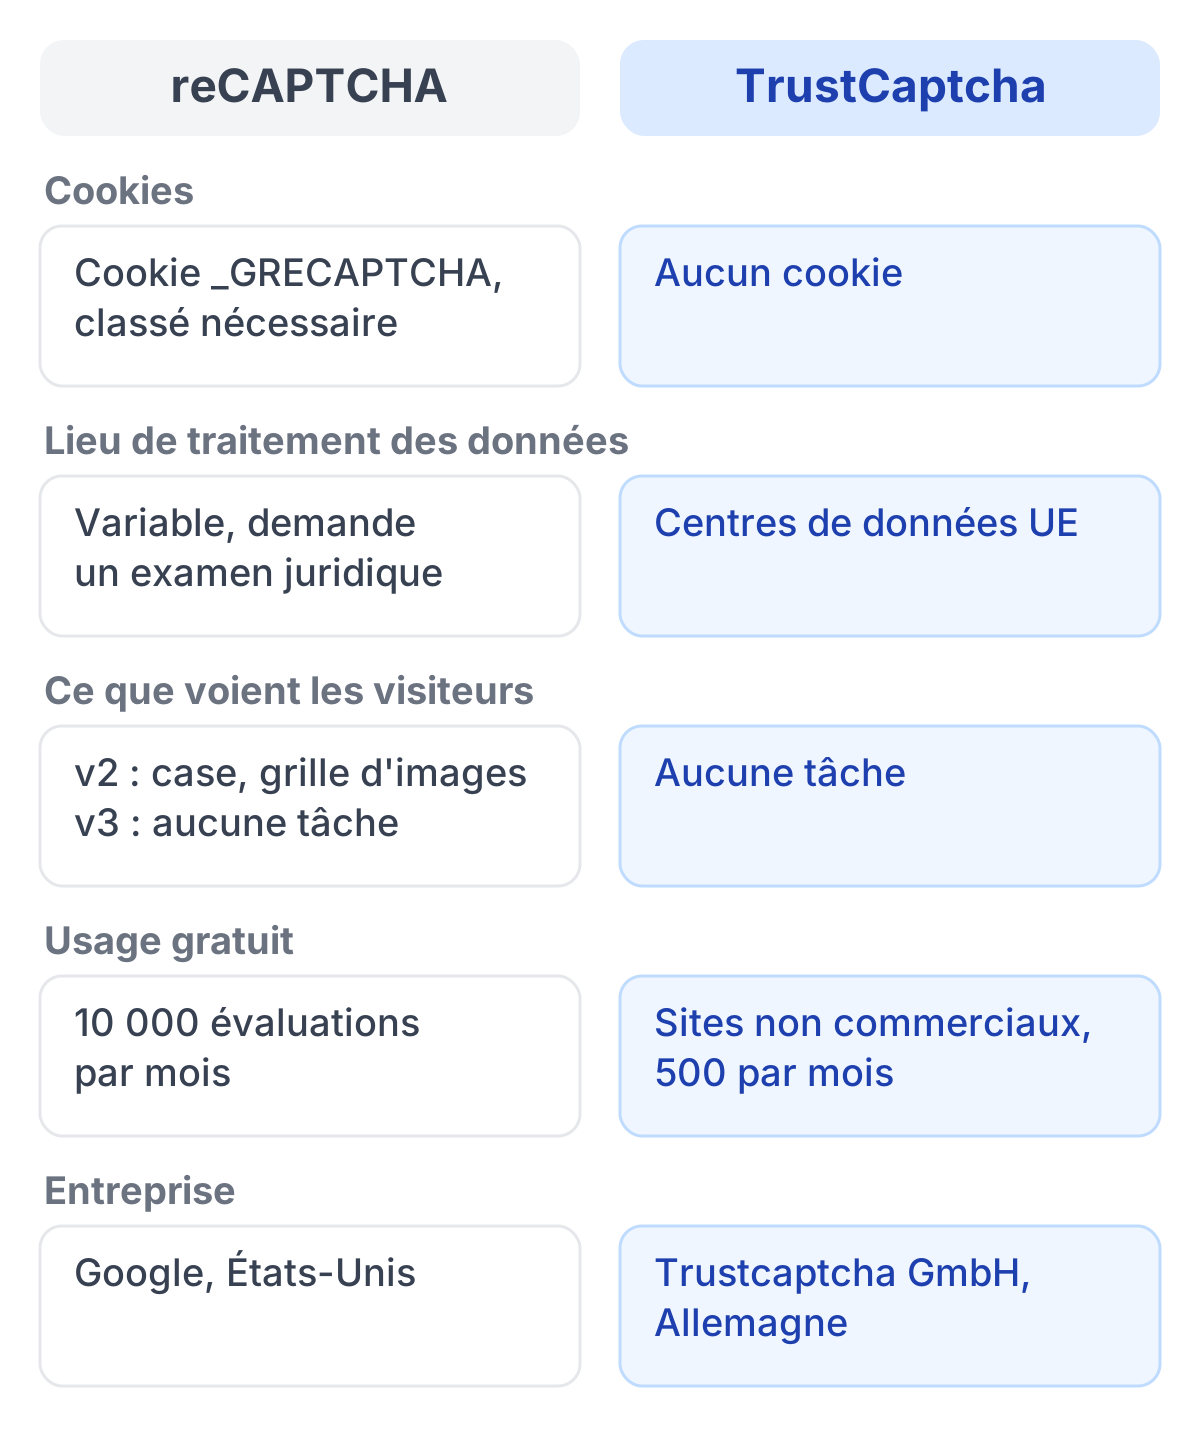
| Coût | Selon le fournisseur | Gratuit jusqu’à 10 000 évaluations par mois et par organisation, puis payant |
| Données des visiteurs | Selon le fournisseur | Envoyées à Google ; les transferts demandent un examen juridique |
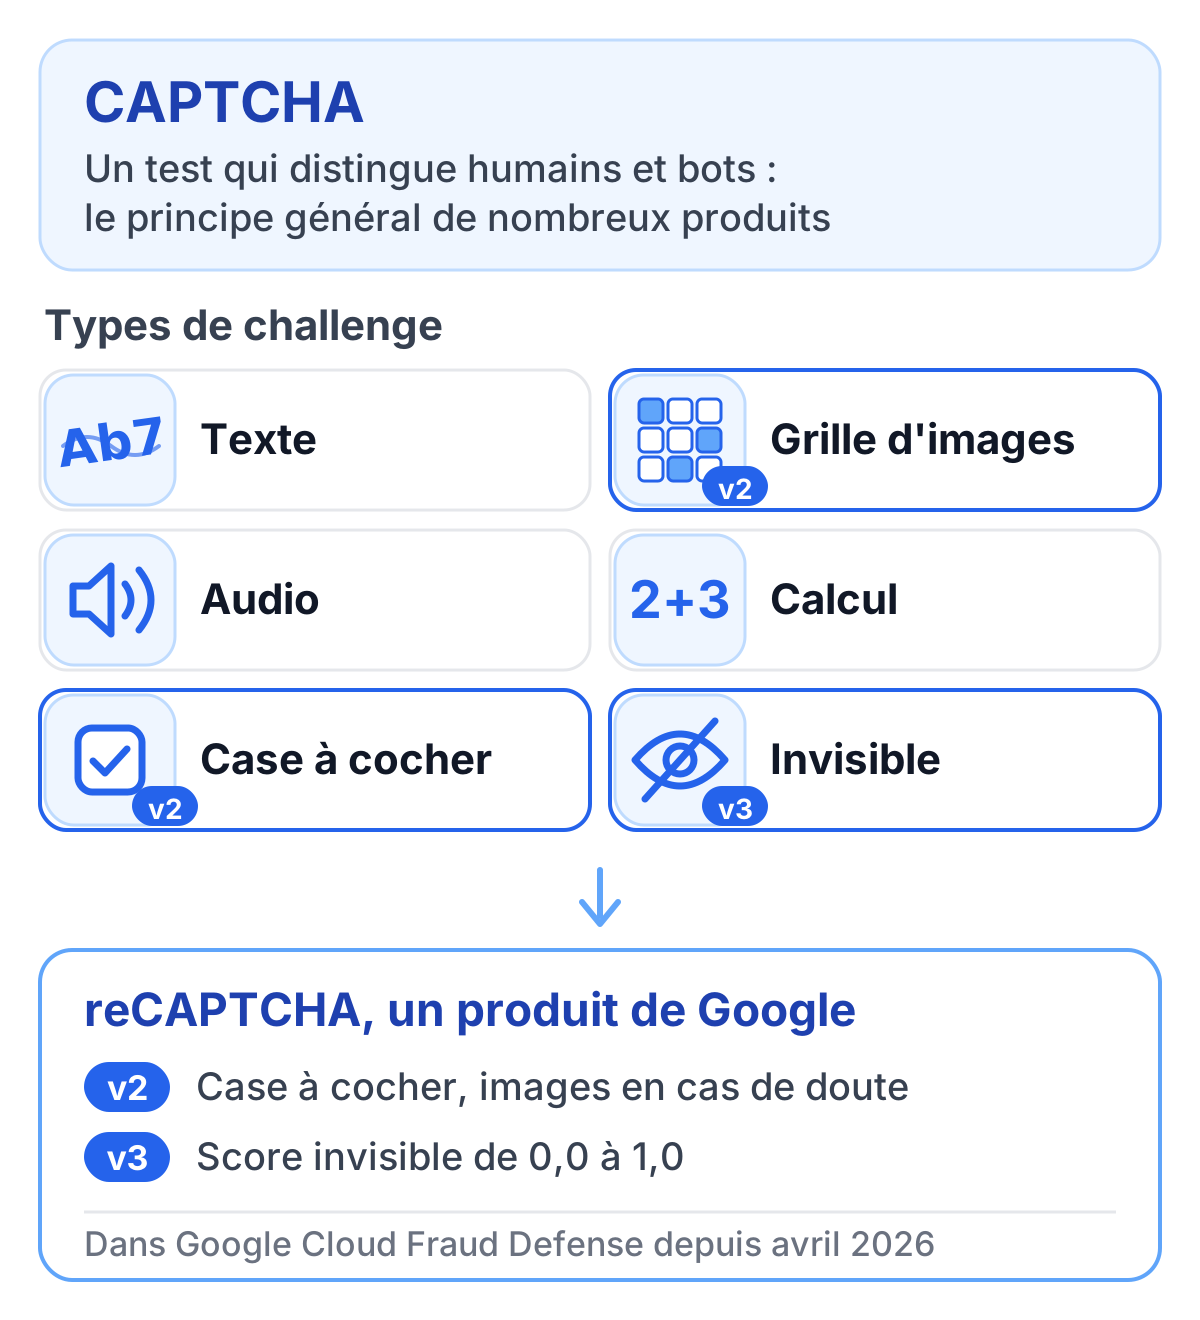
Le mot CAPTCHA couvre tous les types de challenge : texte déformé, grilles d’images, audio, calculs simples, cases à cocher et vérifications invisibles en arrière-plan. Pour revoir les bases, Qu’est-ce qu’un CAPTCHA ? explique le fonctionnement du challenge et de la réponse.
Ce qu’est reCAPTCHA aujourd’hui
Google a racheté reCAPTCHA en 2009. La première version affichait des mots déformés. La version 2, lancée en 2014, a apporté la case « Je ne suis pas un robot » et les grilles d’images avec feux de circulation et passages piétons. La version 3, de 2018, supprime toute tâche visible et renvoie un score pour chaque requête. Les différences entre les deux versions actuelles sont détaillées dans reCAPTCHA v2 vs v3.
Ces deux dernières années ont changé la façon dont reCAPTCHA est exploité plus que son apparence :
- Les clés classiques ont été transférées dans des projets Google Cloud entre fin 2025 et début 2026. L’utilisation et la facturation se gèrent désormais dans Google Cloud.
- Le quota gratuit est de 10 000 évaluations par mois, comptées par organisation sur l’ensemble des sites. Au-delà, l’offre Premium facture un forfait de 8 $ jusqu’à 100 000 évaluations, puis 1 $ pour 1 000. Le détail complet figure dans tarifs de reCAPTCHA.
- Depuis le 2 avril 2026, Google traite les données reCAPTCHA en tant que sous-traitant selon son Cloud Data Processing Addendum, et l’exploitant du site est seul responsable du traitement.
- Le 22 avril 2026, reCAPTCHA a rejoint une gamme de produits appelée Google Cloud Fraud Defense.
TrustCaptcha vs reCAPTCHA
Les deux bloquent les abus automatisés de formulaires. Ils diffèrent dans la façon de traiter les visiteurs, dans ce qu’il advient des données et dans la part de réglages que vous maîtrisez.
Sécurité
Détecter et bloquer les bots
reCAPTCHA détecte. La version 3 note chaque requête à partir de signaux que Google ne publie pas, et la version 2 décide seule si un visiteur reçoit une grille d’images. Depuis octobre 2025, Google propose aussi des clés de challenge basées sur des règles, qui affichent un challenge lorsque le score passe sous un seuil que vous fixez, et en juillet 2026 il a ajouté un challenge par QR code qu’il décrit comme résistant à l’IA. Ce que le score ne fait pas, c’est ralentir une attaque : un bot qui obtient un bon score ne paie rien pour cela.
TrustCaptcha détecte et ralentit les attaques. Chaque requête reçoit un puzzle de preuve de travail que le navigateur résout en arrière-plan, et beaucoup de robots d’exploration, de scripts et de bots simples n’y parviennent pas du tout. Pour les autres, le score de bot fixe la difficulté du puzzle. Un visiteur normal y consacre un instant de calcul, une requête suspecte beaucoup plus, et vous pouvez multiplier la difficulté jusqu’à cinq fois pour les comportements dont vous vous méfiez. Un honeypot intégré, avec plusieurs champs pièges cachés, arrête en plus le spam de formulaire. Le score combine des signaux statiques et dynamiques : un attaquant qui change d’adresse IP, modifie les données de son appareil ou efface ses cookies ne repart donc pas de zéro.
Scores, seuils et règles
Les deux scores vont en sens inverse. reCAPTCHA v3 renvoie une valeur de 0,0 à 1,0, où 1,0 correspond très probablement à une interaction légitime et 0,0 très probablement à un bot, et la documentation v3 de Google suggère un seuil par défaut de 0,5. L’offre gratuite Essentials ne renvoie que quatre niveaux de score (0,1, 0,3, 0,7 et 0,9) ; Premium et Enterprise en renvoient onze. Vous pouvez étiqueter les requêtes avec des noms d’action comme login ou signup. Premium ajoute un moteur de règles limité à trois règles, Enterprise le moteur complet. Tout ce qui va au-delà du seuil relève de votre propre code.
Le score de bot de TrustCaptcha fonctionne à l’inverse : plus il est bas, plus la requête est fiable. Chaque résultat explique pourquoi la requête a obtenu son score et recommande une action, pour que votre serveur puisse laisser passer la requête, demander une authentification supplémentaire, signaler la session ou la bloquer. Les règles de sécurité s’ajoutent au score. Vous pouvez tenir des listes d’IP autorisées et bloquées, utiliser le géoblocage en mode liste blanche ou liste noire et écrire des règles qui combinent adresse IP, pays, langue, fuseau horaire, navigateur, système d’exploitation et type d’appareil, avec « match any », « match all » ou « match none ». Les règles peuvent porter un nom et une date d’expiration, ce qui aide pour les opérations temporaires, et des clés de contournement laissent passer les tests automatisés avec un score de bot de 0.
Validation des jetons côté serveur
Avec les deux produits, le navigateur ne fait que produire un jeton. C’est votre serveur qui décide. Avec reCAPTCHA, votre backend envoie le jeton à l’API CreateAssessment de Google ou à l’ancien point de terminaison siteverify, et chaque jeton ne peut être évalué qu’une fois.
Un détail de reCAPTCHA vaut la peine d’être testé dans votre propre configuration. Si votre organisation dépasse les 10 000 évaluations gratuites par mois sans compte de facturation, Google indique que siteverify laisse tout passer : il renvoie success avec un score de 0,9 et ajoute seulement un message d’erreur, tandis que CreateAssessment renvoie une erreur HTTP 429. Un backend qui ne lit que le champ success et le score laisse alors passer chaque requête une fois la limite atteinte, bots compris.
Les jetons TrustCaptcha sont à usage unique et limités dans le temps. Votre backend confirme chacun d’eux via l’API TrustCaptcha avec votre clé API secrète : un visiteur ne peut ni simuler une vérification réussie ni désactiver le CAPTCHA dans son navigateur. Vous pouvez ajuster la durée de vie des jetons et le comportement de validation, et des environnements séparés avec leurs propres clés gardent la préproduction et la production à part.
En bref : reCAPTCHA vous donne un score et laisse la réaction à votre code. TrustCaptcha rend en plus chaque requête coûteuse pour l’attaquant et vous donne des règles et un score expliqué sur lesquels agir.
Confidentialité et RGPD
Quelles données sont traitées
Google ne publie pas la liste des signaux que reCAPTCHA collecte. Depuis le 2 avril 2026, il traite les données reCAPTCHA en tant que sous-traitant selon son Cloud Data Processing Addendum, et ses conditions de service indiquent que les données ne servent qu’à fournir et maintenir le service, et non à la publicité personnalisée. reCAPTCHA dépose le cookie _GRECAPTCHA, que Google qualifie de nécessaire, et comme les données vont à Google, les transferts internationaux demandent un examen juridique.
TrustCaptcha indique les catégories qu’il peut traiter : données de connexion et de requête comme l’adresse IP, l’horodatage et les en-têtes ; caractéristiques de l’appareil et du navigateur ; signaux d’interaction comme les clics et les mouvements de souris ; et indicateurs de répétition qui révèlent des schémas d’attaque, par exemple de nombreuses vérifications lancées en peu de temps. Il ne dépose aucun cookie et traite les données dans des centres de données de l’UE.
Protection des données dès la conception et minimisation
TrustCaptcha utilise les données pour un seul objectif, la protection contre les bots, et non pour des audiences publicitaires ou des analyses sans rapport. Il n’a besoin de fonctionner que là où la protection compte (connexion, inscription, réinitialisation du mot de passe, formulaires de contact et paiement), et non sur chaque page. Les données de vérification sont conservées 48 heures par défaut, jusqu’à sept jours selon votre réglage, puis supprimées ou anonymisées.
La limitation de finalité de Google est un vrai progrès par rapport aux années où reCAPTCHA relevait de la politique de confidentialité de Google. Ce que les pages reCAPTCHA de Google ne décrivent toujours pas, c’est l’autre moitié de la minimisation : quels signaux sont collectés et où ils sont traités.
Transparence
Envers vos visiteurs, votre politique de confidentialité doit mentionner le CAPTCHA que vous utilisez. Selon l’article 13 du RGPD, elle doit indiquer qui traite les données, dans quel but, sur quelle base juridique, si des données partent vers des pays hors de l’UE et combien de temps elles sont conservées. Pour un service dont le lieu de traitement varie, la question du transfert est la plus difficile. Ceci n’est pas un conseil juridique ; clarifiez la formulation avec votre délégué à la protection des données (DPO).
Envers vous, l’exploitant, les deux produits affichent des résultats. Google met à disposition les évaluations et l’utilisation dans votre projet Google Cloud. TrustCaptcha affiche chaque vérification dans un tableau de résultats avec horodatage, origine, adresse IP, appareil, durée, score de bot et statut, explique pourquoi une requête a réussi ou échoué, et tient un journal d’audit des modifications de clés, de règles et de contrats. Le contrat de sous-traitance (DPA) se signe en ligne.
Les questions ouvertes autour de Google sont traitées dans reCAPTCHA est-il conforme au RGPD ?, et ce qui doit figurer dans votre politique de confidentialité pour TrustCaptcha se trouve dans notre guide RGPD de TrustCaptcha.
En bref : le rôle de sous-traitant de Google couvre sa part du contrat, mais le cookie et la question du lieu de traitement, qui demande un examen juridique, restent votre affaire. TrustCaptcha documente ce qu’il traite, garde les données dans l’UE et ne dépose aucun cookie.
Expérience utilisateur et accessibilité
Facilité d’utilisation
reCAPTCHA v3 n’affiche rien aux visiteurs. La v2 affiche la case à cocher et, quand Google a un doute, une grille d’images, avec un challenge audio en recours pour ceux qui ne peuvent pas voir les images. Les grilles d’images sont pénibles sur smartphone, et les images ambiguës demandent souvent plus d’une tentative. Chaque étape supplémentaire dans une inscription ou un paiement est une occasion pour le visiteur d’abandonner.
TrustCaptcha n’impose de tâche dans aucune configuration. Le widget démarre de lui-même dès que le visiteur commence à remplir le formulaire, n’a pas de limite de temps et a généralement fini avant que le visiteur n’atteigne le bouton d’envoi. Il s’adapte aux smartphones, aux tablettes et aux mises en page étroites.
Accessibilité
Depuis le 28 juin 2025, l’Acte européen sur l’accessibilité s’applique à de nombreux services aux consommateurs dans l’UE, et les CAPTCHAs comptent parmi les obstacles les plus fréquents dans les formulaires en ligne. Les challenges visuels et audio supposent de voir ou d’entendre, et les puzzles dans des fenêtres modales peuvent casser le focus clavier et dérouter les lecteurs d’écran. reCAPTCHA v3 évite la tâche, mais la grille d’images de la v2 exige une alternative qui fonctionne pour tous ceux qui ne peuvent pas l’utiliser.
TrustCaptcha n’a ni puzzle, ni tâche audio, ni minuterie. Le widget intègre des libellés ARIA et des textes pour lecteurs d’écran que vous pouvez remplacer ou traduire, et il préserve l’ordre du focus et la navigation au clavier. TrustCaptcha est conçu pour respecter les WCAG 2.2 et l’Acte européen sur l’accessibilité, afin que les personnes qui utilisent un lecteur d’écran ou seulement le clavier remplissent le formulaire comme tout le monde.
En bref : avec reCAPTCHA v3, les visiteurs ne voient rien ; avec la v2, certains reçoivent un puzzle. Avec TrustCaptcha, personne.
Intégration et personnalisation
L’argument pratique le plus fort de reCAPTCHA est sa diffusion : la plupart des plugins de formulaire et des systèmes de gestion de contenu le prennent en charge directement, et Google propose des SDK mobiles pour iOS et Android.
TrustCaptcha propose des bibliothèques serveur pour PHP, Python, Go, Rust, Ruby et .NET, des guides pour des frameworks frontend comme React, Vue, Angular et Svelte, ainsi que des plugins pour WordPress, Craft CMS, TYPO3, Shopware 6, Magento 2, JTL-Shop, Keycloak et Webflow. Le plugin WordPress couvre les connexions, les commentaires, le paiement WooCommerce et des plugins de formulaire comme Contact Form 7, Elementor Forms, Gravity Forms, Ninja Forms et WPForms.
Le widget se personnalise en détail : couleurs du texte, du fond et de la bordure, épaisseur de bordure et rayon des angles, thème clair ou sombre ou réglage système du visiteur, 37+ langues avec détection automatique, ainsi que vos propres textes et traductions. Un widget sans la marque TrustCaptcha et un widget entièrement invisible sont disponibles avec l’option Captcha Branding.
Dépendance à Google Cloud
reCAPTCHA fonctionne désormais entièrement dans Google Cloud. Google ne délivre plus de clés classiques depuis 2024 et a transféré les clés existantes dans des projets Google Cloud entre fin 2025 et début 2026 ; les clés sans projet ont perdu l’accès à l’API. L’utilisation, les réglages et la facturation se gèrent dans ce projet, et tout ce qui dépasse les 10 000 évaluations gratuites par mois exige un compte de facturation Google Cloud. Le support est une offre Google Cloud à part, d’un minimum de 29 $ par mois pour Standard Support à 15 000 $ pour Premium Support. Depuis le 22 avril 2026, le produit fait partie de Google Cloud Fraud Defense, et son offre Enterprise est un abonnement d’au moins 12 mois.
Pour les équipes qui travaillent déjà sur Google Cloud, c’est pratique : une console, une facture, un contrat. Pour les autres, cela signifie mettre en place une organisation Google Cloud, sa facturation et ses conditions pour ce qui reste, au fond, une protection de formulaire.
TrustCaptcha est un service indépendant avec son propre tableau de bord, des offres mensuelles et un contrat de sous-traitance (DPA) que vous signez en ligne. Un support par e-mail sans garantie de délai est inclus à partir de l’offre Team, et des options de support ajoutent des délais de réponse garantis.
Quand reCAPTCHA est le bon choix
reCAPTCHA est un choix raisonnable si votre site tourne déjà sur Google Cloud, reste dans les 10 000 évaluations gratuites et que votre délégué à la protection des données accepte le cookie et la question ouverte du lieu de traitement.
Si l’une de ces conditions ne s’applique pas, notre comparatif des alternatives à reCAPTCHA présente sept options, de Cloudflare Turnstile aux CAPTCHAs open source que vous hébergez vous-même.
TrustCaptcha : un CAPTCHA sans tâche
TrustCaptcha vérifie les visiteurs en arrière-plan par preuve de travail et score de bot : les visiteurs n’ont rien à résoudre ni à cliquer. Il ne dépose aucun cookie, traite les données dans des centres de données de l’UE et inclut un contrat de sous-traitance (DPA) pour chaque client.
Essayer TrustCaptcha
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Commencez votre essai gratuit et voyez comment vos formulaires se comportent sans puzzle devant eux.