Conformité BFSG avec TrustCaptcha
TrustCaptcha est un CAPTCHA invisible qui protège les connexions, formulaires d’inscription, paiements, réinitialisations de mot de passe et API contre les abus automatisés. Les visiteurs n’ont aucun puzzle : le widget démarre tout seul et vérifie en arrière-plan. L’étape de vérification n’ajoute donc aucune barrière aux parcours couverts par le BFSG (Barrierefreiheitsstärkungsgesetz) et l’European Accessibility Act (EAA).
Référence externe : aperçu BFSG (gouvernement allemand)
Qu’est-ce que le BFSG et pourquoi les CAPTCHA comptent
Le BFSG fixe des exigences d’accessibilité pour certains produits et services destinés aux consommateurs. Pour les services numériques, deux points en découlent :
- Si votre service est concerné, les personnes doivent pouvoir terminer les parcours clés (s’inscrire, se connecter, acheter, demander du support) avec des technologies d’assistance et des réglages d’accessibilité courants.
- Si votre couche anti-bots bloque ces parcours, c’est un problème d’accessibilité, quel que soit son niveau de sécurité.
BFSG vs EAA
Le BFSG est la loi allemande qui transpose l’European Accessibility Act (directive (UE) 2019/882). La directive est en vigueur depuis 2019, et les deux textes s’appliquent depuis le 28 juin 2025. En pratique, les équipes répondent aux exigences via des normes reconnues et des critères testables.
Où les CAPTCHA traditionnels cassent généralement l’accessibilité
Les problèmes apparaissent souvent quand l’utilisateur tente de finaliser une action importante :
- Connexion, activation de la MFA, réinitialisation de mot de passe
- Inscription et vérification de compte
- Panier et paiement
- Formulaires de contact ou de support, demandes de devis, prise de rendez-vous
La vérification fait partie de ces parcours : elle doit donc être aussi accessible que le reste.
À qui s’applique le BFSG
Le périmètre dépend du type de service et du marché ciblé. En pratique, le BFSG concerne le plus souvent :
- E-commerce / boutiques en ligne B2C
- Parcours bancaires et de paiement
- Télécoms et communications numériques
- Transport de passagers et services de billetterie
- Services numériques grand public soumis à des obligations d’accessibilité
Ce que les équipes IT devraient faire en premier
- Identifier les offres orientées consommateurs potentiellement concernées.
- Lister les parcours utilisateurs critiques (connexion, inscription, paiement, support).
- Vérifier que chaque parcours dispose d’une vérification et d’un chemin de secours accessibles.
Normes de référence (celles que citent auditeurs et fournisseurs)
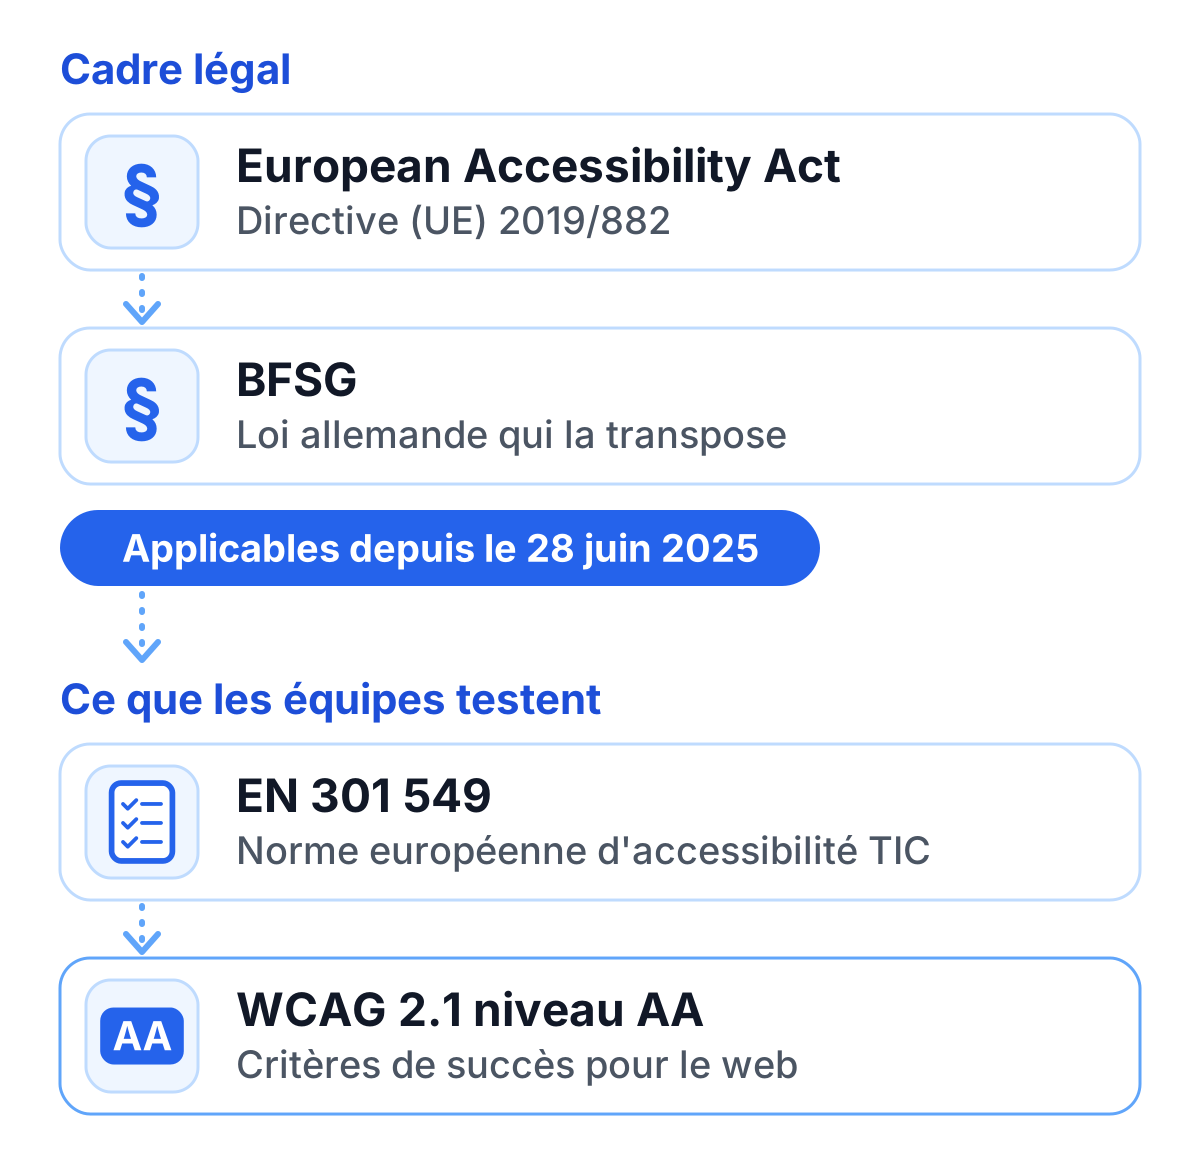
La mise en œuvre du BFSG s’appuie en général sur EN 301 549, la norme européenne d’accessibilité des TIC. Pour le web, la version actuelle d’EN 301 549 renvoie aux critères de succès des WCAG 2.1 niveau AA. Les WCAG 2.2 sont la recommandation actuelle du W3C ; notre guide WCAG montre comment TrustCaptcha s’y rapporte.
Pour les équipes d’ingénierie, cela signifie que la couche de vérification doit être compatible avec :
- Un minimum d’interactions
- La navigation au clavier seul
- Les lecteurs d’écran et une sémantique accessible (name/role/value)
- Des messages d’erreur clairs et un moyen de s’en sortir
- Aucun piège lié à un délai
- Un DOM prévisible (pas de piège à focus, pas d’overlay inaccessible)
Pourquoi les CAPTCHA à puzzles échouent côté accessibilité
Les puzzles créent fréquemment des barrières :
- Dépendance visuelle : sélection d’images, texte distordu, contrastes faibles
- Dépendance audio : « audio CAPTCHA » bruyants et difficiles à comprendre
- Charge cognitive : instructions complexes, puzzles multi-étapes, pression temporelle
- Barrières motrices : interactions précises, glisser-déposer, cibles trop petites
- Boucles d’échec : défis répétés sans alternative claire
Même les « alternatives accessibles » donnent souvent un accès inégal dans la pratique.
L’approche de TrustCaptcha en matière d’accessibilité
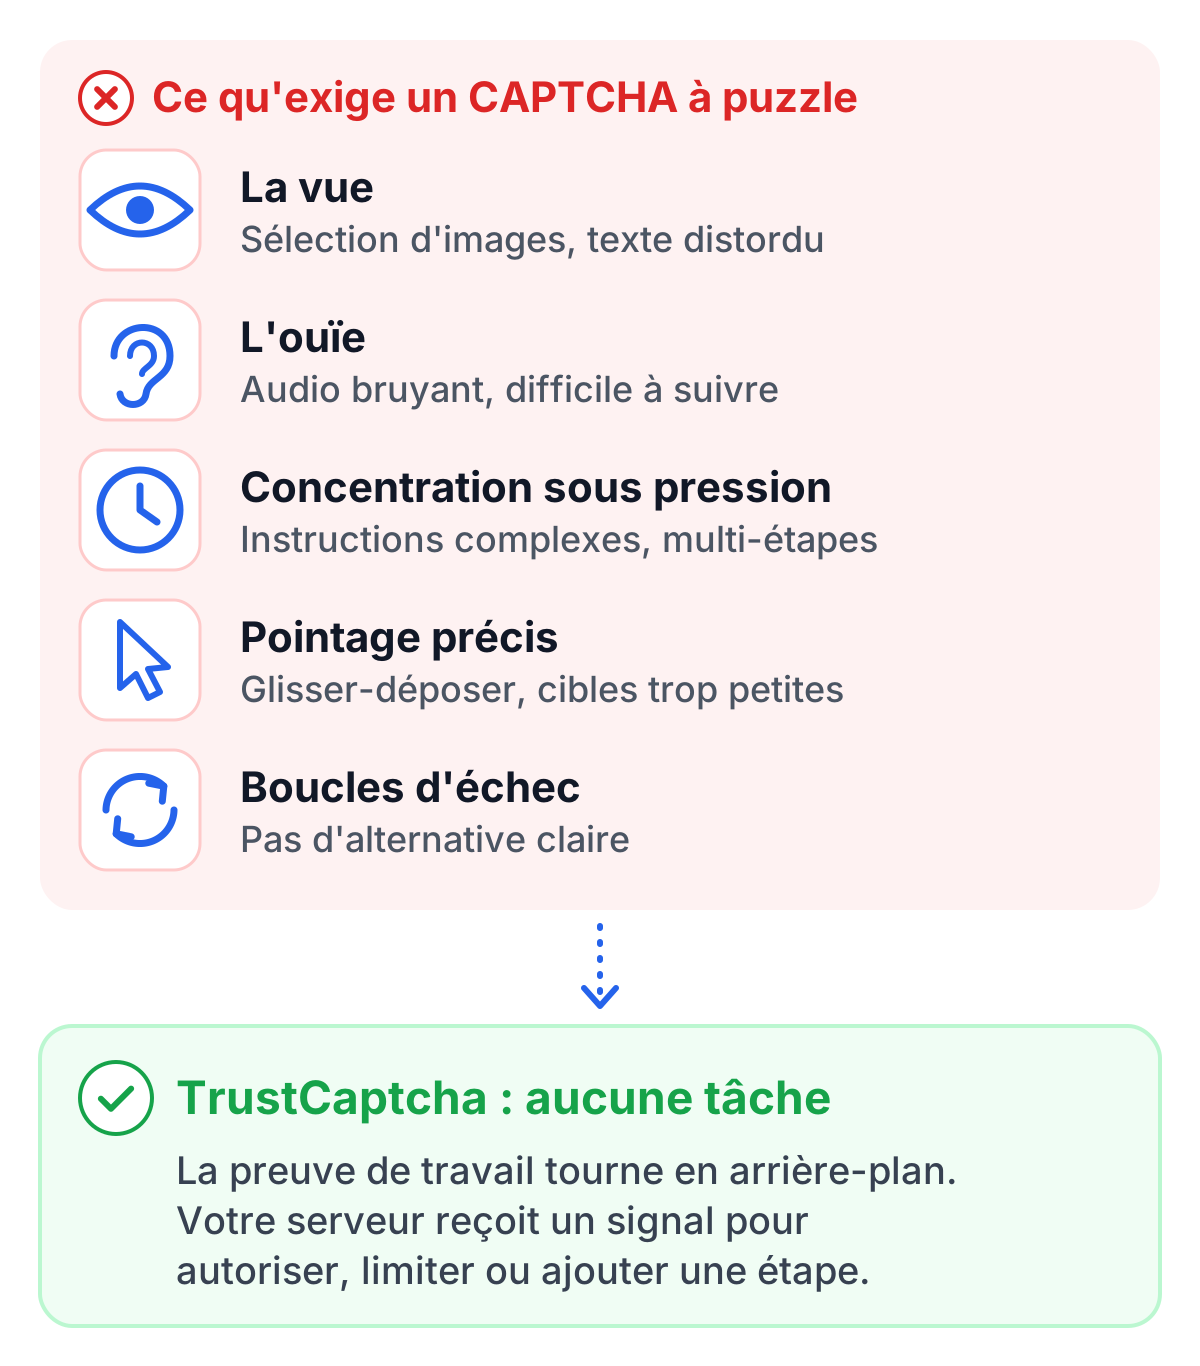
En tant que CAPTCHA accessible, TrustCaptcha évite les pièges d’accessibilité les plus fréquents en supprimant le défi lui-même : il n’y a de puzzle dans aucune configuration, et le widget démarre tout seul.
Vérification invisible, sans interaction
TrustCaptcha génère une évaluation du risque pour une interaction. Au lieu de demander à l’utilisateur de résoudre un puzzle, votre backend reçoit un signal pour autoriser la requête, la limiter ou déclencher une étape supplémentaire.
Bénéfice pour l’accessibilité : pas d’interaction « prouvez que vous êtes humain », pas de puzzle, pas d’audio à décoder. Le widget est visible par défaut et se termine sans aucune saisie.
Intégrer TrustCaptcha dans un contexte BFSG
Voici une façon concrète d’ajouter une protection anti-bots tout en gardant le parcours accessible.
Vérification par preuve de travail (invisible)
La preuve de travail (proof-of-work) est une petite tâche de calcul que l’appareil du visiteur résout en arrière-plan avant qu’une requête sensible soit acceptée. Les utilisateurs légitimes ne la remarquent généralement pas. Pour les bots qui opèrent à grande échelle (credential stuffing, spam, scraping, brute force), chaque tentative coûte plus cher, ce qui rend les abus en volume plus lents et plus coûteux. Le serveur vérifie la preuve rapidement, et la difficulté augmente avec le risque de la requête : vous obtenez une protection solide sans puzzle ni barrière d’accessibilité.
Score de bot et signaux d’automatisation par requête
Pour chaque requête protégée, TrustCaptcha renvoie un score de bot de 0 (très probablement humain) à 1 (très probablement un bot), ainsi que des indicateurs d’automatisation. Le scoring de bots est inclus à partir du plan Solo. Au lieu d’un simple « réussi/échoué », votre backend reçoit un score qui vous permet d’autoriser, de limiter le débit, d’ajouter une étape ou de bloquer, tout en journalisant le contexte utile pour la réponse à incident.
Réponses typiques :
- Autoriser
- Autoriser avec surveillance
- Étape supplémentaire (step-up)
- Refuser (rare, idéalement réservé à l’automatisation évidente)
Note sur l’accessibilité : dans les parcours couverts par le BFSG, l’étape supplémentaire doit rester accessible (code par e-mail, lien magique, passage par le support). Évitez les puzzles et les parcours complexes qui excluent des utilisateurs.
Comment utiliser le score de bot pour soutenir la conformité BFSG
Exemple de matrice de décision. Un score de bot plus élevé signifie qu’une requête est plus probablement automatisée, et 0,5 est le seuil de départ recommandé. Les plages de score ci-dessous sont un exemple :
| Niveau de risque | Réponse exemple | Note accessibilité |
|---|---|---|
| Faible (score de bot inférieur à 0,3) | Autoriser | Aucune interaction ajoutée |
| Moyen (de 0,3 à 0,5) | Autoriser + limiter le débit | Invisible pour l’utilisateur |
| Élevé (de 0,5 à 0,7) | Étape supplémentaire (code par e-mail) | Instructions claires, pas de puzzle |
| Très élevé (au-dessus de 0,7) | Blocage temporaire + nouvel essai | Message accessible + alternative |
À éviter : erreurs d’intégration fréquentes
- Bloquer l’utilisateur avec une fenêtre modale qui piège le focus
- Utiliser des délais qui réinitialisent le formulaire sans prévenir
- Renvoyer des messages génériques sans prochaine étape
- Exiger une souris ou un pointeur pour continuer
Exigences UX et messages utilisateurs
Les textes de l’interface comptent pour l’utilisabilité comme pour l’accessibilité :
- Utilisez un langage clair
- Donnez une prochaine étape explicite
- Conservez les saisies de l’utilisateur quand c’est possible (ex. garder les champs remplis)
- Faites en sorte que les technologies d’assistance annoncent les messages (régions ARIA live ou équivalent)
Checklist de tests pour une préparation BFSG
Utilisez cette checklist pour évaluer une protection CAPTCHA au regard du BFSG.
Clavier uniquement
- Je peux terminer tout le parcours avec Tab / Shift+Tab / Entrée / Espace / flèches.
- L’indicateur de focus est toujours visible.
- L’ordre de focus est logique.
- Pas de piège à focus (je peux avancer/reculer et sortir des dialogues).
- Toute fenêtre modale peut être fermée au clavier et rend le focus au bon endroit.
Lecteurs d’écran
- Les champs ont un libellé associé (ou un nom accessible programmatique).
- Les champs requis sont annoncés.
- Les erreurs sont annoncées à l’apparition (ARIA live ou équivalent).
- Les erreurs indiquent le champ et la correction (pas seulement « invalide »).
- Les boutons/liens ont des noms significatifs.
- Les messages de statut sont annoncés.
Zoom, redimensionnement, grandes polices
- À 200 % de zoom, le parcours reste utilisable.
- Le contenu se réorganise sans défilement horizontal sur les tailles d’écran courantes.
- Avec une grande taille de texte, libellés et erreurs restent lisibles.
- Les cibles tactiles restent utilisables (pas de zones minuscules).
Contraste et lisibilité
- Contraste du texte conforme (y compris aide/placeholder).
- Le focus reste visible.
- Les erreurs ne reposent pas uniquement sur la couleur.
- Les états liés au CAPTCHA sont distinguables.
Délais et nouvel essai
- En cas de délai, avertissement clair et possibilité de prolonger ou de réessayer.
- Pas de réinitialisation silencieuse du formulaire sans avertissement.
- Pas de boucle d’échec sans fin.
- Une limitation de débit renvoie un message compréhensible et indique quand réessayer.
Chemin de secours
Quand TrustCaptcha renvoie un score de bot élevé ou une vérification non réussie, prévoyez un chemin pour les vrais utilisateurs :
- Message clair (langage simple) expliquant ce qui se passe.
- Prochaine étape accessible (code par e-mail / lien magique).
- Nouvel essai sans perdre les données saisies (si possible).
- Possibilité de contacter le support pour les cas particuliers.
- Le chemin de secours est utilisable au clavier et au lecteur d’écran.
Documentation
- Description courte de la vérification (invisible, basée sur le risque)
- Routes protégées (connexion, inscription, paiement, formulaires)
- Règles pour l’étape supplémentaire (ce qui se passe en cas de risque élevé)
- Chemin de secours côté utilisateur (code, support, conseils pour réessayer)
Prochaines étapes
TrustCaptcha protège la connexion, l’inscription et le paiement sans puzzle, ce qui évite à ces parcours les barrières qu’apportent les CAPTCHA à puzzles. Chaque plan commence par un essai gratuit de 14 jours.
Vous pouvez essayer TrustCaptcha gratuitement pour tester les mécanismes et l’accessibilité par vous-même.