Quelle est la meilleure alternative au CAPTCHA ?
Il n’existe pas de remplacement unique, et celui qui vous en vend un saute une étape. La meilleure alternative au CAPTCHA à puzzle est une combinaison de vérifications que le visiteur ne voit jamais : un champ honeypot contre les bots de formulaire simples, une limitation de débit contre le volume, une preuve de travail (proof-of-work) pour que chaque requête coûte quelque chose au bot, et un score de risque pour tout ce qui semble encore automatisé. Un CAPTCHA invisible réunit plusieurs de ces méthodes dans un seul widget.
| Méthode | Arrête | Échoue face à | Effort pour le visiteur |
|---|---|---|---|
| Champ honeypot | Les bots simples qui remplissent tous les champs | Les bots qui affichent la page ou ont été conçus pour votre site | Aucun |
| Limitation de débit | Les rafales venant d’une adresse IP ou d’un compte | Les bots répartis sur de nombreuses adresses IP | Aucun, sauf si un vrai visiteur atteint la limite |
| Preuve de travail | Le spam et les inscriptions à grande échelle | Un attaquant qui n’envoie que quelques requêtes | Un instant de calcul dans le navigateur |
| Score de risque | Les navigateurs automatisés, les réseaux malveillants connus, les comportements scriptés | Les nouveaux bots d’allure normale ; il peut aussi mal juger un vrai visiteur derrière un VPN | Aucun, jusqu’à ce qu’un score limite déclenche une autre vérification |
| Vérification par e-mail ou téléphone | Les inscriptions jetables | Les bots qui ont accès à des boîtes mail jetables | Élevé : le visiteur doit quitter le formulaire |
Cette page traite des méthodes. Si vous comparez des produits, notre liste d’alternatives à reCAPTCHA présente les fournisseurs.
Pourquoi les équipes remplacent le CAPTCHA à puzzle
Le puzzle était une bonne idée en 2003. Aujourd’hui, il pose trois problèmes. Il coûte des conversions, car une grille de feux de circulation au milieu d’une inscription est exactement l’endroit où les gens abandonnent. Il exclut les visiteurs qui ne peuvent pas voir ou lire l’épreuve, et depuis le 28 juin 2025, l’Acte européen sur l’accessibilité en fait une question juridique pour de nombreux services grand public dans l’UE. Et il n’arrête plus les bots pour lesquels il a été conçu : la reconnaissance d’images et les services de résolution payants passent la plupart des puzzles qu’un humain peut résoudre.
L’expression « No CAPTCHA » vient d’ailleurs de Google, qui a présenté sa case à cocher en 2014 sous le nom « No CAPTCHA reCAPTCHA ». La case à cocher a été le premier pas pour s’éloigner du puzzle. Les méthodes ci-dessous font le reste du chemin.
Les alternatives au CAPTCHA, méthode par méthode
Champs honeypot
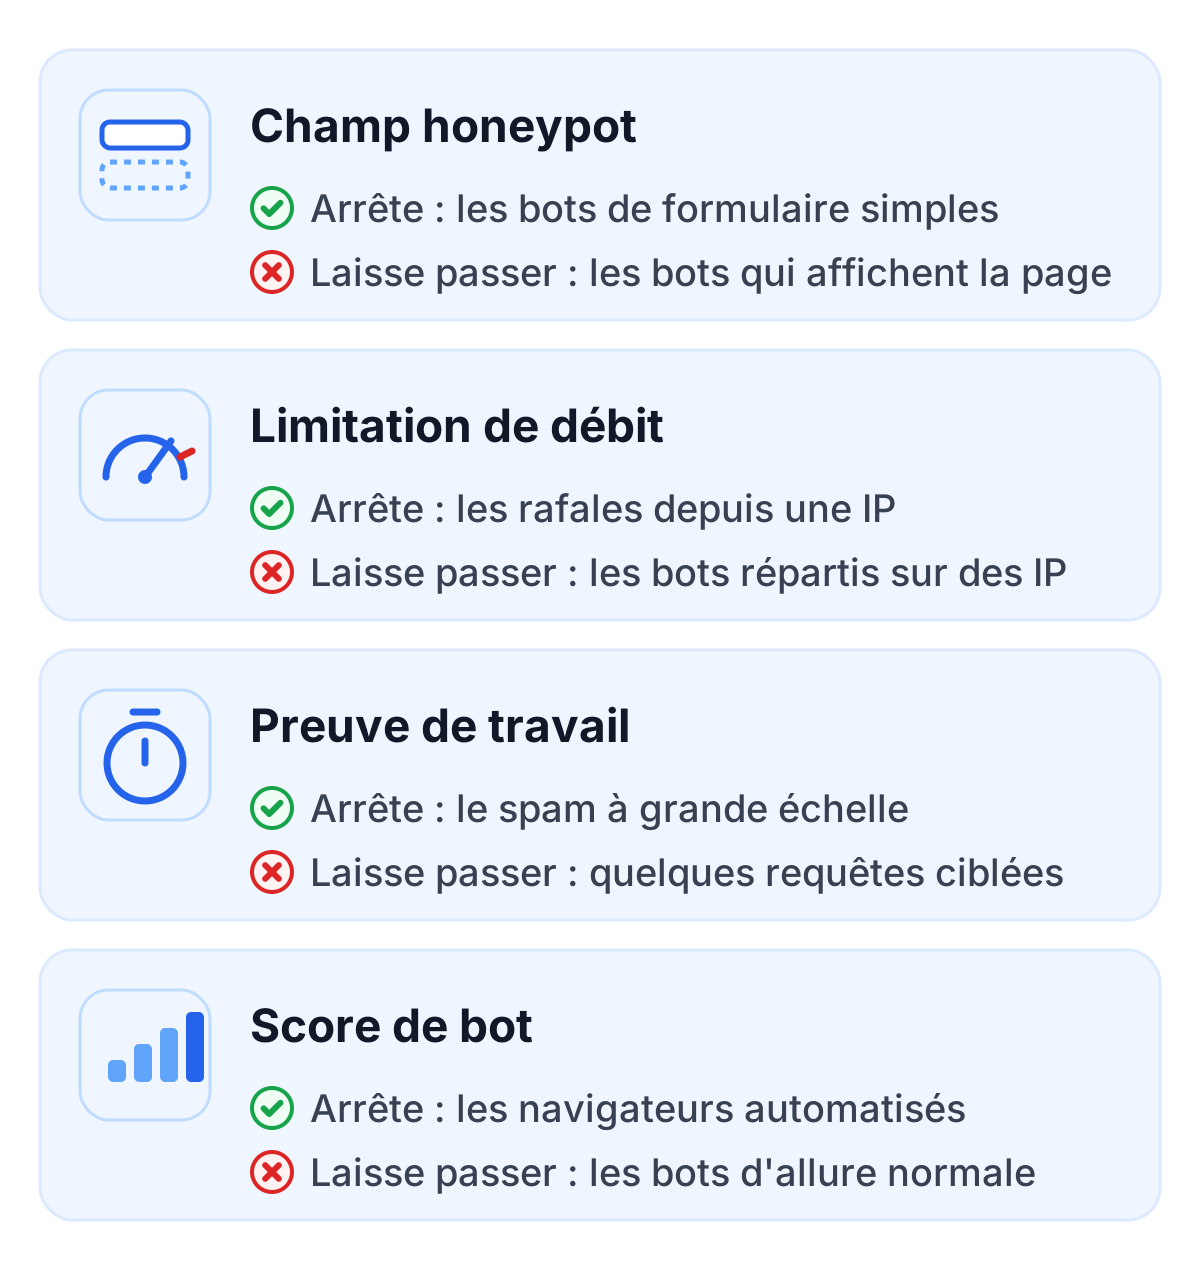
Un honeypot est un champ de formulaire que les humains ne voient jamais, mais que les bots voient. Un script qui remplit tous les champs qu’il trouve remplit aussi le champ caché, et votre serveur rejette l’envoi. Il ne coûte rien, ne dépend d’aucun tiers et attrape une part étonnante du spam des formulaires de contact. Notre article sur le CAPTCHA honeypot montre comment en créer un.
Sa faiblesse : il ne trompe que les bots négligents. Un bot qui affiche la page dans un vrai navigateur voit ce que voit un visiteur, et un bot écrit pour votre site ignore simplement le champ. Masquez aussi le champ aux lecteurs d’écran (aria-hidden et tabindex="-1"), sinon les visiteurs qui utilisent une technologie d’assistance risquent de le remplir et d’être bloqués.
Limitation de débit
Une limitation de débit (rate limit) plafonne le nombre de requêtes qu’une adresse IP, un compte ou une session peut envoyer sur une période donnée, par exemple cinq tentatives de connexion par minute. C’est la défense la moins chère contre les rafales et la force brute, et la plupart des serveurs web et des frameworks l’intègrent.
Elle échoue face aux bots qui répartissent leurs requêtes sur des milliers d’adresses IP, ce que les réseaux de proxys résidentiels rendent facile. Avec des limites trop strictes, vous bloquez au contraire de vraies personnes : des bureaux entiers et des réseaux mobiles partagent souvent une seule adresse IP.
Preuve de travail
Avec la preuve de travail, le navigateur du visiteur résout un petit puzzle cryptographique avant l’envoi du formulaire. Pour un visiteur, c’est un instant de calcul. Pour un bot qui envoie cent mille requêtes, cela représente du vrai matériel et de la vraie électricité, et c’est tout l’intérêt : la preuve de travail s’attaque à la rentabilité de l’automatisation au lieu d’essayer de repérer le bot.
La preuve de travail est invisible, ne nécessite aucun cookie et ne dépend pas de signaux de suivi. Plusieurs projets de CAPTCHA open source, comme ALTCHA et Cap, reposent dessus. Sa limite est le volume : un attaquant qui n’envoie que quelques requêtes ciblées ne paie presque rien. Les systèmes qui augmentent la difficulté pour le trafic suspect réduisent cet écart.
Score de risque et score de bot
Un score de risque évalue chaque requête selon son air automatisé, à partir de signaux comme le navigateur, le réseau et la façon dont la page a été utilisée. reCAPTCHA v3 de Google renvoie un score de 0,0 à 1,0 ; d’autres fournisseurs utilisent leur propre échelle. Votre serveur décide ensuite quoi en faire. Notre guide du score de bot explique comment le lire.
Un score ne vaut que ses signaux. Un nouveau bot qui se comporte comme un humain peut obtenir un bon score, et un vrai visiteur derrière un VPN ou avec un navigateur inhabituel un mauvais. C’est pourquoi un score doit alimenter une décision, par exemple demander une vérification supplémentaire, plutôt que bloquer à lui seul.
Vérification par e-mail et par téléphone
Confirmer une adresse e-mail ou un numéro de téléphone arrête beaucoup d’inscriptions jetables. C’est aussi ce qui demande le plus au visiteur, qui doit quitter le formulaire, trouver un message et revenir. Réservez-la aux comptes qui méritent d’être protégés, pas au formulaire de contact.
Comment arrêter les bots sans CAPTCHA
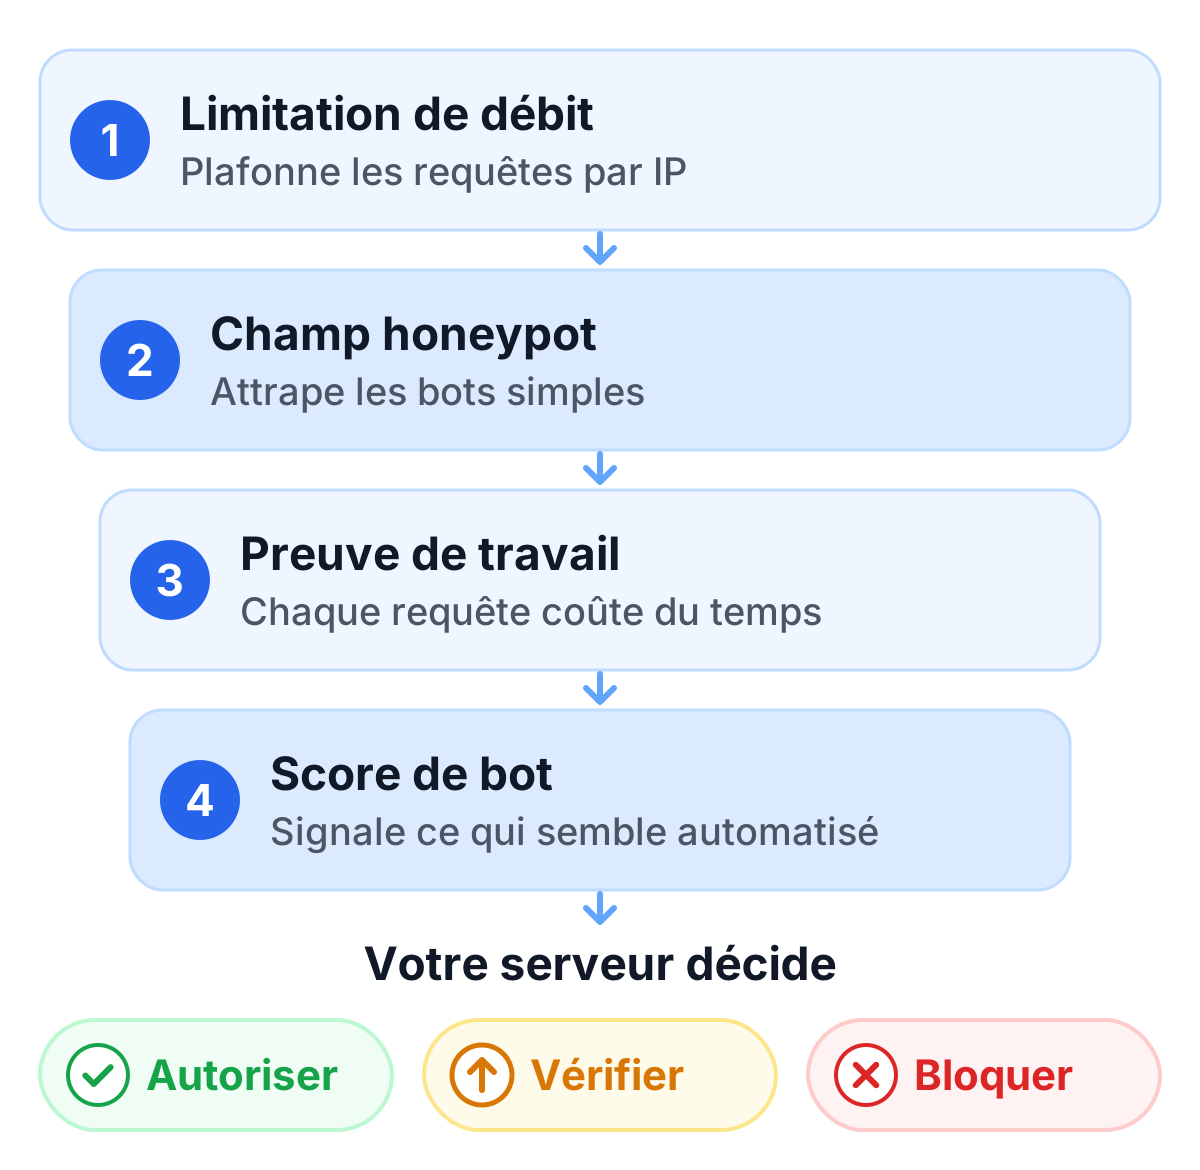
Superposez les méthodes pour que chacune couvre les lacunes des autres. Une configuration typique pour un formulaire d’inscription ou de contact :
- Limitation de débit sur le serveur web ou dans l’application, par adresse IP et par compte.
- Champ honeypot dans le formulaire, vérifié sur le serveur.
- Preuve de travail à l’envoi, idéalement avec une difficulté qui augmente pour le trafic suspect.
- Score de bot vérifié sur votre serveur avec le résultat de la preuve de travail.
- Votre décision : accepter la requête, demander une vérification supplémentaire (par exemple une confirmation par e-mail) ou la rejeter.
Une vérification qui ne s’exécute que dans le navigateur est contournée par un bot qui envoie le formulaire directement. Pour les formulaires de contact en particulier, notre page sur la protection des formulaires contre le spam entre dans le détail.
Quand une alternative au CAPTCHA ne suffit pas
Aucune de ces méthodes ne vérifie l’identité de quelqu’un. Elles rendent l’automatisation coûteuse et en arrêtent l’essentiel, mais une personne qui saisit à la main des identifiants volés passe toutes ces barrières. Pour la connexion et la récupération de compte, ajoutez l’authentification multifacteur et une vérification contre les mots de passe connus pour avoir fuité. Pour les formulaires de paiement, les contrôles anti-fraude de votre prestataire de paiement restent le dernier rempart.
La place de TrustCaptcha
TrustCaptcha réunit trois des couches ci-dessus dans un seul widget, sans rien à résoudre pour le visiteur : un honeypot, la preuve de travail et un score de bot. La preuve de travail dynamique est un calcul en arrière-plan qui se durcit en cas d’attaque, pour que les rafales de bots deviennent coûteuses, et le honeypot intégré attrape en parallèle les bots de spam de formulaire. À partir de l’offre Solo, la détection de bots évalue chaque requête à partir d’environ 35 signaux, et vous pouvez ajouter des listes d’adresses IP autorisées et bloquées ; le géoblocage et les règles d’accès personnalisées arrivent avec l’offre Team. Votre serveur valide le résultat avec un seul appel d’API.
TrustCaptcha ne dépose aucun cookie, traite les données dans des centres de données de l’UE et inclut un accord de traitement des données (DPA) pour chaque client. La limitation de débit reste du ressort de votre propre application et fonctionne très bien en complément.
Essayer TrustCaptcha
Chaque offre commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et remplacez le puzzle de vos formulaires par des vérifications que vos visiteurs ne voient jamais.