Qu’est-ce qui a changé dans reCAPTCHA en 2026 ?
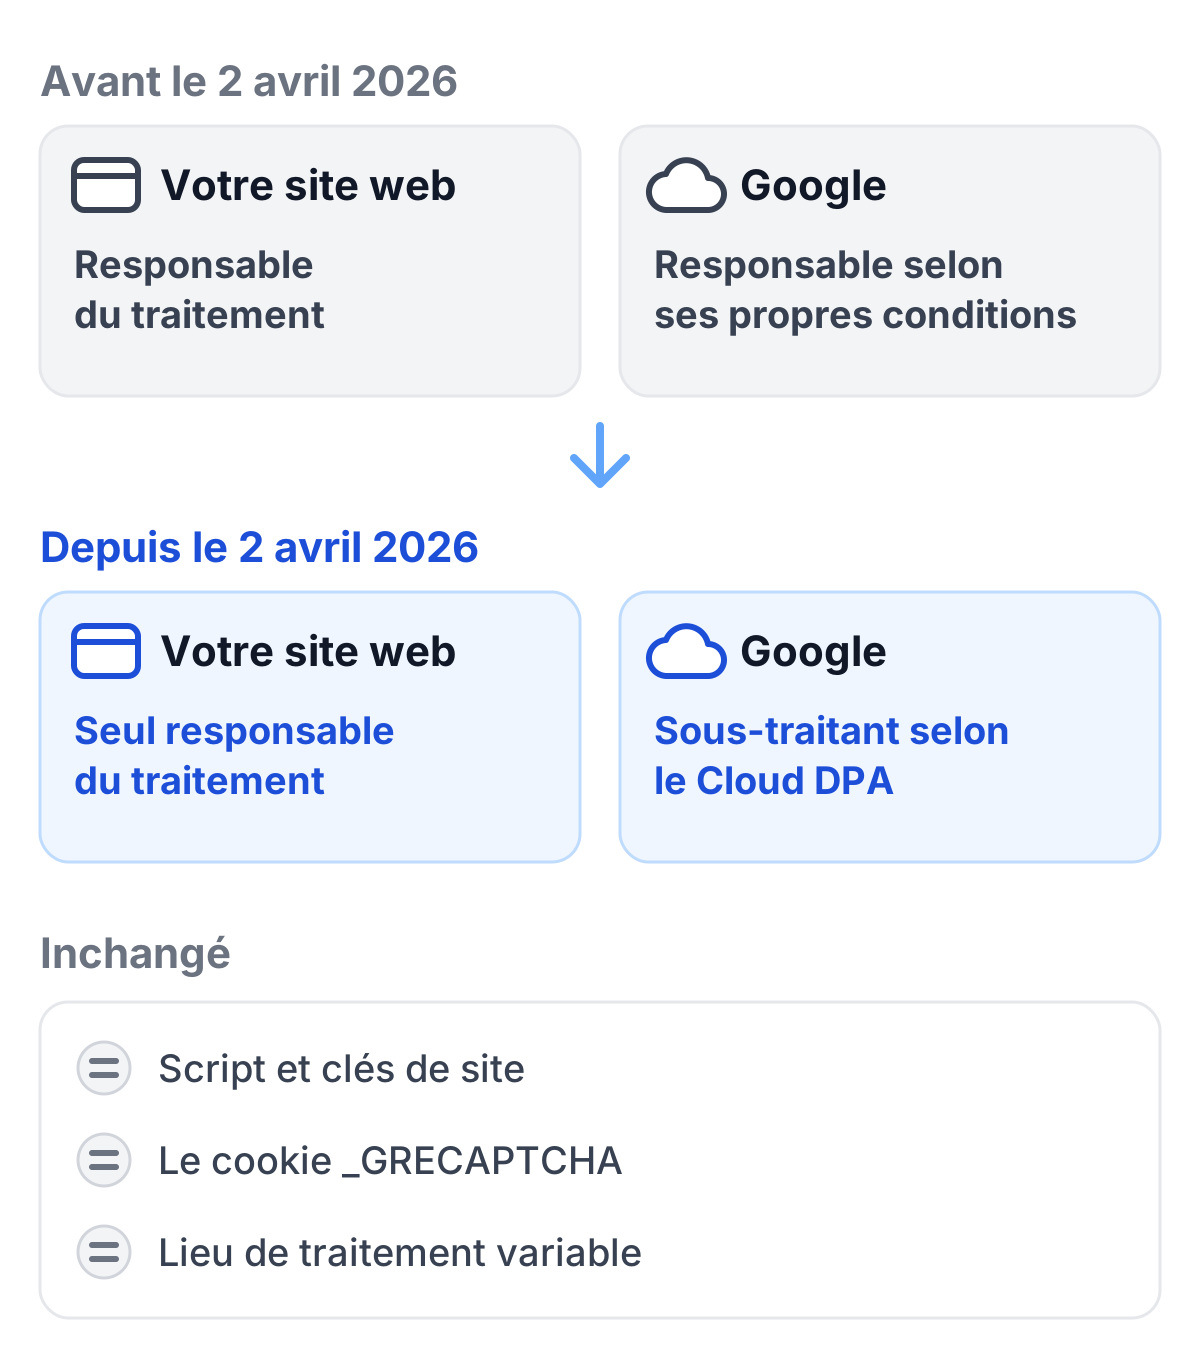
Depuis le 2 avril 2026, Google traite les données reCAPTCHA en tant que sous-traitant dans le cadre de son Google Cloud Data Processing Addendum, et vous, l’exploitant du site, êtes le seul responsable du traitement de ces données. Le badge reCAPTCHA ne renvoie plus aux règles de confidentialité ni aux conditions d’utilisation de Google. La technologie n’a pas changé : même script, mêmes clés de site, même cookie.
| Avant le 2 avril 2026 | Depuis le 2 avril 2026 | |
|---|---|---|
| Votre rôle | Responsable du traitement | Seul responsable du traitement |
| Rôle de Google | Responsable du traitement selon ses propres règles de confidentialité et conditions | Sous-traitant dans le cadre du Cloud Data Processing Addendum |
| Usage des données permis à Google | Défini par les propres conditions de Google | Uniquement pour fournir et maintenir le service, pas pour la publicité personnalisée |
| Liens dans le badge | Règles de confidentialité et conditions d’utilisation de Google | Aucun |
| Script, clés de site, score | Inchangés | Inchangés |
Cookie _GRECAPTCHA | Déposé | Toujours déposé |
| Lieu de traitement des données | Variable, demande un examen juridique | Variable, demande un examen juridique |
Le texte de Google mérite une lecture attentive. Les clients « ont toujours été responsables du traitement », indique la FAQ, et depuis le 2 avril ils en sont les seuls responsables. Aucune obligation nouvelle ne vous incombe donc. Ce qui change, c’est que Google n’agit plus comme responsable du traitement des mêmes données à vos côtés : il travaille désormais sur vos instructions, dans le cadre de son contrat cloud.
Deux autres changements reCAPTCHA sont intervenus à peu près au même moment. Les clés reCAPTCHA classiques ont été transférées dans des projets Google Cloud entre fin 2025 et début 2026, et le 22 avril 2026, Google a intégré reCAPTCHA à une suite de produits appelée Google Cloud Fraud Defense.
Ce qui n’a pas changé
Pour vos visiteurs et vos développeurs, rien. Google indique que les fonctionnalités et les clés de site sont inchangées. La case à cocher v2 affiche toujours des défis en images lorsqu’elle a un doute, v3 renvoie toujours un score, et le cookie _GRECAPTCHA est toujours déposé. Google le qualifie de cookie nécessaire.
Autre constante : le peu d’informations que Google vous donne. Il ne publie pas la liste des signaux collectés par reCAPTCHA, et les transferts des données vers Google demandent toujours un examen juridique. C’est le point délicat du nouveau modèle : en tant que seul responsable du traitement, vous devez décrire dans votre politique de confidentialité un traitement que vous ne voyez pas entièrement.
Migration de reCAPTCHA vers Google Cloud
Le changement de rôle est intervenu au terme d’un transfert plus long vers Google Cloud. Il s’est déroulé en plusieurs étapes :
- T3 2024. Google cesse d’émettre de nouvelles clés classiques.
- T4 2025. Google commence à migrer automatiquement les clés classiques vers des projets Google Cloud.
- T1 2026. La migration automatique est terminée. L’accès à l’API est bloqué pour les clés sans projet Google Cloud.

Vos clés de site v2 et v3 existantes continuent de fonctionner après la migration. Ce qui change, c’est l’endroit où vous les gérez : l’utilisation, la facturation et les paramètres se trouvent désormais dans un projet Google Cloud, et les anciennes pages développeur v2 et v3 sont marquées comme obsolètes au profit de la documentation Cloud.
reCAPTCHA fait désormais partie de Google Cloud Fraud Defense
Le 22 avril 2026, les notes de version de Google ont annoncé que reCAPTCHA fait partie de Google Cloud Fraud Defense, une suite de produits de sécurité. Les conditions de service de Google désignent désormais le produit comme « Google Cloud Fraud Defense (formerly reCAPTCHA Enterprise) ».
La protection contre les bots sur vos formulaires s’appelle toujours reCAPTCHA. Les niveaux s’appellent désormais Essentials, Premium et Enterprise. Si vous cherchez dans la documentation de Google, recherchez Fraud Defense en plus de reCAPTCHA.
Niveau gratuit et limites de reCAPTCHA
reCAPTCHA Essentials est gratuit jusqu’à 10 000 évaluations (assessments) par mois. Google compte cette limite par organisation, sur l’ensemble des comptes et des sites : trois petits sites rattachés à une même organisation Google Cloud se partagent donc les mêmes 10 000. Le niveau gratuit ne renvoie par ailleurs que quatre niveaux de score (0,1 ; 0,3 ; 0,7 et 0,9) au lieu de onze.
Au-delà de 10 000, il vous faut un compte de facturation. Premium coûte un forfait de 8,00 $ pour 10 001 à 100 000 évaluations, puis 1,00 $ par tranche de 1 000 évaluations au-delà. Enterprise correspond à un volume mensuel fixe à 1 $ pour 1 000 évaluations, avec un engagement d’au moins douze mois. Le détail complet, avec des exemples de factures, se trouve sur notre page tarifs reCAPTCHA.
Un détail mérite un test dans votre propre configuration. Si vous dépassez la limite gratuite sans facturation, Google indique que l’ancien endpoint siteverify renvoie success:true avec un score de 0.9, accompagné d’un message d’erreur, tandis que la nouvelle API CreateAssessment renvoie une erreur HTTP 429. Un backend qui ne lit que success et score laisse passer toutes les requêtes une fois la limite atteinte, bots compris.
Ce que le changement signifie pour le RGPD
Google répond à la question dans sa FAQ par un simple « Oui » et renvoie à ses engagements dans le Cloud Data Processing Addendum. Cela couvre la part de Google. En tant que seul responsable du traitement, vous devez toujours respecter les obligations du RGPD pour votre propre site, ce qui inclut la mention de reCAPTCHA dans votre politique de confidentialité. Selon l’article 13 du RGPD, celle-ci doit indiquer qui traite les données, dans quel but, sur quelle base juridique, si des données sont transférées vers des pays situés hors de l’UE et combien de temps elles sont conservées.
Deux questions restent ouvertes pour de nombreux sites. La première concerne les transferts de données, car les données reCAPTCHA vont à Google et ces transferts demandent un examen juridique. La seconde concerne le cookie _GRECAPTCHA : Google le qualifie de nécessaire, mais la classification d’un fournisseur ne tranche pas la question de savoir si son dépôt nécessite un consentement. Ceci n’est pas un conseil juridique ; clarifiez ces points avec votre délégué à la protection des données (DPO).
Le modèle de sous-traitance est une amélioration : Google ne peut plus utiliser les données à ses propres fins, comme la publicité personnalisée. Il ne répond pas pour autant à votre place aux questions du consentement et des transferts. Notre article reCAPTCHA est-il conforme au RGPD ? les examine en détail.
Que faire maintenant si vous utilisez reCAPTCHA
- Retirez les liens vers les règles de Google. Si vous avez ajouté pour le badge des liens vers les règles de confidentialité et les conditions d’utilisation de Google, Google vous demande de les retirer.
- Vérifiez votre politique de confidentialité. Si elle décrit encore Google comme responsable du traitement pour reCAPTCHA, elle n’est plus à jour. Nous ne fournissons volontairement pas de modèle, car la formulation dépend de la façon dont vous utilisez reCAPTCHA. Validez-la avec votre délégué à la protection des données (DPO), en même temps que la question du consentement.
- Vérifiez la facturation et la gestion des erreurs. Assurez-vous que la limite de 10 000 évaluations ne puisse pas laisser passer des bots sans que vous le remarquiez.
Avec TrustCaptcha, il n’y a ni cookies ni transfert vers les États-Unis. Ce qui doit figurer à son sujet dans votre politique de confidentialité se trouve dans notre guide RGPD TrustCaptcha.
Pourquoi un CAPTCHA reste utile
Rien de tout cela ne rend la protection CAPTCHA moins nécessaire. Les bots ciblent toujours les parties peu coûteuses et exposées d’un site : pages de connexion, formulaires d’inscription, essais gratuits, réinitialisations de mot de passe, formulaires de contact et paiement. Sans contrôle à ces endroits, ils testent des mots de passe volés, remplissent les formulaires de spam, aspirent les prix et faussent vos statistiques.
La question est de savoir pour quel CAPTCHA vous voulez être responsable du traitement. Certains vous demandent de décrire un traitement que vous ne voyez pas. D’autres traitent moins de données et vous disent où elles vont.
Le proof-of-work seul ne suffit pas
Créer des bots coûte désormais peu. Grâce aux modèles de langage et aux frameworks d’automatisation prêts à l’emploi, les attaquants produisent du spam et des inscriptions plus convaincants à moindre coût.
Un CAPTCHA à proof-of-work reste utile ici. Il impose un coût de calcul à chaque requête, ce qui pénalise les attaques massives et peu sophistiquées. Mais le proof-of-work seul ne change que l’économie de l’attaque. Il ne vous dit pas quel trafic est suspect, à quel point une requête est risquée ni ce que vous devez faire.
Pour cela, il faut une couche de détection en plus : un score de risque pour chaque requête et des règles que vous contrôlez. Vous pouvez alors laisser passer les visiteurs habituels sans friction, faire payer davantage le trafic suspect et bloquer ce qui relève clairement de l’abus.
TrustCaptcha : proof-of-work, score de bot, honeypot et règles de sécurité
TrustCaptcha combine quatre niveaux de protection dans un seul CAPTCHA :
- Proof-of-work. Le navigateur résout un petit calcul en arrière-plan. Pour un visiteur, cela prend un instant ; pour une ferme de bots qui envoie des milliers de requêtes, cela devient coûteux. La difficulté augmente avec le risque de la requête.
- Score de bot. À partir de l’offre Solo, chaque vérification reçoit un score, ce qui permet à votre serveur de distinguer les requêtes à faible risque de celles à haut risque et d’y répondre différemment.
- Honeypot. Des champs honeypot invisibles sont intégrés et arrêtent les bots de spam simples dans les formulaires, sans aucune configuration.
- Règles de sécurité. Les listes d’autorisation et de blocage d’IP à partir de l’offre Solo, puis les règles d’accès personnalisées, le géoblocage et les clés de contournement à partir de l’offre Team, vous permettent de décider à quel point le CAPTCHA est strict, et pour qui.
TrustCaptcha ne dépose aucun cookie, traite les données dans des centres de données situés dans l’UE et inclut un DPA pour chaque client. Si vous examinez des alternatives à reCAPTCHA après le changement d’avril, TrustCaptcha est conçu pour ce besoin : un CAPTCHA conforme au RGPD dont vous pouvez décrire le traitement dans votre politique de confidentialité sans approximation.
Essayez TrustCaptcha
Chaque formule commence par un essai gratuit de 14 jours, et les sites non commerciaux peuvent utiliser TrustCaptcha gratuitement. Démarrez votre essai gratuit et voyez comment le proof-of-work et le score de bot résistent à votre propre trafic.