

TrustCaptcha et la conformité DORA
TrustCaptcha aide les organisations à réduire les abus automatisés sur les parcours web critiques (connexion, réinitialisation de mot de passe, inscription, paiement et formulaires à forte valeur) sans ajouter de friction utilisateur. C’est un CAPTCHA invisible : pas de puzzle et aucune interaction requise, car le widget démarre tout seul.
Cette page explique comment TrustCaptcha s’inscrit dans votre démarche de conformité DORA en matière de résilience opérationnelle. DORA vise à améliorer la gestion du risque lié aux TIC, renforcer la résilience et rendre les dépendances envers les tiers plus transparentes et maîtrisables. Vos obligations DORA dépendent du type d’entité et du périmètre, mais TrustCaptcha peut être documenté comme un contrôle concret pour prévenir et gérer les attaques automatisées qui menacent la disponibilité, l’intégrité et l’expérience client.
Ce que fait TrustCaptcha
TrustCaptcha distingue humains et bots de deux façons. Sur tous les plans, le navigateur du visiteur résout une preuve de travail qui devient plus difficile avec le risque de la requête. À partir du plan Solo, TrustCaptcha génère en plus un score de bot pour chaque interaction, de 0 (très probablement humain) à 1 (très probablement un bot). Il utilise des signaux techniques et comportementaux pour identifier des schémas typiques de trafic automatisé, notamment :
- Credential stuffing et tentatives de brute force sur la connexion
- Spam de formulaires et soumissions automatisées
- Scraping et abus d’inventaire
- Attaques de création de comptes et abus de promotions
Parce que TrustCaptcha est invisible, il évite de perturber l’utilisateur tout en produisant une décision exploitable (autoriser, surveiller, limiter, bloquer) qui aide à protéger la fiabilité du service.
Pourquoi un CAPTCHA invisible compte pour la résilience opérationnelle
Dans les programmes de résilience, la friction utilisateur peut devenir un risque opérationnel : hausse des tickets support, baisse de conversion, blocage de clients légitimes lors de pics de trafic. TrustCaptcha est conçu pour réduire ces modes d’échec :
- Pas de défi en conditions normales : l’utilisateur continue sans interruption
- Application adaptative : vous décidez quand renforcer (ou éviter) toute friction
- Moins d’abandon : surtout sur mobile et sur les parcours sensibles à l’accessibilité
- Moins d’amplification d’attaque : moins de boucles de défis exploitables par les attaquants
Pour votre documentation de résilience, cela signifie un contrôle de sécurité qui ne ralentit pas le service et ne bloque pas les clients.
Mise en correspondance avec des domaines de contrôle alignés DORA
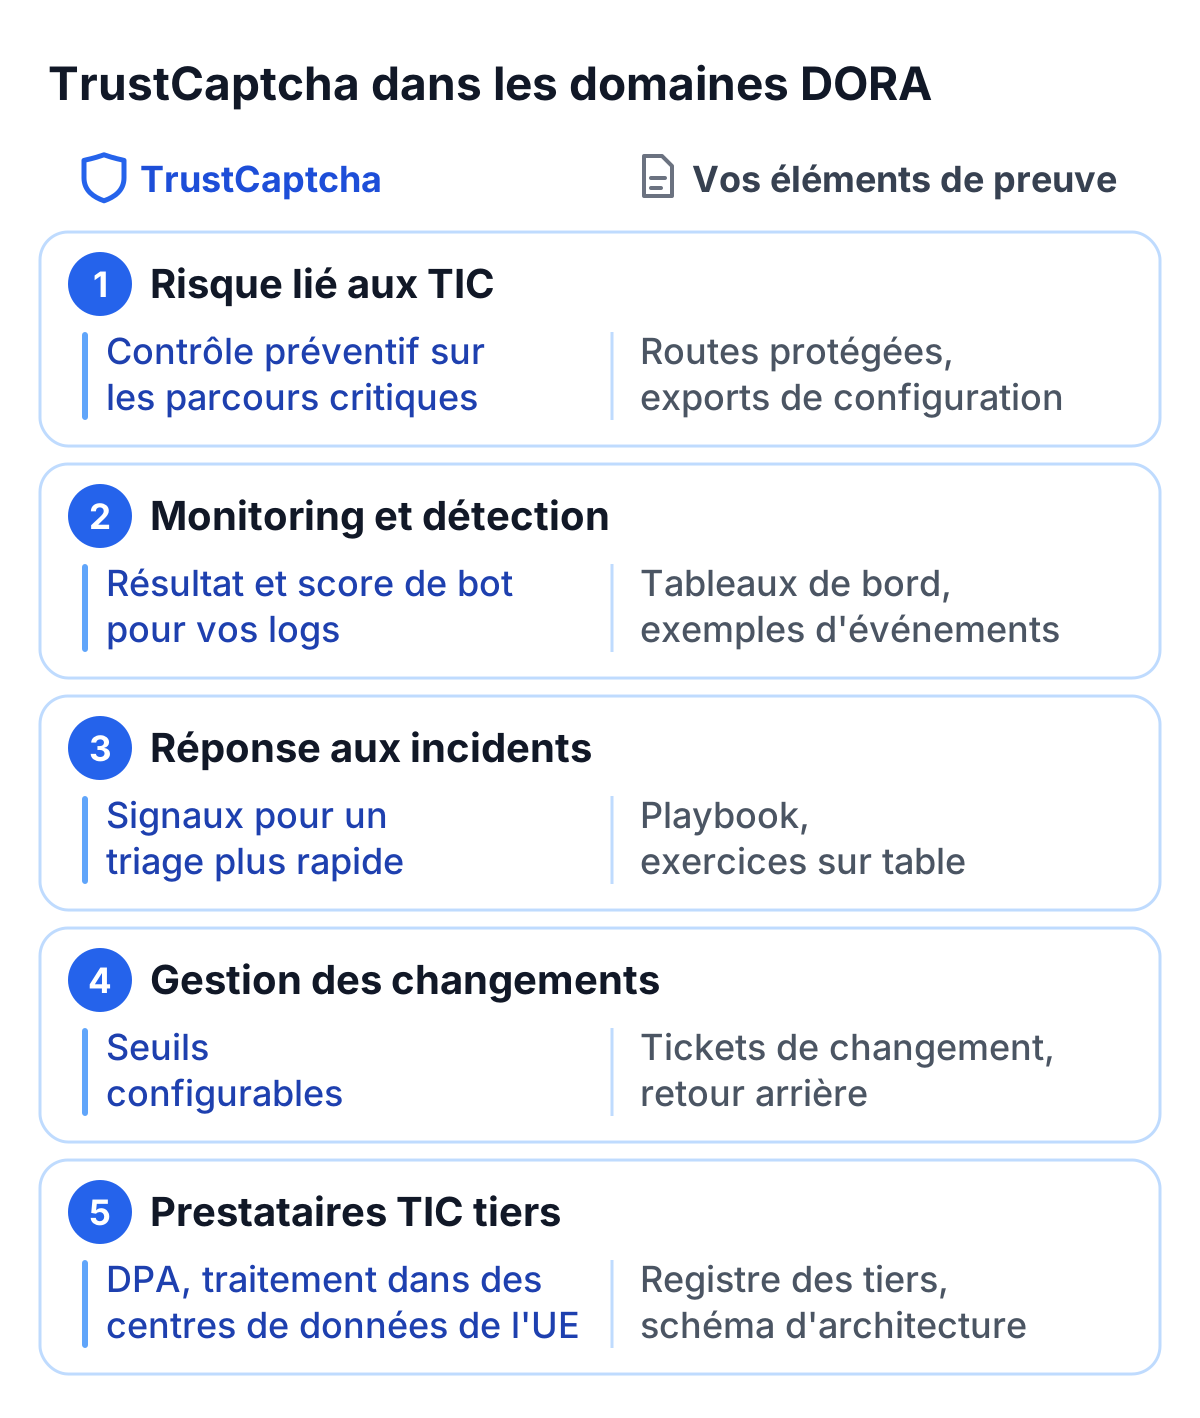
1) Gestion du risque lié aux TIC et contrôles de protection
TrustCaptcha est un contrôle préventif qui réduit la probabilité de réussite des abus automatisés sur les parcours exposés à Internet. Exemples pratiques :
- Activation sur des « parcours utilisateurs critiques » (connexion, réinitialisation, inscription, paiement)
- Seuils / politiques configurés, revus et modifiés via un processus maîtrisé
- Surveillance des schémas d’abus et ajustement de la configuration
Éléments de preuve suggérés
- Liste des routes protégées + captures/export de configuration
- Traces de gestion des changements pour les modifications de seuils
- Revue périodique (cadence, responsable, résultats)
2) Monitoring, journalisation et détection
Les opérations alignées DORA reposent sur la visibilité. TrustCaptcha produit des résultats intégrables dans vos outils de monitoring :
- Résultat de vérification (réussie ou non) et action recommandée
- Score de bot (de 0 à 1) ou une bande de risque que vous en déduisez
- Point d’accès protégé et horodatage
- Identifiants de corrélation (request ID / corrélation session que vous définissez)
- Action appliquée par votre application (limitation de débit, blocage, etc.)
3) Réponse aux incidents et escalade
Les abus automatisés précèdent souvent des incidents (prise de contrôle de compte, fraude, perturbations). TrustCaptcha soutient la préparation en accélérant le triage :
- Détecter : alertes d’anomalies (pics de volume, changements de distribution des scores)
- Répondre : resserrer les seuils, bloquer des plages IP/ASN, limiter, activer des contrôles additionnels
- Rétablir : revenir à des seuils « normalisés » après stabilisation
- Apprendre : analyse post-incident basée sur les logs et les décisions
Éléments de preuve suggérés
- Extrait de playbook (bots/abus) et procédures d’escalade
- Exercices sur table incluant credential stuffing / vagues de spam
- Modèle de rapport post-incident incluant la télémétrie TrustCaptcha
4) Gestion des changements et configuration maîtrisée
Un dispositif de résilience gagne à avoir des changements prévisibles :
- Changements tracés (qui/quand/pourquoi)
- Étapes de retour arrière documentées
- Approbation pour les changements à fort impact (p. ex. agressivité de blocage)
Éléments de preuve suggérés
- Tickets de changement (configuration / politiques)
- Procédure de retour arrière
- Exports versionnés de configuration (si applicable)
5) Risque lié aux prestataires TIC tiers et documentation
Si TrustCaptcha est considéré comme un service TIC fourni par un tiers, vous documentez généralement :
- Objectif et périmètre dans l’inventaire d’architecture
- Catégories de données traitées
- Mesures de sécurité et contrôles d’accès
- Approche de rétention
- Documents contractuels (dont le DPA, que chaque client TrustCaptcha reçoit)
Éléments de preuve suggérés
- Entrée au registre des prestataires tiers
- Schéma d’architecture indiquant l’emplacement de TrustCaptcha
- Documents contractuels de TrustCaptcha (DPA et conditions générales)
Traitement des données
TrustCaptcha ne dépose aucun cookie propre et ne construit aucun profil de suivi entre sites. Le traitement sert une seule décision de sécurité : déterminer si l’interaction est probablement humaine ou une tentative d’abus automatisé. Les données sont traitées dans des centres de données de l’UE.
Selon la configuration, TrustCaptcha peut traiter différentes catégories de données (telles que décrites dans le DPA). L’objectif est la limitation des finalités (anti-abus uniquement) et la minimisation des données (uniquement ce qui est nécessaire à la décision).
Mesures de sécurité
Les contrôles de sécurité de TrustCaptcha sont adaptés à la nature du traitement anti-abus. Mesures courantes à documenter :
- Chiffrement en transit pour les échanges
- Contrôles d’accès limitant l’accès aux données opérationnelles
- Monitoring opérationnel pour détecter les usages anormaux et les schémas d’attaque
- Séparation des environnements + gestion des changements rigoureuse
Recommandations d’implémentation pour des déploiements résilients
Ces pratiques aident à garantir un comportement prévisible en charge et en incident.
Protéger en priorité les points d’accès vulnérables
Activez TrustCaptcha sur les parcours les plus attaqués et les plus critiques :
- Connexion, réinitialisation du mot de passe, inscription
- Formulaires de contact et de demande
- Paiement, codes promo, points d’accès d’inventaire
- Routes API exposées au scraping ou au credential stuffing
Appliquer une politique par niveaux
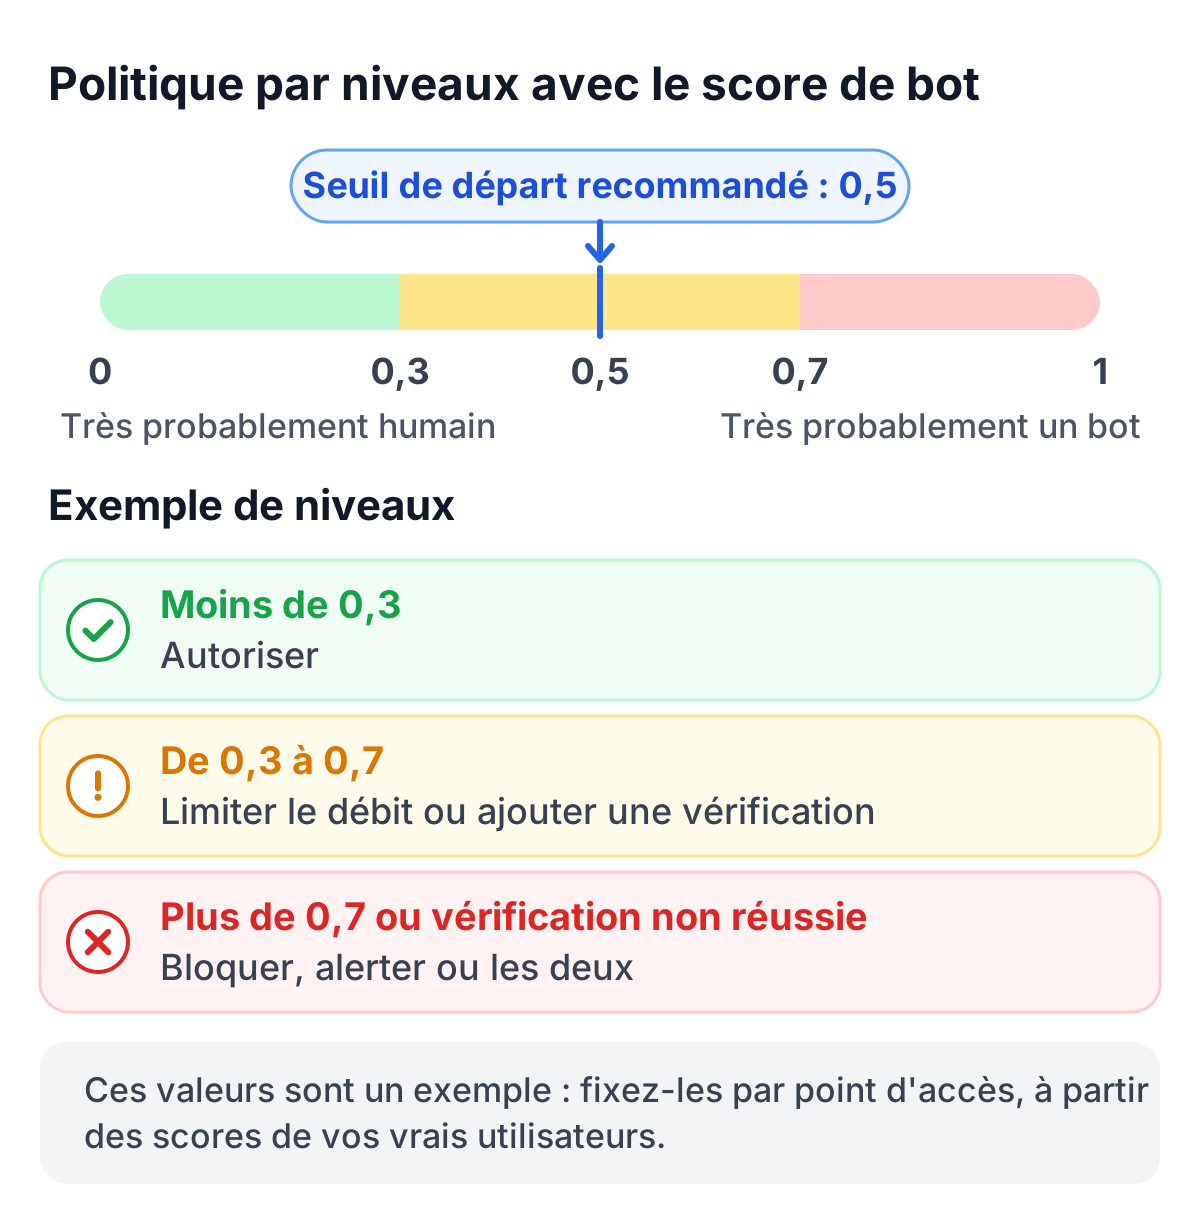
Utilisez le score de bot pour définir des actions proportionnées. Il va de 0 (très probablement humain) à 1 (très probablement un bot) : un score plus élevé signifie donc plus de risque, et 0,5 est le seuil de départ recommandé. Par exemple :
- Risque faible (score de bot inférieur à 0,3) : autoriser
- Risque moyen (de 0,3 à 0,7) : limiter le débit ou ajouter une vérification (optionnelle)
- Risque élevé (au-dessus de 0,7, ou vérification non réussie) : bloquer et/ou alerter
Ces valeurs sont un exemple. Fixez-les par point d’accès, à partir des scores de vos vrais utilisateurs.
Rendre le contrôle observable
Assurez-vous que les résultats TrustCaptcha sont journalisés avec un ID de corrélation, afin que l’exploitation puisse répondre à :
- Quels points d’accès ont été ciblés ?
- Quand l’attaque a-t-elle commencé et fini ?
- Quelle politique a été appliquée ?
- Y a-t-il eu un impact utilisateur ?
Checklist DORA
- Entrée d’inventaire : objectif, périmètre, responsables, routes critiques
- Extrait d’architecture : où la décision est prise et appliquée
- Monitoring : tableaux de bord + seuils d’alerte pour les pics de bots
- Journalisation : exemples d’événements avec identifiants de corrélation
- Playbook d’incident : durcir/relâcher les règles pendant une attaque
- Contrôle des changements : approbations + plan de retour arrière
- Rétention : durée + purge automatisée
- Documents fournisseur : contrats, dont le DPA
Prochaines étapes
Pour DORA, TrustCaptcha couvre le volet bots : il empêche les abus automatisés, fournit des signaux exploitables à votre monitoring et à votre réponse aux incidents, et apporte les documents dont votre registre des tiers a besoin (DPA, traitement dans l’UE).
Chaque plan commence par un essai gratuit de 14 jours : essayez TrustCaptcha gratuitement.