

TrustCaptcha et NIS2
TrustCaptcha aide à protéger les services numériques contre les abus automatisés grâce à un CAPTCHA invisible, sans interaction. Il n’y a ni puzzle, ni clic, ni friction utilisateur : le widget démarre tout seul. C’est particulièrement utile dans une démarche alignée NIS2, car les attaques par bots visent souvent les parcours qui doivent rester fiables : connexion, réinitialisation de mot de passe, inscription et formulaires à forte valeur.
La directive NIS2 en bref
NIS2 (la directive européenne révisée sur la sécurité des réseaux et des systèmes d’information) renforce les attentes en matière de gestion du risque cyber et de résilience opérationnelle pour de nombreuses organisations, notamment les entités essentielles et importantes (selon le secteur et la taille). Concrètement, elle pousse les organisations à adopter des contrôles cohérents, une gouvernance solide et des processus de gestion des incidents. Savoir si votre organisation est concernée est une question juridique ; cette page n’est pas un conseil juridique, voyez ce point avec votre juriste ou votre équipe conformité.
Les programmes alignés NIS2 se concentrent généralement sur :
- réduire la probabilité d’incidents (prévention),
- limiter l’impact lorsque des incidents surviennent (résilience),
- améliorer la détection et la réponse (monitoring et gestion d’incident),
- et démontrer une gestion responsable du risque lié aux tiers et à la chaîne d’approvisionnement.
Pour le texte officiel, voir la publication sur EUR-Lex : Directive NIS2 (UE) 2022/2555 (EUR-Lex)
Ce que fait TrustCaptcha
TrustCaptcha distingue les humains des abus automatisés. Sur tous les plans, le navigateur du visiteur résout une preuve de travail qui devient plus difficile avec le risque de la requête ; à partir du plan Solo, chaque interaction reçoit aussi un score de bot de 0 (très probablement humain) à 1 (très probablement un bot). Il aide à se défendre contre des schémas tels que :
- credential stuffing et tentatives de brute force,
- soumissions de formulaires scriptées et spam,
- scraping et énumération automatisée,
- trafic automatisé à haut volume visant à dégrader le service.
Comme TrustCaptcha est invisible, les utilisateurs légitimes ne se voient pas imposer de défis chronophages. Cela devrait aider la conversion et réduire les tickets support, tout en arrêtant les attaques automatisées.
Comment TrustCaptcha soutient des mesures de sécurité alignées NIS2
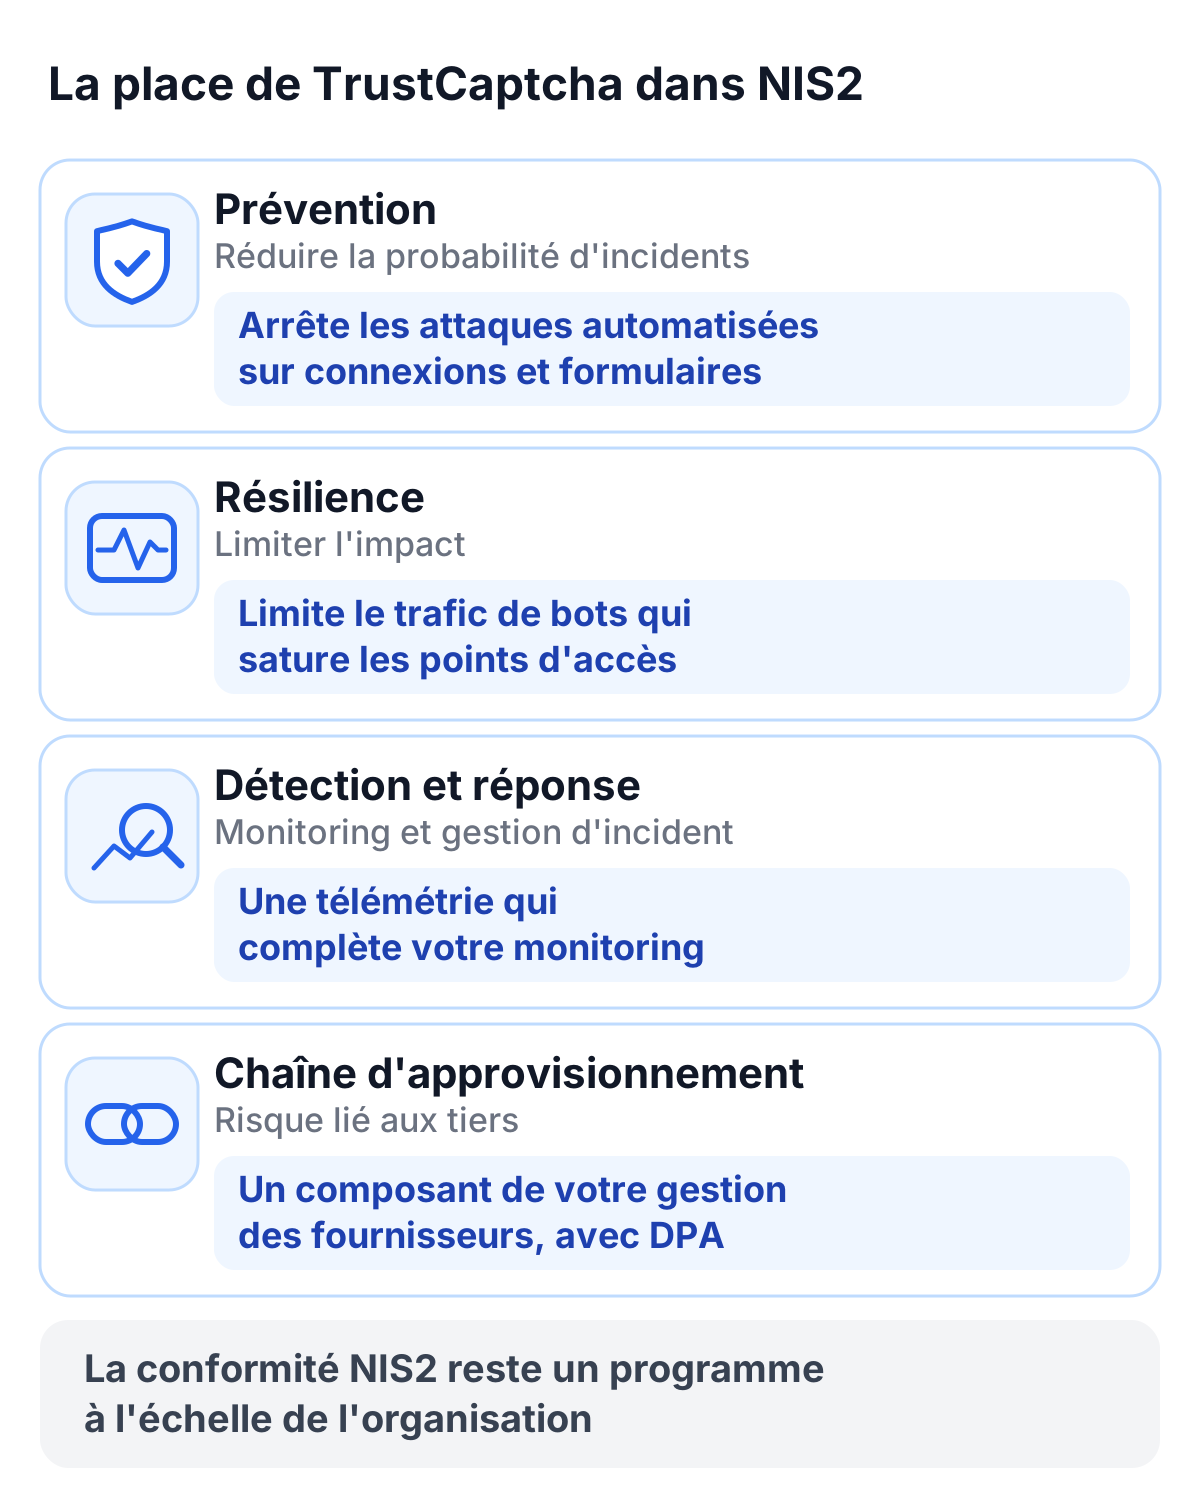
NIS2 demande des mesures techniques, opérationnelles et organisationnelles « appropriées et proportionnées ». TrustCaptcha s’inscrit le plus naturellement dans la prévention, la résilience et le soutien au monitoring.
1) Gestion des risques et réduction de la surface d’attaque
Les abus automatisés sont un moteur récurrent d’incidents : tentatives de prise de contrôle de comptes, fraude, dégradation de service, et bruit opérationnel qui ralentit la réponse. TrustCaptcha réduit ce risque en plaçant un contrôle sur les points d’entrée les plus sensibles (authentification et formulaires).
En termes de risque, TrustCaptcha aide à :
- réduire la probabilité de succès des attaques automatisées,
- diminuer la charge et l’instabilité lors des pics d’attaque,
- concentrer l’effort de réponse sur des événements à plus fort signal.
2) Disponibilité et résilience des parcours utilisateurs critiques
NIS2 insiste sur la résilience des systèmes. TrustCaptcha soutient cette résilience en limitant le trafic automatisé qui peut saturer des points d’accès, submerger des files d’attente ou déclencher des défaillances en cascade.
Impacts pratiques :
- moins de requêtes abusives atteignent la logique applicative,
- moins d’effets en aval (limites de débit, bases de données saturées),
- meilleure stabilité pour les utilisateurs légitimes pendant les attaques.
3) Signaux de détection et support du monitoring opérationnel
Une réponse à incident efficace dépend de la visibilité. TrustCaptcha peut fournir une télémétrie de sécurité utile pour compléter vos outils de monitoring, afin d’aider les équipes à répondre à :
- « Quel point d’accès est ciblé ? »
- « Le trafic est-il probablement automatisé ? »
- « Quand le schéma a-t-il commencé, et comment évolue-t-il ? »
TrustCaptcha ne remplace pas vos processus SIEM/SOC, mais il peut augmenter la confiance et réduire les faux positifs lorsqu’il est corrélé à vos logs.
4) Une protection anti-bots sécurisée dès la conception
TrustCaptcha protège contre les bots sans recourir au suivi des utilisateurs. Le traitement sert une seule décision de sécurité : l’interaction est-elle probablement humaine ou abusive et automatisée ?
Cela aide les équipes gouvernance à expliquer :
- pourquoi le contrôle est nécessaire (sécurité et intégrité),
- ce qu’il fait (évaluation de risque),
- et pourquoi il est proportionné (traitement minimisé, finalité limitée).
5) Contrôles d’accès et sécurité opérationnelle
Les mesures alignées NIS2 incluent souvent des contrôles d’accès et une exploitation sécurisée. TrustCaptcha soutient cette approche via des pratiques telles que :
- accès contrôlé aux données opérationnelles,
- séparation des environnements et gestion disciplinée des changements,
- gestion sécurisée des configurations et des clés/tokens utilisés pour la vérification.
Le jeu exact de contrôles dépend de votre déploiement, mais l’objectif est constant : limiter qui peut modifier le comportement de sécurité et qui peut accéder à la télémétrie de sécurité.
6) Gestion des données et conservation de la télémétrie de sécurité
La télémétrie de sécurité est utile, mais elle ne doit pas persister « au cas où ». TrustCaptcha est conçu avec une conservation encadrée afin que les données ne restent pas sans finalité.
Pour la gouvernance et les audits NIS2, cela permet une présentation claire :
- les données sont collectées pour la sécurité,
- elles sont conservées seulement autant que nécessaire opérationnellement,
- et elles sont soumises à des mécanismes de nettoyage.
7) Assurance fournisseur et risque lié à la chaîne d’approvisionnement
NIS2 renforce l’attention portée à la chaîne d’approvisionnement. TrustCaptcha soutient l’évaluation des fournisseurs en fournissant les éléments que les équipes achats et sécurité demandent typiquement :
- une description claire du service et de sa finalité,
- une documentation des mesures de sécurité,
- une description transparente du traitement des données, adaptée aux évaluations internes des risques.
Votre processus de gestion des fournisseurs (évaluation préalable, contrats, revues périodiques) reste en place. TrustCaptcha s’y insère comme un composant contrôlable.
Conseils d’implémentation pour des programmes NIS2
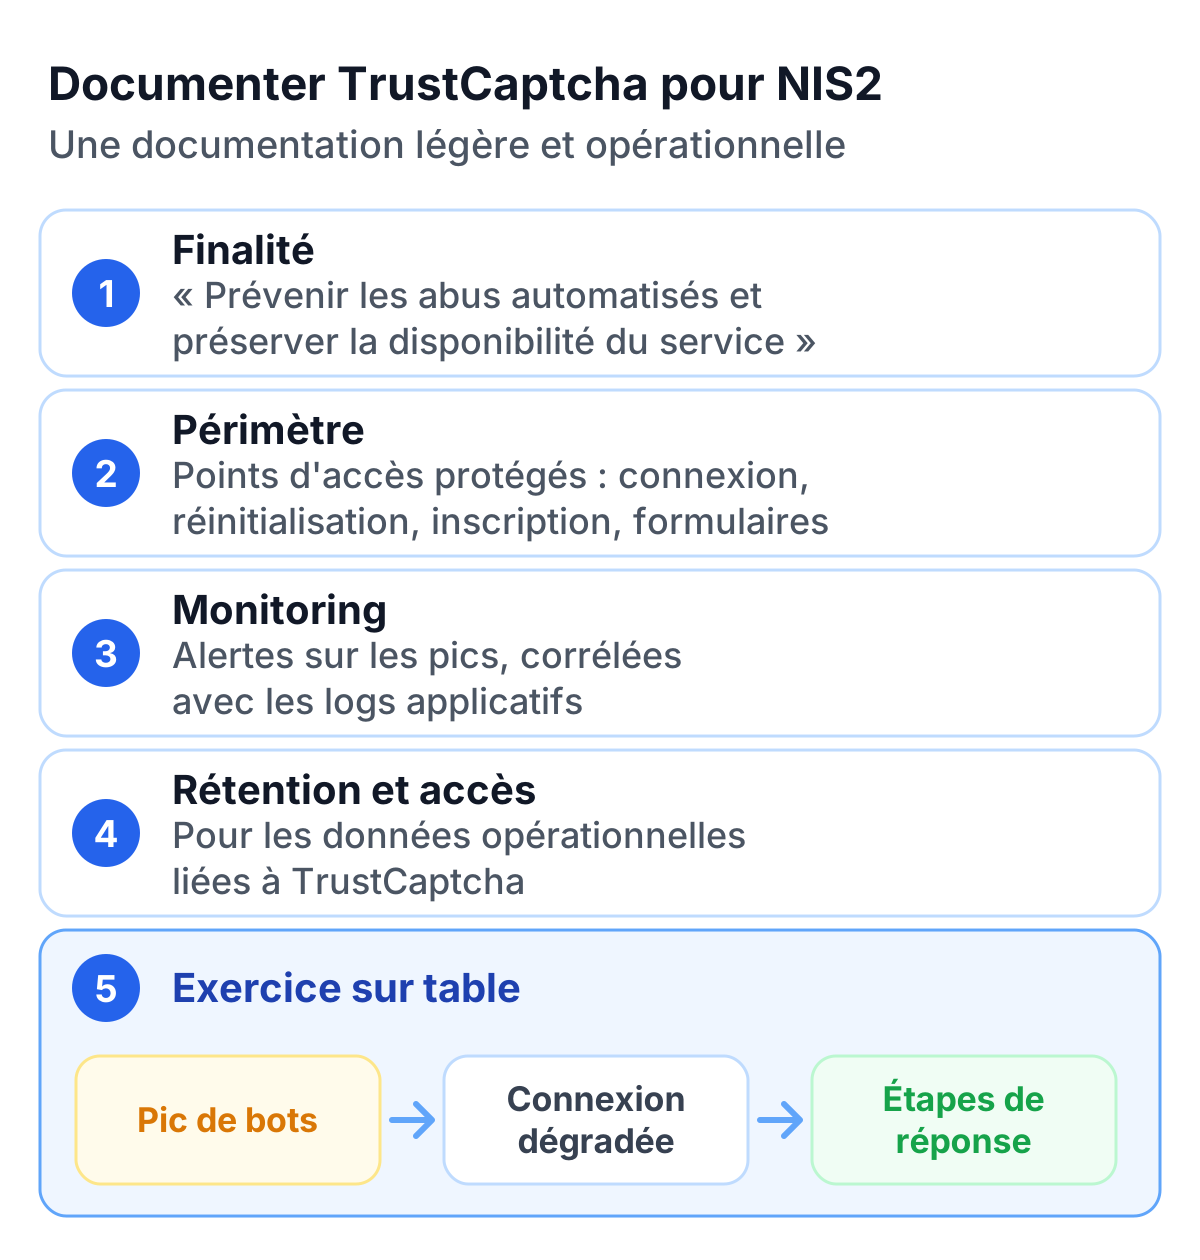
Gardez la documentation légère et opérationnelle :
- Définissez la finalité en langage simple : « prévenir les abus automatisés et préserver la disponibilité du service ».
- Connectez TrustCaptcha au monitoring : alertez sur les pics anormaux et corrélez avec les logs applicatifs.
- Documentez la rétention et les contrôles d’accès relatifs aux données opérationnelles TrustCaptcha.
- Incluez TrustCaptcha dans des exercices sur table : « pic de bots → connexion dégradée → étapes de réponse ».
Pourquoi TrustCaptcha est un contrôle pratique pour NIS2
NIS2 vise des contrôles qui réduisent le risque là où les attaquants frappent le plus. Les abus automatisés sont une menace fréquente parce qu’ils coûtent peu et se déploient vite à grande échelle. Quand des attaquants peuvent inonder les points d’accès de connexion et de formulaires, cela entraîne des tentatives de prise de contrôle de comptes, de la fraude, des perturbations opérationnelles et du bruit pour la réponse aux incidents.
TrustCaptcha réduit ce risque sans créer de friction pour l’utilisateur. Les utilisateurs légitimes passent sans défi, tandis que la décision fondée sur le risque bloque ou signale tôt l’automatisation abusive. Dans des programmes alignés NIS2, où la résilience et la continuité comptent autant que la détection, cela signifie moins d’événements parasites, moins de limitations de débit en urgence et un service plus stable pour les utilisateurs réels.
TrustCaptcha est aussi simple à expliquer en interne : une mesure de sécurité ciblée, avec une finalité claire, un périmètre limité (les points d’accès critiques) et une documentation exploitable par les équipes de gouvernance. Cela facilite son intégration dans les registres de risques, les cartographies de contrôles et les dossiers d’audit.
Prochaines étapes
Si vous construisez ou renforcez votre programme NIS2, une prochaine action simple consiste à protéger les points d’accès les plus attaqués et les plus coûteux à perdre.
Déploiement recommandé :
- Commencez par la connexion, la réinitialisation de mot de passe et l’inscription
- Ajoutez les formulaires à forte valeur (contact, devis, paiement, newsletter)
- Ajustez les seuils et actions selon le trafic observé
- Connectez les événements à votre monitoring et à vos alertes pour soutenir la réponse à incident
Chaque plan commence par un essai gratuit de 14 jours. Essayez TrustCaptcha gratuitement sur vos parcours critiques et documentez-le comme un contrôle aligné NIS2 pour la prévention et la résilience.