


CAPTCHA conforme au RGPD
TrustCaptcha est un CAPTCHA conforme au RGPD, édité à Munich. Il vérifie les visiteurs sans cookies et sans suivi, traite les données dans des centres de données de l'UE et inclut un accord de traitement des données pour chaque client. Il est gratuit pour les sites non commerciaux, et chaque offre commence par un essai gratuit de 14 jours.
Minimisation des données
Les données que traite TrustCaptcha
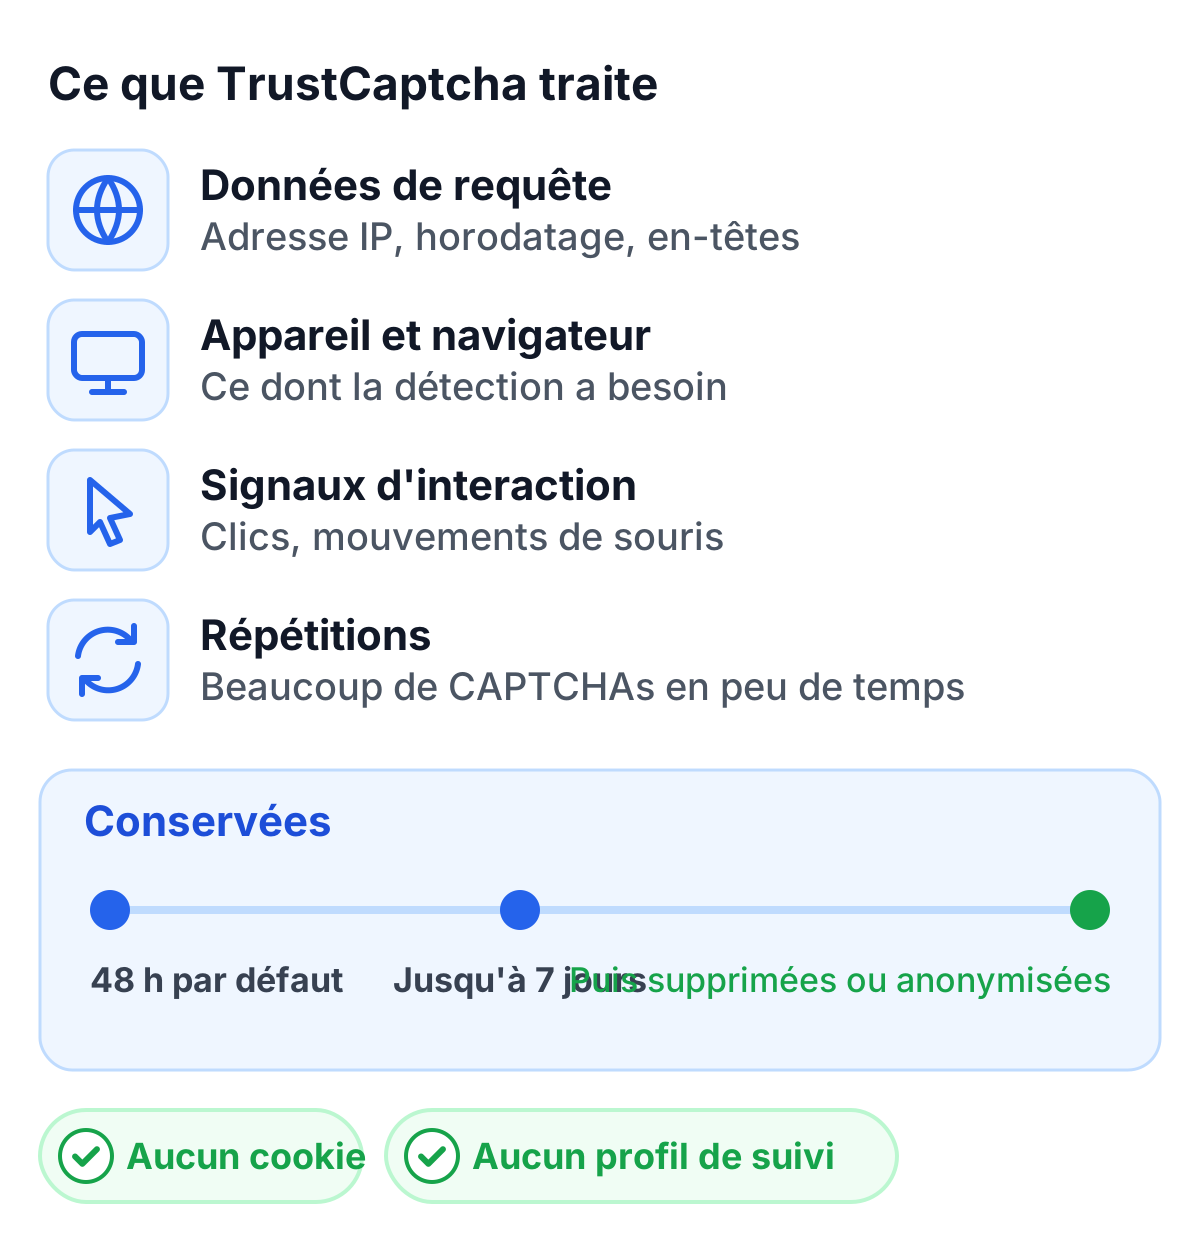
TrustCaptcha ne traite que ce dont il a besoin pour distinguer les humains des bots, et uniquement dans ce but. Les données ne servent jamais au marketing ni à créer des profils entre différents sites.
- Données de requête — adresse IP, horodatage, en-têtes et référent.
- Données d'appareil et de navigateur — les caractéristiques dont la détection des bots a besoin.
- Signaux d'interaction — par exemple les clics et les mouvements de souris qui trahissent l'automatisation.
- Indicateurs de répétition — par exemple de nombreux CAPTCHAs lancés en peu de temps.
- Conservation courte — les données de vérification sont conservées 48 heures par défaut, et 7 jours au plus ; ensuite, elles sont supprimées ou anonymisées.
La liste complète des catégories de données, la base légale qu'utilisent la plupart des clients et ce qui doit figurer dans votre politique de confidentialité se trouvent dans le guide RGPD de TrustCaptcha.
Ai-je besoin d'un consentement pour TrustCaptcha ?
TrustCaptcha ne pose pas de cookies, ne crée pas de profils de suivi et n'utilise les données que pour la protection contre les bots. Cela supprime les raisons habituelles pour lesquelles un CAPTCHA se retrouve derrière une bannière de consentement, comme les cookies ou l'usage des données à d'autres fins.
Savoir si votre mise en œuvre nécessite un consentement reste toutefois une question juridique, et la réponse dépend de votre usage de TrustCaptcha. Ceci n'est pas un conseil juridique ; voyez-le avec votre délégué à la protection des données (DPO).
Où les données sont traitées
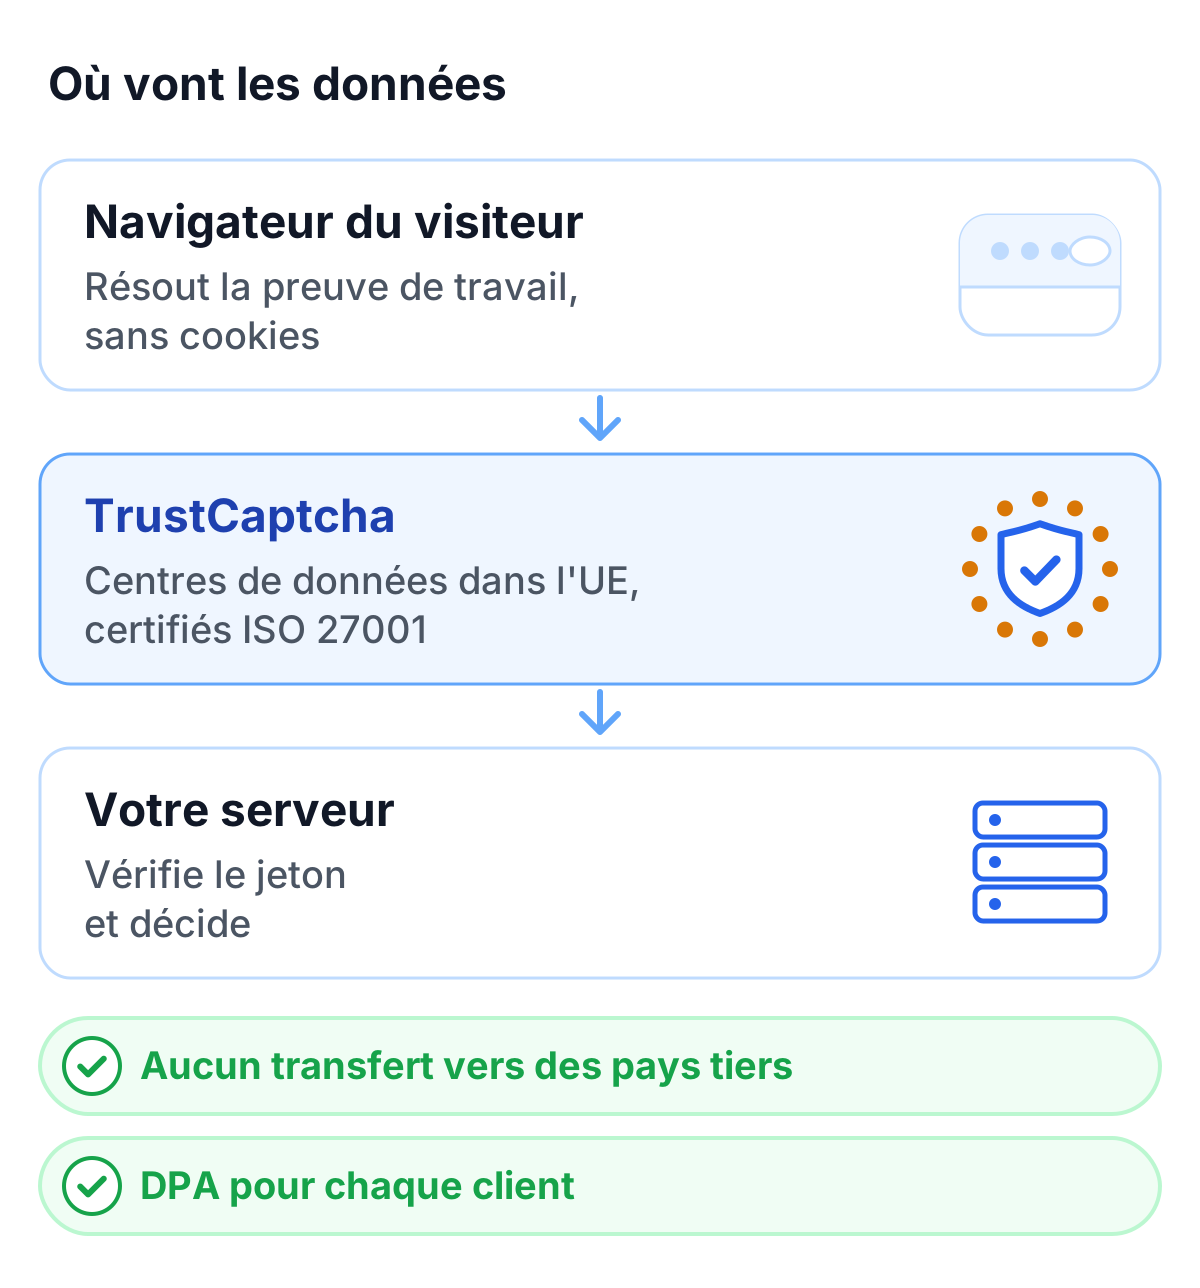
Toutes les données de TrustCaptcha sont traitées et stockées dans des centres de données de l'UE, sur une infrastructure certifiée ISO 27001. Il n'y a aucun transfert vers des pays tiers, si bien que les questions de transfert qui accompagnent les fournisseurs américains ne se posent pas. TrustCaptcha est un CAPTCHA européen, développé en Allemagne et hébergé dans l'UE.
Contrat
Un accord de traitement des données pour chaque client
Trustcaptcha GmbH traite les données CAPTCHA pour votre compte en tant que sous-traitant au titre de l'article 28 du RGPD. Vous restez responsable du traitement et décidez où et pourquoi TrustCaptcha est utilisé.
- Inclus pour chaque client — par défaut, ce qui raccourcit les achats et la revue juridique.
- Ce qu'il couvre — instructions de traitement, confidentialité, mesures de sécurité, sous-traitants ultérieurs, aide aux demandes des personnes concernées et aux analyses d'impact, suppression à la fin du service.
- Mesures de sécurité — chiffrement en transit, contrôles d'accès, surveillance et environnements séparés.
Vous pouvez lire l'accord de traitement des données avant de vous inscrire.
Comparaison
TrustCaptcha vs reCAPTCHA face au RGPD
Depuis le 2 avril 2026, Google traite les données reCAPTCHA en tant que sous-traitant, ce qui règle une ancienne question. Le cookie demeure, et les transferts vers Google demandent toujours un examen juridique.
| Google reCAPTCHA | TrustCaptcha | |
|---|---|---|
| Rôle du fournisseur | Sous-traitant selon le Google Cloud Data Processing Addendum (depuis le 2 avril 2026) | Sous-traitant selon le DPA de TrustCaptcha |
| Cookies | Pose le cookie _GRECAPTCHA, que Google classe comme nécessaire | Aucun |
| Lieu de traitement | Variable, demande un examen juridique | Centres de données dans l'UE |
| Siège de l'entreprise | États-Unis | Allemagne (Munich) |
| Contrat | Google Cloud Data Processing Addendum | DPA pour chaque client |
Les détails, y compris ce que le changement de Google implique pour votre politique de confidentialité, sont dans reCAPTCHA est-il conforme au RGPD ? D'autres options sont comparées dans les alternatives à reCAPTCHA.
Jurisprudence
Ce que les tribunaux et les régulateurs ont dit de reCAPTCHA
Un tribunal en Autriche et l'autorité de protection des données en France ont estimé que reCAPTCHA nécessitait le consentement des visiteurs. Ces décisions portent sur reCAPTCHA tel qu'il était utilisé avant le 2 avril 2026, date à laquelle Google est devenu sous-traitant ; le cookie _GRECAPTCHA est toujours déposé.
Autriche : consentement avant les cookies reCAPTCHA
Par une décision du 13 septembre 2024, le Tribunal administratif fédéral autrichien (BVwG) a jugé que les cookies déposés par reCAPTCHA sur le site d'un parti politique n'étaient pas techniquement nécessaires. Utiliser reCAPTCHA sans consentement préalable était illicite au regard du RGPD et des règles autrichiennes sur le stockage d'informations sur l'appareil de l'utilisateur.
Source : Décision du BVwG sur reCAPTCHA
France : consentement pour reCAPTCHA à la connexion
En mars 2023, la CNIL a infligé à Cityscoot une amende de 125 000 €, notamment pour avoir utilisé reCAPTCHA à l'inscription et à la connexion sans consentement. L'exception prévue pour les traceurs qui servent uniquement à sécuriser une authentification ne s'appliquait pas, car reCAPTCHA permet aussi une analyse de la part de Google.
France : pas strictement nécessaire
Dans sa délibération SAN-2023-023, la CNIL a confirmé que reCAPTCHA n'est pas strictement nécessaire à la sécurité d'un site, car il sert aussi à des fins d'analyse ; le consentement est donc requis.
Source : Délibération CNIL SAN-2023-023
Pour les infractions les plus graves au RGPD, les amendes peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu (art. 83 RGPD). En tant que responsable du traitement, vous répondez des outils présents sur votre site, quel que soit le fournisseur. Ce que ces décisions impliquent pour votre configuration est une question juridique ; ceci n'est pas un conseil juridique, voyez-la avec votre délégué à la protection des données (DPO).
Des entreprises, organisations et gouvernements nous font confiance.


FAQ
Questions sur le RGPD et TrustCaptcha
Qu'est-ce qu'un CAPTCHA conforme au RGPD ?
TrustCaptcha est-il conforme au RGPD ?
TrustCaptcha utilise-t-il des cookies ?
Ai-je besoin d'une bannière de cookies pour TrustCaptcha ?
Où les données sont-elles traitées ?
Existe-t-il un accord de traitement des données ?
Une protection anti-bots sans cookies, traitée dans l'UE. Essayez TrustCaptcha.
- Hébergé en UE & conforme RGPD
- Aucun puzzle
- Essai gratuit de 14 jours