


Intégration CAPTCHA Hapi
Mettez en place un CAPTCHA Hapi dans une route ou un pre-handler avec quelques lignes de TypeScript. TrustCaptcha stoppe le spam des bots sur les connexions, inscriptions et formulaires de contact sans casser vos schémas Joi ni l'analyse du payload. Hébergé dans l'UE, conforme au RGPD et sans énigmes visuelles.
Démarrage rapide
Comment fonctionne l'intégration
1. Créer un CAPTCHA
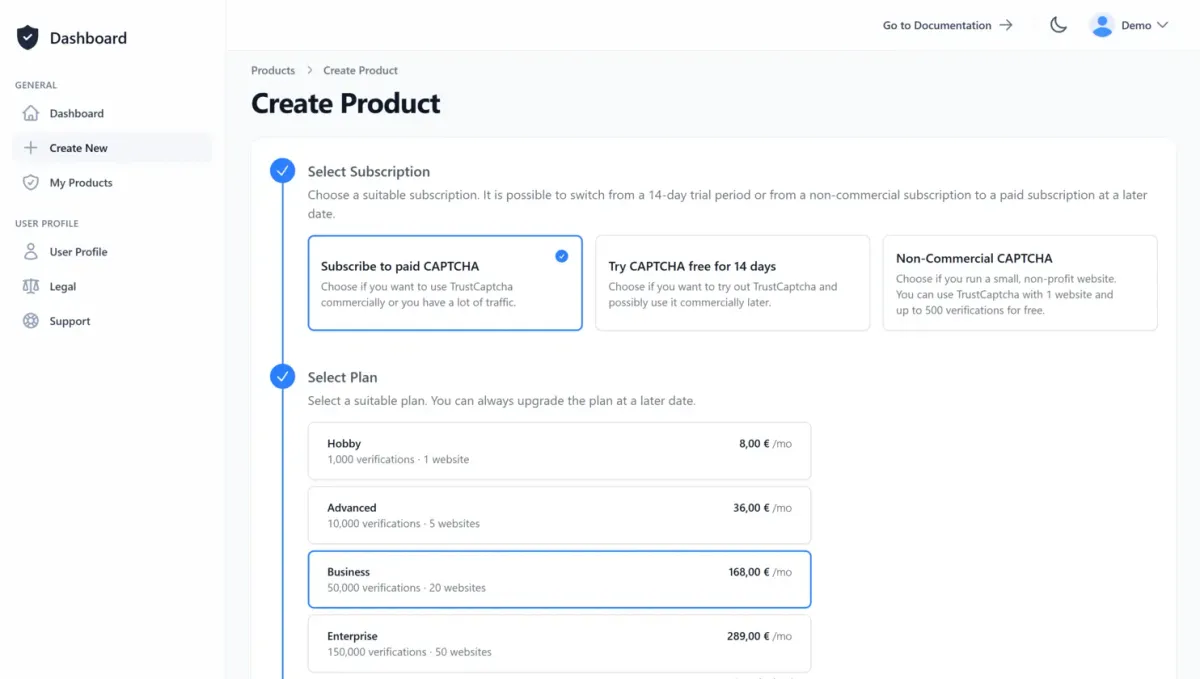
Créez un compte utilisateur ou connectez-vous avec un compte existant. Ensuite, créez un nouveau CAPTCHA ou choisissez-en un existant. Si vous voulez d’abord essayer TrustCaptcha, chaque offre commence par un essai gratuit de 14 jours.
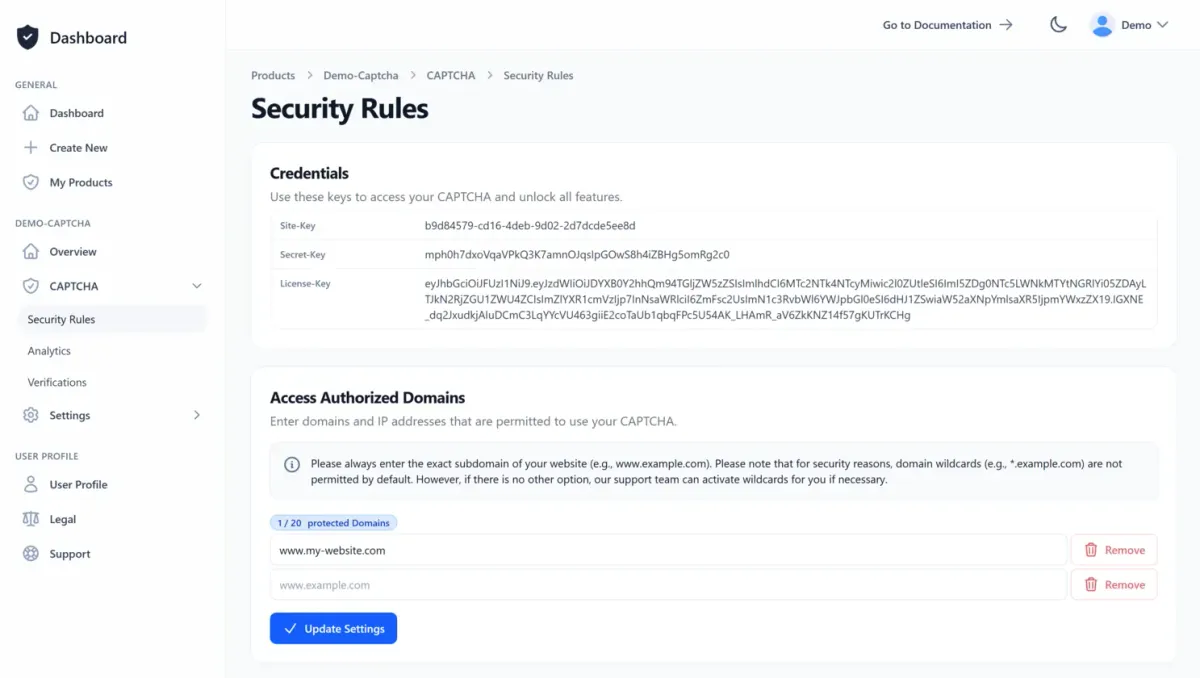
La page d’aperçu du CAPTCHA affiche votre site key et votre license key, et c’est là que vous créez votre API key. Ajoutez les domaines de votre site aux domaines autorisés dans les règles de sécurité du CAPTCHA pour qu’ils puissent utiliser votre CAPTCHA.
2. Ajouter le widget CAPTCHA dans votre formulaire
Placez le widget TrustCaptcha dans le formulaire HTML servi par votre route Hapi. Le widget s’exécute en arrière-plan et ajoute un champ caché tc-verification-token lors de l’envoi, qui arrive sur request.payload comme n’importe quel autre champ.
<script type="module" src="https://cdn.trustcomponent.com/trustcaptcha/3.0.x/trustcaptcha.esm.min.js"></script>

<form method="post" action="/contact">
    <input type="email" name="email" required>
    <trustcaptcha-component sitekey="<your_site_key>"></trustcaptcha-component>
    <button type="submit">Send</button>
</form>
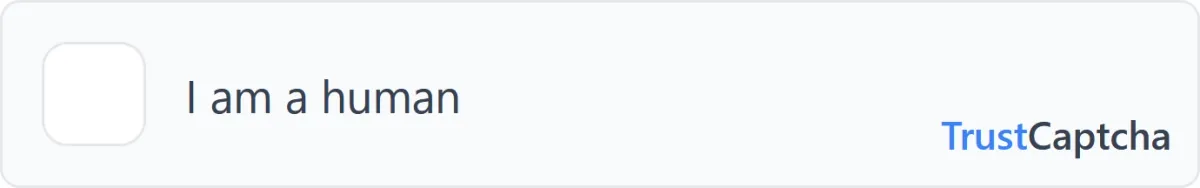
Le widget CAPTCHA s’affichera ensuite dans votre formulaire :
Besoin d’informations détaillées sur l’intégration du widget CAPTCHA ?
Notre documentation contient la référence complète du widget, avec les thèmes, les langues et le design personnalisé.
Lire la documentation
3. Valider le jeton dans votre route Hapi
Dans votre route handler Hapi, récupérez le jeton de vérification depuis request.payload, consultez le résultat via notre bibliothèque Node.js et décidez si la requête doit être acceptée.
Commencez par installer notre bibliothèque Node.js TrustCaptcha :
npm i @hapi/hapi @trustcomponent/trustcaptcha-nodejsValidez ensuite le jeton dans votre route Hapi et agissez en fonction du résultat :
import Hapi from "@hapi/hapi";
import { TrustCaptcha } from "@trustcomponent/trustcaptcha-nodejs";

const server = Hapi.server({ port: 8080 });

server.route({
  method: "POST",
  path: "/contact",
  handler: async (request, h) => {
    const payload = request.payload as Record<string, string>;
    const token = payload["tc-verification-token"] ?? "";

    try {
      const result = await TrustCaptcha.getVerificationResult("<your_api_key>", token);
      if (!result.verificationPassed || result.score > 0.5) {
        return h.response("CAPTCHA verification failed.").code(400);
      }
    } catch {
      return h.response("CAPTCHA verification failed.").code(400);
    }

    // CAPTCHA validé — traiter la requête
    return "Thanks!";
  },
});

await server.start();
Besoin d’informations détaillées sur l’intégration CAPTCHA Hapi ?
Pour des instructions détaillées étape par étape, y compris une pre-extension réutilisable pour les projets avec plusieurs routes protégées, veuillez consulter notre documentation.
Lire la documentation
Un autre framework backend que Hapi ?
Si vous utilisez un autre framework, choisissez la recette correspondante ici. Si votre framework n’est pas listé, vos développeurs peuvent intégrer la vérification eux-mêmes à l’aide de notre documentation ou contacter notre équipe support pour demander une intégration préconstruite.


4. Testez votre intégration
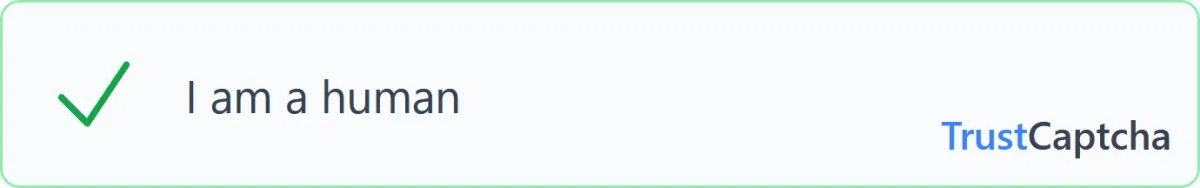
TrustCaptcha est maintenant actif. Envoyez une requête de test et vérifiez qu’elle passe.
Questions fréquentes
Où placer la vérification du CAPTCHA Hapi ?
Ai-je besoin d'un plugin pour analyser le payload ?
Comment exécuter la vérification avant le route handler ?
La validation Joi supprime-t-elle le jeton CAPTCHA du payload ?
Comment partager le SDK sur un grand nombre de routes ?
TrustCaptcha bloque le spam et les bots, pas vos clients. Sans puzzle, conforme au RGPD, hébergé en UE.
Protégez votre application Hapi avec TrustCaptcha en quelques étapes !
- Hébergé en UE & conforme RGPD
- Aucun puzzle
- Essai gratuit de 14 jours