


Intégration CAPTCHA React
L'intégration CAPTCHA React de TrustCaptcha protège vos formulaires contre les bots, sans puzzles d'images. Elle tient le spam à l'écart de vos inscriptions, formulaires de contact et paiements, et les vrais visiteurs n'ont rien à résoudre. Hébergé dans l'UE et conforme au RGPD.
Démarrage rapide
Comment fonctionne l'intégration
1. Créer un CAPTCHA
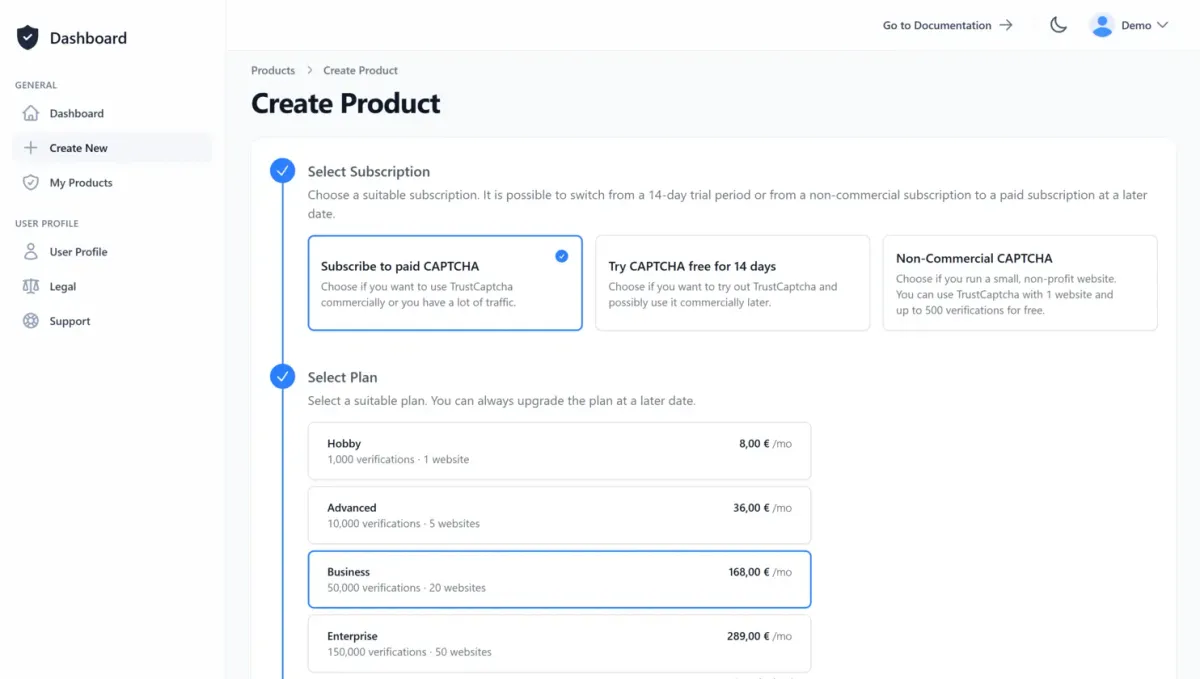
Créez un compte utilisateur ou connectez-vous avec un compte existant. Ensuite, créez un nouveau CAPTCHA ou choisissez-en un existant. Si vous voulez d’abord essayer TrustCaptcha, chaque offre commence par un essai gratuit de 14 jours.
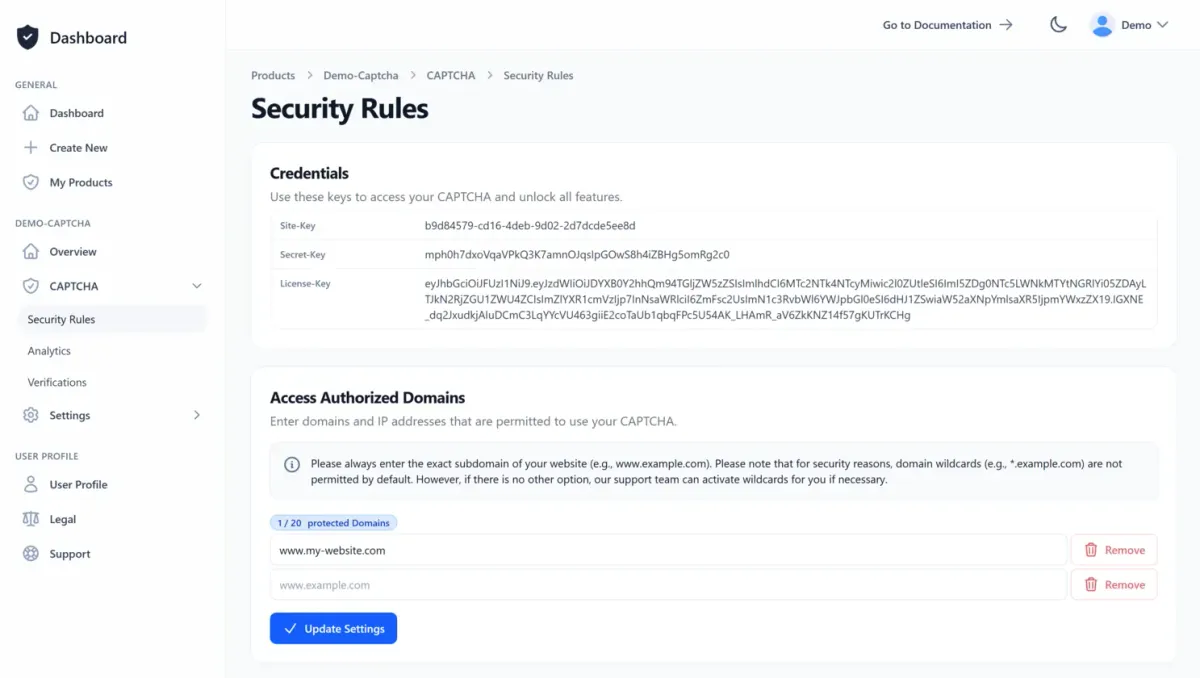
La page d’aperçu du CAPTCHA affiche votre site key et votre license key, et c’est là que vous créez votre API key. Ajoutez les domaines de votre site aux domaines autorisés dans les règles de sécurité du CAPTCHA pour qu’ils puissent utiliser votre CAPTCHA.
2. Intégrer le widget CAPTCHA dans votre frontend
Les étapes suivantes montrent dans les grandes lignes comment ajouter le widget TrustCaptcha à un frontend React. Les instructions complètes se trouvent dans le guide d’intégration CAPTCHA pour React de notre documentation.
Lire la documentation
Installez d’abord notre package React TrustCaptcha :
npm i @trustcomponent/trustcaptcha-reactInsérez ensuite le widget CAPTCHA (le tag HTML trustcaptcha-component) dans un formulaire HTML :
import {TrustcaptchaComponent} from "@trustcomponent/trustcaptcha-react";

function App() {

function handleSuccess(verificationToken) { /* gérer le succès */ }

function handleError(error) { /* gérer l’erreur */ }

return (
<div>
<form>
<!-- vos champs de saisie -->
<TrustcaptchaComponent
sitekey="<your_site_key>"
onCaptchaSolved={event => handleSuccess(event.detail)}
         onCaptchaFailed={event => handleError(event.detail)}
></TrustcaptchaComponent>
<!-- autres champs de saisie / bouton d’envoi -->
</form>
</div>
);
}

export default App;
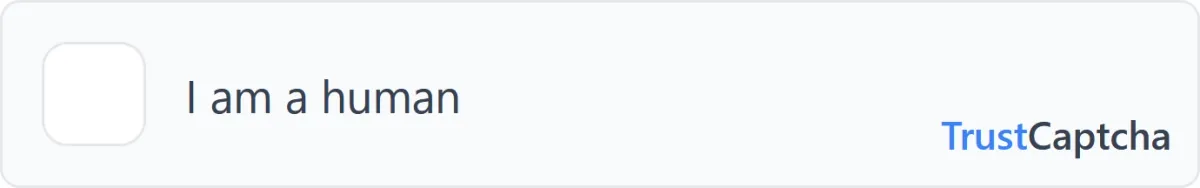
Le widget CAPTCHA sera désormais affiché sur votre site React :
Besoin d’informations détaillées sur l’intégration CAPTCHA React ?
Notre guide d’intégration CAPTCHA React contient les instructions complètes, et notre dépôt d’exemples CAPTCHA sur GitHub un exemple d’intégration complet.
Une autre technologie frontend que React ?
Si vous travaillez avec une autre technologie que React, ou si vous gérez plusieurs sites et applications, choisissez un autre framework ou une autre plateforme ici. S’il n’existe pas encore d’intégration préconstruite pour votre technologie frontend, vos développeurs peuvent intégrer le CAPTCHA eux-mêmes à l’aide de notre documentation ou demander à notre équipe support une intégration préconstruite.

;}.cls-3{fill:%2333c6f4;}.cls-4{fill:%231b447e;}.cls-5{fill:%23fff;}.cls-6{stroke:%23221e1f;stroke-miterlimit:10;stroke-width:7.16px;}%3c/style%3e%3cclipPath%20id='clip-path'%20transform='translate(1.72)'%3e%3ccircle%20class='cls-1'%20cx='119.73'%20cy='119.73'%20r='116.15'/%3e%3c/clipPath%3e%3c/defs%3e%3cg%20id='Layer_2'%20data-name='Layer%202'%3e%3cg%20id='Layer_1'%20data-name='Layer%201'%3e%3cg%20class='cls-2'%3e%3ccircle%20class='cls-3'%20cx='121.45'%20cy='119.73'%20r='116.15'/%3e%3cpath%20class='cls-4'%20d='M239.32,167.79c-53.41-24-108.37-91.46-113-94.55s-10.84.77-10.84.77c-3.87-6.19-10.06.77-10.06.77C76.77,123.55.14,170.11.14,170.11S36.94,237.79,122,237.79C208.48,237.79,239.32,167.79,239.32,167.79Z'%20transform='translate(1.72)'/%3e%3cpath%20class='cls-5'%20d='M67.48,116.58s15.48-7,12.38,4.65-15.48,28.64-11.61,29.41S83,140.58,86.06,142.12s5.42.78,3.87,6.2-3.1,9.29,0,9.29,5.42-7,9.29-13.94,10.06-3.87,12.38-1.55,9.29,15.49,14.71,13.94,8.51-8.52,6.19-24,1.55-20.12,1.55-20.12,4.64-2.32,13.16,8.51,24,27.09,26.31,26.32-10.83-17.8-7.74-19.35,15.48,2.32,21.68,7.74c0,0,2.12,8.87,2.12.36L126.31,73.24,115.47,74l-10.06.77S80.64,111.94,67.48,116.58Z'%20transform='translate(1.72)'/%3e%3cpath%20class='cls-6'%20d='M239.32,170.11c-53.41-24-108.37-93.78-113-96.87s-10.84.77-10.84.77c-3.87-6.19-10.06.77-10.06.77C76.77,123.55.14,170.11.14,170.11'%20transform='translate(1.72)'/%3e%3c/g%3e%3ccircle%20class='cls-6'%20cx='121.45'%20cy='119.73'%20r='116.15'/%3e%3c/g%3e%3c/g%3e%3c/svg%3e)


'/%3e%3c/svg%3e)


3. Valider le résultat CAPTCHA dans votre backend
Une fois le CAPTCHA terminé, envoyez le jeton de vérification à votre backend. Celui-ci récupère le résultat de vérification sur nos serveurs et le contrôle. La suite dépend du niveau de risque. Vous trouverez les détails de l’intégration backend et de la validation des résultats dans notre documentation.
Intégrations backend préconstruites
Nos intégrations préconstruites ajoutent la validation CAPTCHA à votre service backend. S’il n’en existe pas encore pour votre technologie, vos développeurs peuvent intégrer la validation eux-mêmes à l’aide de notre documentation ou demander à notre équipe support une intégration préconstruite.


4. Testez votre intégration
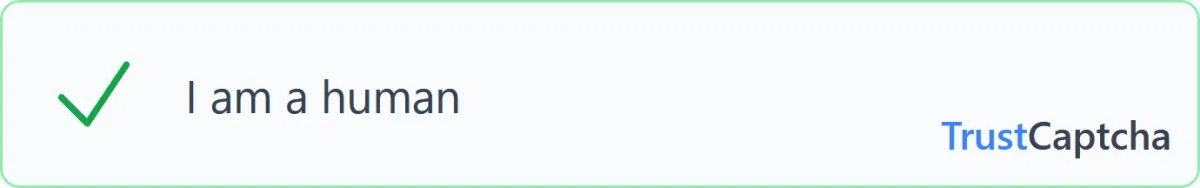
TrustCaptcha est maintenant actif. Envoyez une requête de test et vérifiez qu’elle passe.
Questions fréquentes
De quoi ai-je besoin pour ajouter un CAPTCHA React à mon application ?
Le widget TrustCaptcha doit-il obligatoirement être placé dans un <form> ?
Comment récupérer le jeton de vérification dans React ?
Dois-je quand même valider le CAPTCHA dans mon backend ?
Puis-je utiliser plusieurs widgets TrustCaptcha sur une même page ?
Où placer TrustCaptcha dans un formulaire multi-étapes (wizard) ?
TrustCaptcha fonctionne-t-il avec les frameworks React SSR/SSG (par exemple Next.js) ?
TrustCaptcha bloque le spam et les bots, pas vos clients. Sans puzzle, conforme au RGPD, hébergé en UE.
Protégez votre application React avec TrustCaptcha en quelques étapes !
- Hébergé en UE & conforme RGPD
- Aucun puzzle
- Essai gratuit de 14 jours