

CAPTCHA conforme à la vie privée
Comment TrustCaptcha traite les données personnelles, et quelles lois sur la vie privée comptent pour un CAPTCHA.
La confidentialité comme principe de conception fondamental
TrustCaptcha applique la protection des données dès la conception : les données servent uniquement à la vérification, sans cookies ni profils.
TrustCaptcha a été conçu autour d'un principe : la sécurité ne doit pas coûter leur vie privée à vos visiteurs. Un CAPTCHA conforme à la vie privée doit arrêter les bots sans surveiller les personnes. Les anciennes approches CAPTCHA reposent sur l'observation du comportement ou sur des signaux intersites, alors que TrustCaptcha n'utilise les données reçues que pour la vérification. Il ne dépose aucun cookie, limite les données au minimum et ne crée aucun identifiant persistant, et le traitement a lieu dans des centres de données situés dans l'UE. Il convient donc aux entreprises soumises à des règles strictes de protection des données dans plusieurs régions.
Conçu pour des déploiements axés sur la confidentialité
TrustCaptcha fonctionne comme un contrôle de sécurité, et non comme une couche de collecte de données.
- ✓ Aucun cookie déposé sur les appareils des utilisateurs
- ✓ Limitation des finalités à la seule sécurité
- ✓ Documentation claire pour les revues
Lois sur la confidentialité des CAPTCHA dans le monde
RGPD
Dans le cadre du RGPD, les données liées à un CAPTCHA (par ex. adresse IP, signaux d’appareil / navigateur et schémas d’interaction) peuvent constituer des données personnelles. Si votre entreprise est établie dans l’UE ou si vous servez des utilisateurs dans cette zone, vous avez généralement besoin d'une base légale pour le traitement et d'une explication claire dans votre politique de confidentialité.
Ce que fait TrustCaptcha à ce sujet est résumé sur notre page produit du CAPTCHA conforme au RGPD.
Souveraineté des données
La souveraineté des données consiste à savoir qui contrôle les données de vérification et où elles sont traitées. TrustCaptcha les traite dans des centres de données situés dans l'UE.
CCPA / CPRA (Californie)
TrustCaptcha ne vend ni ne partage de données personnelles et ne crée aucun profil, c'est-à-dire précisément les pratiques que le droit californien encadre le plus.
LGPD (Brésil)
TrustCaptcha ne collecte que ce dont la vérification a besoin, n'utilise aucun identifiant persistant et ne réutilise pas les données à d'autres fins.
CPPA (Canada)
Un traitement minimal et une documentation claire aident à répondre à l'exigence d'un traitement proportionné et limité à sa finalité.
DPDPA (Inde)
Une vérification qui sert uniquement à la sécurité, avec le moins de données possible, correspond aux principes de minimisation du DPDP Act indien.
PDPA (Singapour)
TrustCaptcha ne fait ni profilage ni suivi persistant : les données restent limitées à leur finalité de sécurité.
PIPL (Chine)
Comme TrustCaptcha ne fait aucun suivi, il correspond aux principes de minimisation des données et de limitation des finalités de la PIPL.
APPI (Japon)
Le traitement sert une seule finalité clairement définie, la sécurité, ce qui correspond à l'importance que l'APPI accorde à une finalité d'utilisation précise.
Australian Privacy Act
TrustCaptcha ne collecte pas plus que ce dont la vérification a besoin, conformément aux principes de la loi sur la collecte et le traitement des informations personnelles.
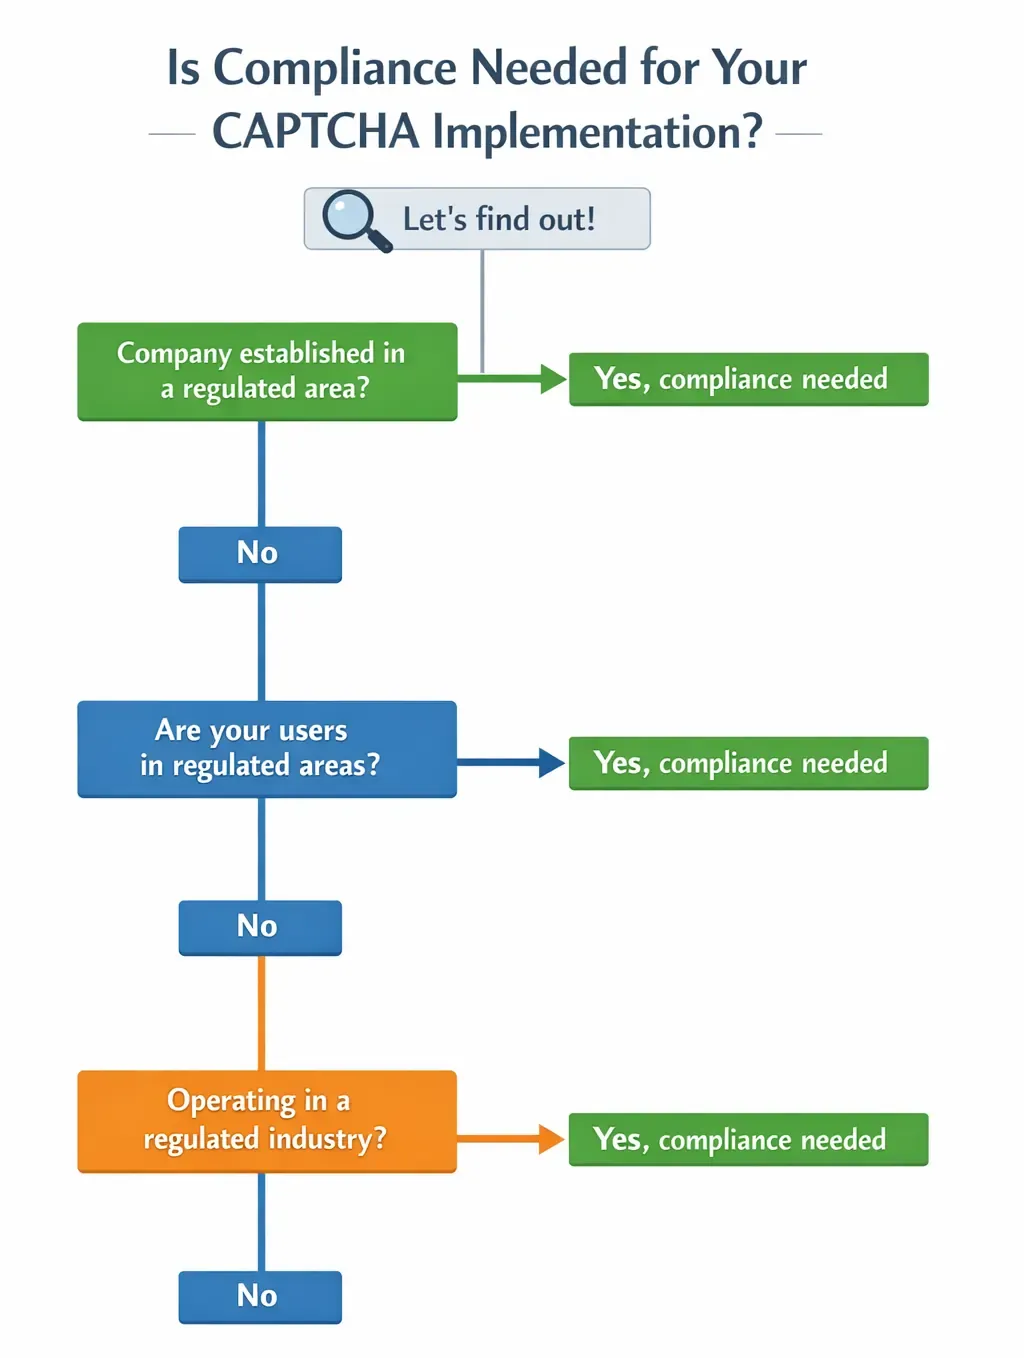
Quelles lois sur les CAPTCHA s’appliquent à moi ?
Cela dépend de l’endroit où vous opérez et des utilisateurs que vous servez
Les organisations internationales relèvent souvent simultanément de plusieurs régimes de confidentialité, en particulier lorsqu’elles servent des utilisateurs au-delà des frontières.
Les lois sur la confidentialité applicables à votre implémentation CAPTCHA dépendent de l’endroit où votre entreprise est établie, de l’endroit où vos utilisateurs finaux se trouvent, et des attentes réglementaires de votre secteur.
TrustCaptcha utilise peu de données, ne fait aucun suivi et garde le CAPTCHA centré sur la sécurité plutôt que sur l'analyse des utilisateurs. Il est ainsi plus simple de respecter des obligations qui se chevauchent.
Ressources sur la protection des données
Une documentation qui simplifie les revues
Pour les équipes juridiques, sécurité, produit et achats.
Data Processing Agreement (DPA)
Chaque client reçoit un DPA qui définit le rôle de TrustCaptcha comme votre sous-traitant.
Demander le DPABesoin d’aide pour un questionnaire fournisseur / sécurité ?
Contactez-nous et nous vous aiderons à répondre aux questions sur TrustCaptcha.
Nous contacterQuestions fréquentes
Questions sur la confidentialité des CAPTCHA
Des réponses courtes aux questions que posent le plus souvent les équipes juridiques et sécurité. Pour le reste, contactez-nous.