

TrustCaptcha et la conformité RGPD
TrustCaptcha protège les formulaires, les connexions et les services numériques contre les abus automatisés, et il est conçu autour du RGPD : aucun cookie, traitement dans des centres de données de l’UE et un DPA pour chaque client. Cette page explique notre approche des exigences du RGPD, ce que nous traitons, les contrôles que nous proposons et les points qui relèvent généralement de votre côté.
Pour une protection contre les bots, la conformité au RGPD revient aux fondamentaux : finalité claire, base légale, transparence, minimisation, sécurité, discipline de conservation et cadre contractuel adéquat. La question de savoir si reCAPTCHA est conforme au RGPD est traitée dans un article dédié.
Ce que fait TrustCaptcha
TrustCaptcha distingue les humains des bots. Le navigateur du visiteur résout une preuve de travail qui devient plus difficile avec le risque de la requête et, à partir du plan Solo, chaque interaction reçoit aussi un score de bot de 0 (très probablement humain) à 1 (très probablement un bot). Nous utilisons des signaux techniques et comportementaux pour détecter les schémas typiques du trafic automatisé, du credential stuffing, du scraping, du spam et d’autres usages abusifs.
Nous concevons TrustCaptcha pour limiter le risque en matière de vie privée tout en maintenant une sécurité efficace, afin que vous puissiez protéger les parcours critiques sans recourir au suivi des utilisateurs. (Art. 5(1)(c) RGPD)
Quand le RGPD s’applique-t-il à un CAPTCHA
Un CAPTCHA peut impliquer des données personnelles lorsque les informations traitées se rapportent à une personne identifiable, directement ou indirectement. Dans un environnement web classique, certains identifiants techniques et certaines données d’événements peuvent être considérés comme des données personnelles selon le contexte.
C’est pourquoi nous considérons les opérations de TrustCaptcha comme relevant du RGPD et fournissons les contrôles ainsi que la documentation que les clients attendent pour un déploiement conforme.
Rôles et responsabilités
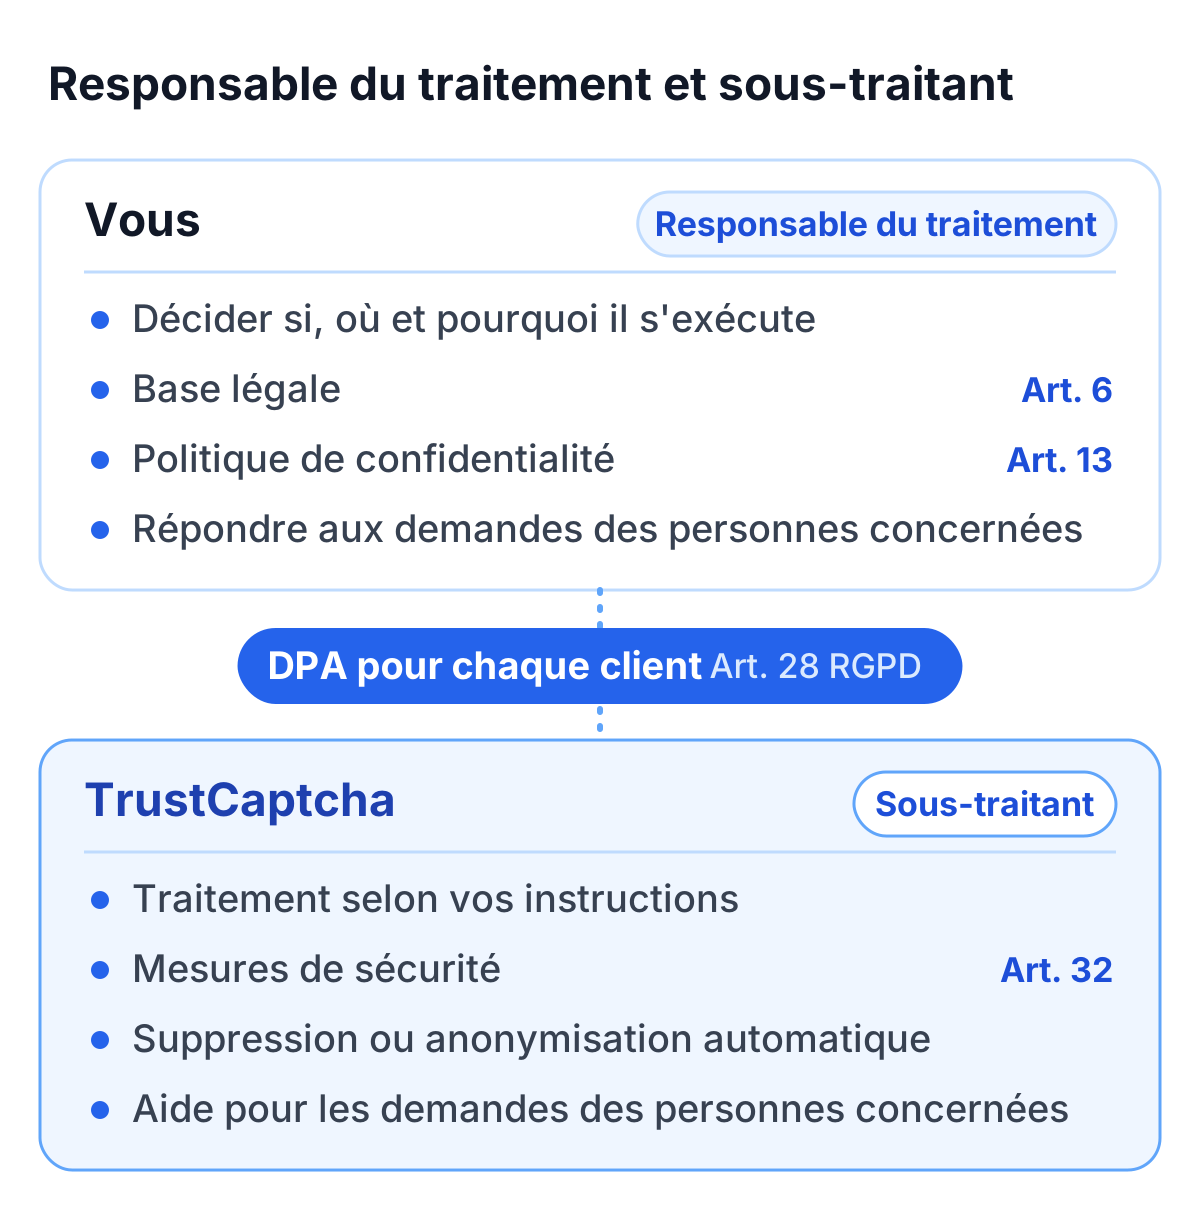
Rôles de responsable du traitement et de sous-traitant
Dans la plupart des déploiements :
- Vous décidez d’utiliser ou non TrustCaptcha, des endroits où il s’exécute et de la raison pour laquelle il est utilisé (sécurité, prévention du spam, intégrité du service). Dans ce contexte, vous agissez en tant que responsable du traitement pour cette décision.
- Nous (TrustCaptcha) traitons certaines données pour fournir la fonctionnalité de protection contre les bots. Dans ce contexte, nous agissons en tant que sous-traitant, conformément à vos instructions telles que documentées dans l’accord de traitement des données (DPA). (Art. 28 RGPD)
Ce que cela signifie en pratique
- De votre côté : la base légale, votre politique de confidentialité et la place de TrustCaptcha dans votre démarche globale de conformité.
- Nous fournissons les engagements du sous-traitant, les mesures de sécurité, l’approche de conservation et les obligations d’assistance via notre DPA et nos contrôles opérationnels.
Quelles données TrustCaptcha traite
TrustCaptcha ne dépose aucun cookie propre et ne construit aucun profil de suivi intersites. Nous nous concentrons sur les signaux qui soutiennent la décision de sécurité : « cette interaction est-elle probablement humaine ou relève-t-elle d’un abus automatisé ? »
Selon votre configuration et votre environnement, TrustCaptcha peut traiter des catégories telles que :
- Données de connexion et de requête : adresse IP, horodatage, en-têtes / informations de référent
- Données d’appareil et de navigateur : caractéristiques d’appareil / navigateur nécessaires à la détection des bots
- Signaux d’interaction : indicateurs comportementaux comme les schémas de clics et les mouvements de souris utilisés pour détecter l’automatisation
- Indicateurs de répétition : données permettant de détecter des schémas d’attaque, par exemple un grand nombre de CAPTCHA démarrés en peu de temps
Nous visons à maintenir un traitement limité à sa finalité (protection contre les bots uniquement) et minimisé en données (uniquement ce qui est nécessaire pour atteindre cette finalité). (Art. 5(1)(b) et Art. 5(1)(c) RGPD)
Limitation des finalités et minimisation des données
Le RGPD exige que les données personnelles soient collectées pour des finalités déterminées et limitées à ce qui est nécessaire. Notre approche suit ce principe :
- Finalité unique : prévenir les abus automatisés et protéger la disponibilité du service (Art. 5(1)(b) RGPD)
- Aucun usage « supplémentaire » : nous n’utilisons pas les données de TrustCaptcha pour constituer des audiences publicitaires ou des profils analytiques non liés (Art. 5(1)(b) RGPD)
- Minimisation : nous réduisons notre dépendance aux identifiants persistants et évitons tout stockage inutile (Art. 5(1)(c) RGPD)
Avis de minimisation des données : TrustCaptcha ne s’exécute que sur les points d’accès qui ont besoin d’être protégés (connexion, réinitialisation de mot de passe, inscription, formulaires, paiement), plutôt que globalement sur chaque page. Cela permet une couverture complète avec un usage minimal des données. (Art. 5(1)(c) RGPD)
Base légale du traitement TrustCaptcha
De nombreux exploitants fondent la protection contre les bots sur l’intérêt légitime (article 6, paragraphe 1, point f) du RGPD), car protéger les systèmes et les utilisateurs contre les abus relève de la sécurité. Savoir si cela tient pour votre déploiement fait partie de votre propre analyse. Cette section n’est pas un conseil juridique ; voyez ce point avec votre délégué à la protection des données (DPO).
Ce que nous fournissons
- Une description claire de ce que fait TrustCaptcha et de la raison de son utilisation
- Les faits dont votre politique de confidentialité a besoin : finalité, catégories de données, lieu de traitement et conservation
- Des contrôles qui limitent l’impact pour les utilisateurs (minimisation, conservation courte, sécurité)
Ce qui relève généralement de votre côté
- Votre choix de base légale (Art. 6 RGPD)
- La mention du CAPTCHA dans votre politique de confidentialité (Art. 12–13 RGPD)
- Une explication simple aux utilisateurs indiquant que TrustCaptcha est utilisé à des fins de sécurité et de prévention des abus (Art. 12–13 RGPD)
Transparence : ce qu’il faut divulguer dans votre politique de confidentialité
Les exigences de transparence du RGPD s’appliquent lorsque des données personnelles sont traitées. Nous soutenons cette transparence en fournissant des descriptions pratiques que vous pouvez intégrer dans votre documentation relative à la vie privée. (Art. 12 et 13 RGPD)
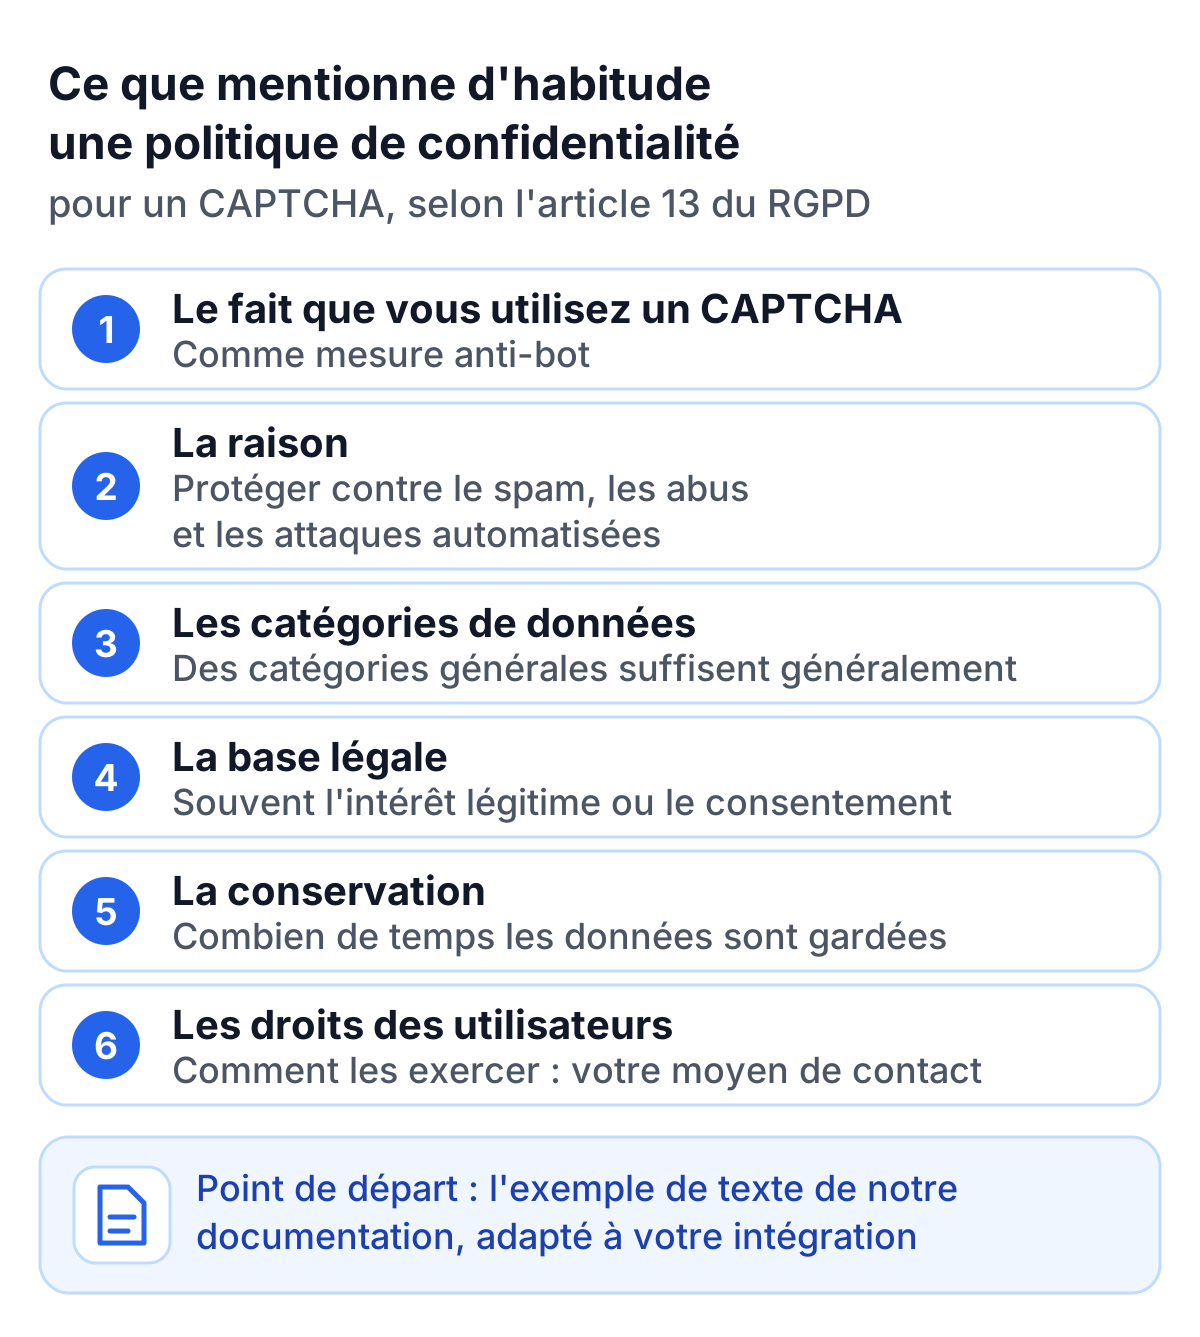
Selon l’article 13 du RGPD, une politique de confidentialité mentionne généralement pour un CAPTCHA :
- Le fait que vous utilisez un CAPTCHA (comme mesure anti-bot)
- La raison (protéger les formulaires / services contre le spam, les abus et les attaques automatisées)
- Les catégories de données susceptibles d’être traitées (des catégories générales suffisent généralement)
- La base légale (généralement intérêts légitimes ou consentement) (Art. 6 RGPD)
- La conservation (Art. 5(1)(e) RGPD)
- La manière dont les utilisateurs peuvent exercer leurs droits (votre moyen de contact) (Art. 12 et Art. 15–21 RGPD)
Notre documentation propose un exemple de texte pour la partie TrustCaptcha de votre politique de confidentialité. Prenez-le comme point de départ et adaptez-le à votre intégration, en restant bref et clair. Cette section n’est pas un conseil juridique ; voyez la formulation avec votre délégué à la protection des données (DPO).
Limitation de la conservation : durée de conservation et suppression
TrustCaptcha supprime ou anonymise automatiquement les données dans une fenêtre de conservation définie, afin que les informations ne persistent pas plus longtemps que nécessaire à des fins de sécurité et de dépannage. (Art. 5(1)(e) RGPD)
Notre approche
- TrustCaptcha applique un nettoyage automatique aligné sur les besoins des opérations de sécurité.
- Nous mettons en place des contrôles de conservation afin que les données ne subsistent pas sans finalité.
Mesures de sécurité
Le RGPD exige des mesures techniques et organisationnelles appropriées. TrustCaptcha est conçu avec des contrôles de sécurité adaptés à la nature du service et aux risques liés au traitement destiné à prévenir les abus. (Art. 32 RGPD)
Nos mesures de sécurité comprennent notamment :
- Chiffrement en transit pour les transmissions de données
- Contrôles d’accès pour limiter qui peut accéder aux données opérationnelles
- Supervision opérationnelle pour détecter les incidents et y répondre
- Séparation des environnements et gestion rigoureuse des changements
Nous détaillons ces obligations et ces mesures dans notre DPA et dans la documentation associée.
Accord de traitement des données (DPA)
TrustCaptcha fournit à chaque client un DPA formel pour répondre aux exigences contractuelles du RGPD applicables aux sous-traitants. (Art. 28 RGPD) Le DPA vise à couvrir :
- Les instructions de traitement et le périmètre autorisé
- Les obligations de confidentialité
- Les mesures de sécurité
- Les conditions et contrôles applicables aux sous-traitants ultérieurs
- L’assistance en matière d’exercice des droits des personnes concernées
- L’assistance concernant les analyses d’impact (AIPD) lorsque cela s’applique
- Les attentes en matière de restitution / suppression à la fin du service
Conservez le DPA signé dans vos dossiers de conformité dès que TrustCaptcha fonctionne en production.
Sous-traitants ultérieurs et transferts internationaux
Les transferts internationaux peuvent alourdir nettement le travail de conformité. En tant que CAPTCHA européen, TrustCaptcha les évite : toutes les données CAPTCHA de TrustCaptcha sont traitées dans des centres de données situés dans l’UE. (Art. 44–49 RGPD)
Assistance concernant les droits des personnes concernées
En tant que responsable du traitement, vous restez responsable de répondre aux demandes des personnes concernées (accès, suppression, opposition, etc.). En tant que sous-traitant, TrustCaptcha prend en charge ces processus comme décrit dans le DPA, y compris une assistance pratique. (Art. 15–17 et Art. 21 RGPD)
Étapes internes recommandées :
- Mettre en place une procédure simple pour identifier si des données TrustCaptcha sont concernées
- Acheminer les demandes via votre équipe en charge de la confidentialité pour un traitement cohérent
- Conserver une piste d’audit du traitement des demandes
Checklist RGPD TrustCaptcha
Configuration et documentation
- Le CAPTCHA est activé sur les routes qui nécessitent une protection contre les bots (par ex. connexion, formulaire de contact, newsletter)
- La finalité est définie (par ex. sécurité / prévention du spam et des abus) (Art. 5(1)(b) RGPD)
- Une base légale est choisie (généralement intérêts légitimes ou consentement) (Art. 6 RGPD)
- Documentation de la base légale si nécessaire
Transparence
- La politique de confidentialité inclut TrustCaptcha, la finalité, les catégories de données, la base légale et la conservation (Art. 12–13 RGPD ; Art. 5(1)(e) RGPD)
- Le texte affiché aux utilisateurs correspond au déploiement réel
- Les utilisateurs disposent d’informations suffisantes pour être informés (par ex. une notice courte sur la page CAPTCHA) (Art. 12–13 RGPD)
Contrats
- Le DPA de TrustCaptcha est archivé et conservé (Art. 28 RGPD)
- Les informations relatives aux sous-traitants ultérieurs sont documentées
Prochaines étapes
Du côté de TrustCaptcha, le RGPD est couvert par un traitement minimisé, des contrôles de sécurité, une suppression automatique, un traitement dans des centres de données de l’UE et le DPA. Le reste relève de votre gouvernance interne : la base légale, une information transparente des utilisateurs et des dossiers cohérents.
Pour le côté produit, consultez notre CAPTCHA conforme au RGPD.